
C2PA a Content Credentials – „nutriční štítek“ obrázků a videí: co o původu říká a co neprokazuje
Fotografie se dnes upravují stále snadněji: od drobných korekcí přes retuš po zcela vygenerované obrázky. Odpovědí technologického průmyslu není jen „detekce AI“, ale také záznam původu: když vznikne soubor, zapíše se, kdo ho vytvořil a jaké nástroje a úpravy se na něm podílely. Tento záznam se jmenuje Content Credentials a stojí za ním standard C2PA. Tento článek vysvětluje, co C2PA je, jak ho využívají platformy (YouTube, Gemini) a co z něj lze a nelze vyčíst.
Informace vycházejí z webu C2PA, z nápovědy Google Ověření obrázků, videí a zvuku vygenerovaných AI, z příspěvku How we’re bringing AI image verification to the Gemini app (20. 11. 2025) a z nápovědy YouTube; stav k 14. 11. 2026. Web C2PA technicky nevysvětluje, jak metadata fungují, ani omezení; dále uvedené poznámky o omezeních vycházejí hlavně z nápovědy Google. Nejde o technický návod.
Související články: SynthID – neviditelný vodoznak, Značení AI obsahu – watermarking a C2PA a Deepfake – jak poznat.
Aktualizováno: listopad 2026.
Co je C2PA
C2PA (Coalition for Content Provenance and Authenticity) je podle svých stránek standard pro záznam toho, odkud digitální obsah pochází a jak byl upravován. Slouží vydavatelům, tvůrcům i spotřebitelům. Samotný standard se nazývá Content Credentials a web jej popisuje jako „nutriční štítek pro digitální obsah“, který dává pohled na historii obsahu dostupný komukoli a kdykoli.
Členové řídícího výboru, které web uvádí: Adobe, Amazon, BBC, Google, Meta, Microsoft, OpenAI, Publicis Groupe, Sony, TikTok a Truepic. Specifikace verze 2.3 je zveřejněna na spec.c2pa.org.
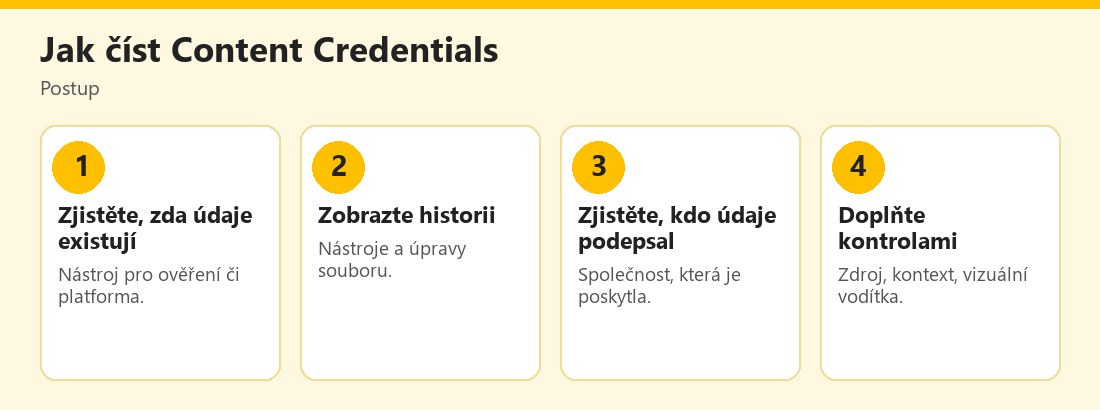 Postup čtení údajů o původu obsahu – vlastní infografika
Co C2PA zaznamenává
Podle nápovědy Gemini jsou identifikační údaje k obsahu (C2PA) digitální záznam původu a historie souboru. Používají se pro obsah od AI i od lidí a ukazují jaké nástroje se na souboru podílely. Gemini umí zobrazit souhrn údajů C2PA: složení, historii úprav a zda byla použita AI, a uvést, která společnost údaje poskytla a podepsala.
Příklady situací, kdy to pomůže: novinářská fotografie s údajem o fotoaparátu a úpravách, ilustrace vygenerovaná AI s uvedením nástroje, video, jehož záběry byly sestříhány z více zdrojů.
Co C2PA nedokáže
Nápověda Google je v tomto bodě důležitá:
- C2PA ukazuje, jaké nástroje se podílely, ale nedokáže potvrdit, že jde o AI.
- Gemini nedokáže ověřit vzdálená metadata uložená mimo soubor.
- Chyba údajů C2PA může znamenat nesprávnou úpravu, nepodporovaný zdroj či nerozpoznaný formát.
- Chybějící údaje neříkají nic o původu; neznamenají, že obsah je pravý ani že je AI.
Web C2PA neuvádí, co všechno standard neověří. Z praktického hlediska je proto rozumné pamatovat: záznam původu není záruka pravdivosti. Fotografie může mít podpis autentického nástroje, ale zobrazovat zavádějící scénu; videozáznam může mít dokonalý původ a přesto být vytržen z kontextu.
Kdo C2PA používá
- Google. Podle příspěvku z listopadu 2025 Google zasedá v řídícím výboru C2PA a obrázky vytvořené modelem Nano Banana Pro (Gemini 3 Pro Image) v aplikaci Gemini, ve Vertex AI a v Google Ads dostávají metadata C2PA; Google plánuje rozšíření do dalších produktů a postupně podporu ověřování Content Credentials u obsahu mimo ekosystém Googlu. S dalšími partnery (YouTube, Pixel, Fotky) pracuje na standardech transparentnosti obsahu.
- YouTube. Podle nápovědy může označit video jako AI automaticky, pokud obsahuje metadata C2PA; viz YouTube a označování AI obsahu.
- Další členové (Adobe, Meta, Microsoft, OpenAI, TikTok a další) uvádí web C2PA mezi členy řídícího výboru; konkrétní podpora v jejich produktech se liší a rychle se vyvíjí.
SynthID a C2PA: dvě vrstvy
Obě technologie se doplňují:
- SynthID je neviditelný vodoznak vložený do samotného obsahu; ukazuje, zda obsah vytvořil model Googlu (viz SynthID).
- C2PA je záznam původu připojený k souboru; ukazuje historii a podpis.
Žádná z nich nezaručuje úplnou ochranu: nenalezený SynthID neznamená, že obsah není AI; chybějící C2PA neznamená, že je obsah pravý. Proto Google doporučuje výsledek kombinovat s vizuální kontrolou, zpětným vyhledáváním obrázků a kontrolou EXIF metadat.
Co z toho plyne pro uživatele
- Při pochybnostech ověřte zdroj. Kdo obsah zveřejnil? Je to oficiální kanál?
- Nespoléhejte jen na štítek. Štítek je signál, ne důkaz.
- Pamatujte, že se metadata mohou ztratit. Při některých úpravách a nahrávání na různé služby nemusí zůstat zachována; spolehlivost záleží na nástroji a službě (nápověda Gemini uvádí limity ověřování vzdálených metadat a silně upravených souborů).
- Uchovávejte originály. Pokud jste autor, ponechte si původní soubory s údaji.
- Ověřujte důležité informace ve více zdrojích; viz Dezinformace a AI propaganda.
- Nahlaste klamavý obsah platformě; nezákonný obsah na Stop online.
Co z toho plyne pro tvůrce a organizace
- Používejte nástroje, které údaje o původu zachovávají, pokud chcete prokázat autenticitu a upozornit na použití AI.
- Neodstraňujte údaje o původu, pokud nemáte pádný důvod (například ochrana soukromí zdroje).
- Označte AI obsah i tehdy, když to platforma nevyžaduje, pokud by mohl diváky zmást; viz AI Act – označování.
- Poučte zaměstnance a žáky, co štítky znamenají.
- Mějte pravidla pro publikování: kdo schvaluje, kdy se označuje, jak se uchovávají originály.
Proč nestačí jedna technologie
Každá ochrana má slabiny, proto se používá více vrstev: původ (C2PA), vodoznak (například SynthID), detekce (algoritmy hledající stopy generování), označování ze strany tvůrce (YouTube, jiné sítě), pravidla a zákony (AI Act) a kritické myšlení uživatelů. Žádná z nich není stoprocentní. Například vodoznak mohou oslabit silné úpravy; metadata se nemusí zachovat; detekce se může mýlit; tvůrce může označení nepoužít. Společně ale vytvářejí systém, který zvyšuje cenu klamání a pomáhá poctivým tvůrcům i divákům. Evropská komise uvádí, že poskytovatelé generativní AI musí zajistit, aby byl obsah vytvořený AI identifikovatelný, a deepfaky musí být jasně označeny; dobrovolný kodex postupů pro označování a související unijní ikony mají pomoci povinnost splnit; viz AI Act – harmonogram a označování.
Jak si vytvořit vlastní postup ověřování
Pro redakce, školy i jednotlivce se osvědčuje jednoduchý postup: 1) Zdroj: kdo obsah zveřejnil? 2) Kontext: existují další zprávy, fotografie, svědci? 3) Technická kontrola: zkuste ověření (SynthID, údaje C2PA, EXIF metadata originálu). 4) Vizuální a zvuková vodítka: ruce, text, odlesky, synchronizace rtů, neobvyklé intonace. 5) Čas: u důležitých zpráv počkejte na potvrzení. 6) Rozhodnutí: sdílet, označit jako neověřené, nebo nesdílet. Postup si zapište a opakovaně procvičujte, například ve třídě na příkladech.
Soukromí a Content Credentials
Údaje o původu mohou obsahovat informace o autorovi, zařízení či použitých nástrojích. Pokud je to pro vás citlivé (novinář chránící zdroj, aktivista, oběť zneužití), zvažte, jaké údaje chcete zveřejňovat. Pro běžné uživatele je pravidlo jednoduché: nahrávejte jen to, co je nezbytné, a ověřte nastavení nástroje. Zároveň platí, že odstranění údajů zvyšuje nedůvěru: příjemce neví, odkud obsah pochází. V případě intimních či zneužívaných snímků nejde o autenticitu, ale o ochranu osob; viz StopNCII a odstranění intimních snímků.
Praktický příklad (smyšlený)
Redakce dostane fotografii údajného zásahu hasičů. Nástroj pro ověření ukáže údaje C2PA: obrázek byl vytvořen nástrojem pro generování obrázků a podepsán poskytovatelem. Redakce tím ví, že nejde o fotografii z místa události, a obrázek nepublikuje. U jiné fotografie údaje chybí; redakce proto kontaktuje autora, ověří místo a čas a teprve potom ji zveřejní. Příklad je smyšlený.
C2PA (Content Credentials) zaznamenává, jaké nástroje se na souboru podílely a kdo údaje podepsal. Nedokáže potvrdit, že jde o AI, ani že je obsah pravdivý. Chybějící údaje nic nedokazují; kombinujte s ověřením zdroje.
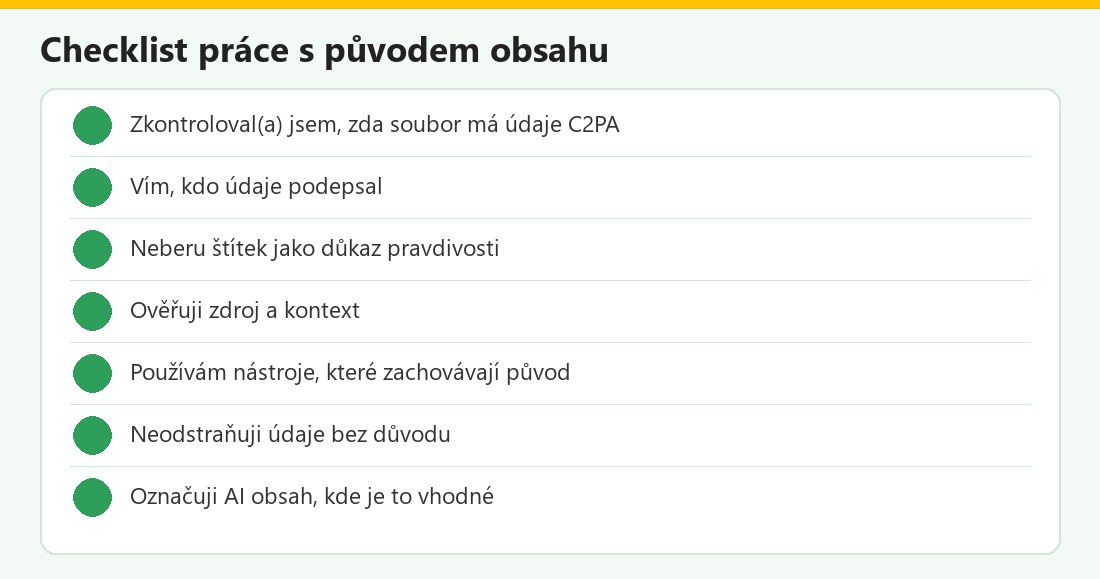 Kontrolní seznam – vlastní infografika
C2PA v kostce
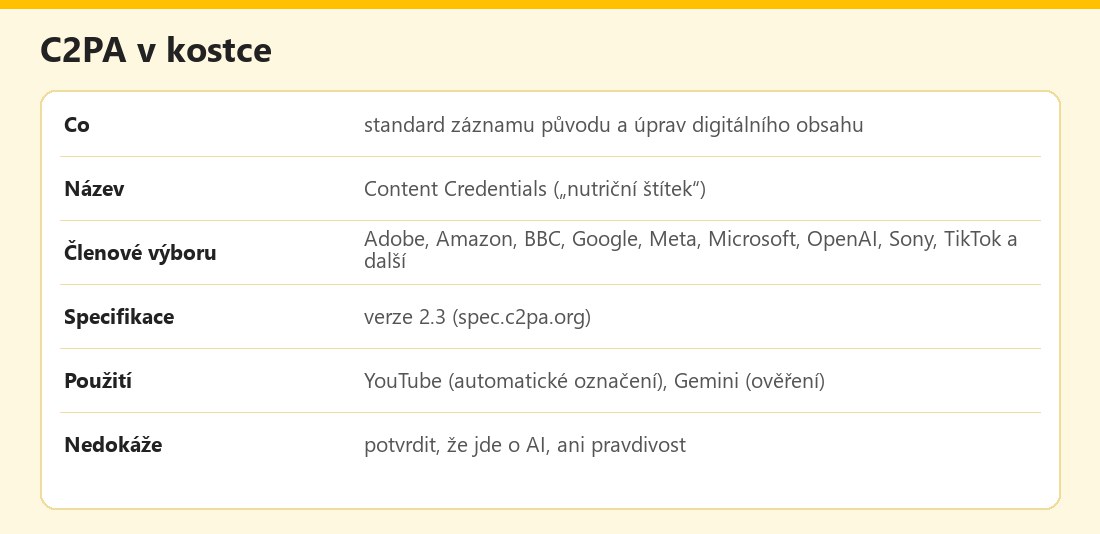 Základní údaje – vlastní infografika
Výhody a nevýhody
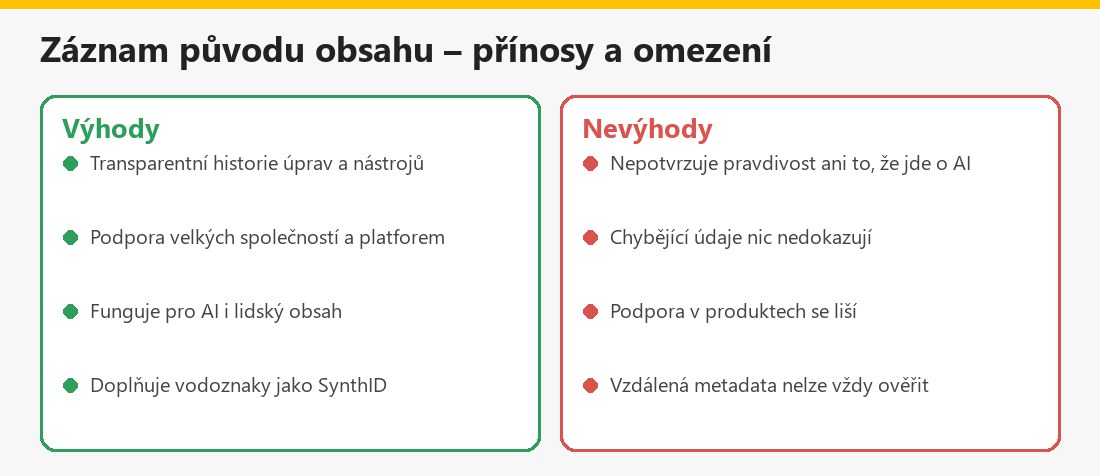 Souhrn – vlastní infografika
Související články
V kategorii Generování obrazu, videa a hlasu AI najdete také AI loga a grafika pro firmy a Adobe Firefly.
Shrnutí
C2PA / Content Credentials je standard, který k souboru připojuje záznam původu a úprav („nutriční štítek“). Podporují jej velké firmy (Adobe, Google, Meta, Microsoft, OpenAI, TikTok a další), využívají jej YouTube a Gemini. Údaje ale nedokážou potvrdit, že jde o AI, ani že je obsah pravdivý; chybějící údaje nic neprokazují. Kombinujte s ověřením zdroje, vizuální kontrolou a SynthID. Nejde o technický návod.
Často kladené otázky k C2PA
Co je C2PA?
Standard pro záznam původu a úprav digitálního obsahu; označuje se Content Credentials.
Co jsou Content Credentials?
Podle webu C2PA „nutriční štítek pro digitální obsah“ s historií obsahu.
Kdo ho podporuje?
Řídící výbor tvoří mimo jiné Adobe, Amazon, BBC, Google, Meta, Microsoft, OpenAI, Sony a TikTok.
Prokazuje C2PA, že jde o AI?
Ne, podle nápovědy Google ukazuje, jaké nástroje se podílely, ale nepotvrzuje, že jde o AI.
Znamená chybějící C2PA, že je obsah pravý?
Ne, chybějící údaje nic neprokazují.
Jak se liší od SynthID?
SynthID je neviditelný vodoznak v obsahu, C2PA je záznam původu připojený k souboru.
Využívá to YouTube?
Ano, video s metadaty C2PA může YouTube označit jako AI automaticky.
Je to technický návod?
Ne, jde o obecné shrnutí.
