
VNC a vzdálený přístup do internetu – botnet REDHEBERG v ČR a co z toho plyne doma
Vzdálená plocha, kamera, domácí server, chytré ovládání zahrady, rozvaděč: mnoho zařízení má zabudovaný vzdálený přístup, který lze „otevřít do internetu“ a ovládat odkudkoli. Pohodlné, dokud se nezeptáte: kdo další to může zkusit? NÚKIB ve čtvrtletním přehledu hrozeb za Q1 2026 upozornil na nezabezpečené VNC služby vystavené do internetu a na botnet REDHEBERG, který tyto slabiny zneužíval i v České republice. Tento článek shrnuje, co úřad uvádí, a převádí to do praxe pro domácnosti a malé firmy.
Údaje vycházejí z publikace NÚKIB – Čtvrtletní přehled hrozeb Q1 2026 (označeno TLP:CLEAR, tedy volně šiřitelné; stav k 13. 11. 2026). Dokument míří primárně na organizace; domácí uživatele se týká obdobně u zařízení, která mají otevřený vzdálený přístup. Konkrétní nastavení závisí na zařízení. Nejde o odborné poradenství.
Související články: Botnet – síť infikovaných zařízení, Domácí router – výchozí heslo a vzdálená správa a Heslo z vět (passphrase).
Aktualizováno: listopad 2026.
Co NÚKIB uvedl
Podle přehledu NÚKIB v lednu 2026 upozornil na zvýšený zájem proruských hacktivistů o útoky na rozhraní VNC u zařízení PLC (průmyslové řídicí jednotky) se slabými nebo žádnými hesly a na zneužívání dalších služeb otevřených do internetu. Dosavadní útoky měly minimální dopady a týkaly se primárně neregulovaných subjektů. NÚKIB přesto doporučuje nepoužívat VNC rozhraní vystavená do internetu nebo alespoň použít dostatečně silná hesla; nedostatečná ochrana podle úřadu zvyšuje riziko neautorizovaného přístupu k provozním technologiím a umožňuje snadnou manipulaci s nimi.
Botnet REDHEBERG
V březnu NÚKIB vydal další upozornění: došlo k výraznému nárůstu počtu zařízení kompromitovaných botnetem REDHEBERG na území ČR. V době psaní přehledu bylo v ČR evidováno přes 3 200 kompromitovaných zařízení; graf v dokumentu ukazuje nárůst během druhé poloviny března (od přibližně 1 665 do 2 841 zařízení). Podle dostupných informací dochází ke kompromitaci vzdáleným neautentizovaným přístupem k VNC službám vystaveným přímo do internetu. Kompromitaci je podle NÚKIB relativně snadné detekovat, mimo jiné podle specifických zpráv a bannerů s extremistickou tematikou.
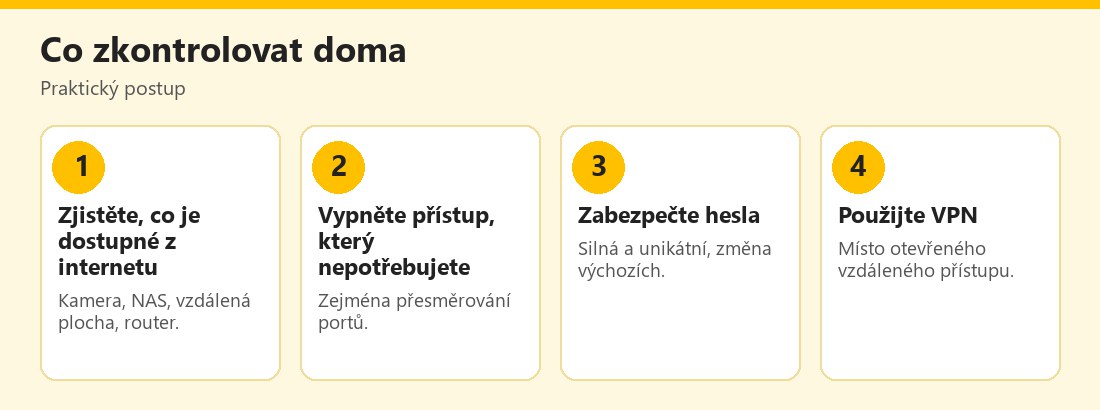 Kontrola vzdáleného přístupu doma – vlastní infografika
Co je VNC a proč je rizikové
VNC (Virtual Network Computing) je technologie pro vzdálené ovládání obrazovky zařízení. Podobné funkce mají vzdálená plocha, kamery, NAS či řídicí jednotky. Pokud je taková služba dostupná přímo z internetu a chráněná slabým heslem, nebo vůbec žádným, může se k ní kdokoli připojit. Útočníci takové služby automaticky vyhledávají: nepotřebují znát vás ani vaše zařízení, stačí, že odpovídá na internetové adrese.
Co je botnet
NÚKIB popisuje botnet jako síť infikovaných zařízení, která jsou bez vědomí uživatelů na dálku ovládána útočníkem. Taková zařízení mohou být zneužívána k dalším útokům, například k šíření škodlivého obsahu, zahlcování internetových služeb nebo dalšímu šíření nákazy. Zařízení může na první pohled fungovat zcela běžně, přesto jde o riziko nejen pro provozovatele, ale i pro ostatní uživatele internetu. Podrobněji viz Botnet – síť infikovaných zařízení.
Doporučení NÚKIB
Úřad v kontextu tohoto typu hrozeb důrazně doporučuje:
- Nevystavovat VNC ani jiné vzdálené přístupové služby přímo do internetu.
- Omezit dostupnost vzdálených přístupových služeb výhradně na interní sítě nebo zajistit přístup prostřednictvím VPN.
- Zajistit, aby vzdálený přístup nebyl možný bez autentizace, a používat silné autentizační mechanismy.
- V případě podezření na kompromitaci zařízení neprodleně přijmout nápravná opatření a postupovat podle standardních postupů řešení incidentů.
Co to znamená doma
Doporučení jsou psaná pro organizace, ale princip platí i pro domácnosti. Zamyslete se, co všechno máte připojené:
- Kamery a videotelefony s přístupem z mobilu.
- NAS a domácí servery.
- Vzdálená plocha (VNC, RDP) k počítači v práci či doma.
- Chytrá zařízení (zavlažování, bazén, vytápění, bránu), často s vlastním vzdáleným přístupem.
- Router s přesměrovanými porty.
Pro každé z nich si položte tři otázky: Musí být dostupné z internetu? Je chráněné silným, unikátním heslem? Mám aktuální firmware? Pokud je odpověď „ne, ne, nevím“, upravte nastavení.
Praktické kroky
- Zkontrolujte přesměrování portů v routeru a odstraňte ta, která nepotřebujete.
- Změňte výchozí hesla všech zařízení; viz Domácí router – výchozí heslo.
- Používejte VPN místo otevření vzdáleného přístupu přímo do internetu (nastavení závisí na routeru či poskytovateli).
- Aktualizujte firmware zařízení.
- Vypněte funkce, které nepoužíváte (UPnP, vzdálenou správu, cloudový přístup).
- Oddělte chytrá zařízení od počítačů (například síť pro hosty či IoT), pokud to router umí.
- Zapněte dvoufázové ověření u cloudových účtů výrobců zařízení.
Příznaky kompromitace
NÚKIB uvádí, že kompromitaci lze u REDHEBERG detekovat podle specifických zpráv a bannerů s extremistickou tematikou. Obecné příznaky, že zařízení mohlo být zneužito: neznámé přihlášení, změněná nastavení, zpomalení sítě, neobvyklý odchozí provoz, upozornění od poskytovatele internetu, nečekané zprávy na obrazovce zařízení či v rozhraní. Pokud je zjistíte:
- Odpojte zařízení od internetu.
- Obnovte tovární nastavení (nejprve si poznamenejte potřebná nastavení).
- Aktualizujte firmware a nastavte nová hesla.
- Vypněte vzdálený přístup, dokud jej nezabezpečíte.
- Změňte hesla ke službám, které zařízení používalo.
- U firmy informujte správce IT a podle potřeby CSIRT.CZ či NÚKIB (aktuální postup hlášení ověřte na webech NÚKIB a CSIRT.CZ).
Proč na tom záleží i vás
Zapojení vašeho zařízení do botnetu není jen riziko pro vás. Může se podílet na útocích na ostatní, což může způsobit i právní a provozní problémy, například blokaci vaší adresy poskytovatelem. NÚKIB zdůrazňuje, že zařízení může působit zcela normálně, a přesto být zneužité. Proto je prevence důležitější než čekání na příznaky. Další informace o bezpečném chování najdete na E-Bezpečí, Stop online a Policie ČR.
Jak zjistit, co je z internetu vidět
Základní kontrolou je podívat se do nastavení routeru na sekci přesměrování portů (někdy označovanou jako port forwarding, virtuální servery či NAT). Každé pravidlo znamená, že zvenčí lze zasáhnout konkrétní zařízení. Zeptejte se u každého záznamu, proč tam je a zda ho opravdu potřebujete. Dále zkontrolujte funkci UPnP, která umožňuje zařízením otevírat porty automaticky bez vašeho vědomí; pokud ji nepotřebujete, vypněte ji. Pokud máte pochybnosti, nechte si pomoci od zkušeného známého nebo od poskytovatele internetu, protože špatné nastavení routeru může vypnout připojení.
VPN jako bezpečnější cesta
Místo toho, abyste každou službu otevírali zvlášť, vytvoří VPN jedno chráněné spojení do vaší domácí sítě. Vzdálený přístup pak funguje, jako byste byli doma, ale zvenčí není vidět nic než samotná VPN. Mnoho routerů a domácích serverů VPN podporuje; je ale nutné ji správně nastavit, používat silná hesla či klíče a udržovat ji aktuální. Pokud si VPN nastavit netroufáte, je rozumné vzdálený přístup raději vypnout a používat jej jen tehdy, když ho opravdu potřebujete.
Kdy to řešit okamžitě
Pokud víte, že máte některé zařízení vystavené do internetu se slabým či výchozím heslem, neodkládejte to. Změňte heslo, zrušte přesměrování a aktualizujte firmware ještě dnes. Útočníci prohledávají internet automaticky a nové zranitelné zařízení najdou během hodin či dnů. Čím dřív ho zabezpečíte, tím menší je šance, že se stane součástí botnetu.
Praktický příklad (smyšlený)
Roman zjistí, že má na routeru přesměrovaný port na domácí kameru, kterou už roky nepoužívá. Přesměrování zruší, kameře změní heslo a aktualizuje firmware. Vzdálenou plochu k pracovnímu počítači nechá jen přes firemní VPN. Příklad je smyšlený.
NÚKIB doporučuje nevystavovat VNC a podobné služby přímo do internetu, omezit je na interní síť nebo VPN a používat silnou autentizaci. Botnet REDHEBERG v ČR zasáhl přes 3 200 zařízení.
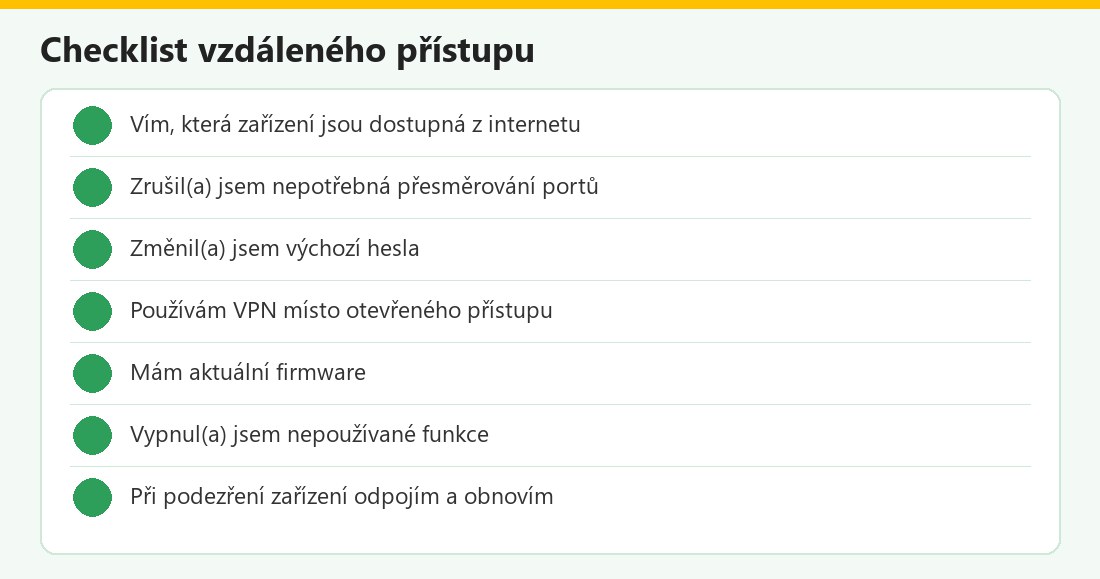 Kontrolní seznam – vlastní infografika
REDHEBERG v kostce
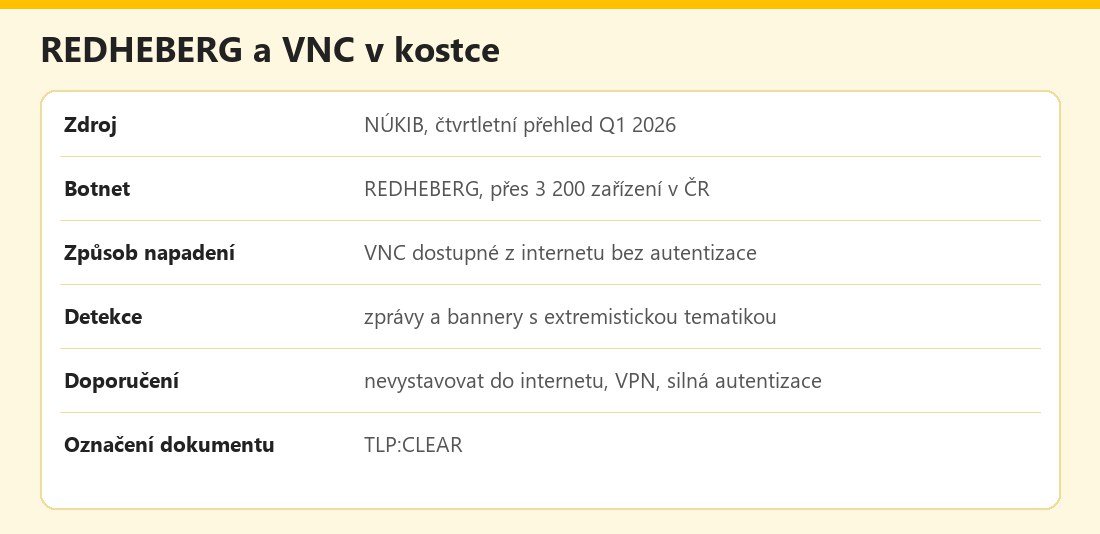 Základní údaje – vlastní infografika
Výhody a nevýhody
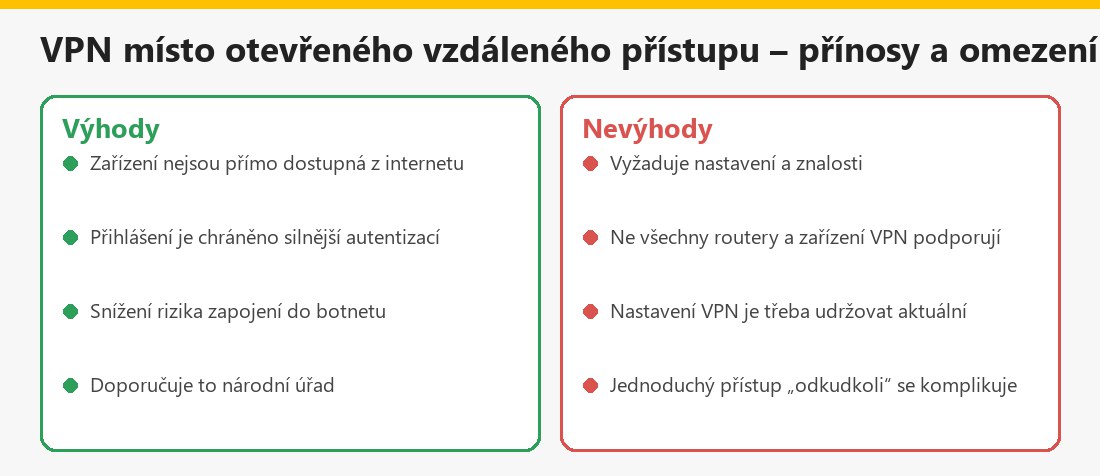 Souhrn – vlastní infografika
Související články
V kategorii Malware a kybernetické útoky najdete také DDoS útok a RAT trojan.
Shrnutí
NÚKIB v přehledu hrozeb Q1 2026 upozornil na nezabezpečené VNC služby vystavené do internetu a na botnet REDHEBERG s více než 3 200 zasaženými zařízeními v ČR. Doporučuje nevystavovat vzdálený přístup do internetu, omezit ho na interní síť nebo VPN a používat silnou autentizaci. Doma zkontrolujte přesměrování portů, změňte výchozí hesla, aktualizujte firmware a vypněte nepotřebné služby.
Často kladené otázky k VNC a botnetu REDHEBERG
Co je VNC?
Technologie pro vzdálené ovládání obrazovky zařízení.
Proč je vystavení do internetu riziko?
Kdokoli se může pokusit připojit; při slabém či žádném heslu hrozí převzetí zařízení.
Co je REDHEBERG?
Podle NÚKIB botnet, který v ČR kompromitoval přes 3 200 zařízení zneužitím nezabezpečeného VNC.
Jak poznám kompromitaci?
U REDHEBERG podle specifických zpráv a bannerů s extremistickou tematikou; obecně podle neznámých přihlášení a změněných nastavení.
Co NÚKIB doporučuje?
Nevystavovat vzdálený přístup do internetu, omezit na interní síť či VPN a používat silnou autentizaci.
Týká se to i domácností?
Princip ano u kamer, NAS, vzdálené plochy a chytrých zařízení s vzdáleným přístupem.
Co dělat při podezření?
Odpojit zařízení, obnovit tovární nastavení, aktualizovat firmware, nastavit nová hesla a vypnout vzdálený přístup.
Je zařízení v botnetu nebezpečné pro ostatní?
Ano, může se podílet na útocích na další uživatele.
