
Kybernetický incident v malé firmě – první kroky, hlášení (GDPR, NÚKIB) a plán reakce
Kybernetický incident může zasáhnout i malou firmu, živnostníka či spolek: zašifrované soubory (ransomware), napadený e-mail, ukradené přihlašovací údaje, podvodná změna čísla účtu u faktury, uniklá databáze zákazníků, napadený web nebo pracovní notebook. Malé firmy se často domnívají, že „nejsou zajímavé“, ale útočníci útočí plošně a automatizovaně a malé podniky mají obvykle slabší ochranu a omezené zdroje. Rozdíl mezi „nepříjemnou epizodou“ a „existenčním problémem“ často netvoří samotný útok, ale to, jak rychle a rozumně firma zareaguje: zda ví, koho volat, co vypnout, co nesmí smazat, jak obnovit data a komu a kdy incident hlásit.
V tomto článku vysvětlujeme, jaké incidenty se v malých firmách objevují, jak vypadá první hodina reakce, jak sestavit jednoduchý plán a role, jak postupovat při ransomwaru, napadeném e-mailu a podvodné platbě, kdy a komu incident hlásit (GDPR, NÚKIB, policie), jak komunikovat se zákazníky a zaměstnanci, jak obnovit provoz a jak incident vyhodnotit a předejít dalšímu. Čerpáme z přehledů EDPB: Porušení zabezpečení osobních údajů, ePrávo: Notifikace případů porušení podle GDPR, Právní prostor: Hlášení bezpečnostních incidentů – zákon o kybernetické bezpečnosti a GDPR, Lupa.cz: Regulace podle NIS2 – co dělat, když přijde kybernetický útok, Legiscope: Ohlášení porušení zabezpečení, z webů CSIRT.CZ, NÚKIB a Úřadu pro ochranu osobních údajů. Nejde o právní poradenství: povinnosti se liší podle typu firmy a platné legislativy (zákon o kybernetické bezpečnosti se mění v souvislosti se směrnicí NIS2), proto je ověřte u právníka, na webu NÚKIB a ÚOOÚ.
Další návody najdete v kategorii Práce, cestování a krizové situace, například Zálohy dat a plán obnovy, Bezpečnost e-mailové schránky a zotavení po hacku a Bezpečnost při práci na dálku (home office).
Aktualizováno: listopad 2026.
Jaké incidenty se objevují
- Ransomware: soubory na počítačích a serverech zašifrovány; požadavek výkupného; viz Ransomware a Domácí NAS a osobní cloud.
- Phishing a napadený e-mail: útočník získá heslo ke schránce zaměstnance, čte komunikaci, odesílá podvodné zprávy; viz Phishing.
- Podvodné faktury a změna čísla účtu (BEC): zaměstnanec zaplatí na cizí účet; viz Okamžité platby a podvodné převody.
- Únik či krádež dat: ztracený notebook, uniklá databáze zákazníků, špatně nastavené sdílení v cloudu, odcizený telefon.
- Napadený web či e-shop: změna obsahu, škodlivý kód, krádež údajů zákazníků.
- Malware a vzdálený přístup: infikovaný počítač, trojan; viz RAT trojan.
- DDoS útok: nedostupnost služby; viz DDoS.
- Zneužití účtů: sociální sítě, cloudové služby, firemní účet; viz Únos sociální sítě.
- Interní chyba či zlý úmysl: smazání dat, odnesení dat odcházejícím zaměstnancem.
- Fyzický incident: krádež zařízení, požár, výpadek.
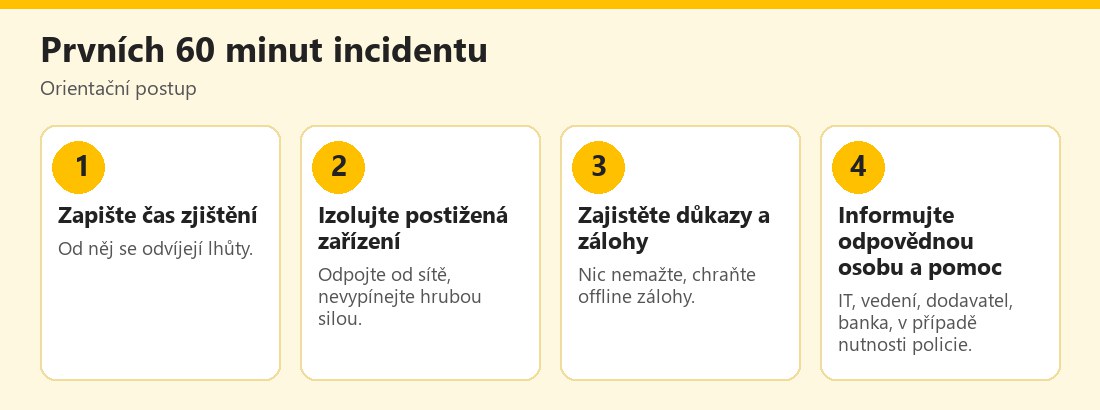 Orientační postup v první hodině kybernetického incidentu – vlastní infografika
První hodina
- Zachovejte klid a zaznamenejte čas zjištění (kdo a co si všiml, kdy). Od zjištění incidentu se často odvíjejí lhůty pro hlášení.
- Informujte určenou odpovědnou osobu (vedení, IT správce, externí dodavatel). Nenechte incident řešit „jen“ jednoho zaměstnance.
- Izolujte zasažená zařízení: odpojte je od sítě (kabel, Wi-Fi), ale nevypínejte je prudce a nic nemažte; vypnutí může zničit stopy v paměti. Postupujte dle návodu dodavatele či IT.
- Chraňte zálohy: odpojte offline zálohy a ověřte, že nejsou zasažené; nepřipojujte zálohy k napadeným zařízením; viz Zálohy dat a plán obnovy.
- Změňte hesla zasažených účtů (z čistého zařízení), zablokujte podezřelé přístupy, odhlaste uživatele a zapněte ověření ve dvou krocích; viz Silné heslo.
- Zajistěte důkazy: snímky obrazovky, zprávy (včetně výkupného), e-maily, logy; fotografujte, nepřepisujte.
- Kontaktujte banku, pokud jde o podvodnou platbu; čas rozhoduje; viz Okamžité platby a podvodné převody.
- Zjistěte rozsah: jaká zařízení, účty a data jsou postižená; zda jsou v nich osobní údaje.
- Nekomunikujte s útočníkem bez rozmyslu a neplaťte výkupné bez poradenství; platba nezaručuje obnovu.
- Informujte zaměstnance, ať nevypínají a nepřipojují zařízení, nesdílejí informace veřejně a neodpovídají na podezřelé zprávy.
- Zdokumentujte kroky (co, kdy a kdo provedl).
- Vyhodnoťte potřebu hlášení: osobní údaje (GDPR), regulovaná služba (NÚKIB), trestný čin (policie).
Pokud připojíte offline zálohu k zasaženému zařízení, můžete ji zašifrovat spolu s ostatními daty. Nejprve zjistěte, zda je zařízení čisté, a obnovujte do čistého prostředí.
Plán reakce a role
Malá firma nepotřebuje tlustý manuál. Stačí jedna až dvě stránky, které existují před incidentem:
- Odpovědná osoba (koordinátor): kdo incident řídí a rozhoduje; zástupce pro případ nepřítomnosti.
- Kontakty: IT dodavatel či správce, vedení, banka, pojišťovna (kyberpojištění), právník, osoba pověřená ochranou osobních údajů, výrobci klíčových systémů, policie, kontakt na CSIRT.
- Kritické systémy a data: co je pro provoz nejdůležitější (účetnictví, e-shop, e-mail, zakázky) a kde jsou zálohy.
- Postup pro typické scénáře: ransomware, napadený e-mail, podvodná platba, ztráta zařízení, únik dat.
- Rozhodování o hlášení: kdo vyhodnotí, zda je třeba hlásit ÚOOÚ či NÚKIB a kdy.
- Komunikace: kdo komunikuje se zaměstnanci, zákazníky, médii; předem připravená šablona.
- Obnova: postup, pořadí, odpovědnosti; viz Zálohy dat a plán obnovy.
- Uložení plánu mimo firemní systémy (tištěný, na jiném zařízení), protože při incidentu nemusí být přístupný.
- Školení a cvičení: aspoň jednou ročně projděte plán s týmem.
- Aktualizace: po změnách systémů či osob.
Typické scénáře
Ransomware: odpojte zařízení, neplaťte, zjistěte rozsah, obnovte z offline záloh po vyčištění; zjistěte, zda neunikla data (někteří útočníci data i kradou a vydírají zveřejněním). Napadený e-mail: změňte heslo, odhlaste zařízení, zkontrolujte pravidla přesměrování a delegace, upozorněte kontakty na podvodné zprávy; viz Bezpečnost e-mailové schránky a zotavení po hacku. Podvodná platba (BEC): okamžitě volejte banku, požádejte o stažení a zablokování účtu příjemce, zajistěte e-maily a podejte oznámení policii. Ztráta či krádež zařízení: vzdálené zamknutí či smazání, změna hesel, vyhodnocení, zda byla v zařízení osobní data; viz Ztracený nebo odcizený telefon. Únik údajů zákazníků: zjistěte, jaká data a čí, zabraňte dalšímu úniku, vyhodnoťte hlášení a komunikaci. Napadený web: odstavení či obnova z čisté zálohy, změna přístupů, aktualizace systému, kontrola škodlivého kódu.
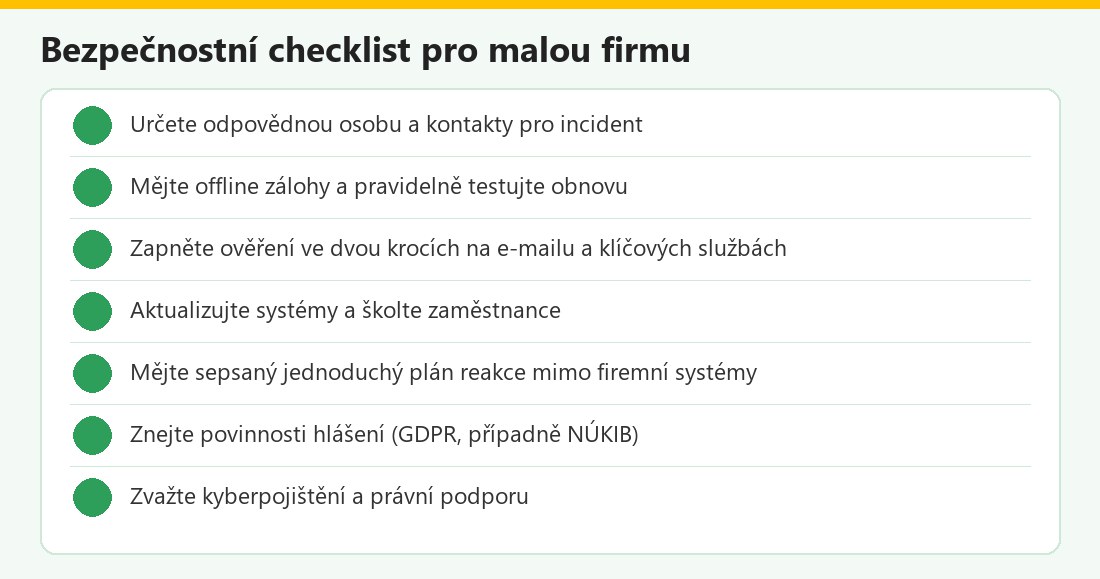 Kontrolní seznam – vlastní infografika
Kdy a komu hlásit
Osobní údaje (GDPR): pokud incident znamená porušení zabezpečení osobních údajů (ztráta, únik, neoprávněný přístup, zašifrování), správce má podle GDPR povinnost oznámit porušení dozorovému úřadu (v ČR Úřad pro ochranu osobních údajů) bez zbytečného odkladu a pokud možno do 72 hodin od okamžiku, kdy se o něm dozvěděl, pokud je pravděpodobné, že porušení povede k riziku pro práva a svobody osob. Pokud lhůtu nestihnete, připojte důvody zpoždění. Pokud je riziko vysoké, je třeba informovat i dotčené osoby. Podrobnosti a formuláře najdete u ÚOOÚ; orientační výklad poskytují EDPB a ePrávo. Každé porušení evidujte i tehdy, když jej nehlásíte. Kybernetická bezpečnost (NÚKIB): pokud firma patří mezi regulované subjekty podle zákona o kybernetické bezpečnosti (včetně rozšíření v souvislosti se směrnicí NIS2), má povinnost hlásit významné incidenty a lhůty jsou přísné (odborné články uvádějí v řádu hodin pro první hlášení, ale konkrétní podmínky se mění). Zda se vás povinnost týká a jaké jsou lhůty, ověřte na webu NÚKIB či u právníka; viz také Lupa.cz a Právní prostor. Neregulované subjekty mohou dobrovolně konzultovat incident s národním týmem CSIRT.CZ. Policie: při podezření na trestný čin (vydírání, podvod, neoprávněný přístup) podejte oznámení a předejte zajištěné důkazy; viz Policie ČR. Banka: při podvodné platbě ihned. Pojišťovna: kyberpojištění (pokud je) a podmínky nahlášení. Dodavatelé a partneři: pokud jsou incidentem dotčeni (sdílená data, přístupy).
Komunikace
- Zaměstnanci: stručně, věcně, instrukce, co dělat a nedělat; zabránit spekulacím.
- Zákazníci a partneři: pokud byla dotčena jejich data či služby, informujte včas, srozumitelně a s doporučeními (změna hesla, ostražitost vůči phishingu).
- Veřejnost a média: pověřená osoba, jedno sdělení; neuvádějte nepodložené domněnky.
- Útočník: komunikace s vyděrači jen po poradě s odborníky či policií.
- Pravdivost a rychlost: lepší je říct méně, ale pravdivě, a doplnit později.
- Zaměřte se na pomoc: nabídněte kontakt a kroky, které mohou dotčení provést.
Obnova a poučení
- Obnovte systémy z čistých záloh po odstranění příčiny; nejdřív kritické služby.
- Změňte hesla a klíče, zkontrolujte účty a oprávnění; nasaďte ověření ve dvou krocích.
- Aktualizujte systémy a opravte zranitelnost, kterou útočník využil.
- Monitorujte po obnově: útočníci se často vracejí.
- Vyhodnoťte incident: příčina, dopad, co fungovalo a co ne, náklady, lidé.
- Upravte plán, zabezpečení a školení.
- Zdokumentujte pro pojišťovnu, auditory a případně úřady.
- Zvažte právní kroky a náhradu škody.
- Podpořte zaměstnance: incident je stresující; postup bez obviňování zlepšuje hlášení problémů v budoucnu.
Prevence v malé firmě
Většině incidentů lze zabránit základními opatřeními: ověření ve dvou krocích u e-mailu a klíčových služeb, silná unikátní hesla a správce hesel, aktualizace, zálohy podle pravidla 3-2-1 s offline kopií, omezená oprávnění (nikdo nepotřebuje práva správce na denní práci), školení o phishingu a podvodných platbách, ověření změny čísla účtu jiným kanálem, zabezpečená Wi-Fi a oddělení hostů, evidence zařízení a licencí, šifrování notebooků a telefonů, pravidla pro sdílení dat, plán reakce a kontakt na IT podporu. Viz Zabezpečení firemního účtu a 2FA pro týmy, Bezpečnost při práci na dálku (home office) a Zabezpečení domácí Wi-Fi sítě.
Časté otázky v praxi
Musím každý incident hlásit?: ne; únik osobních údajů s rizikem hlásíte ÚOOÚ do 72 hodin, regulované subjekty také NÚKIB; vždy incident evidujte. Mám zaplatit výkupné?: neplaťte; nezaručuje obnovu. Kdo mi pomůže?: IT dodavatel, pojišťovna, CSIRT.CZ, policie. Je malá firma regulovaná?: záleží na činnosti a velikosti; ověřte u NÚKIB. Jak se připravit?: zálohy, 2FA, plán a kontakty.
Incident v kostce
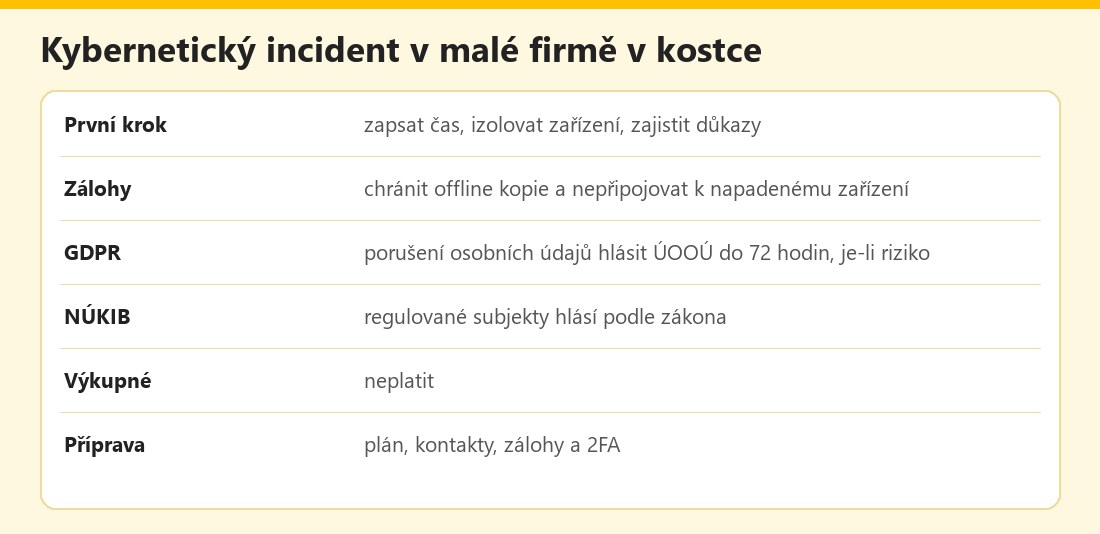 Základní údaje – vlastní infografika
Výhody a nevýhody
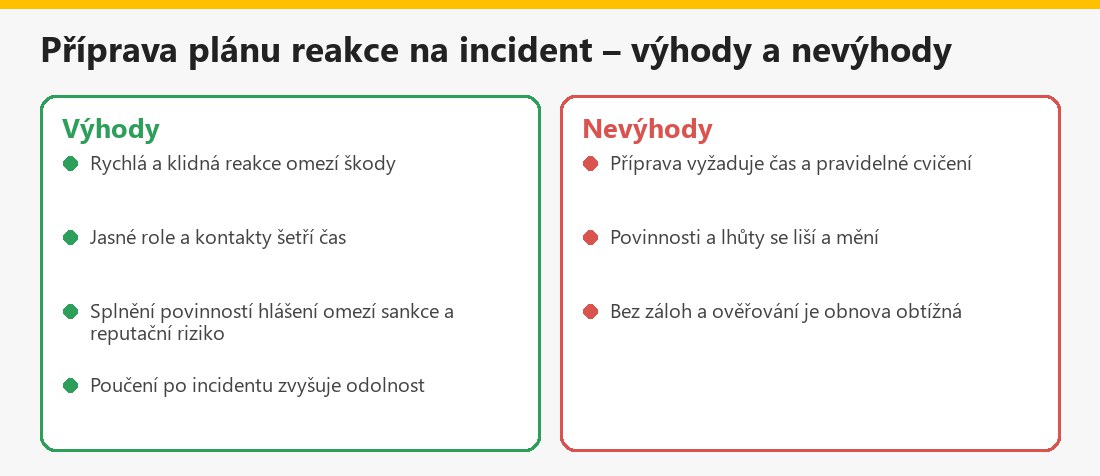 Souhrn pro malé firmy – vlastní infografika
Související články
Další návody najdete v kategorii Práce, cestování a krizové situace: Krádež identity: co dělat, Falešné pracovní nabídky a podvody s prací, Bezpečnost videohovorů a Výpadek proudu a krizová připravenost.
Shrnutí
Při kybernetickém incidentu zapište čas, izolujte postižená zařízení, zajistěte důkazy, chraňte zálohy, změňte hesla a informujte odpovědné osoby. Únik osobních údajů s rizikem hlaste ÚOOÚ do 72 hodin a ověřte povinnosti vůči NÚKIB. Neplaťte výkupné, obnovte z čistých záloh a incident vyhodnoťte. Připravte plán a kontakty předem. Více najdete na stránkách ÚOOÚ a CSIRT.CZ.
Často kladené otázky ke kybernetickému incidentu v malé firmě
Co udělat jako první?
Zapsat čas zjištění, izolovat postižená zařízení, zajistit důkazy a informovat odpovědnou osobu.
Musím incident hlásit?
Únik osobních údajů s rizikem se hlásí ÚOOÚ do 72 hodin; regulované subjekty mají povinnosti vůči NÚKIB; ověřte u právníka.
Mám zaplatit výkupné?
Ne; platba nezaručuje obnovu a podporuje trestnou činnost.
Jak chránit zálohy?
Odpojit offline kopie a nepřipojovat je k napadenému zařízení, dokud není čisté.
Komu zavolat?
IT dodavateli, bance (u podvodné platby), pojišťovně, policii a podle potřeby CSIRT.CZ.
Co patří do plánu reakce?
Odpovědná osoba, kontakty, kritická data, postupy pro scénáře, rozhodování o hlášení a komunikace.
Týká se NÚKIB malých firem?
Jen regulovaných subjektů; zda se vás týká, ověřte u NÚKIB nebo právníka.
Jak předcházet?
Zálohy, 2FA, aktualizace, školení a plán reakce.
