
Falešné AI aplikace a rozšíření prohlížeče – jak poznat podvodné „ChatGPT“ nástroje a chránit účty
Zájem o umělou inteligenci vytvořil ideální příležitost pro podvodníky: lidé chtějí „ChatGPT zdarma“, „AI asistenta v prohlížeči“, „AI generátor obrázků“ či „AI editor videa“ a ochotně instalují aplikace a rozšíření, které slibují více, rychleji a levněji. Právě tohoto zájmu využívají falešné aplikace, škodlivá rozšíření prohlížeče, podvodné weby a reklamy, které se tváří jako známé AI nástroje, ale ve skutečnosti kradou přihlašovací údaje, relace (cookies), historii konverzací a někdy i účty na sociálních sítích či firemní přístupy. Bezpečnostní firmy opakovaně popsaly kampaně se škodlivými „ChatGPT“ rozšířeními, která měla v obchodě s rozšířeními tisíce stažení. Pro běžného uživatele je klíčové vědět, jak vypadají, proč jsou nebezpečná a jak instalovat bezpečně.
V tomto článku vysvětlujeme, jak falešné AI nástroje fungují, jak vypadají škodlivá rozšíření (krádež relací), jak poznat falešné aplikace a weby, jak bezpečně instalovat AI nástroje, co dělat po instalaci podezřelého rozšíření, jak chránit účty a firmy a jak postupovat při podezření. Čerpáme z popisů kampaní Bitdefender: Rogue ChatGPT Chrome extension hijacks Facebook accounts, Tom’s Guide: Fake ChatGPT browser extension can steal your Facebook account, Guardio Labs: FakeGPT, Cyber Security News: 16 malicious Chrome extensions as ChatGPT enhancements a Akamai: Campaign of 16 malicious extensions (anglicky). Konkrétní kampaně se rychle mění; zásady ochrany ale zůstávají stejné.
Další články najdete v kategorii Chatboti a AI asistenti, například Jak používat ChatGPT, ChatGPT: paměť a nastavení soukromí a Alternativy k ChatGPT.
Aktualizováno: listopad 2026.
Jak falešné AI nástroje fungují
Útočníci využívají popularitu značek (ChatGPT, Gemini, Claude, Midjourney, Sora a další) několika způsoby:
- Falešné rozšíření prohlížeče: nabízí „rychlý přístup k ChatGPT“, „AI asistent na každé stránce“, „shrnutí webů“, „AI překlad“. V pozadí odesílá útočníkovi přihlašovací údaje, cookies (relace) či data z navštívených stránek.
- Kopie legitimního open-source rozšíření s přidaným škodlivým kódem (tzv. trojanizovaná verze): funguje „normálně“, ale navíc krade data; v jedné popsané kampani měla takto upravená verze tisíce stažení.
- Falešné mobilní a desktopové aplikace („ChatGPT premium“, „AI chat free“), často s reklamami, předplatným za vysoké částky či malwarem.
- Falešné weby a reklamy: placená reklama ve vyhledávači či na sociální síti vede na kopii přihlašovací stránky, která zachytí heslo; viz Phishing.
- „Cracknuté“ a neoficiální verze placených nástrojů (AI generátory, editory, programy pro klonování hlasu) obsahující malware.
- Falešné „AI investiční roboti“ a „AI obchodování“: podvody, které se tváří jako využití AI; viz Investiční podvody a pig butchering.
- Falešné AI služby ve zprávách a na sociálních sítích: „vyzkoušejte nový AI model zdarma, přihlaste se Facebookem“.
- Falešné „detektory AI“, „převaděče textu“ a „zrychlovače“ pro studenty a zaměstnance, které sbírají údaje.
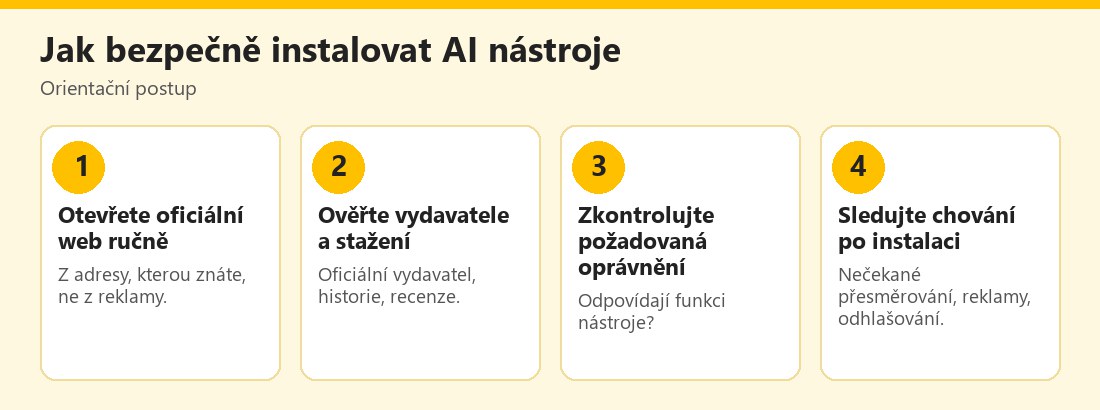 Orientační postup bezpečné instalace AI aplikace či rozšíření – vlastní infografika
Škodlivá rozšíření: jak kradou účty
Rozšíření prohlížeče mají široká oprávnění: mohou číst a měnit obsah webových stránek, zachytávat formuláře a komunikaci. Škodlivá rozšíření se proto neprojevují jako „virus“, ale jako nenápadný doplněk. Podle bezpečnostních popisů kampaní z roku 2023 a 2026:
- Krádež relací (session tokenů): místo hesla se zachytí přihlašovací „klíč“ relace; útočník pak může převzít váš účet i bez znalosti hesla a často obejde i ověření ve dvou krocích, protože se vydává za již přihlášeného uživatele.
- Sledování odchozí komunikace na stránkách AI služeb: útočník může získat přístup k účtu a historii konverzací, která obsahuje osobní i firemní informace.
- Krádež účtů na sociálních sítích: některá falešná „ChatGPT“ rozšíření se zaměřovala na Facebook účty (včetně firemních a reklamních), aby je zneužila k šíření dalších podvodů.
- Zadní vrátka: rozšíření může stahovat další škodlivý kód později po „aktualizaci“.
- Maskování: rozšíření se tváří jako nástroj pro produktivitu, „vylepšuje ChatGPT“, a využívá reklamy a falešné recenze.
- Dlouhé trvání: kampaně bývají objeveny až po týdnech a tisících stažení; i obchod s rozšířeními není absolutní zárukou (škodlivá rozšíření se do oficiálních obchodů čas od času dostanou).
Dopady: ztráta účtů, uniklé konverzace s citlivými údaji, finanční škody, zneužití firemních přístupů; viz Únik dat do AI chatbotů.
Většina významných AI služeb se používá přes svůj oficiální web a aplikace v obchodech. Rozšíření „od třetí strany“, které slibuje „rychlejší ChatGPT“, „premium zdarma“ či „AI na každé stránce“, je třeba posuzovat jako rizikový software.
Jak poznat falešnou aplikaci či rozšíření
- Neoficiální vydavatel: u aplikace či rozšíření se podívejte na vydavatele (vývojáře); oficiální nástroje mají vydavatele totožného s poskytovatelem služby.
- Odkaz z reklamy, zprávy či sociální sítě, ne z oficiálního webu zadaného ručně.
- Přehnané sliby: „GPT-5 zdarma navždy“, „neomezené obrázky“, „premium zdarma“, „bez přihlášení“.
- Neobvyklá oprávnění: rozšíření chce přístup ke všem webovým stránkám, ke cookies a historii, přestože mu stačí pracovat s jednou stránkou.
- Podezřele málo či naopak podivně pozitivních recenzí; kopírované popisy; nízký počet stažení či náhlý nárůst.
- Nedávno vytvořený vydavatel či web, překlepy v názvu.
- Požadavek na přihlášení účtem Google či Facebook u jednoduchého nástroje.
- Instalace mimo oficiální obchod (soubor APK, „instalátor“, „crack“).
- Aplikace s názvem příliš podobným známé (například „ChatGPT AI Chat Pro“), často vyplněné reklamami a předplatnými.
- Nečekané chování po instalaci: nové záložky, reklamy, odhlašování z účtů, změněné vyhledávání, zpomalení.
- Web s podobnou adresou (překlep, jiná doména) a požadavek na „ověření“ účtu.
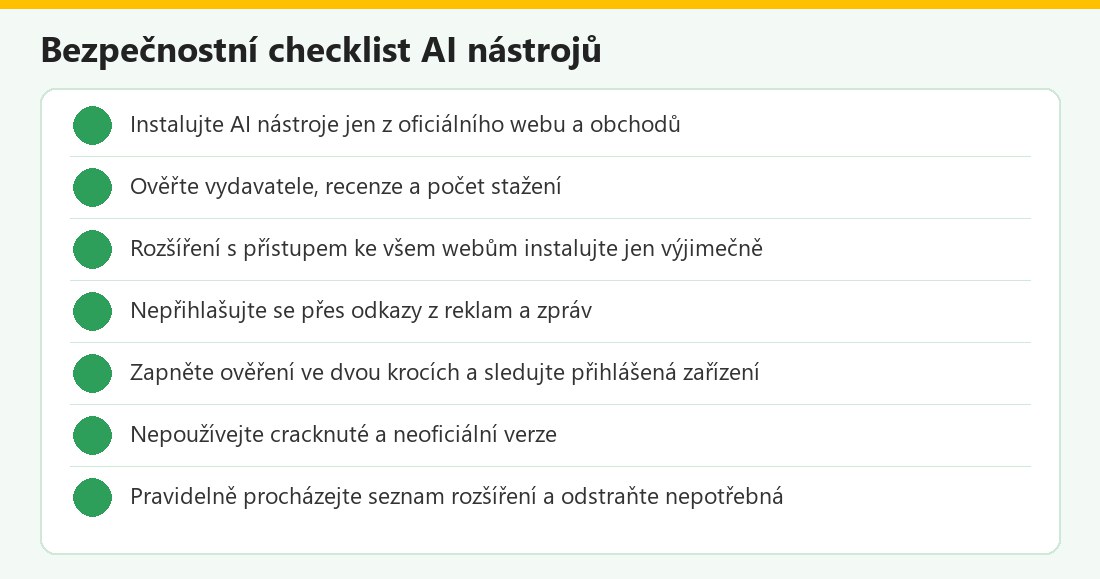 Kontrolní seznam – vlastní infografika
Bezpečná instalace krok za krokem
- Rozhodněte, zda opravdu potřebujete rozšíření. Většina AI služeb funguje dobře na svém webu či v oficiální aplikaci; rozšíření zvyšuje riziko.
- Otevřete oficiální web ručně (zadáním adresy či ze záložky) a použijte odkaz na aplikaci odtud.
- Instalujte jen z oficiálních obchodů (Google Play, App Store, oficiální obchod prohlížeče) a ověřte vydavatele.
- Zkontrolujte oprávnění a pochopte, proč je nástroj potřebuje; odmítněte přílišná oprávnění.
- Přečtěte recenze (včetně negativních) a hledejte informace o bezpečnosti nástroje.
- Zapněte ověření ve dvou krocích u AI účtů a u e-mailu; viz Silné heslo.
- Oddělte prohlížeče či profily: jeden profil „čistý“ bez rozšíření pro citlivé účty (bankovnictví, e-mail, AI s důvěrnými daty).
- Pravidelně kontrolujte rozšíření a odinstalujte ta, která nepoužíváte.
- Udržujte systém i prohlížeč aktuální; viz Antivirové programy.
- Pro firemní zařízení dodržujte pravidla společnosti; viz Firemní politika používání AI.
- Neukládejte citlivé údaje do konverzací, pokud nevíte, kdo k nim má přístup; viz Únik dat do AI chatbotů.
- Při pochybnostech počkejte a vyhledejte nezávislé informace o nástroji.
Co dělat po instalaci podezřelého rozšíření
- Okamžitě rozšíření odstraňte (nastavení prohlížeče → rozšíření) a odinstalujte i podezřelou aplikaci.
- Odhlaste se ze všech relací (u služeb, které to umožňují: „odhlásit ze všech zařízení“) a změňte hesla k důležitým účtům z jiného, čistého zařízení: nejprve e-mail, AI služby, sociální sítě, bankovnictví, cloud.
- Zapněte či zkontrolujte ověření ve dvou krocích; přepněte na aplikaci či klíč.
- Zkontrolujte přihlášená zařízení a aktivitu u klíčových účtů a odeberte neznámá.
- U firemních a reklamních účtů (například sociální sítě) zkontrolujte oprávnění, platby a pověřené osoby.
- Prohlédněte zařízení antivirem; v případě pochybností zvažte obnovu systému; viz Antivirové programy.
- Zkontrolujte historii konverzací: co jste do AI vkládali; pokud šlo o citlivá data, zhodnoťte dopad a v případě firemních údajů informujte odpovědné osoby; viz Kybernetický incident v malé firmě.
- Sledujte účty a platby několik týdnů.
- Nahlaste škodlivé rozšíření obchodu a bezpečnostním službám.
- Pokud jste platili za podezřelou aplikaci, zrušte předplatné a kontaktujte banku; viz Bezpečnost mobilních zařízení.
Falešné AI weby, reklamy a „zdarma“
- Reklamy ve vyhledávači: nejvýše umístěný výsledek může být placená reklama vedoucí na falešnou stránku; adresu zkontrolujte či použijte záložku.
- „Generátory zdarma“: vyžadují přihlášení přes sociální síť, stažení „spouštěče“ či platbu kartou za „zkušební verzi“, která se opakuje; viz Virtuální karty a jednorázová čísla.
- Falešné AI „prohlížeče“ a „asistenti“ staženi mimo oficiální obchod.
- Podvodné „kurzy AI“ a „tajné prompty“ za poplatek.
- Sociální inženýrství: „kamarád“ vám pošle odkaz na „úžasný AI nástroj“ (jeho účet mohl být napaden).
- Falešné AI deepfake aplikace, které sbírají fotografie obličejů; viz Deepfake: jak poznat.
- Falešné „AI hlasové asistenty“ a „klonování hlasu“; viz Klonování hlasu pomocí AI.
- Falešné „AI detektory“ pro studenty; viz AI detektory textu.
Firmy a organizace
Zaměstnanci často instalují AI nástroje bez vědomí IT („shadow AI“), čímž vznikají bezpečnostní a právní rizika. Firmy by měly: stanovit seznam povolených AI nástrojů a rozšíření, spravovat prohlížeče a rozšíření centrálně (povolit jen schválené), školit zaměstnance, monitorovat neobvyklé aktivity, zavést ověření ve dvou krocích a omezení relací, mít postup pro incidenty a nabídnout bezpečné alternativy (firemní AI účty); viz Firemní politika používání AI a Zabezpečení firemního účtu a 2FA pro týmy.
Děti a rodina
Děti a mladiství rádi zkoušejí „AI zdarma“ a stahují aplikace, které slibují domácí úkoly, obrázky či „AI kamarády“. Rodiče by měli vysvětlit rizika, nastavit omezení instalací a kontrolovat aplikace; viz AI chatboti a děti, Rodičovská kontrola: aplikace a nástroje a První telefon pro dítě.
Časté otázky v praxi
Je bezpečné rozšíření „ChatGPT v prohlížeči“?: většina není od poskytovatele; ověřte vydavatele a oprávnění či se mu raději vyhněte. Obejde škodlivé rozšíření dvoufázové ověření?: může, pokud ukradne relaci. Mám věřit obchodu s rozšířeními?: pomáhá, ale není zárukou. Co dělat po instalaci podezřelého doplňku?: odstranit, odhlásit relace, změnit hesla z čistého zařízení. Kde je oficiální web?: zadejte adresu ručně či ze záložky.
Falešné AI nástroje v kostce
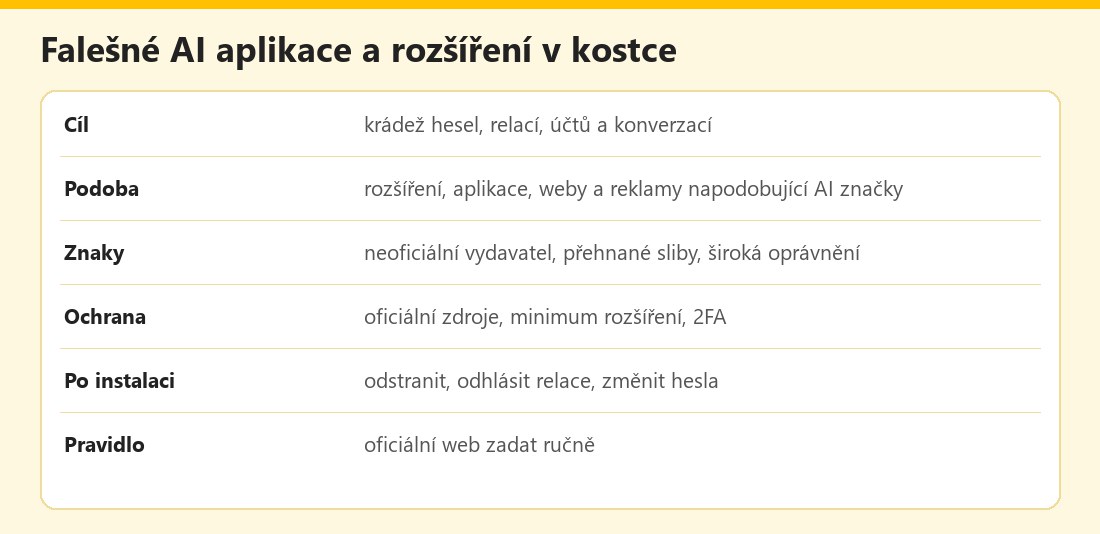 Základní údaje – vlastní infografika
Výhody a nevýhody
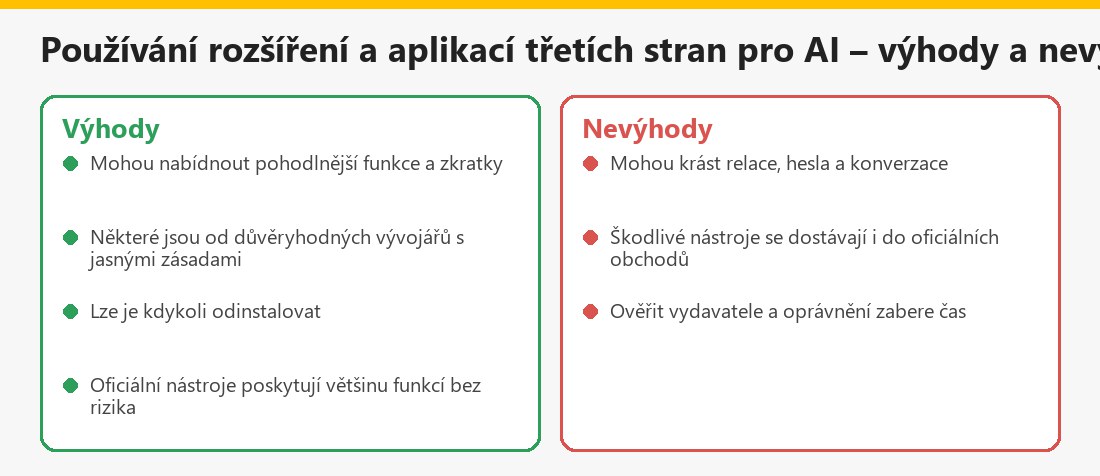 Souhrn pro uživatele – vlastní infografika
Související články
Další články najdete v kategorii Chatboti a AI asistenti: AI chatboti a soukromí dat, Jak smazat historii a účet ChatGPT, Meta AI ve WhatsAppu a Instagramu a Hlasový režim AI.
Shrnutí
Falešné AI aplikace a rozšíření se vydávají za známé nástroje a kradou hesla, relace a konverzace. Používejte oficiální weby zadané ručně, ověřujte vydavatele a oprávnění, minimalizujte rozšíření a zapněte ověření ve dvou krocích. Po instalaci podezřelého doplňku jej odstraňte, odhlaste relace a změňte hesla z čistého zařízení. Více najdete v popisu Bitdefender.
Často kladené otázky k falešným AI aplikacím a rozšířením
Jak poznám falešné rozšíření?
Neoficiální vydavatel, přehnané sliby, široká oprávnění ke všem webům a odkaz z reklamy či zprávy.
Co umí škodlivé rozšíření?
Krást hesla, relace (cookies), historii konverzací a převzít účty, často bez znalosti hesla.
Pomůže dvoufázové ověření?
Pomáhá, ale při krádeži aktivní relace jej útočník může obejít; proto je důležité rozšíření neinstalovat.
Je oficiální obchod bezpečný?
Pomáhá, ale škodlivé nástroje se tam občas dostanou; ověřujte vydavatele a oprávnění.
Co po instalaci podezřelého rozšíření?
Odstranit jej, odhlásit všechny relace, změnit hesla z čistého zařízení a zkontrolovat účty.
Jak najít oficiální AI nástroj?
Zadat adresu ručně či použít záložku a odkaz na aplikaci hledat na oficiálním webu.
Jsou „AI zdarma“ bezpečné?
Často jde o podvod či sběr dat; ověřte vydavatele a nepřihlašujte se přes neznámé odkazy.
Co dělají firmy?
Spravují povolená rozšíření, školí zaměstnance a nabízejí schválené AI nástroje.
