
SMS kód, aplikace, nebo klíč – které dvoufázové ověření je nejbezpečnější a proč
Dvoufázové ověření (2FA) dnes zná většina lidí. Jenže „druhý faktor“ není jedna věc: může jít o SMS kód, kód z aplikace, tlačítko „potvrdit“ v telefonu, záložní kód nebo fyzický bezpečnostní klíč. Tyto metody se výrazně liší odolností, zejména proti phishingu a převzetí telefonního čísla. Tento článek je srovnává podle dokumentace amerického institutu NIST a radí, co zvolit pro které účty.
Údaje vycházejí z NIST SP 800-63B-4 – Authenticators (stav k 13. 11. 2026). Dokument je v angličtině a míří na provozovatele služeb; jeho pojmy zde převádíme do praktických doporučení. Nejde o odborné poradenství.
Související články: Dvoufaktorová autentizace, SIM swapping – převzetí telefonního čísla a Passkeys – přístupové klíče.
Aktualizováno: listopad 2026.
Čtyři typy druhého faktoru
- SMS (nebo hlasový hovor) s kódem.
- Kód z aplikace (TOTP), například Authenticator.
- Záložní kódy, jednorázové kódy uložené předem.
- Kryptografický klíč či passkey, tedy bezpečnostní klíč FIDO2 nebo přístupový klíč ve vašem zařízení.
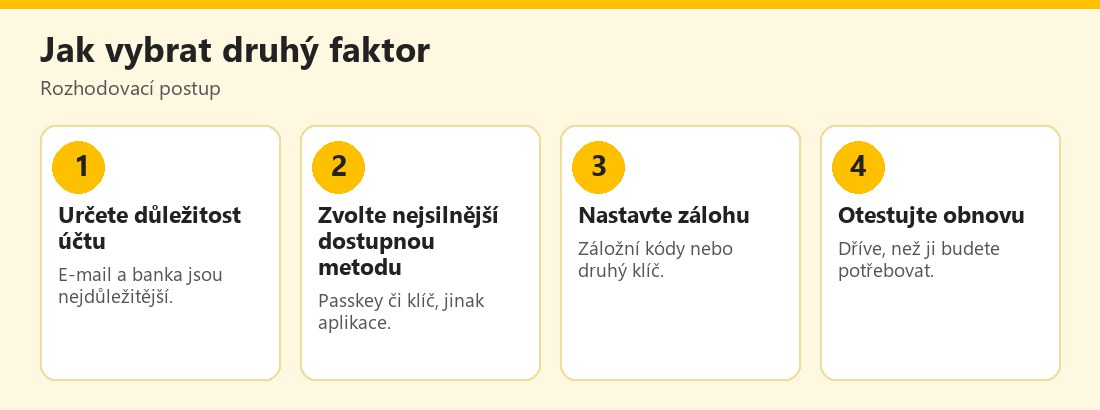 Postup výběru druhého faktoru – vlastní infografika
SMS a hlasové hovory
Podle NIST je použití telefonní sítě (PSTN) pro ověření mimo pásmo omezené (restricted authenticator). Do této kategorie patří SMS i hlasový hovor. Dokument uvádí, že tento stav se může s vývojem hrozeb měnit. Služba, která takový autentizátor přijímá, musí nabídnout alespoň jednu neomezenou alternativu, informovat uživatele o rizicích a plánovat migraci. NIST také doporučuje zvažovat signály rizika, například výměnu zařízení, změnu SIM nebo přenesení čísla, než se tajný kód odešle. E-mail se pro ověření mimo pásmo používat nesmí.
Praktický význam: SMS je lepší než žádný druhý faktor, ale je závislá na telefonním čísle, které lze útokem typu SIM swapping převzít; viz SIM swapping. Kód v SMS lze také vylákat phishingem.
Aplikace s jednorázovými kódy (TOTP)
Jednorázový kód z aplikace patří podle NIST mezi OTP autentizátory. Dokument uvádí požadavky pro provozovatele (například síla klíče alespoň 112 bitů, kód lze přijmout jen jednou, omezení počtu pokusů). Důležité je, že podle NIST OTP autentizace není odolná proti phishingu: když kód opíšete na podvodné stránce, útočník ho může okamžitě použít.
Přesto je kód z aplikace obvykle lepší než SMS, protože nezávisí na telefonním čísle a nelze ho zachytit převodem čísla. Viz Ověřovací aplikace (Authenticator).
Záložní kódy
NIST je řadí mezi look-up secrets, tedy „něco, co máte“, často ukládané jako záložní (obnovovací) kódy. Každý kód se používá jen jednou. Podle dokumentace nejsou odolné proti phishingu. Slouží jako záloha při ztrátě telefonu či klíče; uložte je offline a bezpečně. Viz Záložní kódy a obnova účtu.
Kryptografické klíče a passkeys
Podle NIST odolnost proti phishingu vyžaduje kryptografickou autentizaci (jedno- či vícefaktorovou). Standard WebAuthn, který používají autentizátory FIDO2, je v dokumentu uveden jako příklad odolnosti, protože tajný klíč se volí podle ověřené doménové adresy služby: na podvodné doméně se tedy neodemkne. NIST rozlišuje vazbu na kanál (preferovaná) a vazbu na jméno ověřovatele. Postupy, kdy se výstup opisuje ručně, nelze za odolné proti phishingu považovat. Také ověření mimo pásmo, hesla a záložní kódy nejsou odolné proti phishingu.
Pro vás to znamená: bezpečnostní klíč nebo passkey je nejodolnější z běžně dostupných metod proti podvodným stránkám. Viz Bezpečnostní klíče FIDO2 a Passkeys.
Synchronizované passkeys
NIST popisuje synchronizovatelné autentizátory, které umožňují klonovat tajné klíče na další zařízení přes synchronizační službu. Klíče na nich jsou podle dokumentu „inherentně exportovatelné“, proto nesplňují požadavek na neexportovatelný klíč, který platí u nejvyšší úrovně zabezpečení (AAL3). Pro domácí uživatele je to pohodlná varianta; vyšší nároky (správci, citlivé role) mohou vyžadovat hardwarový klíč.
Přehled
- SMS / hlas: není odolná proti phishingu; závisí na telefonním čísle; podle NIST omezená.
- Aplikace (TOTP): není odolná proti phishingu; nezávisí na čísle.
- Záložní kódy: není odolná proti phishingu; slouží jako záloha.
- Klíč FIDO2 / passkey: odolná proti phishingu; nezávisí na čísle.
Co zvolit pro které účty
- E-mail, banka, správce hesel, účet s peněženkou: passkey nebo hardwarový klíč; pokud není možné, aplikace; SMS jen jako poslední možnost.
- Sociální sítě a běžné služby: aplikace nebo passkey; SMS je lepší než nic.
- Nepodstatné účty: cokoli zapnuté je lepší než nic.
- Vždy si nastavte záložní způsob (druhý klíč, záložní kódy) a bezpečně ho uložte.
- Dvě různé metody najednou (například klíč a aplikace) dávají flexibilitu při ztrátě.
Jak postupně zlepšovat
- Zapněte 2FA všude, kde ho služba nabízí, i kdyby to byla SMS.
- Vyměňte SMS za aplikaci u e-mailu, banky a sociálních sítí.
- Zapněte passkeys, kde jsou k dispozici.
- Pořiďte bezpečnostní klíč, pokud máte vysoce hodnotné účty; ideálně dva.
- Uložte záložní kódy offline.
- Nepotvrzujte neznámá upozornění (viz push únava níže).
Push potvrzení a „únava“
Některé služby používají potvrzení v aplikaci („Byli jste to vy?“). Útočníci mohou posílat opakované žádosti v naději, že uživatel potvrdí z unavenosti. NIST uvádí, že metody, kde se tajné údaje porovnávají a schvalují na sekundárním kanálu, už nejsou přijatelné; v praxi to souvisí s tím, že je lepší, když musíte opsat či porovnat údaje, než jen kliknout. Pravidlo pro vás: nepotvrzujte žádost, kterou jste sami nevyvolali, a při opakovaných žádostech změňte heslo a kontaktujte službu.
Pozor na podvody kolem 2FA
- Vyzvání po kódu: „operátor“ či „banka“ po vás chce kód; nikdy ho nesdělujte.
- Falešné stránky: požadují heslo i kód; zkontrolujte adresu; viz Co je to phishing.
- Falešné aplikace s „ověřovacími kódy“ v obchodech.
- Zálohy v poznámkách bez ochrany.
Více o podvodech: E-Bezpečí, Stop online a Policie ČR.
Kdy se zdá, že 2FA nefunguje
Nejčastější potíže jsou banální: telefon nemá signál nebo správný čas (kódy z aplikace závisí na přesných hodinách zařízení), kód vypršel, než jste ho opsali, nebo jste vybrali nesprávný účet v aplikaci. Při opakovaných problémech zkontrolujte automatické nastavení času, restartujte aplikaci a zkuste nový kód. Pokud nepomáhá nic, použijte záložní kód nebo postup obnovy účtu u služby. Nikdy nepřijímejte „pomoc“ od cizí osoby, která vás přesvědčuje, abyste jí kód nadiktovali.
Jak o 2FA mluvit s rodinou
Starším příbuzným nejprve zapněte 2FA u e-mailu a banky a vysvětlete jim jedinou zásadu: kód z telefonu nikomu neříkáme, ani „bance“. U dětí a dospívajících dohodněte, že kód z aplikace slouží jen jim. Společně si uložte záložní kódy na bezpečné místo a vysvětlete, co dělat při ztrátě telefonu. Jednoduchá pravidla fungují lépe než dlouhý seznam technických pojmů.
Praktický příklad (smyšlený)
Karel má u e-mailu zapnuté SMS ověření. Po přečtení o SIM swappingu přejde na aplikaci Authenticator, vygeneruje si záložní kódy a uloží je do trezoru doma. U banky zapne passkey. Při pokusu o přihlášení na podvodné stránce ho passkey neodemkne, protože doména nesouhlasí, a Karel si nepříjemné situace všimne. Příklad je smyšlený.
NIST označuje SMS a hlasové hovory za omezený autentizátor. Odolnost proti phishingu poskytují kryptografické metody (FIDO2/WebAuthn, passkeys). Kódy z SMS ani z aplikace sami o sobě odolné proti phishingu nejsou.
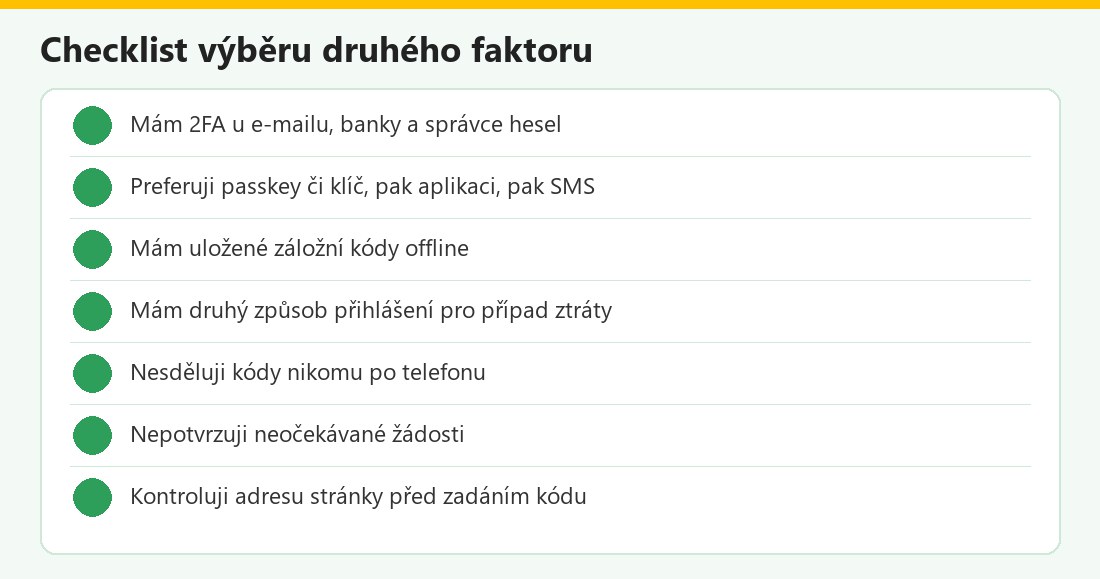 Kontrolní seznam – vlastní infografika
2FA v kostce
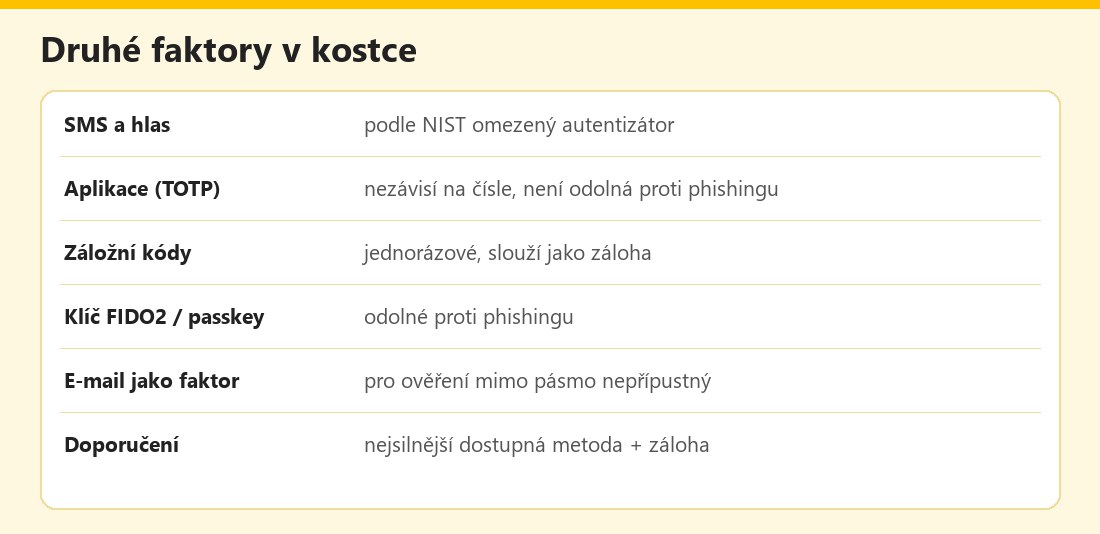 Základní údaje – vlastní infografika
Výhody a nevýhody
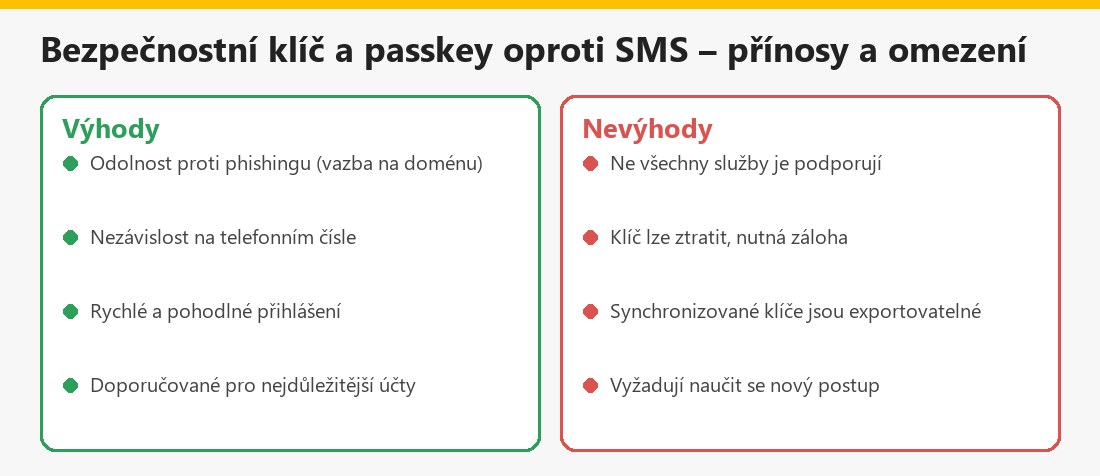 Souhrn – vlastní infografika
Související články
V kategorii Hesla a přihlašování najdete také Heslo vs. biometrie a Přihlášení přes Google, Apple či Facebook.
Shrnutí
Druhý faktor není jedna věc. SMS je podle NIST omezený autentizátor závislý na telefonním čísle, kód z aplikace je lepší, ale není odolný proti phishingu, záložní kódy slouží jako záloha a klíč FIDO2 či passkey je odolný proti phishingu. Pro e-mail a banku zvolte nejsilnější dostupnou metodu, mějte záložní způsob a nikdy nesdělujte kódy. Cokoli je lepší než žádné 2FA.
Často kladené otázky k porovnání dvoufázového ověření
Je SMS kód bezpečný?
Je lepší než žádný druhý faktor, ale NIST ho řadí mezi omezené autentizátory; závisí na telefonním čísle.
Je aplikace lepší než SMS?
Obvykle ano, nezávisí na čísle; přesto není odolná proti phishingu.
Co je odolnost proti phishingu?
Vlastnost metody, která brání odhalení tajných údajů podvodné stránce bez spoléhání na pozornost uživatele.
Je passkey lepší než heslo?
U kryptografických metod (WebAuthn/FIDO2) je přihlášení vázáno na doménu služby, takže na podvodné stránce nefunguje.
Jsou záložní kódy bezpečné?
Jsou jednorázové a slouží jako záloha; nejsou odolné proti phishingu, proto je uložte offline.
Může být druhým faktorem e-mail?
Podle NIST se e-mail pro ověření mimo pásmo používat nesmí.
Co zvolit pro banku a e-mail?
Passkey nebo bezpečnostní klíč, jinak aplikaci; SMS jen jako nouzovou variantu.
Co když ztratím telefon?
Použijte záložní kódy nebo druhý klíč; proto je nastavte předem.
