
Infostealery – malware, který krade hesla, cookies a peněženky: jak funguje a jak se bránit
Infostealer (česky „malware kradoucí informace“) je typ škodlivého programu, který po spuštění tiše prohledá počítač a odešle útočníkovi vše cenné: hesla uložená v prohlížeči, cookies a tokeny přihlášených relací, údaje z automatického vyplňování, platební karty, soubory s kryptoměnovými peněženkami, přihlášení k VPN či vzdálené ploše. Nic nešifruje, nic nemaže a často se vůbec neprojeví, proto si ho oběť dlouho nevšimne. Mezi známé rodiny patří RedLine, Raccoon a Lumma (LummaC2). Prodávají se jako „malware jako služba“, takže je mohou používat i útočníci bez hlubších technických znalostí.
V tomto článku vysvětlujeme, co infostealer ukradne, proč jsou cookies pro útočníky tak cenné (a proč mohou obejít i ověření ve dvou krocích), jak se infostealery šíří (cracky, falešné stránky, reklamy, přílohy), jak je poznat, co dělat po infekci a jak se bránit. Informace vycházejí z českých i zahraničních zdrojů, například z článku Infostealery v zařízení: jak je rozpoznat a co dělat (CSIRT-MU), z přehledu Check Point: Lumma Malware, zprávy o nárůstu detekcí Lumma Stealer a zásahu proti této rodině popsaném v článku Microsoft a Europol zničily Lumma (německy). Konkrétní rodiny se rychle střídají, ale principy zůstávají stejné.
Další návody najdete v kategorii Malware a kybernetické útoky, například Malware – typy a jak se chránit, Ransomware a Hacknutý účet.
Aktualizováno: listopad 2026.
Co infostealer krade
Podle bezpečnostních analýz míří infostealery na:
- Hesla uložená v prohlížeči a data automatického vyplňování (jména, adresy, telefony).
- Cookies a tokeny relací, které dokazují, že jste přihlášeni.
- Údaje o platebních kartách uložené v prohlížeči.
- Kryptoměnové peněženky a soubory s klíči.
- Přihlášení k VPN, vzdálené ploše, e-mailovým klientům a komunikačním aplikacím.
- Soubory (dokumenty, snímky obrazovky) a informace o systému (název počítače, programy).
- Nastavení správců hesel, pokud je uloženo v prohlížeči či ve složce, kterou útočník najde.
Vše se odešle na server útočníka, který data prodá nebo využije. Podle zpráv z ostatních bezpečnostních zdrojů infikovaly tyto rodiny miliony počítačů a vedly ke kompromitaci stovek milionů přihlašovacích údajů. Lumma byla považována za nejrozšířenější malware, než ji v roce 2025 zasáhly společné kroky Microsoftu a Europolu; po těchto zásazích se však objevují další varianty.
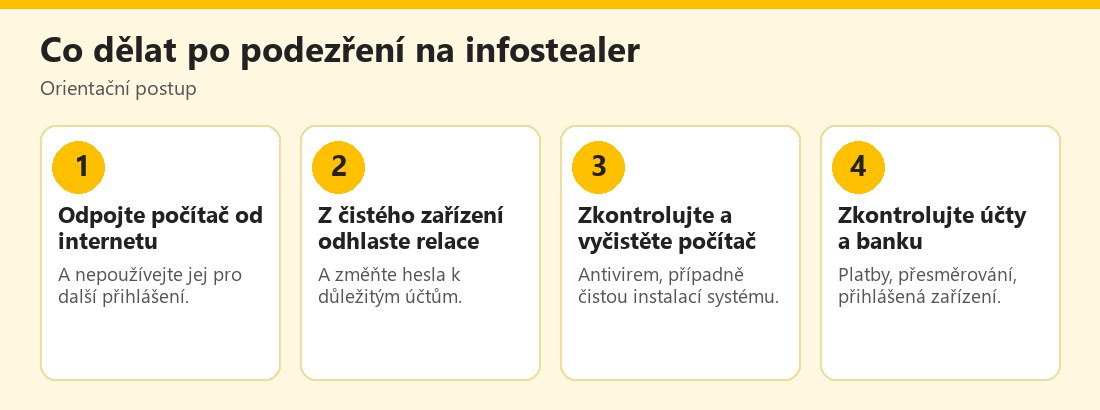 Orientační postup po podezření na infostealer – vlastní infografika
Proč jsou cookies cenné
Cookies a tokeny relací slouží k tomu, aby vás služba po přihlášení poznala při dalších požadavcích. Pokud je útočník ukradne, může je vložit do vlastního prohlížeče a přihlásit se jako vy bez hesla a často i bez kódu ověření ve dvou krocích, protože relace je již ověřená. Tomuto útoku se říká session hijacking (únos relace). Některé služby po změně hesla relace automaticky zneplatní, jiné ne: dokud neodhlásíte aktivní relace, ukradená cookie může fungovat. To je důvod, proč se po podezření na infekci nestačí spokojit se změnou hesla. Proto platí zásada: po infekci odhlaste všechna zařízení a relace u důležitých služeb a zapněte silnější ověření (passkeys, bezpečnostní klíč); viz Passkeys.
Pokud útočník získal cookie vaší relace, může být přihlášen i po změně hesla. Po podezření na infekci proto v nastavení služeb vždy odhlaste všechna zařízení a relace. Hesla měňte z čistého zařízení, nikoli z infikovaného počítače.
Jak se infostealery šíří
Nejčastější cesty:
- Cracky a pirátský software: „zdarma“ verze placených programů, hry, generátory klíčů; vyhledávače a videa vedou na upravené instalátory.
- Falešné weby ke stažení programů (kopie oficiálních stránek) či falešné „aktualizace“.
- Škodlivé reklamy (malvertising): sponzorovaný odkaz na falešnou stránku programu; viz Malvertising.
- Falešné ověřovací stránky (CAPTCHA), které vyzývají ke spuštění příkazu a tím nainstalují malware.
- Přílohy e-mailů (dokumenty, archivy, zástupci) a odkazy v phishingových zprávách.
- Falešné aplikace a rozšíření prohlížeče.
- Hry a „mody“ z neoficiálních zdrojů, odkazy na herních serverech.
- Zprávy v komunikačních aplikacích s „zajímavým souborem“.
Ve většině případů uživatel sám spustí infikovaný soubor či příkaz; proto je klíčová opatrnost při stahování. Viz Malware – typy a jak se chránit.
Jak infekci poznat
Infostealer se snaží být nenápadný, ale mohou se objevit signály:
- Upozornění na neznámá přihlášení či změny hesel, které jste nevyvolali.
- Neznámé relace a zařízení v seznamu přihlášených zařízení u Google, Microsoftu či sociálních sítí.
- Přihlašování do účtů z cizích zemí.
- Neznámé platby či změny nastavení.
- Spuštěné neznámé procesy, zpomalení počítače, antivirus hlásí nález či se vypíná.
- Čerstvě stažený „crack“ či program z neoficiálního zdroje, po kterém se věci změnily.
- Vaši přátelé dostávají podivné zprávy z vašeho účtu.
Pokud k něčemu takovému dojde, nepodceňujte to. Kontrola antivirem může infekci odhalit, ale některé infostealery po odeslání dat samy zmizí, takže počítač může být čistý a data již ukradená. Proto je důležité jednat i bez nálezu, pokud máte podezření.
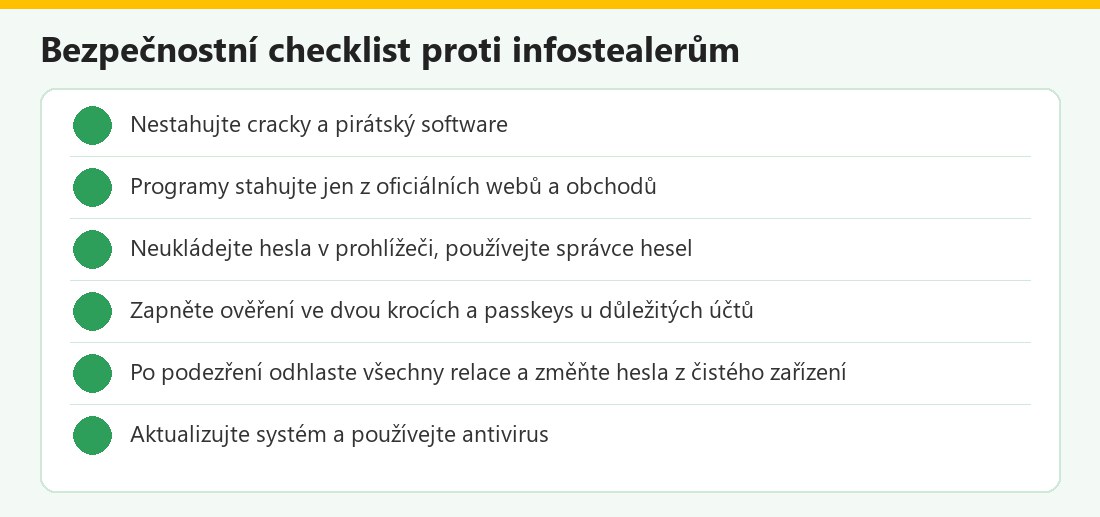 Kontrolní seznam – vlastní infografika
Co dělat po infekci krok za krokem
- Odpojte počítač od internetu a nepoužívejte jej pro přihlášení k důležitým službám.
- Z jiného, čistého zařízení změňte hesla k e-mailu, bankovnictví, cloudu, sociálním sítím a dalším účtům; začněte e-mailem.
- Odhlaste všechna zařízení a aktivní relace u služeb, které to umožňují (Google, Microsoft, Apple, sociální sítě), a zkontrolujte seznam přihlášených zařízení.
- Zapněte nebo zkontrolujte ověření ve dvou krocích a obnovovací údaje; zvažte passkeys.
- Zkontrolujte přesměrování e-mailů, filtry a připojené aplikace v účtech; viz Hacknutý účet.
- Zkontrolujte banku a platební karty; při podezření zablokujte karty a upozorněte banku.
- Pokud jste měli kryptopeněženku, přesuňte prostředky do nové, čistě vytvořené peněženky z čistého zařízení; viz Kryptoměny a bezpečnost.
- Vyčistěte počítač: spusťte kontrolu důvěryhodným antivirem a offline kontrolou; nejspolehlivější je zálohovat data a provést čistou instalaci systému; viz Microsoft Defender a Malwarebytes.
- Poučte se: najděte zdroj infekce (stažený program, příloha) a příště se mu vyhněte.
- Firemní zařízení: informujte IT správce; mohlo dojít ke kompromitaci firemních přístupů.
Jak se bránit
Dlouhodobá ochrana je založená na několika zásadách:
- Nestahujte pirátský software a cracky; i „bezplatná“ verze může stát všechna vaše hesla.
- Instalujte programy jen z oficiálních zdrojů a ověřte adresu webu.
- Nespouštějte příkazy, které vás vyzývá spustit cizí stránka (například „zkopírujte a vložte do příkazového řádku“).
- Používejte správce hesel místo ukládání hesel v prohlížeči a zapněte ověření ve dvou krocích.
- Pro důležité účty zvažte passkeys či bezpečnostní klíč, které jsou odolnější než hesla; viz Bezpečnostní klíče.
- Aktualizujte systém a aplikace a používejte antivirus.
- Používejte omezený uživatelský účet pro běžnou práci, aby malware měl menší práva.
- Pravidelně kontrolujte přihlášená zařízení a upozornění na přihlášení.
- Chraňte e-mail, protože slouží k obnově hesel.
- Pravidelně zálohujte na odpojené médium.
Pro firmy platí navíc omezení práv, správa zařízení, blokování nebezpečných aplikací a monitoring úniků přihlašovacích údajů.
Infostealery a kryptoměny, hry a „mody“
Zvlášť zranitelní jsou hráči a držitelé kryptoměn. Hráči stahují neoficiální modifikace či „cheaty“, které se šíří na komunitních serverech; ty často obsahují stealer, jenž ukradne herní účty, platformy a platební údaje. Držitelé kryptoměn čelí hrozbě krádeže seed frází a souborů peněženek: pokud jsou uloženy v počítači, stealer je najde. Seed frázi proto nikdy neukládejte v elektronické podobě na počítači ani do cloudu; viz Ověření Backup Crypto Seedu. U herních účtů zapněte ověření ve dvou krocích a nepoužívejte stejné heslo jako k e-mailu. Viz také Steam a Epic Games.
Časté otázky v praxi
Stačí změnit heslo?: ne, odhlaste všechny relace a zkontrolujte přesměrování. Antivirus nic nenašel, jsem v bezpečí?: nemusíte být; stealer může zmizet po odeslání dat. Obejde infostealer ověření ve dvou krocích?: pokud ukradne ověřenou relaci, může; proto odhlaste relace. Je bezpečné ukládat hesla v prohlížeči?: pro cílený útok je to nejjednodušší cíl; správce hesel je odolnější. Kolik dat se ukradne?: často vše, co prohlížeč uchovává.
Infostealery v kostce
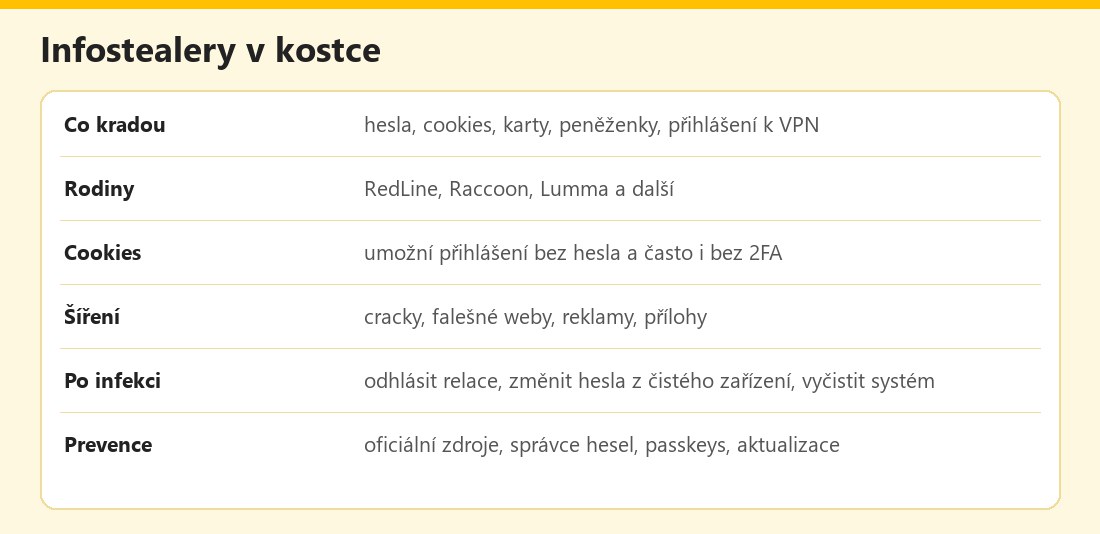 Základní údaje – vlastní infografika
Výhody a nevýhody
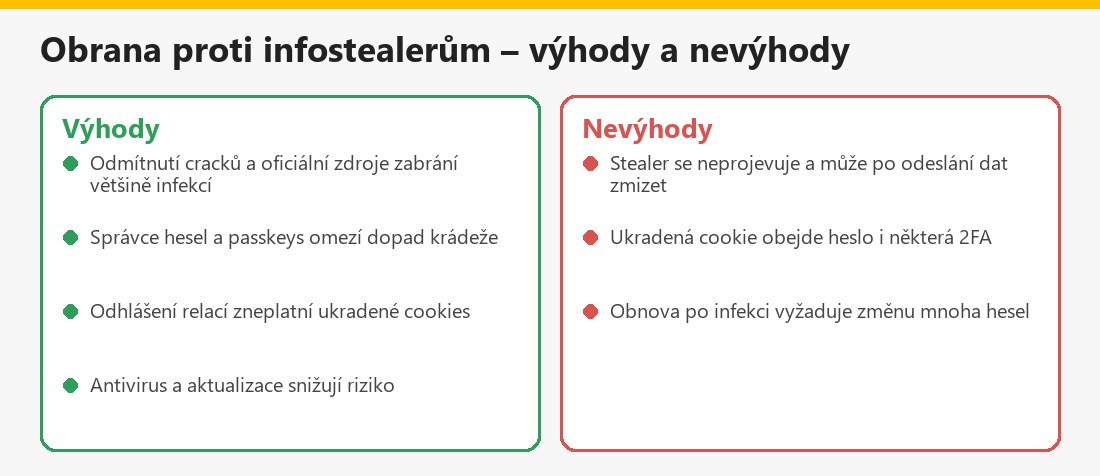 Souhrn pro běžného uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Malware a kybernetické útoky: Malware – typy a jak se chránit, Ransomware, Hacknutý účet a Passkeys.
Shrnutí
Infostealer tiše krade hesla, cookies a peněženky a šíří se hlavně přes cracky a falešné stránky. Po podezření odpojte počítač, z čistého zařízení změňte hesla, odhlaste všechny relace, zkontrolujte účty a banku a počítač vyčistěte či přeinstalujte. Aktuální rady najdete u CSIRT-MU.
Často kladené otázky k infostealerům
Co je infostealer?
Malware, který tiše krade hesla, cookies, údaje z karet a peněženky a odesílá je útočníkovi.
Proč nestačí změnit heslo?
Ukradená cookie může fungovat i po změně hesla; odhlaste všechny relace.
Obejde stealer ověření ve dvou krocích?
Pokud ukradne již ověřenou relaci, může; proto je nutné relace odhlásit a zvážit passkeys.
Jak se šíří?
Hlavně přes cracky, falešné weby, reklamy, přílohy a falešné ověřovací stránky.
Pozná antivirus infostealer?
Často ano, ale stealer může po odeslání dat zmizet; jednejte i bez nálezu při podezření.
Kde neukládat hesla?
Raději ne v prohlížeči; použijte správce hesel.
Co dělat po infekci?
Odpojit počítač, z čistého zařízení změnit hesla, odhlásit relace, zkontrolovat banku a počítač vyčistit.
Chrání passkeys?
Jsou odolnější než hesla, ale ověřte zabezpečení zařízení.
