
Kliknul jsem na phishing v práci – co dělat jako zaměstnanec hned, co hlásit a jak se poučit
Přišel e-mail „od šéfa“ s naléhavou žádostí, klikli jste na odkaz, ocitli jste se na podivné přihlašovací stránce a zadali heslo. Až potom vám došlo, že něco nesedí. Většina zaměstnanců se to dříve či později dozví na vlastní kůži. Důležité je jednat okamžitě a nebát se to nahlásit: čím dřív IT oddělení zasáhne, tím menší je škoda. Tento článek vysvětluje, co dělat v prvních minutách, jak postupovat podle britského NCSC a jak se z chyby poučit.
Informace vycházejí z doporučení NCSC: Phishing a podvody, Co dělat, když jste sdíleli osobní údaje a Jak poznat podvodnou zprávu, a z českého CSIRT.CZ, který uvádí postup nahlášení phishingu a kontakty. Nejde o firemní bezpečnostní pokyny; vždy se řiďte směrnicemi svého zaměstnavatele.
Související články: Kybernetický incident v malé firmě, Odstranění malwaru ve Windows a Spear-phishing a zranitelnost Office.
Aktualizováno: listopad 2026.
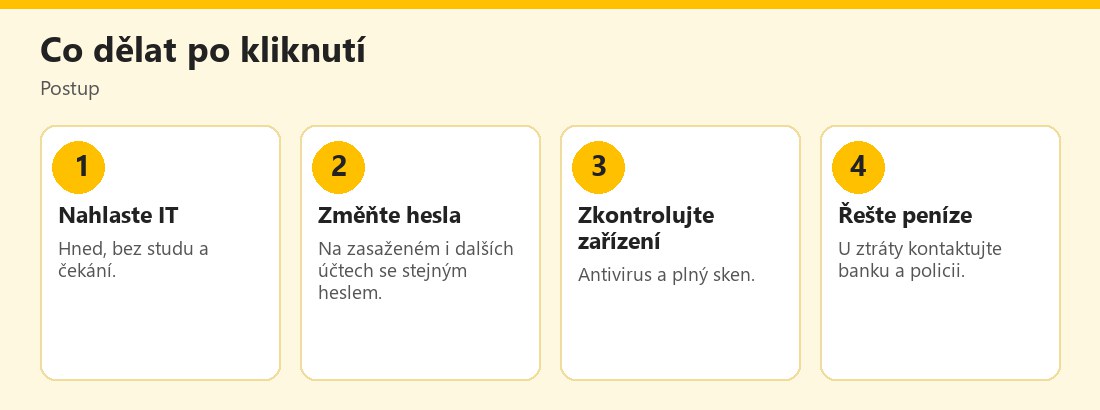 Postup po kliknutí na phishing v práci – vlastní infografika
Prvních pět minut
NCSC rozlišuje několik situací. V pracovním prostředí se ale vždy začíná stejně:
- Nepanikařte a nemlčte. Pokud zpráva přišla na pracovní laptop či telefon, kontaktujte IT oddělení a řekněte jim to, jak NCSC doporučuje.
- Nezavírejte „tiše“ okno. Řekněte, co jste klikli, kdy a co jste případně zadali (heslo, kód, údaje o kartě).
- Odpojte zařízení od sítě (vypněte Wi-Fi, vytáhněte kabel), pokud vám to IT poradí nebo pokud se na obrazovce objevuje podezřelá aktivita. Zařízení nevypínejte násilím bez pokynů IT, aby nezmizely stopy.
- Zapište si čas a podrobnosti. Odesílatel, předmět, adresa odkazu, přílohy. Zprávu nemažte, může se hodit IT i vyšetřování.
- Neposílejte zprávu dalším kolegům „na vyzkoušení“.
Co dělat podle toho, co se stalo
Podle NCSC (stránka „Co dělat, když jste sdíleli osobní údaje“):
- Pokud jste sdíleli heslo: změňte heslo na všech účtech, které stejné heslo používají, a kde to jde, použijte passkey. V práci vám změnu zpravidla provede nebo naplánuje IT; viz Hesla a přihlašování.
- Pokud jste kliknuli na odkaz či podle pokynů instalovali software: spusťte antivirus a plný sken a nechte ho vyřešit nalezené problémy. V práci to nechte udělat IT, protože firemní prostředí má vlastní nástroje.
- Pokud jste sdíleli bankovní údaje: kontaktujte banku a řekněte jí to.
- Pokud máte podezření, že je účet napaden: hledejte zprávy odeslané z vašeho účtu, které neznáte, nebo zda se do něj nemůžete přihlásit.
- Pokud jste přišli o peníze: řekněte to bance a nahlaste to jako trestný čin (v ČR Policii ČR); viz Co dělat po podvodu.
- Pokud zpráva přišla na pracovní zařízení: sdělte to IT. NCSC to uvádí jako klíčový krok.
NCSC o otevření přílohy a platbách samostatně nepíše, proto se při takové situaci řiďte kombinací výše uvedených kroků a pokyny IT.
Jak poznat phishing podle NCSC
NCSC uvádí pět typických znaků podvodné zprávy:
- Autorita: odesílatel se tváří jako banka, úřad, lékař či vedoucí.
- Naléhavost: tlačí vás k rychlé akci pod hrozbou pokuty či sankce.
- Emoce: vyvolává paniku, strach, naději či zvědavost.
- Vzácnost: nabízí něco nedostatkového (vstupenky, peníze, „lék“), aby vzbudila strach z promeškání.
- Aktuální události: využívá zprávy, termíny (například daňové), aby působila věrohodně.
Jak ověřit zprávu: pokud máte pochybnosti, kontaktujte organizaci přímo pomocí kontaktů z jejího oficiálního webu, ne těch ve zprávě. Banka podle NCSC nikdy nežádá osobní údaje e-mailem ani potvrzení údajů o účtu při hovoru; pokud si nejste jisti, zavěste a zavolejte sami. V práci to platí také pro „šéfa“, který vás žádá o rychlou platbu: ověřte to telefonicky na známém čísle.
Jak hlásit
- V práci: IT oddělení, bezpečnostní tým či určená schránka. Řiďte se firemní směrnicí.
- V ČR: CSIRT.CZ podle svého popisu vysvětluje, jak hlásit phishing, podvodné e-maily a weby, a uvádí kontakty (e-mail a online formulář).
- Podvodný web či nezákonný obsah: Stop online.
- Při finanční škodě či zneužití identity: banka a Policie ČR; viz Krádež identity.
- Aktuální varování: Jak sledovat varování NÚKIB a CSIRT.CZ.
Jak předejít
- Zpomalte. Před kliknutím zkontrolujte odesílatele a adresu odkazu; viz Jak ověřit pravost webu.
- Používejte passkey či dvoufaktorové ověření; viz SMS kódy vs. aplikace vs. klíč.
- Nepoužívejte stejné heslo do práce i soukromě; použijte správce hesel.
- Ověřujte žádosti o platby a změnu čísla účtu druhým kanálem.
- Omezte, co sdílíte na sítích. NCSC upozorňuje, že zločinci využívají osobní údaje z internetu k přesvědčivějším zprávám.
- Nahlaste podezřelou zprávu, i když jste nekliknuli: pomůže to kolegům.
Firemní kultura: nahlášení bez trestu
Pokud zaměstnanci mlčí ze strachu před trestem, útok se zvětšuje. Dobrá firma oceňuje rychlé nahlášení a nehledá viníka, ale poučení. Pokud jste zaměstnavatel, nastavte jasný postup (komu, jak a do kdy), pravidelně školte a simulujte phishing v bezpečných podmínkách. Pokud jste zaměstnanec, ptejte se, jaký postup firma má, a nebojte se ozvat. Podrobnosti o reakci firmy viz Kybernetický incident v malé firmě.
Typické scénáře v práci
„Šéf“ žádá rychlou platbu. Podvodník se vydává za vedoucího či jednatele a žádá úhradu faktury nebo nákup dárkových karet. Znaky: naléhavost, autorita, požadavek mimo obvyklý postup. Ověřte žádost telefonicky na známém čísle a podle interních pravidel (dvoje oči, schválení).
Falešné přihlášení do firemního systému. Zpráva upozorňuje na „vypršení hesla“ či „zablokování schránky“ a odkazuje na stránku, která vypadá jako firemní přihlášení. Správnou adresu vždy zadejte ručně či použijte záložku, ne odkaz ze zprávy.
Přílohy typu „faktura“, „objednávka“, „životopis“. Zejména u personalistů a účetních se objevují přílohy s malwarem. Podle NCSC pomáhá uvažovat o tom, zda je zpráva očekávaná, a pokud ne, ověřit ji jinou cestou, než odpovědí na zprávu.
Falešné nabídky práce a „školení“. Viz Falešné pracovní nabídky.
Co dělá IT po vašem nahlášení
Zaměstnanec tuto část nevidí, ale je užitečné vědět, co se děje: IT zpravidla zablokuje podezřelého odesílatele, vynutí změnu hesla, zkontroluje přihlášení a pravidla v poštovní schránce (například automatické přeposílání), prověří zařízení a v případě potřeby odpojí počítač od sítě. Podle závažnosti může být nutné informovat vedení, případně orgány (ochrana osobních údajů, NÚKIB, policie); viz Kybernetický incident v malé firmě. Vaše rychlá a úplná informace ušetří IT čas a zmenší škodu.
Soukromé zařízení a pracovní účet
Pokud jste kliknuli na phishing na soukromém telefonu a máte na něm pracovní e-mail či aplikace, informujte IT také. Pracovní účty mohou být ohroženy, i když nešlo o firemní zařízení; viz Vlastní zařízení v práci (BYOD). Zároveň zkontrolujte soukromé účty, ke kterým jste mohli použít stejné heslo.
Praktický příklad (smyšlený)
Eva z účtárny dostane e-mail „od jednatele“ s žádostí o rychlou platbu a odkazem na „doklad“. Klikne a zadá heslo na falešné přihlašovací stránce. Za dvě minuty jí dojde, že něco nesedí. Volá IT, popíše, co udělala, a nezavírá okno. IT jí vynutí změnu hesla, zkontroluje schránku a zablokuje podezřelou adresu. Eva se dozví, že dřívější nahlášení pomohlo předejít platbě. Příklad je smyšlený.
Pokud zpráva přišla na pracovní zařízení, řekněte to IT. Změňte hesla, spusťte sken a při ztrátě peněz kontaktujte banku a policii. Rychlé nahlášení je důležitější než stud.
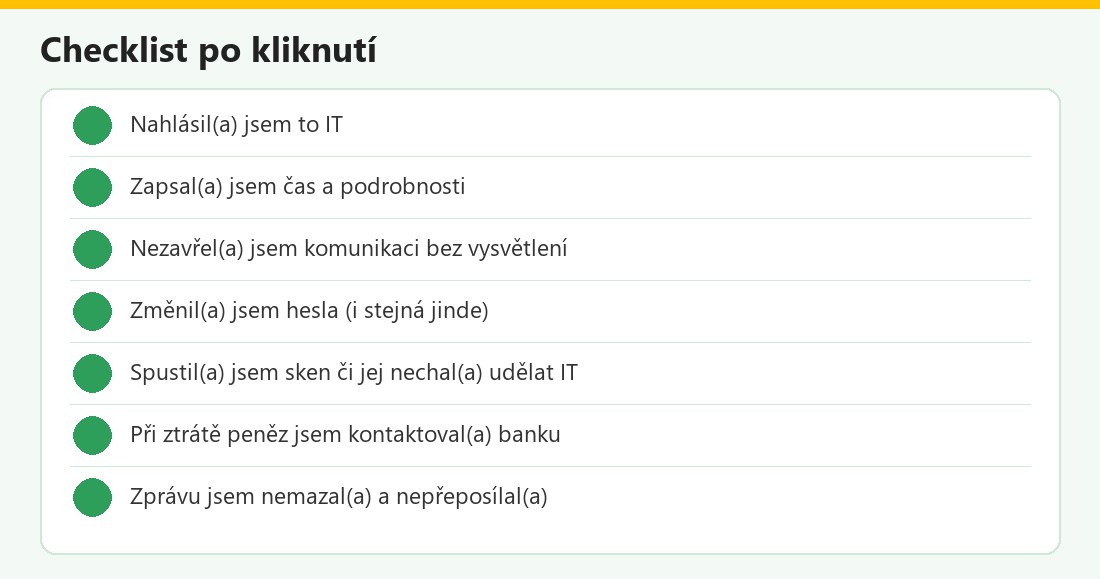 Kontrolní seznam – vlastní infografika
Phishing v kostce
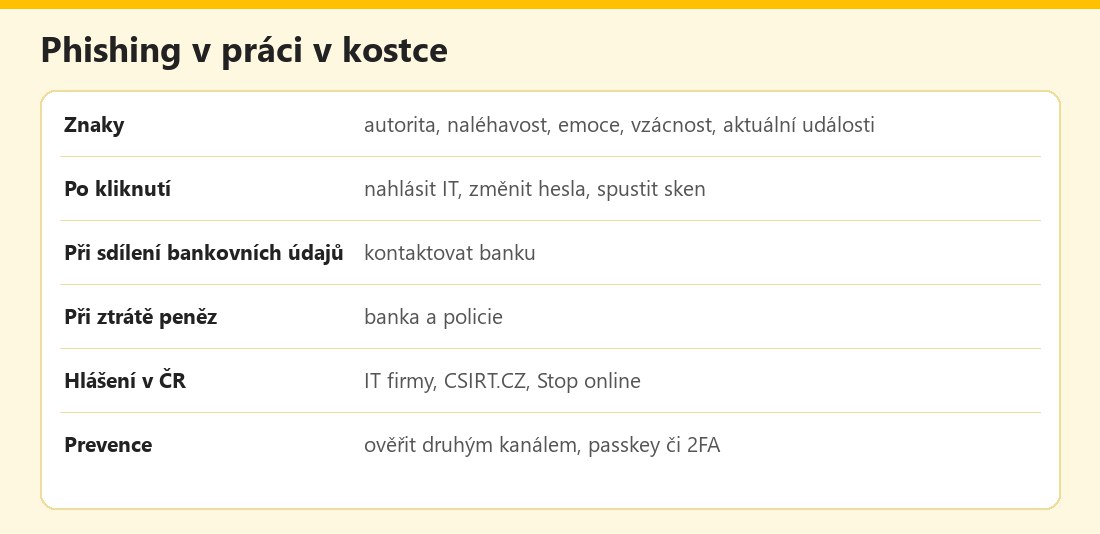 Základní údaje – vlastní infografika
Výhody a nevýhody
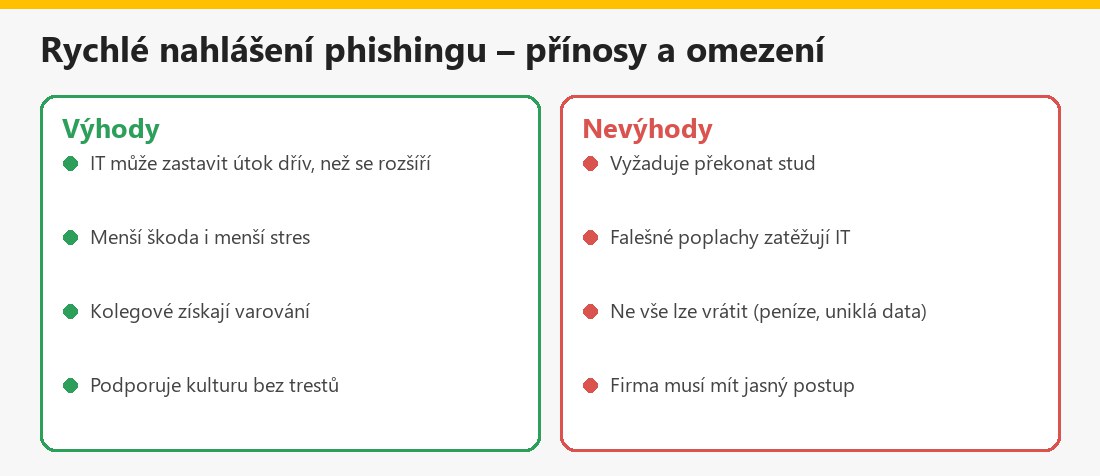 Souhrn – vlastní infografika
Související články
V kategorii Práce, cestování a krizové situace najdete také Zálohy dat a plán obnovy a Bezpečnost při práci na dálku.
Shrnutí
Pokud jste v práci kliknuli na phishing, hned to nahlaste IT, změňte hesla (i stejná jinde), nechte spustit sken a při ztrátě peněz kontaktujte banku a policii. NCSC popisuje znaky podvodných zpráv: autorita, naléhavost, emoce, vzácnost, aktuální události. V ČR využijte CSIRT.CZ a Stop online. Nemlčte a nemažte stopy. Nejde o firemní bezpečnostní pokyn.
Často kladené otázky k phishingu v práci
Co dělat, když jsem klikl(a) na podezřelý odkaz?
Nahlaste to IT, spusťte sken (nebo ho nechte udělat IT) a změňte hesla, pokud jste je zadali.
Co když jsem zadal(a) heslo?
Změňte heslo všude, kde je stejné, a použijte passkey, pokud je dostupný.
Mám zprávu smazat?
Ne, uložte si ji pro IT a případné šetření.
Co když jsem přišel(a) o peníze?
Informujte banku a nahlaste věc policii.
Jak poznám phishing?
Typické jsou autorita, naléhavost, emoce, vzácnost a aktuální události.
Jak ověřit zprávu od šéfa?
Zavolejte mu na známé číslo, ne na číslo ze zprávy.
Kam phishing nahlásit?
Nejprve IT oddělení, v ČR také CSIRT.CZ a Stop online.
Je to firemní pokyn?
Ne, jde o obecný návod; řiďte se směrnicemi firmy.
