
AI IDE a programovací agenti – Cursor, Claude Code, Copilot: oprávnění, soukromí a bezpečnost
Dřívější AI nástroje pro programátory fungovaly hlavně jako našeptávač: dopsal řádek či funkci. Dnešní AI IDE a programovací agenti (Cursor, GitHub Copilot ve Visual Studio Code, Claude Code a další) jdou dál: dokážou projít celý projekt, naplánovat změny ve více souborech, spouštět příkazy a testy, opravovat chyby a navrhovat commity. Tím se mění práce programátora (více zadávání a revize, méně psaní), ale také bezpečnostní profil: agent, který smí číst soubory, spouštět příkazy a používat síť, je mocný, a proto zneužitelný chybou či manipulací.
V článku vysvětlujeme čím se AI IDE liší od našeptávače, jak vypadají hlavní nástroje, jak fungují oprávnění a schvalování, jak je to se soukromím kódu, jaká jsou rizika (prompt injection, škodlivé MCP servery, tajné klíče, destruktivní příkazy) a jak je v týmu používat bezpečně. Čerpáme z oficiální dokumentace Claude Code: Security (původní adresa docs.anthropic.com), Cursor: Security a dokumentace Cursoru, dokumentace Copilot Chat ve VS Code a GitHub Copilot, projektu OWASP Top 10 pro aplikace s LLM a srovnávacích přehledů (Context7: co AI asistenti posílají do cloudu, Akto). Nástroje se mění téměř každý měsíc a srovnání třetích stran se v detailech rozcházejí; vždy ověřte aktuální dokumentaci a podmínky. Upozornění: text vznikl s pomocí AI asistenta a popisuje i nástroje jeho vlastního výrobce; pro objektivitu se opírá o veřejnou dokumentaci všech výrobců.
Související články: Vibe coding a AI programování, GitHub Copilot a AI v programování a AI agenti: bezpečnostní rizika.
Aktualizováno: listopad 2026.
Od našeptávače k agentovi
- Našeptávač (autocomplete): doplňuje kód při psaní; rozhodujete u každé věty.
- Chat v editoru: vysvětlí kód, navrhne změnu, odpoví na dotazy k projektu; do kódu zasahujete vy.
- Agent: dostane úkol a samostatně čte soubory, upravuje je, spouští příkazy, testy a nástroje, a výsledek shrne. Podle dokumentace VS Code může agent v chatu analyzovat kód, spouštět nástroje, provádět změny a shrnout výsledek.
- Autonomie: nástroje nabízejí různé míry samostatnosti, od schvalování každého kroku po automatické provádění předem povolených akcí.
- Cloudoví agenti: některé úlohy běží na vzdálených strojích a výsledkem je návrh změny (pull request).
Přínos je zřejmý u rutinních úloh (refaktoring, testy, migrace, dokumentace, hledání chyb), ale čím víc agent smí, tím větší je dopad chyby či zneužití.
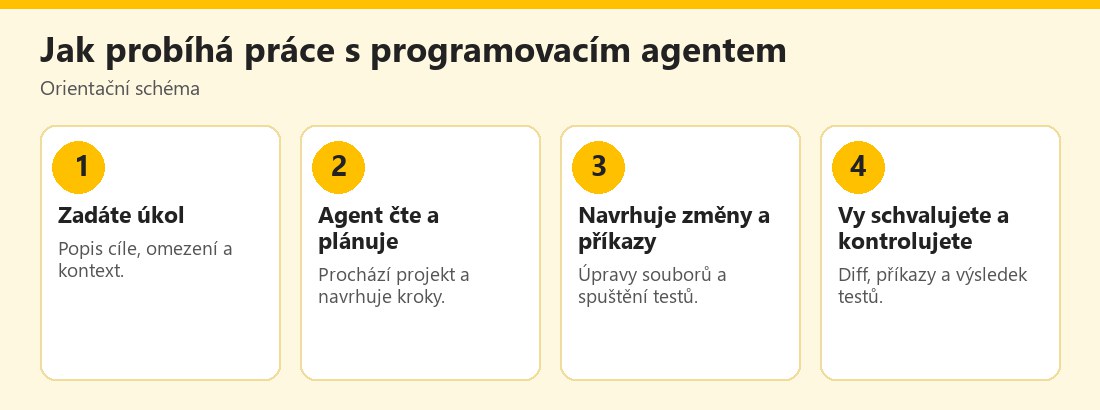 Orientační schéma práce s programovacím agentem – vlastní infografika
Hlavní nástroje
- Cursor: editor postavený na VS Code s integrovanou AI (chat, agent, úpravy více souborů). Podle stránky o bezpečnosti nabízí Privacy Mode (po zapnutí se podle výrobce neučí na vašich datech), dostupný i v bezplatné a Pro verzi, a firma uvádí certifikace (například SOC 2 Type II, ISO 27001). Dokumentace: docs.cursor.com.
- GitHub Copilot a VS Code: Copilot v editoru nabízí chat a agenta, který podle dokumentace provádí úkoly zadané v přirozeném jazyce a spouští nástroje; oprávnění nástrojů lze nastavit. Viz také GitHub Copilot a AI v programování a oficiální dokumentace.
- Claude Code: agent pro práci v terminálu, editoru a cloudu od společnosti Anthropic; podle dokumentace pracuje s modelem oprávnění, sandboxem a schvalováním akcí.
- Další: Windsurf, JetBrains AI, Codex, Cody, Continue a řada dalších; nabídka se rychle mění.
- Jak vybírat: podle jazyka a prostředí, ceny a limitů, zásad soukromí, možností omezit oprávnění, auditních záznamů, podpory týmu a integrací. Srovnávací weby (Akto, Context7) uvádějí odlišné detaily; spoléhejte na oficiální dokumentaci a vlastní test.
Oprávnění a schvalování
Nástroje se liší v tom, co smí agent udělat bez zeptání. Příklady z dokumentace:
- Claude Code (Security): oprávnění se řídí režimem relace. V manuálním režimu začíná agent s právy jen pro čtení a před úpravou souborů, spuštěním testů či příkazů se ptá; ke spuštění běžných čtecích příkazů (například `ls`, `git status`) se nemusí ptát. V auto režimu akce posuzuje samostatný klasifikační model a blokuje ty, které považuje za nebezpečné. Příkazy, které stahují obsah z internetu (`curl`, `wget`), se nepovolují automaticky. Sandbox může příkazy izolovat na úrovni souborů a sítě. Dokumentace zdůrazňuje, že uživatel odpovídá za kontrolu návrhů a příkazů před schválením, a že žádný systém není proti všem útokům odolný.
- Cursor: podle zdrojů umožňuje nastavit míru autonomie agenta; podrobnosti viz dokumentace a doporučení výrobce věnovat pozornost bezpečnosti agentů, hooks a MCP.
- Copilot ve VS Code: dokumentace upozorňuje, že zastavení požadavku nevrátí změny souborů, příkazy v terminálu ani jiné akce, které už proběhly, a že kontrolní body nevracejí změny v externích službách; u příkazů zadaných s vykřičníkem v chatu je třeba počítat s tím, že běží bez schválení agentem. Doporučuje se kontrolovat změny před commitem.
- Obecný princip: nejmenší oprávnění, schvalování nevratných akcí, seznamy povolených příkazů a oddělené prostředí; viz AI agenti: bezpečnostní rizika.
Dokumentace Claude Code uvádí, že za kontrolu navržených příkazů a kódu před schválením odpovídá uživatel. Schvalování „naslepo“ (únava z potvrzování) je jedním z největších rizik; omezte pravidla na bezpečné příkazy a izolujte prostředí.
Soukromí kódu a dat
- Kód odchází do cloudu: jazykové modely běží na serverech poskytovatelů, takže části projektu (soubory, výpisy, chybová hlášení) se odesílají ke zpracování. Podle přehledů se detaily (indexování, uchování, trénování) liší podle nástroje a plánu.
- Privacy Mode a firemní tarify: Cursor uvádí, že při zapnutém Privacy Mode se neučí na vašich datech; Claude Code (dokumentace) popisuje omezenou dobu uchování citlivých informací a možnost ovlivnit využití dat pro trénink (u spotřebitelských účtů v nastavení soukromí; pro týmové a firemní účty platí obchodní podmínky). U GitHub Copilot platí podmínky podle plánu. Konkrétní pravidla si ověřte v aktuálních podmínkách.
- Tajné údaje v projektu: soubory `.env`, klíče a hesla mohou agent číst; nenechávejte je v repozitáři a používejte správce tajemství; nastavte, co smí agent číst.
- Osobní údaje v datech: testovací databáze s reálnými daty do agenta nepatří; viz AI a ochrana osobních údajů (GDPR).
- Firemní kód a smlouvy: u cizího a licencovaného kódu platí závazky mlčenlivosti; zjistěte, co smíte do nástroje vložit; viz Firemní politika používání AI.
Rizika
- Prompt injection: škodlivé pokyny ve čteném obsahu (README, issue, komentář v kódu, webová stránka, dokumentace) mohou přimět agenta k nežádoucí akci; viz Prompt injection. Dokumentace Claude Code doporučuje mimo jiné nevkládat nedůvěryhodný obsah přímo agentovi a u rizikových úloh používat virtuální stroje.
- Destruktivní příkazy: smazání souborů, přepsání historie, změna databáze či infrastruktury; viz případ s databází v článku AI agenti: bezpečnostní rizika.
- MCP servery a pluginy: připojené nástroje rozšiřují oprávnění a mohou být škodlivé; dokumentace Claude Code vybízí používat vlastní nebo důvěryhodné servery a upozorňuje, že připojené servery nejsou bezpečnostně auditovány výrobcem; viz MCP a propojení AI s nástroji.
- Nezabezpečený kód: generovaný kód může obsahovat zranitelnosti; viz Vibe coding a AI programování a Rizika AI generovaného kódu.
- Neexistující či škodlivé balíčky (slopsquatting): agent doporučí či nainstaluje závislost, kterou nikdo neověřil.
- Únik tajemství: klíče v kódu, logy, chybové hlášky, commity.
- Důvěra v nedůvěryhodný repozitář: otevření cizího projektu může spustit konfigurace či skripty; dokumentace Claude Code zmiňuje dialog důvěry ve složku; cizí repozitáře otevírejte opatrně.
- Únava ze schvalování: automatické přijímání všeho.
- Zhoršení porozumění kódu: tým přestane rozumět vlastní aplikaci.
- Licenční a právní otázky: původ kódu a licence závislostí.
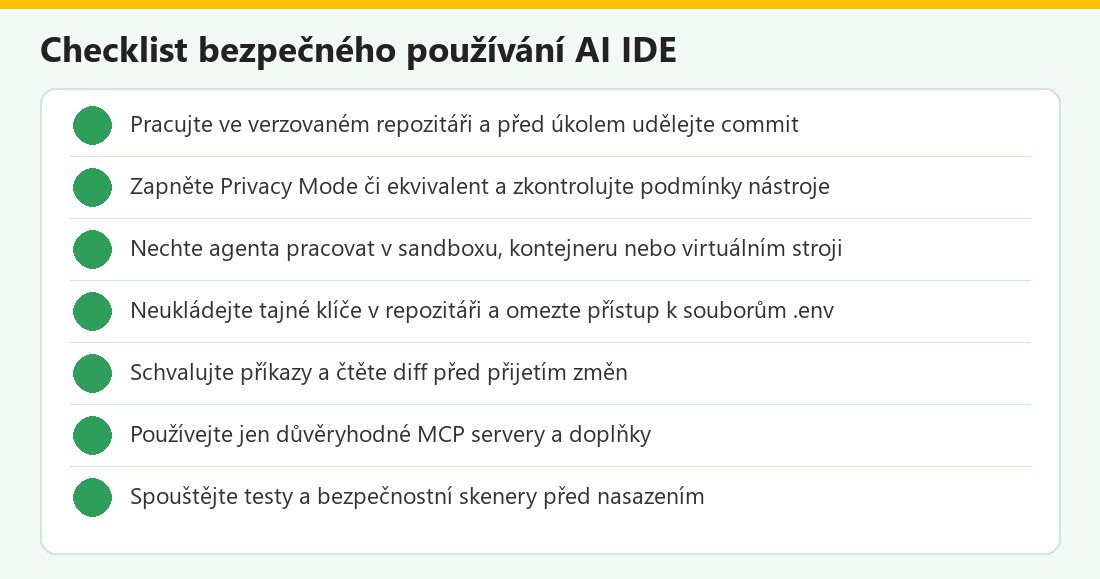 Kontrolní seznam – vlastní infografika
Jak je používat bezpečně v týmu
- Pravidla týmu: povolené nástroje, tarify, nastavení soukromí a seznam příkazů, které agent smí spouštět bez schválení.
- Izolace: vývojové kontejnery, sandbox, oddělené účty a prostředí; agent nesmí mít přístup k produkci.
- Nejmenší oprávnění: omezené tokeny s krátkou platností, žádné administrátorské klíče.
- Revize kódu: změny od agenta procházejí stejnou revizí jako od člověka; rozlišujte v historii, co psal agent.
- Automatizované kontroly: testy, lintery, skenery zranitelností a závislostí, kontrola tajemství v commitech.
- Správa nastavení: sdílená konfigurace oprávnění ve verzovacím systému, audit změn nastavení; dokumentace Claude Code zmiňuje například sdílení schválených nastavení a sledování využití.
- Školení: ukažte týmu prompt injection, únavu ze schvalování a správu tajemství.
- Logování a audit: zaznamenávejte činnost agentů, zejména v cloudových a týmových nasazeních.
- Postupné zavádění: nejprve nekritické projekty a úlohy s nízkým rizikem.
- Odpovědnost: určete, kdo nese odpovědnost za výsledky; viz Kdo nese odpovědnost za chyby AI.
Kdy AI IDE pomáhá nejvíc
- Rutinní úlohy: boilerplate, testy, migrace, refaktoring, dokumentace.
- Orientace v cizím kódu: vysvětlení, mapování závislostí, hledání chyb.
- Prototypy a skripty: rychlé první verze.
- Učení: vysvětlování konceptů; viz AI pro výuku programování.
- Méně vhodné: bezpečnostně kritické části bez revize, neznámé domény a úlohy, jejichž výsledek neumíte posoudit.
- Realistická očekávání: studie produktivity ukazují nejednoznačné výsledky; viz Vibe coding a AI programování.
AI IDE v kostce
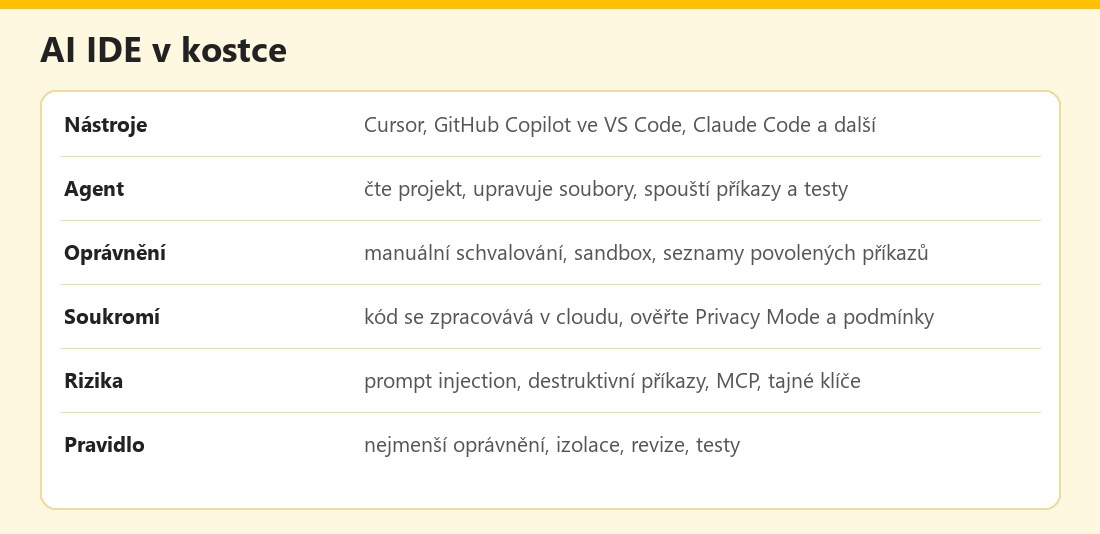 Základní údaje – vlastní infografika
Výhody a nevýhody
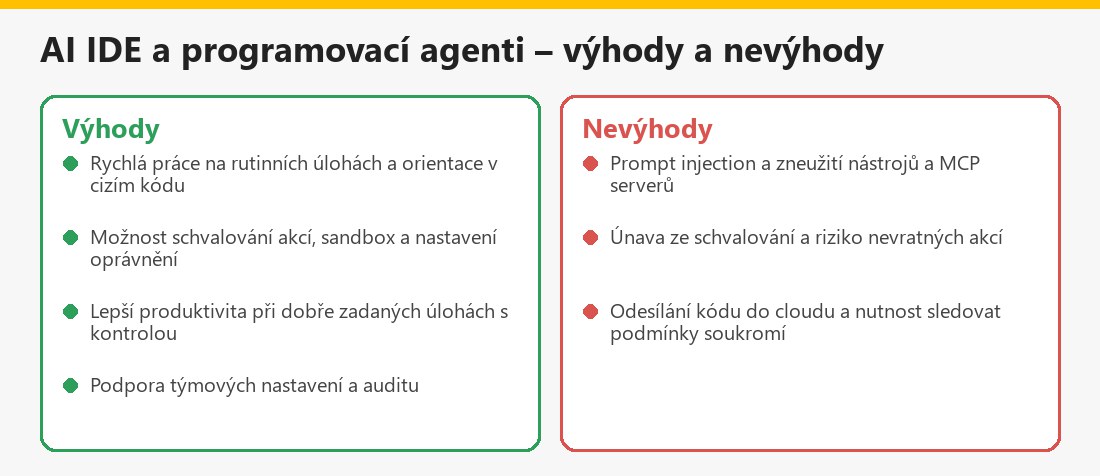 Souhrn pro uživatele – vlastní infografika
Související články
V kategorii AI v práci, byznysu a programování najdete také AI automatizace: n8n a Zapier, Open-source AI modely: Llama a Mistral a AI agenti: co jsou a jak fungují.
Shrnutí
AI IDE a programovací agenti (Cursor, Copilot ve VS Code, Claude Code) umějí číst projekt, měnit soubory a spouštět příkazy, což zrychluje rutinní práci, ale zvyšuje dopad chyby či zneužití. Využijte schvalování akcí, sandbox, privacy režimy a nejmenší oprávnění, nedávejte agentovi tajné klíče, používejte jen důvěryhodné MCP servery a vždy kontrolujte diff a testy. Za schválené příkazy a výsledky odpovídáte vy.
Často kladené otázky k AI IDE a programovacím agentům
Čím se agent liší od našeptávače kódu?
Našeptávač doplňuje kód, agent samostatně čte projekt, upravuje soubory, spouští příkazy a testy.
Je bezpečné nechat agenta spouštět příkazy?
Jen s omezením: schvalování akcí, sandbox, seznamy povolených příkazů a izolované prostředí; za kontrolu odpovídá uživatel.
Co dělá Privacy Mode v Cursoru?
Podle výrobce po zapnutí Cursor neučí na vašich datech; konkrétní podmínky ověřte v dokumentaci a u svého tarifu.
Co je prompt injection v kódu?
Skryté pokyny v čteném obsahu (README, issue, web), které mohou agenta přimět k nežádoucí akci.
Mohu agentovi svěřit tajné klíče?
Ne; klíče držte mimo repozitář a používejte správce tajemství a omezené tokeny.
Jsou MCP servery bezpečné?
Rozšiřují oprávnění agenta a nejsou automaticky auditovány; používejte vlastní či důvěryhodné.
Musím kontrolovat kód od agenta?
Ano, jako jakýkoli jiný kód: diff, testy, bezpečnostní skenery a revize.
Jaký nástroj je nejlepší?
Záleží na prostředí, týmu a pravidlech soukromí; vyzkoušejte nástroje na pilotním projektu a čtěte oficiální dokumentaci.
