
Zero-day zranitelnosti a záplaty – proč aktualizace chrání a jak je spravovat doma i ve firmě
Zero-day zranitelnost je chyba v softwaru, hardwaru či firmwaru, o které výrobce neví, nebo o které ví, ale ještě nevydal opravu, zatímco ji útočníci již zneužívají. Název „zero-day“ (nula dnů) vyjadřuje, že obránci měli nulový počet dní na opravu. Program, který takovou chybu zneužívá, se nazývá zero-day exploit. Jakmile výrobce vydá záplatu (patch), chyba přestane být „zero-day“ a stane se známou zranitelností, ale systémy, které záplatu neinstalovaly, zůstávají ohrožené. Právě v tom je jádro praktické rady: většina útoků míří na známé, už opravené chyby, protože uživatelé neaktualizují.
V tomto článku vysvětlujeme, co je zero-day a jak se liší od běžných zranitelností, jaký je životní cyklus zranitelnosti (objevení, oprava, zneužití), proč jsou záplaty nejdůležitější obranou, jak zapnout a spravovat aktualizace (Windows, macOS, telefony, prohlížeče, routery), jak číst označení CVE a katalog zneužívaných zranitelností, co dělat, když oprava ještě neexistuje, a jak postupovat ve firmě. Informace vycházejí ze zdrojů, například z českého vysvětlení ESET: Zero day útok, z přehledu Acronis: Co je zero-day exploit, z článku Kaseya: Zero-day zranitelnost a z veřejných databází CVE a CISA: Katalog známých zneužívaných zranitelností (anglicky). Názvy a čísla se mění, principy zůstávají.
Další návody najdete v kategorii Malware a kybernetické útoky, například Malware – typy a jak se chránit, Ransomware a Útoky man-in-the-middle.
Aktualizováno: listopad 2026.
Životní cyklus zranitelnosti
Chyba v softwaru prochází několika fázemi:
- Vznik: chyba vznikne při vývoji a zůstane skrytá.
- Objevení: najde ji výzkumník, výrobce, zločinec či státní aktér.
- Zero-day: pokud ji objeví útočník dříve než výrobce (nebo výrobce o ní ví, ale nemá opravu), je to zero-day – obránci nemají čas.
- Oprava: výrobce vydá záplatu či aktualizaci.
- Zveřejnění: zranitelnost získá označení CVE a popis.
- Dlouhý ocas (n-day): dokud uživatelé záplatu neinstalují, jsou ohrožení; útočníci často využívají exploit pro již opravenou chybu.
Podle bezpečnostních zpráv se doba od zveřejnění zranitelnosti po její zneužití zkracuje: někdy začne zneužívání dříve, než je oprava veřejně dostupná, jindy do několika dnů po vydání záplaty. Proto je rychlost instalace aktualizací důležitá: čím kratší je „okno expozice“, tím menší je šance útočníka. Podle ESET je správa záplat (patch management) klíčovou strategií proti hrozbám tohoto typu.
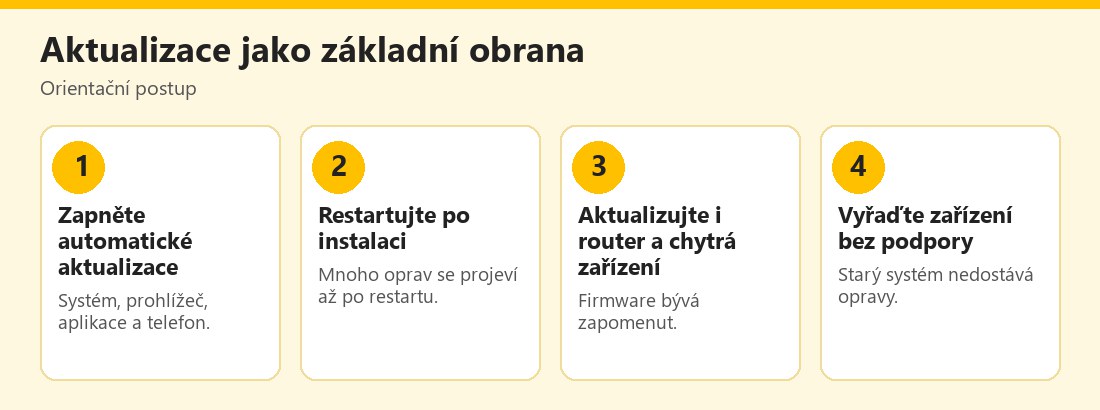 Orientační postup správy aktualizací doma – vlastní infografika
Proč jsou záplaty nejlepší obranou
Útočníci využívají zranitelnosti k průniku do systému, získání vyšších oprávnění a krádeži dat; u Windows se zero-day útoky používají například k eskalaci práv. Každá aktualizace uzavírá známé chyby, a tím omezuje prostor pro útok. Většina úspěšných útoků v běžném prostředí nevyužívá žádnou nově objevenou chybu, ale dávno opravenou zranitelnost v neaktualizovaném softwaru. Proto platí jednoduchá rada: aktualizujte včas a automaticky. Aktualizace nenahrazuje antivirus, zálohy ani opatrnost, ale je to nejlevnější a nejúčinnější vrstva. Platí to pro operační systém, prohlížeč, kancelářské programy, PDF čtečky, přehrávače, mobilní aplikace, router, kamery i chytrá zařízení.
Mnoho oprav se uplatní až po restartu zařízení. Počítač, který se několik týdnů „jen uspává“ a nerestartuje, může mít záplaty staženy, ale nenainstalovány. Nastavte si pravidelné restarty a v prohlížeči zkontrolujte, zda neběží starší verze.
Jak aktualizace spravovat doma
Doporučení:
- Windows: zapněte Windows Update (automatické aktualizace), pravidelně kontrolujte nabídku a restartujte; zkontrolujte, že používáte podporovanou verzi systému.
- macOS: v Nastavení systému zapněte automatické aktualizace včetně bezpečnostních; viz Antivirus pro Mac.
- Telefony: zapněte aktualizace systému a aplikací; Android i iOS opravy vydávají v pravidelných cyklech. Telefony, které už nedostávají aktualizace, zvažte vyměnit.
- Prohlížeče a rozšíření: aktualizují se obvykle samy; restartujte je, když se objeví výzva.
- Aplikace: zapněte automatické aktualizace v obchodech či správci balíčků; odinstalujte nepoužívané programy.
- Router, kamery a chytrá zařízení: firmware se často neaktualizuje automaticky; zkontrolujte jej v rozhraní zařízení či aplikaci výrobce; viz Botnet.
- Hardware a firmware: aktualizace BIOS/UEFI a ovladačů poskytuje výrobce zařízení.
- Starší systémy: pokud výrobce ukončil podporu, přestanou dostávat opravy; přejděte na novější systém či omezte použití.
Pozor na falešné aktualizace: okno na webu s „aktualizací prohlížeče“ či „Flash Playeru“ je podvod; aktualizace se instalují přes nastavení systému či prohlížeče; viz Malvertising.
CVE a katalog zneužívaných zranitelností
Zranitelnosti se evidují pod označením CVE (Common Vulnerabilities and Exposures) ve tvaru CVE-ROK-ČÍSLO; veřejná databáze CVE a národní databáze zranitelností NVD obsahují popisy, závažnost a odkazy na opravy. Pro orientaci, které zranitelnosti jsou skutečně zneužívány, vede americká agentura CISA katalog známých zneužívaných zranitelností (KEV), který slouží především správcům k prioritizaci oprav. Pro běžného uživatele z toho plyne: pokud výrobce vydá bezpečnostní aktualizaci s upozorněním, že se zranitelnost aktivně zneužívá, instalujte ji okamžitě. Označení CVE se často objevují v oznámeních výrobců a v médiích; nemusíte jim rozumět do hloubky, stačí vědět, že označují konkrétní chybu a její opravu.
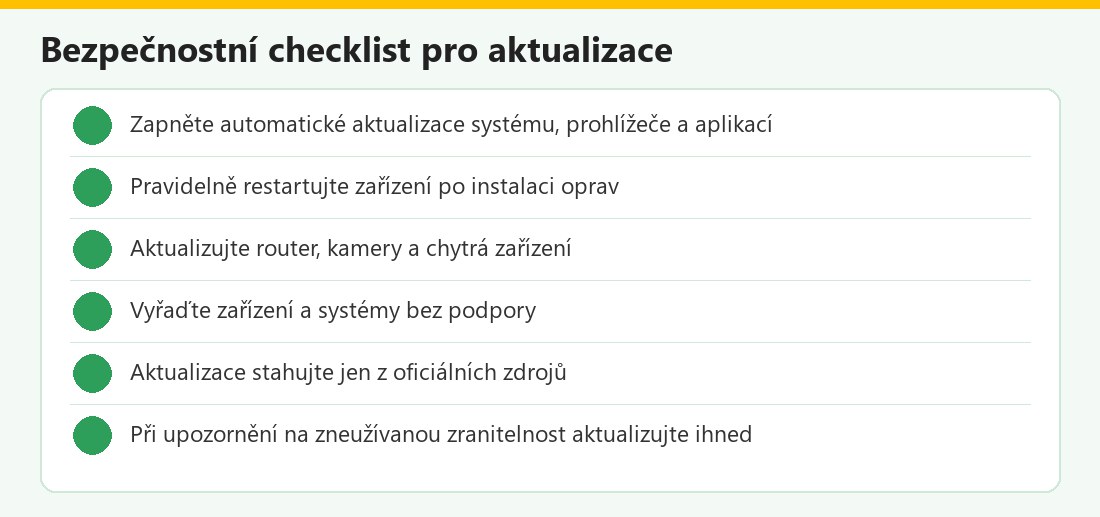 Kontrolní seznam – vlastní infografika
Co dělat, když oprava ještě neexistuje
U zero-day zranitelnosti nemusí být okamžitě k dispozici záplata. Bezpečnostní odborníci doporučují kompenzační opatření, která snižují riziko:
- Sledujte oznámení výrobce a nainstalujte opravu ihned po vydání.
- Použijte doporučené dočasné řešení (workaround), které výrobce zveřejní: vypnutí funkce, změna nastavení, blokování portu.
- Omezte expozici: zavřete nepotřebné služby, vypněte vzdálený přístup, omezte přístup z internetu.
- Zapněte ochranu v reálném čase (antivirus, ochrana webu), která může zranitelnost zneužívající kód zablokovat.
- Používejte omezený uživatelský účet pro běžnou práci.
- Segmentujte síť a oddělte důležitá zařízení od rizikových.
- Zálohujte na odpojené médium, abyste mohli data obnovit po případném útoku.
- Dbejte na opatrnost při otevírání příloh a odkazů; útok často začíná phishingem.
- Sledujte neobvyklé chování zařízení a účtů.
U firem hraje roli i behaviorální detekce, která rozpozná podezřelé chování, i když konkrétní zranitelnost není známa.
Firmy a správa záplat
Pro organizace je správa záplat proces, nikoli jednorázová akce:
- Inventář zařízení a software: bez přehledu nelze aktualizovat.
- Prioritizace: nejdříve zranitelnosti, které se aktivně zneužívají a týkají se internetově dostupných systémů.
- Testování záplat na vzorku, pak nasazení, s plánem návratu.
- Automatizace: centrální správa aktualizací, aby se zkrátilo okno expozice.
- Zálohy a plán obnovy, pokud by nasazení opravy selhalo či došlo k útoku.
- Segmentace a minimální oprávnění, aby jedna zranitelnost neohrozila celou síť.
- Monitoring a reakce na incidenty.
- Dodavatelský řetězec: sledujte zranitelnosti v komponentách, které používáte.
- Vzdělávání zaměstnanců, aby aktualizace neodkládali a nepoužívali neschválené programy.
Menší firmy mohou začít zapnutím automatických aktualizací na všech zařízeních a pravidelnou kontrolou routerů, serverů a síťových zařízení. Viz Zabezpečení firemního účtu a 2FA pro týmy.
Mýty o aktualizacích
„Aktualizace zpomalují počítač.“ Občas změní výkon, ale většinou přinášejí opravy a vylepšení; bezpečnost je důležitější. „Stačí antivirus.“ Antivirus nenahrazuje opravy; chrání před škodlivým kódem, ne před chybou v systému. „Mám starý počítač, nikdo mě nechce hackovat.“ Útoky jsou automatizované a míří na každého. „Aktualizace jsou riziko, mohou nechtěně něco rozbít.“ Riziko je výrazně nižší než u neopravené chyby; zálohujte a aktualizujte. „Zero-day se mě netýká.“ Většinu škod způsobují známé opravené chyby, proto je důležité aktualizovat včas.
Časté otázky v praxi
Jak často aktualizovat?: nejlépe automaticky; bezpečnostní opravy co nejdříve. Co když zařízení nedostává aktualizace?: zvažte výměnu či omezené použití. Aktualizace selhala: restartujte, zkontrolujte místo na disku a zkuste znovu; v případě potřeby konzultujte podporu. Je bezpečné aktualizovat hned po vydání?: u běžných uživatelů ano; firmy testují. Co když o zranitelnosti slyším v médiích?: zkontrolujte, zda výrobce vydal opravu, a nainstalujte ji.
Zero-day a záplaty v kostce
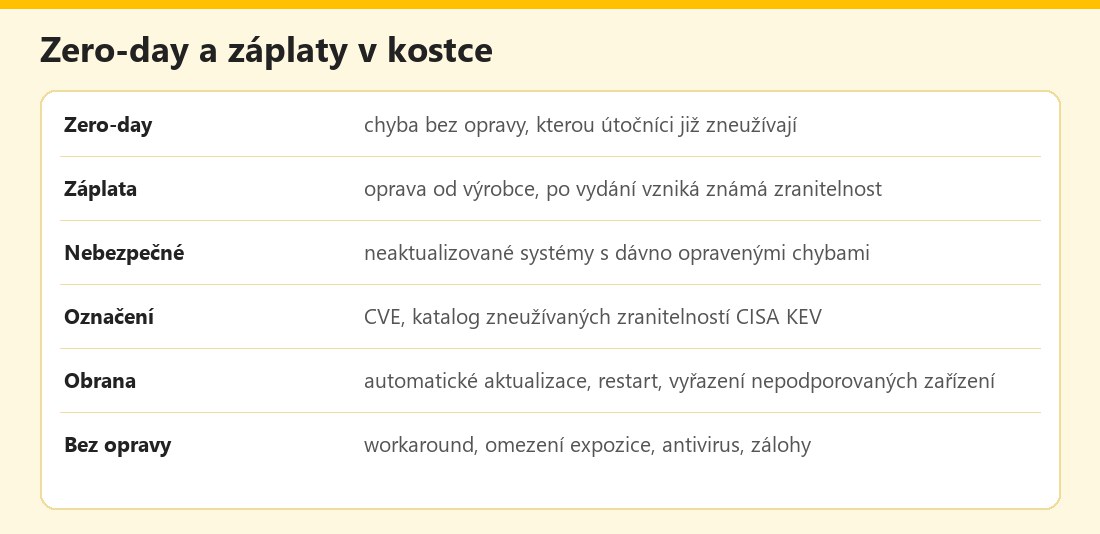 Základní údaje – vlastní infografika
Výhody a nevýhody
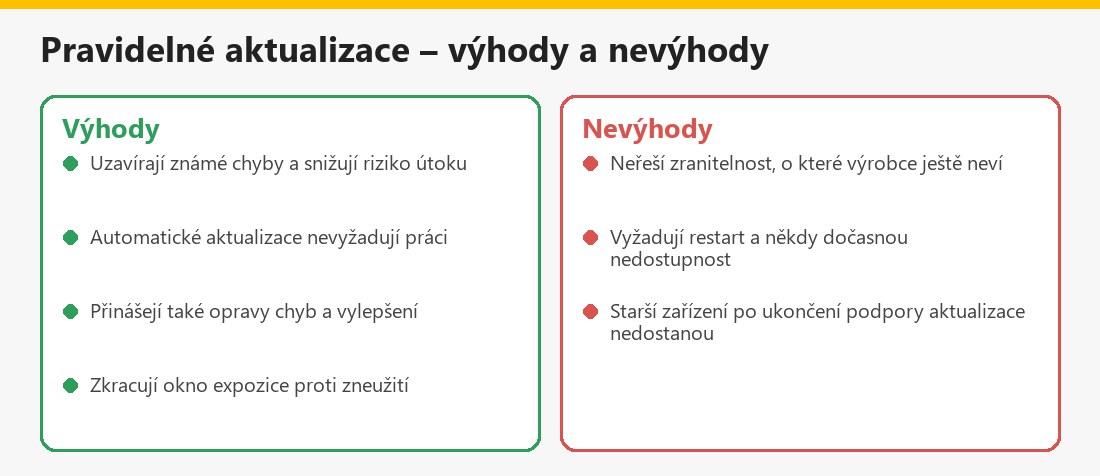 Souhrn pro běžného uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Malware a kybernetické útoky: Malware – typy, Ransomware, Botnet a Malvertising.
Shrnutí
Zero-day je chyba, na kterou ještě neexistuje oprava, ale většinu škod způsobují známé, už opravené zranitelnosti. Nejlepší obranou jsou rychlé automatické aktualizace systému, prohlížeče, aplikací i routeru, restartování a vyřazování zařízení bez podpory. Aktuální informace najdete na stránce ESET: Zero day útok.
Často kladené otázky k zero-day a záplatám
Co je zero-day zranitelnost?
Chyba, na kterou výrobce nemá opravu a kterou již zneužívají útočníci.
Proč jsou záplaty důležité?
Uzavírají známé chyby; většina útoků zneužívá již opravené zranitelnosti.
Jak často mám aktualizovat?
Nejlépe automaticky; bezpečnostní opravy co nejdříve a po instalaci restartujte.
Co je CVE?
Jednotné označení konkrétní zranitelnosti ve veřejné databázi.
Co dělat, když oprava ještě není?
Použít doporučené dočasné řešení, omezit expozici, mít zapnutý antivirus a zálohy.
Platí to i pro router a telefon?
Ano; aktualizujte firmware, aplikace i systém a vyřaďte zařízení bez podpory.
Je „aktualizace“ z vyskakovacího okna pravá?
Ne; aktualizace instalujte přes systém či oficiální nastavení.
Stačí antivirus?
Ne; nenahrazuje opravy chyb v systému a aplikacích.
