
Akt o kybernetické odolnosti (CRA) – co přinese chytrým zařízením a jejich uživatelům
Kolik chytrých věcí máte doma? Televize, kamera, žárovky, zásuvky, hodinky, reproduktor, robotický vysavač. Každá z nich je malý počítač připojený k internetu a až dosud často bez jasných pravidel, jak dlouho bude dostávat bezpečnostní opravy a co když v ní někdo najde chybu. Evropská unie proto přijala Akt o kybernetické odolnosti (Cyber Resilience Act, CRA). Tento článek vysvětluje, co CRA je, od kdy platí a co z něj plyne pro vás jako spotřebitele.
Informace vycházejí ze souhrnu stránky Evropské komise o Cyber Resilience Act (v angličtině; stav k 13. 11. 2026) a ze společného prohlášení EU o kritických zranitelnostech PHP, které termíny CRA zmiňuje. Podrobný právní text nařízení si prostudujte v oficiálních zdrojích EU. Nejde o právní poradenství.
Související články: Bezpečnost chytrých zařízení (IoT) v domácnosti, Matter, Zigbee a standardy chytré domácnosti a PHP2Shell – kritické zranitelnosti PHP.
Aktualizováno: listopad 2026.
Co je CRA
Podle Evropské komise jde o soubor pravidel EU, který vyžaduje, aby zařízení a software byly navrhovány, aktualizovány a udržovány tak, aby chránily uživatele před kybernetickými hrozbami. Doplňuje směrnici NIS2 a navazuje na kybernetickou strategii EU z roku 2020. Cílem je, aby bezpečnost nebyla „volitelná“, ale součástí produktů od začátku.
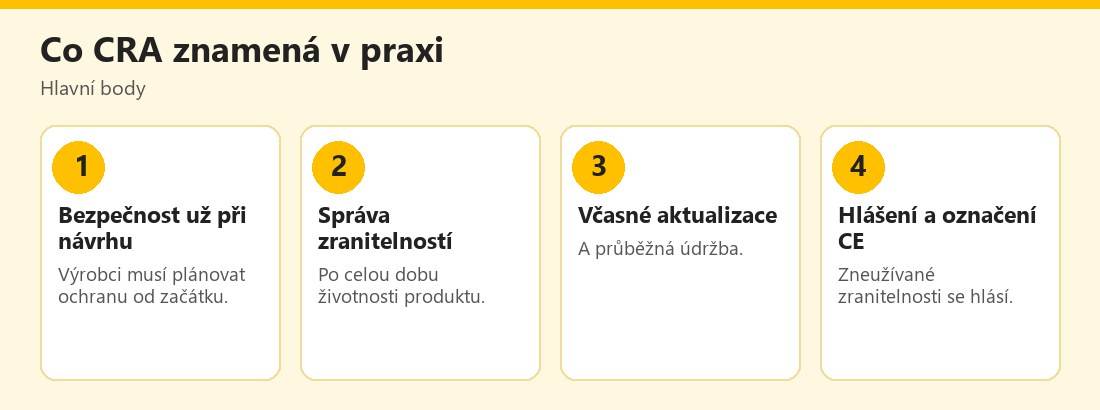 Hlavní body Aktu o kybernetické odolnosti pro spotřebitele – vlastní infografika
Koho se týká
Podle komise se CRA týká výrobců, vývojářů a podniků všech velikostí, které vyrábějí či prodávají produkty s digitálními prvky, tedy hardware i software. Příklady na stránce sahají od dětských chův a chytrých hodinek až po aplikace a počítačové programy. U některých produktů zvláštního významu pro kybernetickou bezpečnost musí proběhnout posouzení třetí stranou (notifikovanou osobou), než se mohou prodávat v EU.
Pro spotřebitele je důležité: pravidla míří na výrobce, ne na vás. Vy z nich těžíte tím, že produkty budou bezpečnější a lépe označené.
Hlavní povinnosti výrobců
Podle komise:
- Bezpečnost už při návrhu: povinné požadavky na kybernetickou bezpečnost se týkají plánování, návrhu, vývoje i údržby a platí v každé fázi hodnotového řetězce.
- Správa zranitelností: výrobci musí zranitelnosti řídit po celou dobu životnosti produktu.
- Aktualizace: včasné bezpečnostní aktualizace a průběžná údržba.
- Hlášení: od 11. září 2026 musí výrobci hlásit aktivně zneužívané zranitelnosti.
Společné prohlášení EU k PHP dodává, že od 11. září 2026 musí výrobci hardwaru a softwaru hlásit aktivně zneužívané zranitelnosti prostřednictvím jednotné platformy a že od 11. prosince 2027 se budou uplatňovat hlavní požadavky na kybernetickou bezpečnost, včetně bezpečnosti už při návrhu a bezpečnostní podpory během životního cyklu produktu s rychlou nápravou zranitelností.
Časová osa
Podle komise:
- 10. prosince 2024: CRA vstoupil v platnost.
- 27. července 2026: Komise zveřejnila praktické pokyny pro firmy.
- 11. září 2026: začíná povinnost hlásit aktivně zneužívané zranitelnosti.
- 11. prosince 2027: platí hlavní povinnosti.
K dnešnímu dni (listopad 2026) tedy nejsou všechny povinnosti plně účinné: výrobci se na ně připravují a spotřebitel by neměl očekávat, že všechny výrobky na trhu už splňují nové požadavky.
Označení CE a dozor
Produkty, které požadavky splňují, budou nést označení CE. Dodržování kontrolují národní orgány dozoru nad trhem. Pro spotřebitele je to jednoduchá pomůcka: u produktů s digitálními prvky se časem objeví označení spojené s bezpečností, ale samotné CE není záruka dokonalé bezpečnosti, je to potvrzení, že výrobce prohlašuje shodu s požadavky.
Co z CRA mají spotřebitelé
Komise uvádí čtyři přínosy:
- lepší ochrana před nedostatečnou kybernetickou bezpečností mnoha produktů,
- včasné bezpečnostní aktualizace,
- snazší rozpoznání hardwaru a softwaru s řádnými bezpečnostními funkcemi,
- jasnější pokyny k bezpečnému nastavení produktů.
Zároveň ale nezapomeňte: CRA nezbavuje spotřebitele odpovědnosti za základní zabezpečení: změnu výchozího hesla, instalaci aktualizací a oddělení zařízení v síti.
Co dělat už dnes
Než CRA plně nabyde účinnosti, použijte praktické zásady při nákupu:
- Zjistěte, jak dlouho výrobce slibuje bezpečnostní aktualizace a zda uvádí datum konce podpory.
- Vyhýbejte se produktům bez aktualizací a nejmenovaným výrobcům.
- Zkontrolujte recenze výrobce i produktu; viz NCSC – chytrá zařízení doma.
- Změňte výchozí heslo, zapněte dvoufázové ověření a automatické aktualizace.
- Oddělte chytrá zařízení do vlastní sítě; viz Hostovská Wi-Fi a oddělení IoT.
- Sledujte oficiální varování; viz Jak sledovat varování NÚKIB a CSIRT.CZ.
- Počítejte s vyřazením, když výrobce podporu ukončí.
CRA a vaše práva z koupě
CRA je regulace produktů, ne spotřebitelské právo; práva z vadného plnění stále vycházejí z občanského zákoníku. Pokud zařízení nedostává aktualizace a není bezpečné, můžete mít práva z vady podle okolností; viz Digitální obsah a aktualizace věcí – práva spotřebitele a Reklamace zboží – záruka dva roky. CRA tuto oblast spíše doplňuje: výrobce má technickou povinnost opravy poskytovat.
Další informace: E-Bezpečí, Stop online a Policie ČR.
Jak číst „konec podpory“ u zařízení
Dosavadní zkušenost ukazuje, že mnoho chytrých zařízení přestane dostávat aktualizace po několika letech, někdy i dříve, než se rozbijí. Takové zařízení zůstává funkční, ale bezpečnostní chyby se už neopravují. Pro spotřebitele je to jedno z největších rizik: kamera, router či televize s neopravenými chybami mohou být zneužity. CRA tento problém zmírní tím, že výrobci budou muset řídit zranitelnosti po celou dobu životnosti produktu. Přesto se vyplatí ptát se předem, jak dlouho bude výrobce poskytovat bezpečnostní podporu, a po jejím skončení zařízení vyřadit nebo omezit jeho připojení.
Co mohou udělat prodejci a obce
Důležitou roli sehrají i prodejci a organizace: mohou požadovat od dodavatelů doklady o shodě, uvádět dobu podpory u produktů a pomáhat zákazníkům s bezpečným nastavením. Školy, firmy a úřady, které nakupují chytrá zařízení, mají vlastní odpovědnost: měly by zařazovat bezpečnost mezi kritéria výběru a udržovat přehled o zařízeních v provozu. Pro domácnosti je praktický dopad nepřímý: čím více výrobců se bude CRA řídit, tím snazší bude vybrat bezpečný produkt.
Co si zapamatovat
CRA je dlouhodobá změna, ne okamžité řešení. Do plné účinnosti zůstává v oběhu spousta zařízení, která požadavky nesplňují. Proto kombinujte pravidla výběru s vlastní hygienou: unikátní hesla, aktualizace, oddělená síť, vypnutí zbytečného vzdáleného přístupu a pravidelné kontroly. Tyto kroky platí bez ohledu na legislativu.
Praktický příklad (smyšlený)
Lenka vybírá chytrý termostat. Dva mají podobnou cenu, ale jeden výrobce uvádí, jak dlouho bude poskytovat bezpečnostní aktualizace, druhý nic. Lenka zvolí první. Po instalaci změní heslo, zapne automatické aktualizace a zařízení připojí do oddělené sítě. Příklad je smyšlený.
Podle Evropské komise platí hlášení zneužívaných zranitelností od 11. září 2026 a hlavní povinnosti od 11. prosince 2027. Spotřebitelé získají bezpečnější produkty a aktualizace, ale základní nastavení zůstává vaší věcí.
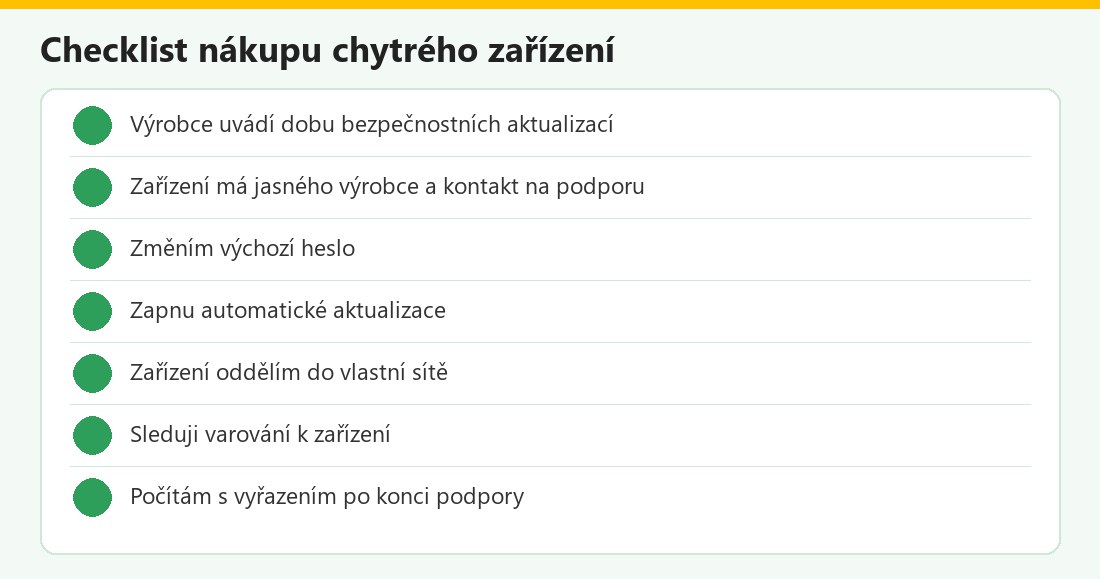 Kontrolní seznam – vlastní infografika
CRA v kostce
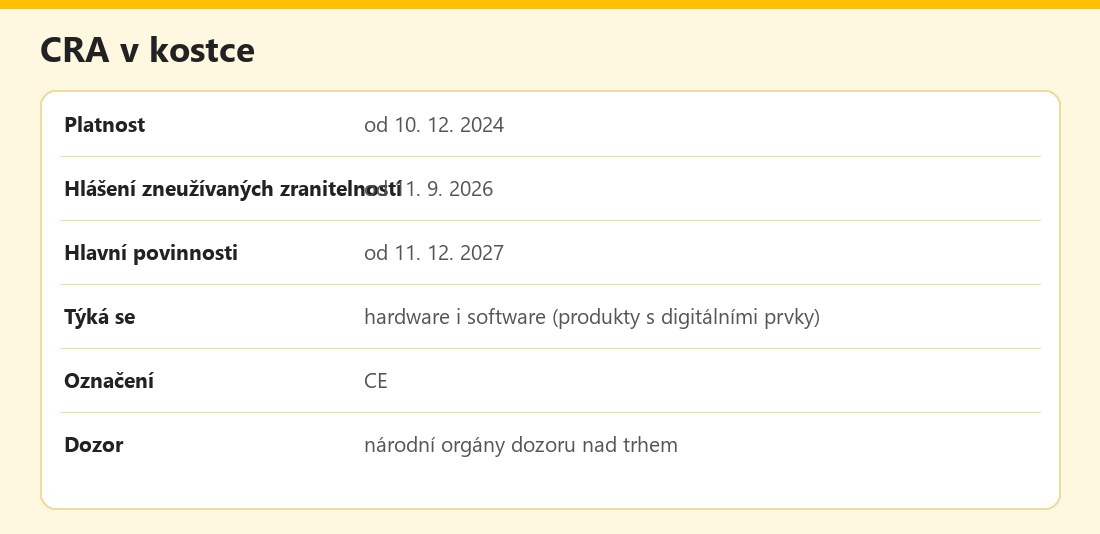 Základní údaje – vlastní infografika
Výhody a nevýhody
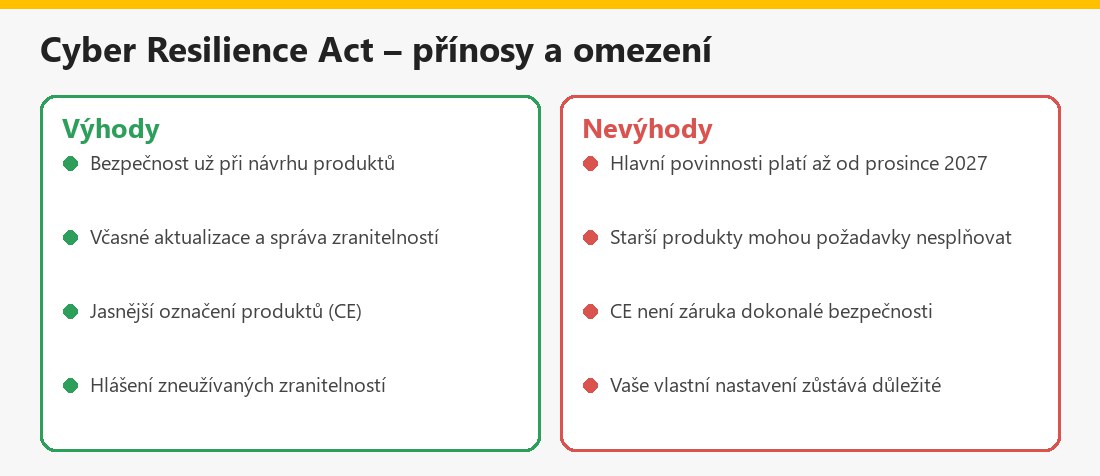 Souhrn – vlastní infografika
Související články
V kategorii Chytrá domácnost a nositelná elektronika najdete také Chytré spotřebiče v domácnosti a Wallbox a chytré nabíjení.
Shrnutí
Akt o kybernetické odolnosti (CRA) vyžaduje od výrobců produktů s digitálními prvky bezpečnost už při návrhu, správu zranitelností a včasné aktualizace. Od 11. září 2026 se hlásí aktivně zneužívané zranitelnosti, hlavní povinnosti platí od 11. prosince 2027; produkty ponesou označení CE. Spotřebitelé získají bezpečnější produkty, ale základní zabezpečení (hesla, aktualizace, oddělená síť) zůstává na nich.
Často kladené otázky k Aktu o kybernetické odolnosti
Co je CRA?
Pravidlo EU, které vyžaduje, aby produkty s digitálními prvky byly navrženy, aktualizovány a udržovány tak, aby chránily uživatele před kybernetickými hrozbami.
Kdy platí?
V platnosti od 10. 12. 2024; hlášení zneužívaných zranitelností od 11. 9. 2026; hlavní povinnosti od 11. 12. 2027.
Koho se týká?
Výrobců a vývojářů hardwaru i softwaru, od chytrých hodinek po aplikace.
Co mi přinese?
Lepší ochranu, včasné aktualizace, snazší rozpoznání bezpečných produktů a jasnější pokyny k nastavení.
Je CE záruka?
Je to deklarace shody výrobce; nezaručuje dokonalou bezpečnost.
Stačí se spolehnout na CRA?
Ne, změna hesla, aktualizace a oddělení sítě zůstávají na vás.
Mám již starší zařízení?
Nemusí požadavky splňovat; zvažte aktualizace či výměnu po konci podpory.
Je to právní poradenství?
Ne, jde o obecný souhrn.
