
Jak často měnit hesla – moderní doporučení (NIST): délka místo složitosti a změna jen při podezření
Jak často měnit hesla? Starší generace uživatelů a IT oddělení se naučila pravidlo: „heslo je třeba měnit každé tři měsíce, musí mít velké písmeno, číslici a speciální znak.“ Výsledek? Lidé používají předvídatelné vzorce (Heslo1!, Heslo2!, Heslo3!), pamatují si je po papírcích a bezpečnost se zhoršuje. Moderní doporučení, mezi nimiž vyniká americký standard NIST SP 800-63B (součást rodiny dokumentů NIST SP 800-63-4), říká něco jiného: nutit lidi měnit hesla pravidelně je kontraproduktivní, důležitější je délka, unikátnost a kontrola uniklých hesel.
V tomto článku vysvětlujeme, co dnes doporučuje NIST, proč se pravidelná změna nedoporučuje, kdy heslo měnit nutně, proč je důležitější délka než složitost, jak využít hesloví fráze a správce hesel, jak postupovat ve firmě i doma, jak zjistit únik a co dělat po podezření na kompromitaci. Informace vycházejí z oficiálního textu NIST SP 800-63-4 (autentizátory) a z doporučení NCSC o heslech (anglicky); české doporučení hledejte také u Národního úřadu pro kybernetickou a informační bezpečnost (NÚKIB). Normy se vyvíjejí a mohou se lišit podle verze a oboru, proto vždy ověřte aktuální znění.
Další návody najdete v kategorii Hesla a přihlašování, například Silné heslo, Generátor hesla a Have I Been Pwned.
Aktualizováno: listopad 2026.
Co doporučuje NIST
Podle shrnutí těchto doporučení platí několik hlavních zásad:
- Délka je důležitější než složitost: doporučuje se alespoň 15 znaků, minimem je 8 (podle revize 4); systémy mají umožnit hesla dlouhá 64 znaků a více, aby šlo používat hesloví fráze.
- Žádná povinná složitost: nenutit k „aspoň jednomu velkému písmenu, číslici a znaku“, protože vede k předvídatelným heslům.
- Žádná povinná pravidelná změna: služba by neměla vyžadovat změnu hesla jen proto, že uplynul čas; změna se vyžaduje při podezření či důkazu kompromitace.
- Kontrola proti seznamům slabých a uniklých hesel: systém má odmítat často používaná, očekávatelná a uniklá hesla.
- Omezení počtu neúspěšných pokusů (rate limiting).
- Podpora správců hesel: nesmí se blokovat vkládání ze schránky (paste).
- Další ověření (MFA, passkeys) jako součást ochrany.
NIST uvádí tyto zásady pro služby a organizace, které hesla spravují, ale lze z nich vycházet i při vlastních zvycích. Dokument je doporučení, nikoli zákon; konkrétní požadavky organizace se mohou lišit.
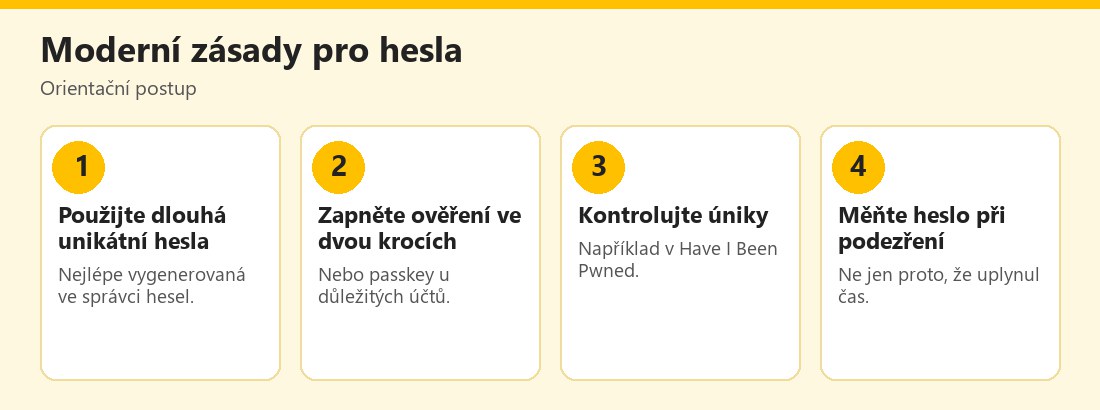 Orientační postup moderního přístupu k heslům – vlastní infografika
Proč pravidelná změna škodí
Důvody, proč se od povinné pravidelné změny ustoupilo:
- Lidé volí předvídatelné změny: z „Leto2024!“ se stane „Leto2025!“, což útočník snadno uhodne.
- Roste počet opakování: uživatel si nepamatuje mnoho nových hesel, tak je skládá z jednoho vzoru nebo je zapisuje na papírky.
- Nesnižuje riziko: pokud je heslo bezpečné a nikdo je nezná, změna přinese minimum; pokud uniklo, změna po třech měsících už je pozdě.
- Zátěž pro podporu: zapomenutá hesla, resetování a frustrace.
- Nutí k horším řešením: slabší hesla, „stejné všude“, sdílení.
Z tohoto důvodu doporučení směřují k tomu, aby se energie věnovala unikátním, dlouhým heslům a ověření ve dvou krocích, a heslo se měnilo jen tehdy, když to dává smysl.
Kdy heslo změnit nutně
I podle moderních doporučení existují jasné důvody ke změně:
- Podezření na únik či napadení: služba oznámila únik dat, upozornil vás správce hesel či Have I Been Pwned.
- Zadání hesla na falešné stránce (phishing) či na cizím zařízení.
- Sdílení hesla s osobou, které již nedůvěřujete (bývalý partner, spolupracovník).
- Opakované použití: heslo se opakuje na více službách; změňte je tak, aby bylo všude unikátní.
- Slabé heslo: krátké, předvídatelné (jméno, datum narození, „heslo123“).
- Infekce zařízení malwarem: po vyčištění změňte hesla z čistého zařízení.
- Ztráta zařízení s uloženými hesly bez ochrany.
- Odchod zaměstnance či změna správce účtu u firemních služeb.
V těchto situacích neotálejte; po změně hesla zkontrolujte také přihlášená zařízení a zapněte ověření ve dvou krocích; viz Hacknutý účet.
Pokud útočník získal přístup do e-mailu či zařízení, nestačí změnit heslo; zkontrolujte přesměrování, připojené aplikace a odhlaste cizí zařízení. A pokud je heslo unikátní, dlouhé a nikde se neopakuje, pravidelná změna přináší minimum bezpečnosti.
Délka místo složitosti: hesloví fráze
Pro lidi je snazší zapamatovat si delší frázi než krátké složité heslo. Hesloví fráze z několika náhodných slov (například čtyři až šest nesouvisejících slov) je dlouhá, a proto těžko uhodnutelná, a přitom zapamatovatelná. Podstatné je, aby slova byla skutečně náhodná, nikoli citát z knihy či známé rčení. Pro služby, které nutí ke speciálním znakům, lze přidat číslici či oddělovač, ale základem je délka. Pro většinu účtů ale hesla nepamatujte: nechte je generovat správce hesel a pamatujte si jen jedno silné hlavní heslo (a případně pár klíčových hesel). Viz Silné heslo, Generátor hesla a Bitwarden.
Správce hesel a ověření ve dvou krocích
Dva nejefektivnější kroky pro běžného uživatele jsou: správce hesel (unikátní heslo pro každou službu bez nutnosti je pamatovat) a ověření ve dvou krocích (aplikace, klíč či passkey). Spolu s kontrolou úniků tvoří základ, který předčí jakákoli pravidla o měsíčních změnách. Pokud používáte správce hesel, využijte jeho kontrolu slabých, opakovaných a uniklých hesel a vyměňte ta, která se objeví v hlášeních. Pro nejdůležitější účty zvažte passkeys či bezpečnostní klíč; viz Passkeys a Bezpečnostní klíče. Nezapomeňte, že bezpečnost závisí i na zařízení: aktualizace, zámek obrazovky a antivirus.
Co z toho plyne pro firmy a organizace
Pokud spravujete firemní systémy, uvažujte o aktualizaci politiky hesel: zrušit povinnou pravidelnou změnu (pokud to normy a regulace dovolují), povolit dlouhá hesla, nezakazovat vkládání ze schránky, kontrolovat hesla proti seznamům uniklých a povinně zavést vícefaktorové ověření. Zapojte zaměstnance: vysvětlete jim, proč se pravidla mění, a poskytněte správce hesel či jiný nástroj. Pro regulované obory (finance, zdravotnictví) ověřte, zda platné předpisy či smluvní požadavky pravidelnou změnu stále vyžadují. Při přechodu postupujte opatrně: některé systémy mohou mít vlastní omezení. Viz Zabezpečení firemního účtu a 2FA pro týmy.
Podvody a mýty kolem hesel
Kolem hesel kolují mýty a podvody:
- „Heslo musí obsahovat symboly, jinak je slabé“: délka a unikátnost jsou důležitější.
- „Měň heslo každý měsíc“: bez důvodu to bezpečnost nezvyšuje.
- Falešné e-maily „vaše heslo vyprší, změňte jej zde“ s odkazem na falešnou stránku; skutečné služby zpravidla nutí k změně jen při problému a odkaz neposílají nenadále.
- Falešné „kontroly síly hesla“ na webech, které heslo zaznamenávají.
- „Generátory hesel“ z neznámých zdrojů, které si hesla ukládají.
- Vyděračské e-maily se starým heslem; ignorujte je a heslo změňte, pokud je dosud používáte.
Nikdy nezadávejte skutečná hesla do cizích nástrojů, jejichž původ neznáte. Viz phishing.
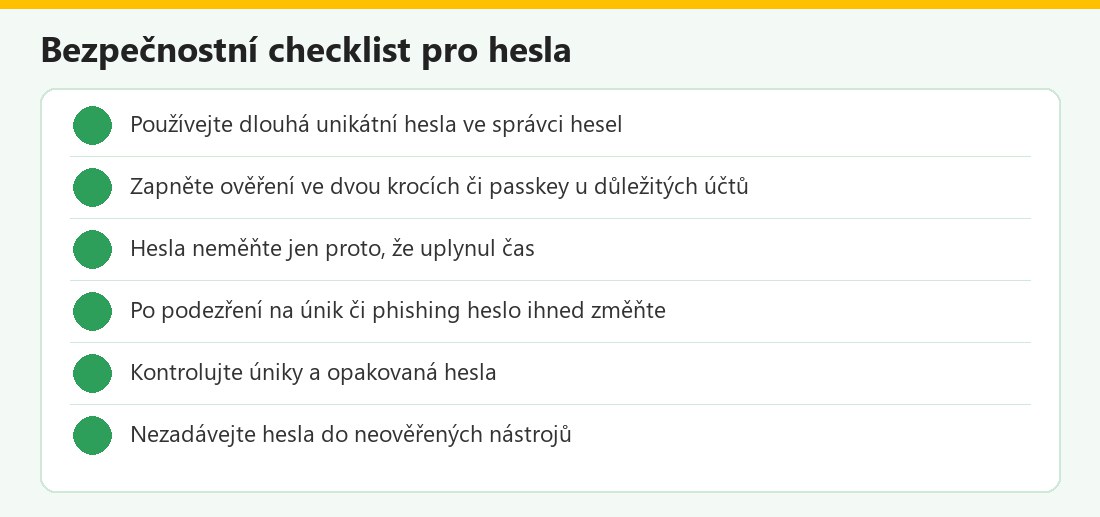 Kontrolní seznam pro moderní hesla – vlastní infografika
Praktický plán pro domácnost
- Pořiďte si správce hesel a nastavte silné hlavní heslo; viz Správce hesel.
- Projděte nejdůležitější účty (e-mail, bankovnictví, cloud, sociální sítě) a vygenerujte jim unikátní hesla.
- Zapněte ověření ve dvou krocích; viz Dvoufaktorová autentizace.
- Zkontrolujte úniky a změňte uniklá a opakovaná hesla.
- Uložte záložní kódy mimo telefon; viz Záložní kódy a obnova účtu.
- Poučte rodinu, zejména děti a seniory, o phishingu a zásadách.
- Jednou ročně celý systém zkontrolujte: aktualizace, zálohy, nepoužívané účty.
Časté otázky v praxi
Musím měnit heslo, když to firma vyžaduje?: ano, řiďte se pravidly zaměstnavatele, ale doporučte jim přehodnocení. Mám změnit všechna hesla najednou?: ne; začněte nejdůležitějšími a těmi, která se opakují. Je delší heslo opravdu lepší?: ano, pokud je náhodné a unikátní. Mám si hesla pamatovat?: použijte správce hesel a pamatujte si hlavní heslo. Co když služba nutí k častým změnám?: použijte správce hesel a vygenerujte nové; zvažte, zda je služba nutná.
Hesla v kostce
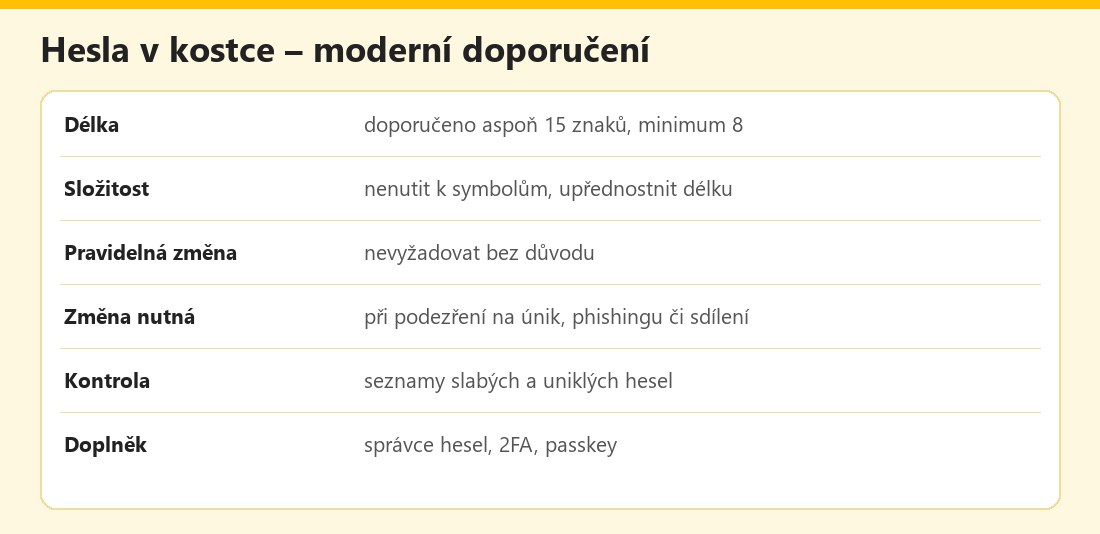 Základní údaje – vlastní infografika
Výhody a nevýhody
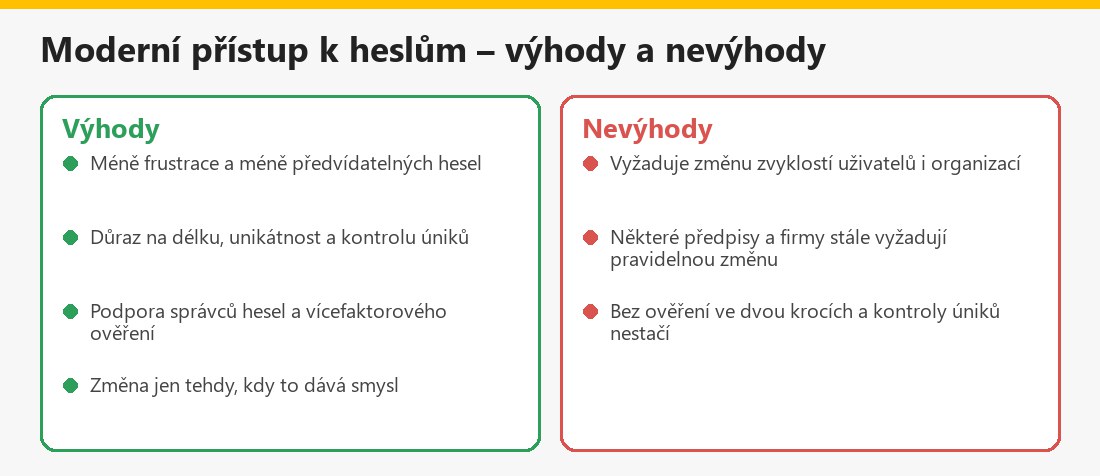 Souhrn pro běžného uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Hesla a přihlašování: Silné heslo, Správce hesel, Have I Been Pwned a Passkeys.
Shrnutí
Moderní doporučení říkají: délka a unikátnost před složitostí, žádná pravidelná změna bez důvodu, kontrola uniklých hesel a ověření ve dvou krocích. Heslo měňte při podezření na únik, phishing či sdílení. Aktuální znění najdete v NIST SP 800-63B.
Často kladené otázky k častosti změny hesel
Mám měnit hesla každé tři měsíce?
Podle moderních doporučení ne, pokud není důvod k podezření; důležitější je unikátnost a délka.
Kdy heslo změnit nutně?
Při podezření na únik, phishingu, sdílení s nedůvěryhodnou osobou, malwaru či opakovaném použití.
Je složité heslo lepší než dlouhé?
Důležitější je délka a náhodnost; složitost bez délky nepomáhá.
Jak dlouhé má heslo být?
Podle doporučení aspoň 15 znaků, minimum 8; hesloví fráze mohou být delší.
Co je hesloví fráze?
Několik náhodných slov, která jsou dlouhá a zapamatovatelná.
Jak se bránit úniku?
Unikátní hesla ve správci hesel, ověření ve dvou krocích a kontrola úniků.
Musí firma zachovat povinnou změnu?
Moderní doporučení ji nevyžadují; řiďte se však platnými předpisy a ověřte požadavky.
Jsou mýty o heslech nebezpečné?
Ano, vedou k předvídatelným heslům a falešnému pocitu bezpečí; ověřujte aktuální doporučení.
