
Neomezená spotřeba (OWASP LLM10) – přetížení AI služby, denial of wallet a krádež modelu přes API
AI aplikace stojí peníze a výpočetní výkon při každém dotazu. Pokud nikdo nehlídá, kolik dotazů, jak dlouhých a od koho služba přijímá, může se stát, že jediný uživatel zahltí systém, vyčerpá rozpočet na API nebo z odpovědí „vytěží“ kopii modelu. OWASP toto riziko nazývá Unbounded Consumption (LLM10:2025), neomezená spotřeba. Tento článek vysvětluje, jak útoky vypadají, jaké jsou jejich dopady (výpadek, finanční škoda, krádež duševního vlastnictví) a jak se bránit běžnými prostředky: limity, kvótami a monitoringem.
Informace vycházejí z popisu LLM10:2025 Unbounded Consumption na webu OWASP a z přehledu OWASP Top 10 for LLM Applications; k obecným zásadám bezpečného návrhu viz NCSC a Anthropic (stav k 14. 11. 2026). Nejde o technický návod.
Související články: OWASP Top 10 pro LLM aplikace, Reasoning modely – uvažovací tokeny a cena a Tokeny a kontextové okno.
Aktualizováno: listopad 2026.
O co jde
Podle OWASP k neomezené spotřebě dochází, když aplikace s LLM umožňuje uživatelům provádět nadměrné, nekontrolované inference. Důsledky mohou být:
- odepření služby (DoS),
- ekonomické ztráty,
- krádež modelu,
- zhoršení kvality služby.
Protože jsou LLM výpočetně náročné, zejména v cloudu, jsou zranitelné vůči zneužití zdrojů a neoprávněnému použití.
Běžné příklady zranitelnosti
OWASP uvádí:
- Záplava vstupů proměnné délky: útočník posílá mnoho vstupů různé délky, využívá neefektivity zpracování a může vyčerpat zdroje.
- Denial of Wallet (DoW, „vyčerpání peněženky“): útočník provádí velké množství operací u placených cloudových AI služeb a vytváří neúnosné náklady poskytovateli.
- Nepřetržité přetékání vstupu: opakované posílání vstupů, které přesahují kontextové okno, zvyšuje výpočty a zhoršuje službu.
- Dotazy náročné na zdroje: složité sekvence či jazykové vzory zatěžují systém, způsobují dlouhé zpracování a možná selhání.
- Extrakce modelu přes API: útočník pomocí vytvořených vstupů a prompt injection sesbírá dost výstupů, aby zrekonstruoval částečný či „stínový“ model; hrozí krádež duševního vlastnictví.
- Funkční replikace modelu: výstupy cílového modelu se použijí jako syntetická trénovací data pro doladění jiného modelu na funkční ekvivalent, což obchází limity na extrakci.
- Postranní kanály: útočník zkoumá filtrování vstupů a získává informace o váhách či architektuře.
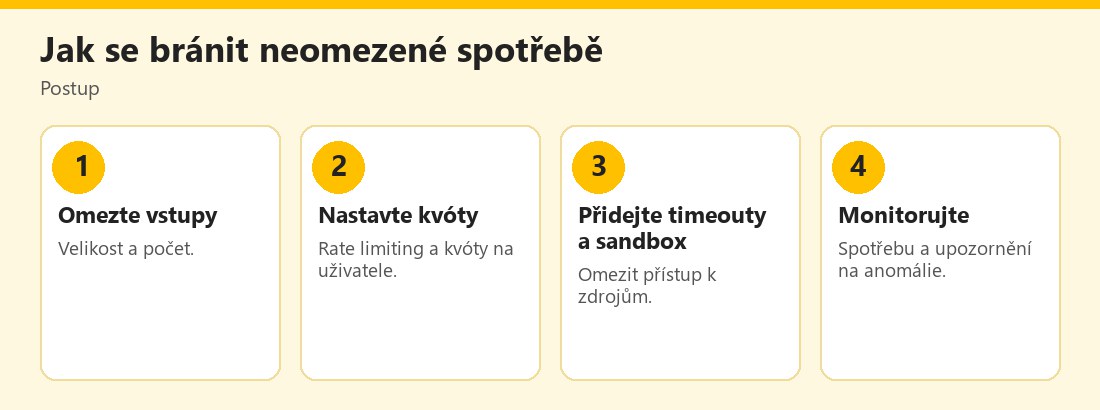 Postup obrany proti neomezené spotřebě – vlastní infografika
Scénáře útoků
- Nekontrolovaná velikost vstupu: příliš velký vstup způsobí nadměrné využití paměti a CPU a může systém zhroutit či zpomalit.
- Opakované požadavky: velký počet API požadavků vyčerpá výpočetní výkon a služba je nedostupná legitimním uživatelům.
- Požadavky náročné na zdroje: vstupy vytvořené tak, aby spustily nejnákladnější procesy, způsobí dlouhé vytížení CPU a možné selhání.
- Denial of Wallet: nadměrné operace zneužívají model platby za použití a generují neúnosné náklady.
- Funkční replikace: syntetická data získaná přes API se použijí k doladění modelu, který originál replikuje.
- Obcházení filtrování vstupu: útočník obejde filtry a provede útok postranním kanálem.
Prevence a zmírnění podle OWASP
- Validace vstupů: přísné limity velikosti vstupu.
- Omezení vystavení logitů a logprobs: omezit či zamlžit `logit_bias` a `logprobs` v odpovědích API.
- Rate limiting: omezení počtu požadavků a kvóty na uživatele.
- Správa přidělených zdrojů: dynamické sledování a omezení využití na uživatele či požadavek.
- Timeouty a throttling pro náročné operace.
- Sandboxing: omezit přístup LLM k síťovým zdrojům, vnitřním službám a API (omezuje i riziko zevnitř a postranní kanály).
- Logování, monitoring a detekce anomálií: průběžně sledovat spotřebu zdrojů a zaznamenávat neobvyklé vzorce.
- Vodoznakování: vložení a detekce neoprávněného použití výstupů LLM.
- Elegantní degradace (graceful degradation): při velké zátěži zachovat částečnou funkčnost, ne selhat úplně.
- Omezení front a robustní škálování: limity front a akcí, dynamické škálování a vyvažování zátěže.
- Trénink odolnosti vůči adversariálním dotazům a pokusům o extrakci.
- Filtrování „glitch tokenů“ a kontrola výstupů před vstupem do kontextu.
- Řízení přístupu: RBAC a nejnižší oprávnění k úložištím modelů a trénovacímu prostředí.
- Centrální inventář modelů s řízeným přístupem.
- Automatizované nasazování (MLOps) se schvalováním a sledováním.
Co to znamená v praxi pro firmy
- Dotazy stojí peníze. Reasoning modely a dlouhé kontexty cenu zvyšují; viz Reasoning modely. OpenAI v dokumentaci doporučuje používat limit výstupních tokenů (včetně uvažování) a sledovat spotřebu.
- Veřejné chatboty bez přihlášení jsou snadným cílem DoW. Zaveďte přihlášení, CAPTCHA či limity na IP a účet.
- Zákaznické API. Nastavte kvóty na klienta, upozornění na překročení a automatické zablokování při anomálii.
- Rozpočtové limity u poskytovatele cloudu (alarm na překročení).
- Střídání klíčů a tajemství; uniklý API klíč je nejrychlejší cesta k vysokému účtu.
- Monitoring v reálném čase a plán reakce.
Co to znamená pro uživatele
- Chraňte API klíče a přihlašovací údaje; neukládejte je do veřejných repozitářů, promptů ani sdílených dokumentů; viz Únik systémového promptu.
- Zkontrolujte účty a limity u služeb, které používáte (měsíční limity, upozornění na překročení).
- Pozor na „bezplatné“ AI nástroje, které mohou skrytě využívat váš klíč či účet; viz Falešné AI aplikace a rozšíření.
- Pokud je služba pomalá či nedostupná, může jít o zahlcení; nerozesílejte dotazy opakovaně.
Krádež modelu a duševní vlastnictví
Extrakce modelu a funkční replikace znamenají, že konkurent či útočník může z veřejně přístupného API vytěžit hodnotu, kterou do modelu vložil vlastník: data, trénink, ladění. Obrana je částečně technická (limity, omezené informace v odpovědích, vodoznakování), částečně právní (podmínky použití). Pro poskytovatele je důležité monitorovat vzory dotazování: systematické sbírání odpovědí na velké množství systematických dotazů je podezřelé. Pro uživatele z toho plyne, že dodržování podmínek služby (například zákaz použití výstupů k trénování konkurenčních modelů) může mít právní důsledky.
Jak sestavit rozpočet a limity
Než službu s LLM zpřístupníte, odhadněte: kolik uživatelů, kolik dotazů na uživatele, průměrná délka vstupu a výstupu a cena za token či dotaz. Z toho spočítejte očekávané měsíční náklady a nastavte limity s rezervou a upozornění při 50, 80 a 100 % rozpočtu. Dokumentace poskytovatelů (například OpenAI k reasoning modelům) doporučuje nastavovat limit výstupních tokenů, protože do spotřeby se počítají i skryté uvažovací tokeny. U agentních systémů přidejte limit počtu kroků a maximální dobu běhu; Anthropic v popisu agentů zmiňuje zastavení po dosažení podmínky, například maximálního počtu iterací. Rozpočtová opatření nejsou jen finanční: chrání před zneužitím a stabilizují službu.
Dostupnost a odolnost
Neomezená spotřeba souvisí s dostupností. Pokud služba spoléhá na jediného poskytovatele modelu a ten selže, služba nefunguje. Zvažte záložní postup: jednodušší model, odpovědi z mezipaměti, odkaz na lidskou podporu, informační stránku. Pro kritické služby nastavte elegantní degradaci: pod zátěží nabídnout zkrácené funkce místo úplného výpadku. Zaznamenávejte statistiky dotazů a zátěže a pravidelně provádějte zátěžové testy, aby se neukázalo až při incidentu, kde jsou meze. Pro krizové a bezpečnostní služby platí zásady z oblasti Zálohy dat a plán obnovy.
Právní a smluvní stránka
Poskytovatelé AI služeb obvykle zakazují použití výstupů k vytvoření konkurenčního modelu či nadměrné automatizované dotazování; porušení může vést k zablokování účtu či právním krokům. Pokud sami nabízíte API, uveďte ve smluvních podmínkách limity, zakázané způsoby užití a právo omezit nebo zrušit přístup při zneužití. Při zpracování osobních údajů v dotazech dbejte na ochranu soukromí a minimalizaci dat; viz AI a ochrana osobních údajů (GDPR).
Praktický příklad (smyšlený)
Malá firma zpřístupní veřejného chatbota bez přihlášení. Útočník pošle tisíce velmi dlouhých dotazů a firma za týden zaplatí několikanásobek běžného účtu. Po incidentu zavede limit délky vstupu, přihlášení, kvótu na uživatele, timeouty a upozornění na neobvyklou spotřebu. U cloudové služby nastaví měsíční rozpočtový limit. Příklad je smyšlený.
Neomezená spotřeba vede k výpadkům, vysokým účtům (denial of wallet) a krádeži modelu přes API. Omezte velikost vstupu, nastavte rate limiting a kvóty, přidejte timeouty, sandbox a monitoring.
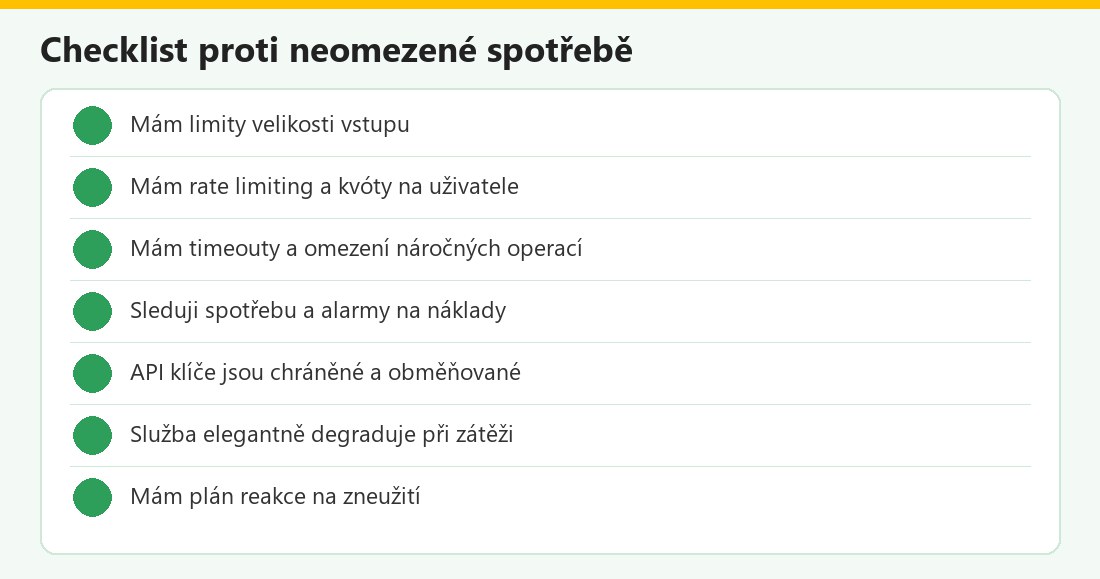 Kontrolní seznam – vlastní infografika
Neomezená spotřeba v kostce
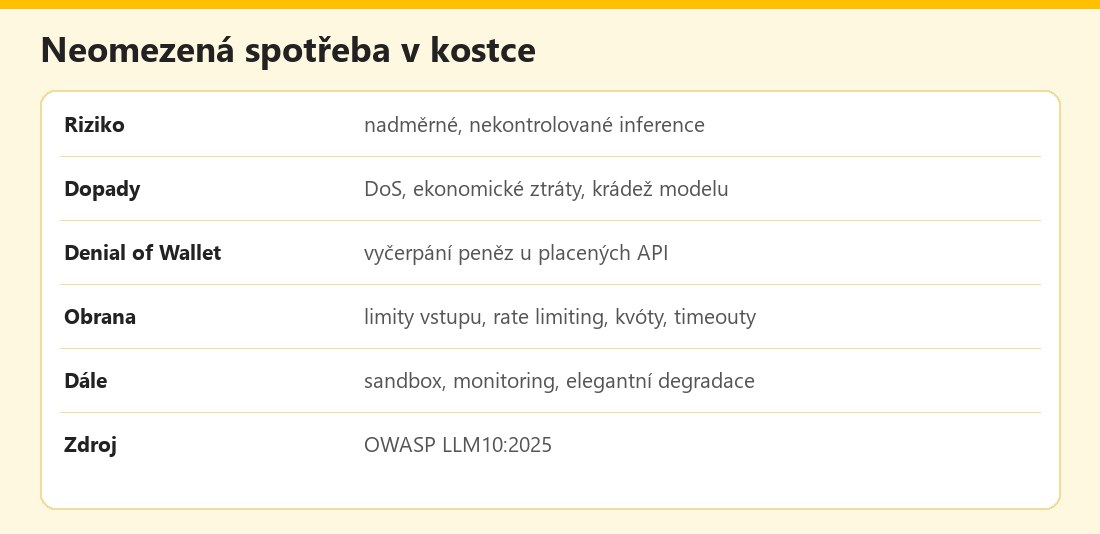 Základní údaje – vlastní infografika
Výhody a nevýhody
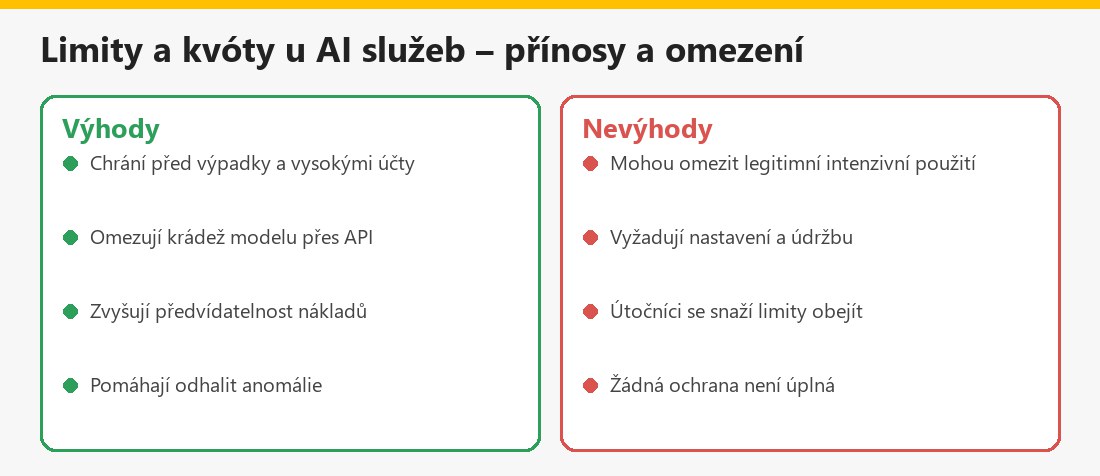 Souhrn – vlastní infografika
Související články
V kategorii Bezpečnost, etika a rizika AI najdete také Bezpečné používání AI – checklist a AI v kybernetických útocích.
Shrnutí
Neomezená spotřeba (OWASP LLM10) znamená, že aplikace s LLM dovolí nadměrné a nekontrolované dotazy: přetížení (DoS), vyčerpání peněz (denial of wallet) a krádež modelu přes API. Obrana: limity velikosti vstupu, rate limiting a kvóty, timeouty, sandbox, monitoring a elegantní degradace, ochrana API klíčů a rozpočtové limity. Nejde o technický návod.
Často kladené otázky k neomezené spotřebě
Co je neomezená spotřeba?
Situace, kdy aplikace s LLM umožňuje nadměrné nekontrolované dotazy, což vede k výpadkům, nákladům a krádeži modelu.
Co je denial of wallet?
Útok, který vyčerpá peníze u placených cloudových AI služeb velkým počtem operací.
Co je extrakce modelu?
Sbírání odpovědí z API k rekonstrukci částečné kopie modelu.
Jak se bránit?
Limity vstupu, rate limiting a kvóty, timeouty, sandbox, monitoring a rozpočtové limity.
Co dělat při vysokém účtu?
Zkontrolujte logy, klíče a kvóty, uniklé klíče zneplatněte a nastavte alarmy.
Je ohrožen i jednotlivec?
Ano, pokud mu unikne API klíč; chraňte jej a nastavte limity.
Co je elegantní degradace?
Zachování částečné funkčnosti služby při velké zátěži.
Je to technický návod?
Ne, jde o obecné shrnutí.
