
MCP (Model Context Protocol) – propojení AI s nástroji a daty, princip, rizika a bezpečné použití
Chatbot sám o sobě zná jen to, co se naučil při tréninku, a vidí jen text, který mu vložíte. Aby mohl číst vaše soubory, dotazovat databázi, vyhledávat v kalendáři, vytvářet úkoly nebo spouštět nástroje, musí být s okolním světem propojen. Donedávna se každé takové propojení psalo zvlášť pro každou aplikaci a každého asistenta. MCP (Model Context Protocol) je snaha o společný standard: jednotný způsob, jak AI aplikace připojit k datům a nástrojům. Oficiální dokumentace jej přirovnává k portu USB-C pro AI aplikace. Pro uživatele to znamená větší schopnosti asistentů, pro firmy rychlejší integrace, ale také nové bezpečnostní otázky, protože AI získává přístup k vašim datům a akcím.
V článku vysvětlujeme co MCP je a jak funguje, k čemu se používá, jak vypadá architektura (hostitel, klient, server a základní prvky), jaká jsou bezpečnostní rizika a doporučení a jak MCP servery vybírat a používat. Čerpáme z oficiálních materiálů Model Context Protocol: Úvod, architektura MCP a bezpečnostní doporučení MCP, specifikace, oznámení Anthropic: Introducing the Model Context Protocol, dokumentace Claude Code: MCP, projektu OWASP pro LLM a GitHubu projektu. Protokol se rychle vyvíjí (nové verze specifikace), proto detaily ověřte v aktuální dokumentaci.
Související články: AI agenti: bezpečnostní rizika, Prompt injection a AI IDE: Cursor a Claude Code.
Aktualizováno: listopad 2026.
Co je MCP
- Otevřený standard pro připojení AI aplikací k externím systémům: datovým zdrojům (soubory, databáze), nástrojům (vyhledávače, kalkulačky, API) a pracovním postupům (předpřipravené šablony zadání). Tak to popisuje oficiální úvod.
- Proč vznikl: aby nebylo nutné psát zvláštní integraci pro každého asistenta a každou službu; server napsaný jednou lze podle projektu použít v mnoha klientech.
- Kdo jej podporuje: podle dokumentace jej podporují například asistenti Claude a ChatGPT a vývojářské nástroje jako Visual Studio Code či Cursor; nabídka klientů a serverů se rychle mění.
- Příklady využití z dokumentace: agent, který pracuje s kalendářem a poznámkami, vývojový nástroj, který vytvoří aplikaci podle návrhu, firemní chatbot napojený na více databází.
- Co MCP není: neurčuje, jak AI aplikace používá jazykový model ani jak zachází s kontextem; řeší pouze výměnu kontextu a volání nástrojů.
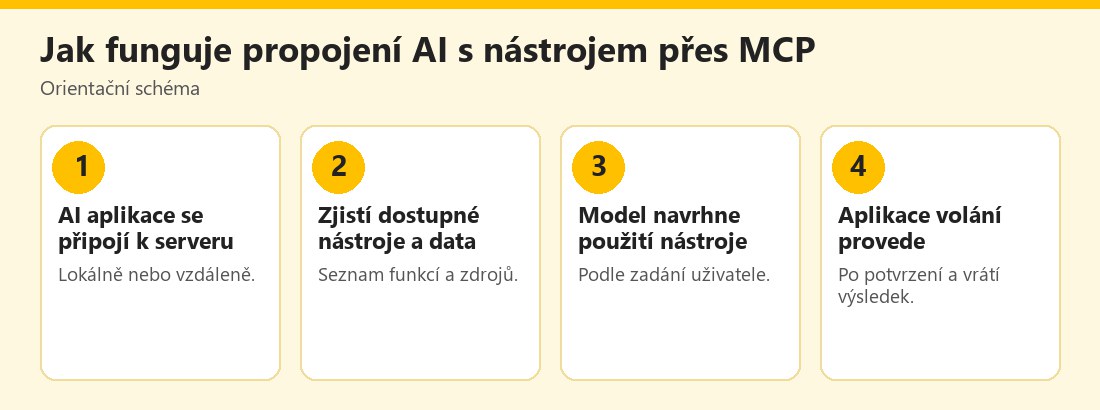 Orientační schéma fungování MCP – vlastní infografika
Jak MCP funguje
- Účastníci (architektura): hostitel (AI aplikace, například editor či asistent), klient (komponenta v hostiteli, která drží spojení s jedním serverem) a server (program, který poskytuje kontext a nástroje). Hostitel může být připojen k více serverům současně.
- Lokální a vzdálené servery: lokální server běží na vašem počítači a komunikuje přes standardní vstup/výstup (stdio), vzdálený server běží na síti a komunikuje přes HTTP s autentizací; MCP doporučuje pro získání tokenů OAuth.
- Základní prvky, které servery nabízejí: nástroje (tools) (funkce, které AI může volat, například práce se soubory, dotaz na API), zdroje (resources) (data jako kontext, například obsah souboru či záznam z databáze) a šablony (prompts) (opakovaně použitelné vzory zadání).
- Požadavky uživatele: servery mohou po uživateli žádat doplňující informace či potvrzení.
- Komunikace: zprávy ve formátu JSON-RPC; klient může zjistit, co server umí, vypsat nástroje a zavolat je s argumenty a dostane výsledek.
- Princip pro uživatele: AI model rozhoduje, který nástroj použít, aplikace jej zavolá a výsledek vrátí do rozhovoru. Co se smí provést bez potvrzení, určuje konkrétní aplikace.
K čemu se MCP používá
- Osobní asistenti: přístup ke kalendáři, poznámkám, e-mailu a souborům.
- Vývojáři: propojení AI editoru s repozitáři, databázemi, nástroji pro sledování chyb a návrhovými nástroji; viz AI IDE.
- Firemní chatboti: dotazy na interní databáze a znalostní báze; viz AI pro zákaznický servis ve firmě a RAG a fine-tuning.
- Automatizace: AI nástroje volající akce v platformách typu Zapier; viz AI automatizace: n8n a Zapier.
- Specializované nástroje: 3D návrh, analýza dat, tabulky, cloudové služby.
- Interní servery firmy: zpřístupnění vlastních systémů AI pod kontrolou firmy.
Praktický dopad: jedna schopnost, mnoho asistentů; ale také mnoho míst, kde se může něco pokazit.
Server, který smí číst soubory či volat API, dává asistentovi tuto schopnost. Pokud je server škodlivý, chybný nebo napadený, může být zneužit. Připojujte jen servery, kterým důvěřujete, a dávejte jim nejmenší nutná oprávnění.
Bezpečnostní rizika
Oficiální bezpečnostní doporučení MCP uvádějí například:
- Kompromitace lokálního serveru: lokální MCP servery běží s oprávněními vašeho účtu a mohou mít přístup k souborům a systému. Rizikem je škodlivý „startovací“ příkaz v konfiguraci, škodlivý obsah v samotném serveru či nezabezpečený server běžící na lokální adrese. Klienti mají před spuštěním lokálního serveru zobrazit přesný příkaz a vyžádat výslovný souhlas, servery by měly běžet v izolovaném prostředí s minimálními oprávněními, a servery určené pro lokální provoz by měly omezit přístup jiných procesů.
- Problém „zmateného zástupce“ (confused deputy) u MCP proxy serverů, které se připojují k cizím API: bez správného souhlasu pro každého klienta může útočník získat autorizační kód bez vědomí uživatele.
- Token passthrough: server nesmí přijímat a předávat dál tokeny, které nebyly vydány pro něj; specifikace to výslovně zakazuje, protože to obchází bezpečnostní kontroly a ztěžuje audit.
- SSRF (server-side request forgery): škodlivý server může přimět klienta, aby volal interní adresy (například metadata cloudu či služby na lokální síti); doporučuje se vynucovat HTTPS, blokovat privátní rozsahy adres a používat výstupní proxy.
- Ověření autorizačních URL: klienti musí odmítnout nebezpečná schémata (například `javascript:`) a neotevírat adresy přes shell.
- Únos stavových identifikátorů a záměny autorizačních serverů (mix-up): servery nesmí považovat vlastnictví identifikátoru za autentizaci a klienti mají ověřovat odpovědi autorizačních serverů.
- Příliš široká oprávnění (scopes): tokeny s plnými právy zvětšují škodu při úniku; doporučuje se postupné navyšování oprávnění a minimální počáteční rozsah.
Tato rizika se týkají především vývojářů serverů a klientů, ale uživatelé z nich mohou vyvodit jednoduchý závěr: nepřipojujte neznámé servery a nedávejte jim víc, než potřebují.
Prompt injection a „otrávené“ nástroje
- Obsah, který nástroj vrací, je nedůvěryhodný: výsledky z webu, e-mailů, dokumentů či tiketů mohou obsahovat skryté pokyny pro AI; viz Prompt injection. Britské NCSC upozorňuje, že u systému, který volá nástroje podle výstupu modelu, může úspěšný útok dosáhnout toho, co by dokázal útočník s přímým přístupem k těmto nástrojům; viz NCSC.
- Popisy nástrojů čte model: protože AI vybírá nástroje podle popisů, může škodlivý či napadený server vložit do popisu nebo výsledků pokyny, které chování AI zmanipulují; berte popisy a výsledky jako obsah, který nelze slepě důvěřovat.
- Kombinace rizik: nedůvěryhodný obsah + citlivá data + schopnost provádět akce je nejnebezpečnější; omezte alespoň jednu z těchto složek.
- Dokumentace Claude Code (MCP, bezpečnost) doporučuje používat vlastní nebo důvěryhodné servery a upozorňuje, že výrobce servery nezkoumá bezpečnostním auditem; oprávnění k nástrojům MCP lze nastavit.
- Agenti: viz AI agenti: bezpečnostní rizika.
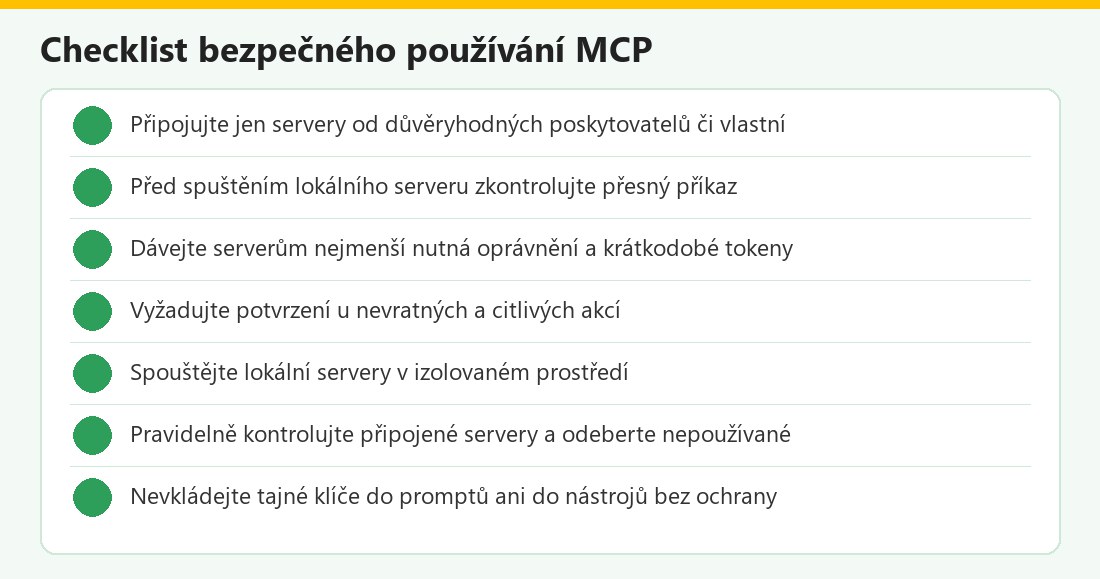 Kontrolní seznam – vlastní infografika
Jak MCP servery vybírat
- Poskytovatel a pověst: oficiální servery od známých služeb či vlastní řešení jsou bezpečnější než anonymní balíčky; ověřte repozitář, autora, historii a recenze.
- Zdrojový kód a závislosti: u open-source serverů zkontrolujte kód a aktualizace; viz Rizika AI generovaného kódu.
- Rozsah oprávnění: požadavky na přístup musí odpovídat účelu (kalendářový server nepotřebuje přístup k celému disku).
- Lokální, nebo vzdálený: lokální běží s vašimi oprávněními, vzdálený zpracovává data u třetí strany; zvažte soukromí a GDPR; viz AI a ochrana osobních údajů (GDPR).
- Autentizace: preferujte OAuth s omezenými oprávněními a možností odvolání.
- Správa: v týmech centrálně spravujte povolené servery; viz Firemní politika používání AI.
- Logování a audit: u firemního nasazení zaznamenávejte volání nástrojů.
- Zkouška na neškodných datech před připojením k produkčním systémům.
Pro vývojáře serverů
- Validujte vstupy a výstupy a nikdy nepředávejte tokeny, které nebyly vydány pro váš server.
- Minimalizujte oprávnění a navyšujte je postupně.
- Ověřujte každý požadavek a nepovažujte znalost identifikátoru za autentizaci.
- Zabezpečte lokální servery: omezení přístupu jiných procesů, stdio nebo omezený přístup.
- Používejte HTTPS, ochranu před SSRF a výstupní proxy.
- Dokumentujte, co nástroj dělá, a označte nebezpečné akce, aby klient mohl vyžádat potvrzení.
- Logujte, ale nezaznamenávejte tajemství.
- Sledujte vývoj specifikace (protokol se mění) a bezpečnostní doporučení.
Praktické příklady
- Osobní nastavení: propojení asistenta s kalendářem a poznámkami přes důvěryhodné servery; potvrzování vytváření událostí.
- Vývojář: AI editor připojený k repozitáři a sledování chyb; izolované prostředí, bez přístupu k produkčním klíčům.
- Firma: chatbot, který dotazuje interní databázi pouze pro čtení, s auditem a bez přístupu k osobním datům.
- Freelancer: propojení s fakturací a úložištěm s omezenými oprávněními; viz AI pro freelancery.
- Studenti a nadšenci: zkoušení MCP serverů v odděleném virtuálním stroji a bez osobních dat.
MCP v kostce
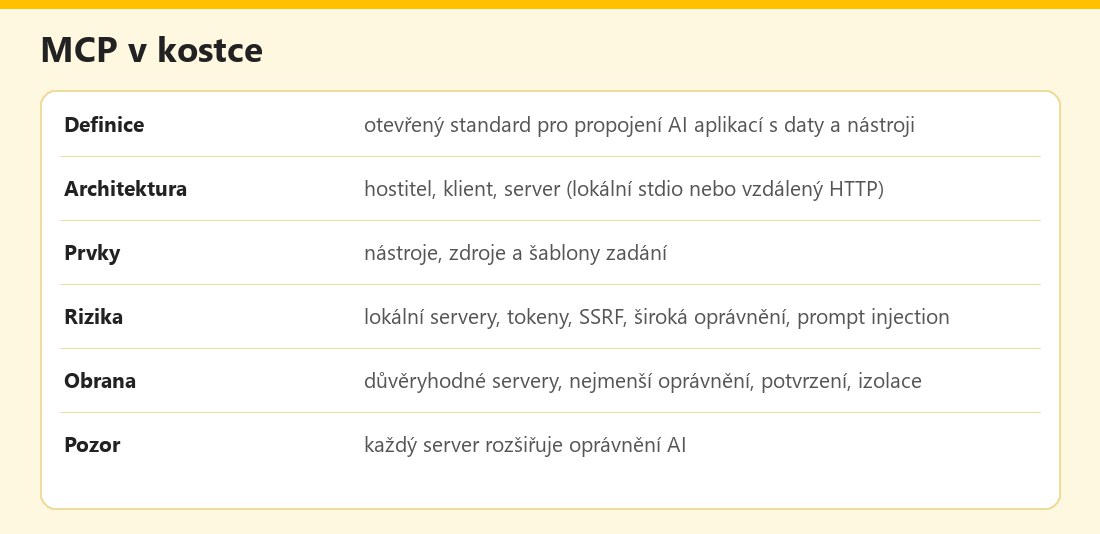 Základní údaje – vlastní infografika
Výhody a nevýhody
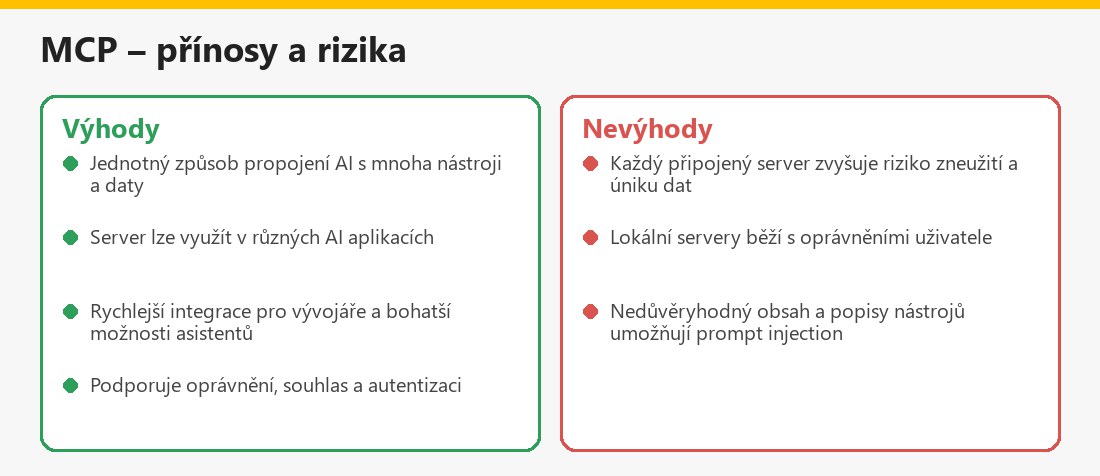 Souhrn pro uživatele – vlastní infografika
Související články
V kategorii AI v práci, byznysu a programování najdete také AI agenti: co jsou a jak fungují, Vibe coding a AI programování a Open-source AI modely: Llama a Mistral.
Shrnutí
MCP je otevřený standard, který propojuje AI aplikace s daty a nástroji pomocí hostitelů, klientů a serverů a základních prvků (nástroje, zdroje, šablony). Přináší jednotné propojení a bohatší možnosti asistentů, ale každý server rozšiřuje oprávnění AI. Připojujte jen důvěryhodné servery, dávejte jim nejmenší oprávnění, vyžadujte potvrzení citlivých akcí a lokální servery izolujte. Pozor na prompt injection v obsahu, který nástroje vracejí.
Často kladené otázky k MCP
Co je MCP?
Otevřený standard pro připojení AI aplikací k datům, nástrojům a pracovním postupům; oficiální dokumentace jej přirovnává k portu USB-C pro AI.
Jak se liší lokální a vzdálený MCP server?
Lokální běží na vašem počítači (stdio) s vašimi oprávněními, vzdálený běží na síti a komunikuje přes HTTP s autentizací.
Jaké prvky MCP nabízí?
Nástroje (funkce k volání), zdroje (data jako kontext) a šablony zadání.
Je MCP bezpečné?
Standard obsahuje bezpečnostní doporučení, ale bezpečnost závisí na implementaci, důvěryhodnosti serverů a nastavení oprávnění.
Co je největší riziko?
Připojení škodlivého či napadeného serveru, příliš široká oprávnění a prompt injection v obsahu, který nástroje vracejí.
Mohu používat neznámé MCP servery?
Nedoporučuje se; používejte oficiální či vlastní servery, zkontrolujte kód a oprávnění a testujte izolovaně.
Musím potvrzovat akce?
U citlivých a nevratných akcí ano; konkrétní chování určuje aplikace, kterou používáte.
Kde najdu dokumentaci?
Na modelcontextprotocol.io, v dokumentaci jednotlivých aplikací a v repozitáři projektu na GitHubu.
