
Únik dat do AI chatbotů – co do nich nevkládat, jak k únikům dochází a jak se chránit
AI chatboti jsou pohodlní: vložíte do nich text smlouvy, zdrojový kód, tabulku zákazníků nebo zdravotní zprávu a za pár vteřin dostanete shrnutí, opravu či překlad. Právě v tom ale tkví riziko. Vše, co do chatbotu zadáte, opouští váš počítač a zpracovává se na serverech poskytovatele. Podle nastavení se může uchovávat v historii, projít kontrolou, někdy se může použít ke zlepšování modelů, a v nešťastných případech se může dostat na veřejnost (sdílený odkaz, chyba služby, nezabezpečený účet). Únik dat do AI proto není jen otázkou hackerů; nejčastěji jde o vlastní nepozornost uživatelů.
V článku vysvětlujeme jak k únikům dochází, jaké známé incidenty ukazují rizika, co do chatbotů nevkládat, jak nastavit soukromí, jak postupovat ve firmě (shadow AI, pravidla, bezpečné alternativy), jak to souvisí s GDPR a co dělat, když se stala chyba. Čerpáme z mediálních zpráv o incidentu u Samsungu (Fox Business, Gigazine), zpráv o sdílených konverzacích indexovaných vyhledávači (TechRadar, Fortune, Bitdefender), praktických pravidel pro státní správu (eAkademie DIA: kartičky k zapamatování, Průvodce etickým a odpovědným využíváním AI ve veřejné správě) a stanoviska EDPB 28/2024 k osobním údajům a modelům AI. Informace o incidentech pocházejí z médií; podrobnosti se v různých zprávách liší.
Související články: AI chatboti a soukromí dat, ChatGPT: paměť a nastavení soukromí a Jak smazat historii a účet ChatGPT.
Aktualizováno: listopad 2026.
Jak k úniku dochází
- Vložení citlivých dat do veřejného chatbotu: kód, interní dokumenty, smlouvy, zákaznická data, hesla či zdravotní údaje. Data zpracovává třetí strana a podle nastavení mohou zůstat v historii či sloužit ke zlepšování služby.
- Sdílené odkazy: konverzaci lze sdílet odkazem; kdo odkaz má, vidí obsah. V létě 2025 se ukázalo, že část sdílených konverzací ChatGPT, u kterých uživatelé zaškrtli možnost „zveřejnit pro vyhledávání“, se objevila ve výsledcích Googlu; OpenAI tuto funkci stáhl a pracoval na odstranění zaindexovaných odkazů, jak popisují TechRadar, Fortune a Bitdefender. Podle Bitdefenderu mohou v cache vyhledávačů a u jiných služeb zůstat zbytky; smazáním chatu navíc nemusí zaniknout sdílený odkaz, pokud jej sami nezrušíte.
- Převzetí účtu: slabé heslo bez dvoufázového ověření umožní útočníkovi číst celou historii; viz Dvoufaktorová autentizace.
- Rozšíření prohlížeče a „AI aplikace“: podvodné nástroje mohou číst obsah stránek a vašich konverzací; viz Falešné AI aplikace a rozšíření.
- Chyba služby: poskytovatelé mohou udělat chybu v zabezpečení; incidenty se objevují i u velkých firem.
- Trénování a „paměť“: u některých služeb a tarifů se vstupy mohou využít ke zlepšování modelů; viz AI chatboti a soukromí dat. Nastavení se liší podle služby, tarifu a doby.
- Prompt injection a agenti: AI s přístupem k poště a souborům může být zmanipulována k odeslání dat; viz Prompt injection.
- Sdílený počítač či telefon: otevřená historie, přihlášený účet.
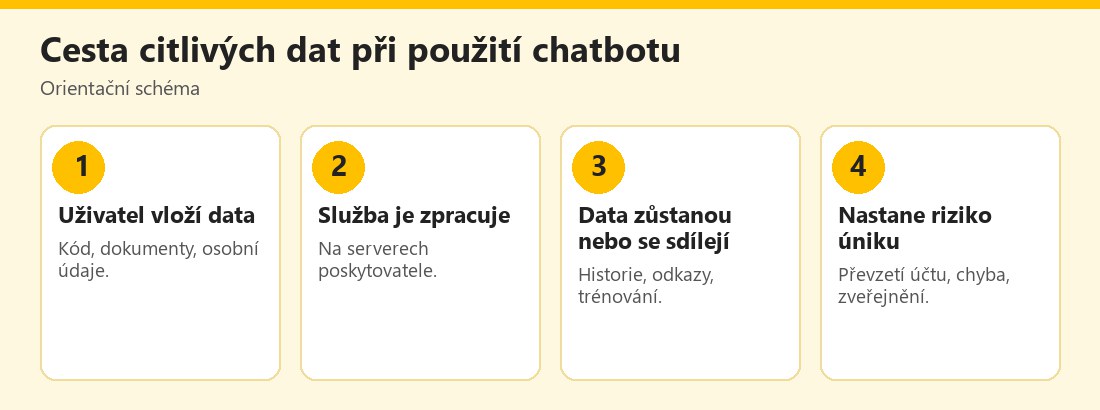 Orientační schéma úniku dat při použití AI chatbotu – vlastní infografika
Známé incidenty
- Samsung (2023): podle médií (Fox Business, Gigazine) zaměstnanci polovodičové divize vložili do ChatGPT zdrojový kód a interní poznámky z porady (opravu chyb a převod poznámek do prezentace). Zprávy mluví o třech incidentech během krátké doby a o tom, že firma poté omezila používání generativní AI a řešila interní alternativu. Případ se stal klasickým příkladem „shadow AI“, tedy používání neschválených nástrojů zaměstnanci.
- Sdílené konverzace ChatGPT v Googlu (2025): zaškrtnutí možnosti „zveřejnit chat pro vyhledávání“ vedlo k tomu, že se konverzace objevovaly ve výsledcích vyhledávání; OpenAI funkci označil za krátkodobý experiment a stáhl ji, protože podle jeho bezpečnostního ředitele poskytovala příliš příležitostí k nechtěnému sdílení. Odhady počtu zveřejněných konverzací se v médiích liší a nejsou potvrzené primárním zdrojem.
- Obecný vzorec: nejde o vyspělé hackerské útoky, ale o nepozornost, nejasné nastavení a nedostatek pravidel.
I když konverzaci smažete, může existovat kopie v záloze, v cache vyhledávače, v sdíleném odkazu či u třetí strany. Nejlepší ochranou je citlivá data do chatbotu vůbec nevkládat.
Co do chatbotů nevkládat
Praktická pravidla pro státní správu radí: nevkládat do bezplatných AI nástrojů jména, rodná čísla, adresy ani zdravotní údaje a v případě pochybností údaj nevkládat; viz eAkademie DIA a Průvodce pro veřejnou správu. Obecně nevkládejte:
- Hesla, přístupové klíče, tokeny, kódy z SMS, PIN.
- Čísla karet, účtů, rodná čísla, čísla dokladů.
- Zdravotní údaje a diagnózy, vlastní i cizí.
- Osobní údaje třetích osob (zákazníci, žáci, pacienti, zaměstnanci).
- Obchodní tajemství, neveřejné finanční výsledky, ceníky, smlouvy, plány produktů.
- Zdrojový kód a konfigurace proprietárních systémů (včetně klíčů a adres serverů).
- Právně citlivé dokumenty a komunikace s právníkem.
- Interní komunikaci firem a institucí.
- Fotografie dokladů, dětí a cizích osob, pokud k tomu nemáte důvod a souhlas.
Pokud potřebujete s takovým textem pracovat, anonymizujte jej (nahraďte jména a čísla zástupnými symboly), nebo použijte firemní schválené řešení s odpovídajícími smluvními zárukami.
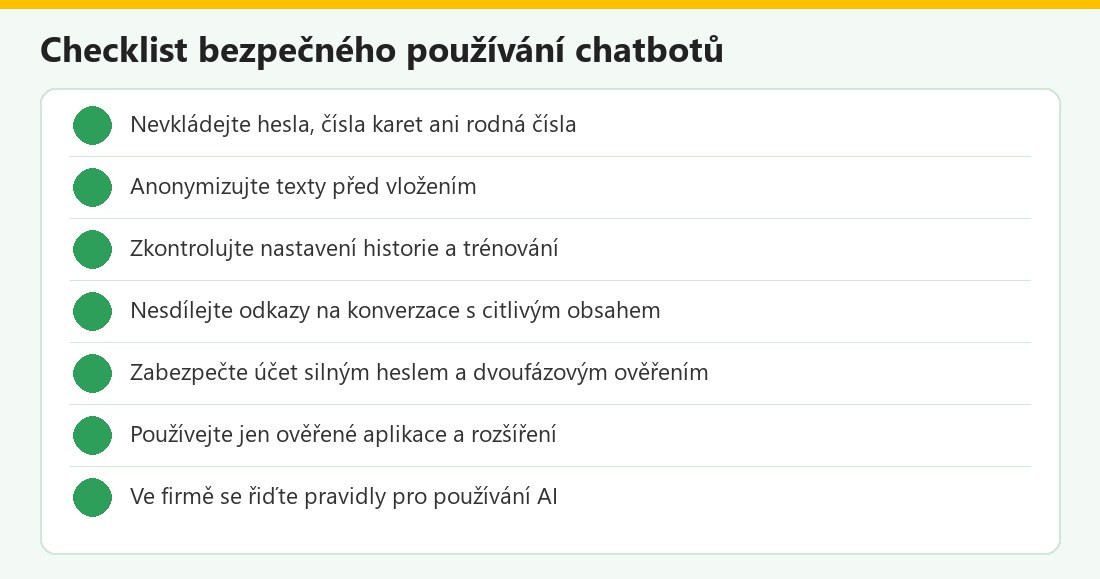 Kontrolní seznam – vlastní infografika
Jak nastavit soukromí
- Historie a trénování: ve službách hledejte volby jako „zlepšovat model pro všechny“, „historie chatu“, „dočasný chat“; popis najdete v ChatGPT: paměť a nastavení soukromí. Nastavení se liší podle služby a tarifu a mění se.
- Sdílené odkazy: pravidelně kontrolujte a rušte odkazy na konverzace v nastavení služby; smazání chatu nemusí zrušit odkaz.
- Mazání: konverzace a účet lze smazat; viz Jak smazat historii a účet ChatGPT.
- Zabezpečení účtu: silné jedinečné heslo, správce hesel a dvoufázové ověření; viz Správce hesel.
- Dočasné režimy: využijte, když to služba nabízí, ale berte je jako snížení rizika, nikoli záruku.
- Rozšíření a aplikace: instalujte pouze oficiální.
- Zařízení: neponechávejte přihlášené účty na sdílených počítačích.
- Verze pro firmy: firemní tarify často nabízejí jiná smluvní pravidla (například nevyužívání vstupů k trénování); ověřte je ve smlouvě a v podmínkách.
Firmy: shadow AI a pravidla
- Shadow AI: zaměstnanci používají neschválené AI nástroje ze soukromých účtů, protože jsou pohodlné. Zákaz sám často nefunguje; lepší je nabídnout schválenou alternativu.
- Firemní politika: určete, které nástroje smějí být použity, jaká data se smějí vkládat, kdo schvaluje nové nástroje a jak se řeší incidenty; viz Firemní politika používání AI.
- Školení: ukažte zaměstnancům konkrétní příklady (kód, smlouvy, zákaznická data) a jak data anonymizovat.
- Technická opatření: omezení přístupu na neschválené služby, prevence ztráty dat (DLP), logování.
- Smlouvy s poskytovateli: zpracovatelské smlouvy, umístění dat, doba uchování, zákaz trénování na vašich datech.
- Klasifikace dat: označte, co je veřejné, interní a důvěrné.
- Dodavatelé a klienti: u dat klientů dodržujte smluvní závazky a mlčenlivost.
- Plán reakce na incident: kdo koho informuje, jak se zjišťuje rozsah a jak se řeší oznámení; viz Kybernetický incident v malé firmě.
GDPR a osobní údaje
- Osobní údaje třetích osob (zákazníci, pacienti, žáci) lze vkládat do AI jen při právním důvodu, s ohledem na zásadu minimalizace a při vhodné smlouvě se zpracovatelem; viz AI a ochrana osobních údajů (GDPR).
- Evropský sbor pro ochranu osobních údajů vydal stanovisko 28/2024 k otázkám osobních údajů v modelech AI; jde o technický a právní materiál.
- Přenos do třetích zemí a umístění serverů je další oblast, kterou firmy řeší.
- Povinnost oznamovat porušení: při úniku osobních údajů mohou vzniknout povinnosti hlášení dozorovému úřadu a dotčeným osobám; konkrétní případ konzultujte s pověřencem či právníkem. Informace najdete na webu Úřadu pro ochranu osobních údajů.
- Odpovědnost: viz Kdo nese odpovědnost za chyby AI.
Co dělat po úniku
- Přestaňte vkládat další data a zdokumentujte, co přesně bylo vloženo, kdy a kde.
- Smažte konverzaci a zrušte sdílené odkazy; požádejte poskytovatele o odstranění podle jeho postupů.
- Změňte hesla a klíče, pokud byly součástí vloženého textu; zrušte a vygenerujte nové přístupové tokeny.
- Informujte nadřízeného či bezpečnostní tým; ve firmě postupujte podle plánu incidentů.
- Posuďte dopad: jaká data, čí údaje, zda mohou vzniknout povinnosti hlášení.
- Sledujte zneužití: neobvyklé přihlášení, podvodné zprávy.
- Poučte se: upravte pravidla, školení a technická opatření.
Nezatajujte chybu; včasné nahlášení škody zmenšuje.
Únik dat do AI v kostce
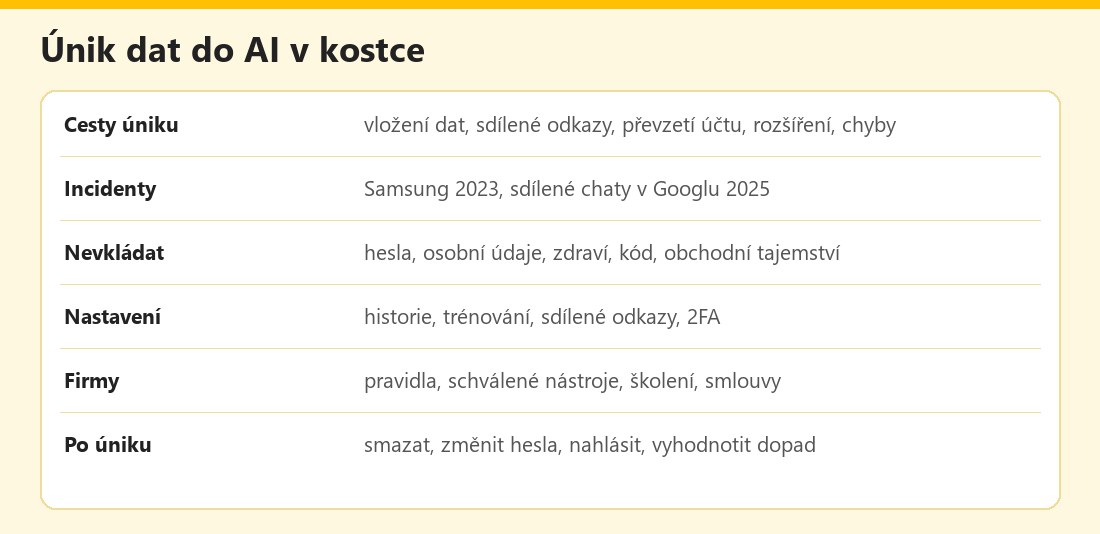 Základní údaje – vlastní infografika
Výhody a nevýhody
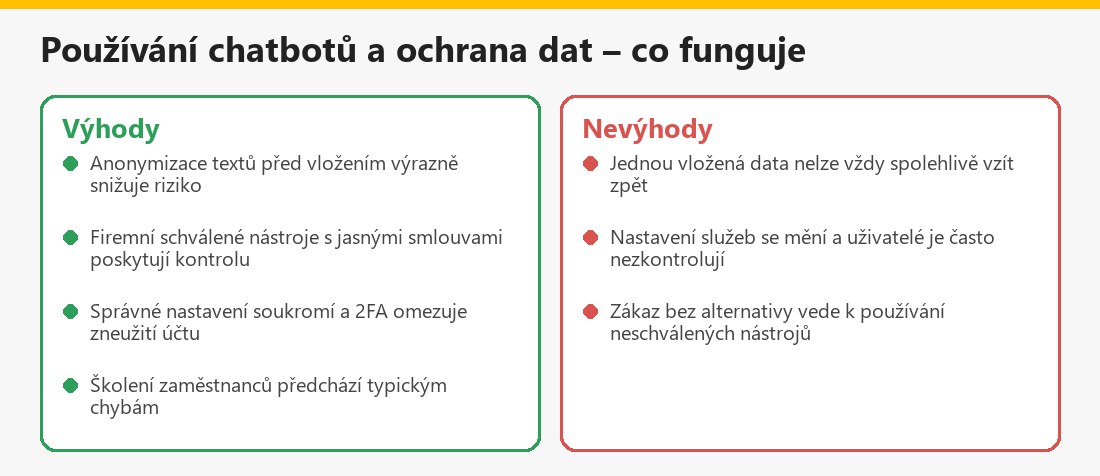 Souhrn pro uživatele – vlastní infografika
Související články
V kategorii Bezpečnost, etika a rizika AI najdete také Podvody s AI: phishing a vishing, Bezpečné používání AI: checklist a AI agenti: bezpečnostní rizika.
Shrnutí
Únik dat do AI chatbotů vzniká nejčastěji vlastní nepozorností: vložením citlivých informací, sdílenými odkazy, slabě chráněným účtem či neschválenými nástroji. Do chatbotů nevkládejte hesla, osobní a zdravotní údaje, obchodní tajemství ani kód bez ochrany, texty anonymizujte, zkontrolujte nastavení soukromí a sdílené odkazy a zabezpečte účet. Firmy by měly mít pravidla, schválené nástroje a plán reakce na incident.
Často kladené otázky k úniku dat do AI chatbotů
Co nevkládat do chatbotu?
Hesla, čísla karet a rodná čísla, zdravotní a osobní údaje třetích osob, obchodní tajemství a citlivý zdrojový kód.
Používá chatbot moje data k trénování?
Záleží na službě, tarifu a nastavení; zkontrolujte volby soukromí a podmínky poskytovatele.
Může být sdílená konverzace veřejná?
Ano, kdo má odkaz, vidí obsah; v roce 2025 se část sdílených konverzací ChatGPT objevila ve vyhledávačích a funkci OpenAI stáhl.
Smazáním chatu zmizí i sdílený odkaz?
Nemusí; sdílené odkazy kontrolujte a rušte zvlášť.
Co je shadow AI?
Používání neschválených AI nástrojů zaměstnanci, například ze soukromých účtů, často s firemními daty.
Je bezpečné vkládat osobní údaje zákazníků?
Jen při právním důvodu, s minimalizací a vhodnou smlouvou; jinak data anonymizujte.
Jak chránit účet?
Silné jedinečné heslo, správce hesel a dvoufázové ověření.
Co dělat, když jsem do chatbotu vložil citlivý údaj?
Smažte konverzaci, zrušte sdílené odkazy, změňte hesla a klíče, informujte nadřízeného či bezpečnostní tým a posuďte dopad.
