
Jak sledovat varování NÚKIB a CSIRT.CZ – kde hledat aktuální hrozby a co si z nich vzít
O kybernetických hrozbách se píše denně, ale většina titulků je buď vyděšená, nebo technická. Kde je pravda? Pro Českou republiku existují oficiální zdroje: NÚKIB (Národní úřad pro kybernetickou a informační bezpečnost), CSIRT.CZ (Národní CSIRT provozovaný sdružením CZ.NIC) a STOPonline. Tento článek ukazuje, co v nich najdete, jak varování číst a jak z nich vybrat to, co se týká vás, ať už jste domácí uživatel, rodič, nebo provozovatel malého webu.
Údaje vycházejí z veřejných stránek NÚKIB – aktuality, CSIRT.CZ a STOPonline, a z čtvrtletního přehledu hrozeb NÚKIB Q1 2026 (stav k 13. 11. 2026). Weby se mění; konkrétní formuláře a kontakty ověřte přímo u nich. Nejde o odborné poradenství.
Související články: Jak nahlásit kybernetickou kriminalitu v ČR, Kam nahlásit podvod a PHP2Shell – kritické zranitelnosti PHP.
Aktualizováno: listopad 2026.
NÚKIB: aktuality a analýzy
Na stránce Aktuality (sekce Infoservis) zveřejňuje NÚKIB varování a informace o aktuálních hrozbách. Podle výpisu aktualit ke dni 13. 11. 2026 byly mezi nejnovějšími například:
- 10. 11. 2026: Postupy ruských státem sponzorovaných aktérů a možnosti obrany.
- 5. 11. 2026: Vlna útoků na chladicí zařízení v některých evropských zemích.
- 21. 10. 2026: Kritické zranitelnosti v PHP; podle NÚKIB je jediným řešením aktualizace; viz PHP2Shell.
- 4. 9. 2026: Ruští aktéři cílí na uživatele Signalu; analýza a doporučení; viz Linked-device phishing.
- 10. 8. 2026: Ruská kampaň zneužívající Zimbra Collaboration Suite.
- 8. 4. 2026: Routery TP-Link kompromitované ruským státním aktérem APT28; viz Domácí router.
Z výpisu je vidět, že většina varování míří na organizace a správce systémů, ale některá se přímo týkají i běžných lidí (routery, messengery, weby). Vybírejte si tedy ta, která odpovídají tomu, co používáte.
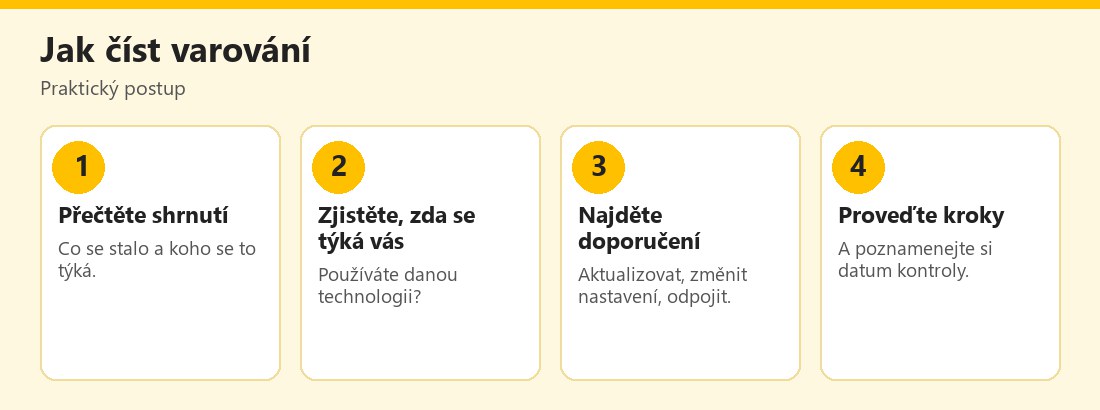 Praktický postup čtení varování NÚKIB – vlastní infografika
Čtvrtletní přehledy hrozeb
NÚKIB vydává čtvrtletní přehledy hrozeb. Přehled za Q1 2026 je označen TLP:CLEAR, což podle jeho vysvětlení znamená, že informace může být dále poskytována a šířena bez omezení (s výhradou případných práv duševního vlastnictví). Dokument například uvádí, že NÚKIB za první čtvrtletí evidoval přes 70 kybernetických incidentů, nejvíce od posledního roku, a že za nárůstem stála především lednová vlna DDoS útoků proruských hacktivistů a relativně vysoký počet incidentů v kategorii průniky. Z přehledu zároveň vycházejí naše články o botnetu REDHEBERG a nezabezpečeném VNC a o kampani Neusploit.
Přehledy jsou psané pro odborníky, ale první strana obsahuje srozumitelné shrnutí. Pro běžného čtenáře je užitečné číst úvod, části o hrozbách s dopadem na ČR a doporučení.
CSIRT.CZ: Národní CSIRT
CSIRT.CZ je podle jeho webu Národní CSIRT České republiky, provozovaný sdružením CZ.NIC na základě veřejnoprávní smlouvy a zákona o kybernetické bezpečnosti. Nabízí:
- řešení a koordinaci bezpečnostních incidentů,
- osvětovou a školicí činnost,
- proaktivní služby v oblasti bezpečnosti,
- spolupráci s poskytovateli internetu, bankami, bezpečnostními složkami, akademickou sférou a úřady.
Působí v ČR, s výjimkou subjektů spadajících pod Vládní CERT. Web obsahuje sekce Hlášení incidentů a Formuláře; konkrétní postup hlášení si dohledejte přímo na webu. V přehledu NÚKIB se uvádí, že u ransomwarových útoků na poskytovatele regulovaných služeb v režimu nižších povinností je řešení incidentů koordinováno právě přes Národní CERT (CSIRT.CZ).
STOPonline pro jednotlivce
STOPonline (provozuje CZ.NIC za účasti CSIRT.CZ) umožňuje nahlásit nevhodný či nezákonný obsah, phishing a další kybernetické hrozby. Kontakt: telefon +420 910 101 010, e-mail stoponline@nic.cz. Pro běžného uživatele je to nejsnazší cesta, jak nahlásit podvodný web či e-mail. Viz také Kam nahlásit podvod.
Značení TLP: co znamená
NÚKIB v přehledech používá Traffic Light Protocol (TLP), který určuje, komu lze informaci dále předávat. Pro čtenáře je důležité jedno: dokumenty označené TLP:CLEAR jsou veřejné a volně šiřitelné. U jiných barev (například RED, AMBER) jde o omezené informace, které běžně k dispozici nejsou.
Jak z varování vybrat to podstatné
Většina varování je dlouhá. Položte si čtyři otázky:
- Týká se to něčeho, co používám? (router, messenger, web, Office, telefon)
- Co přesně mám udělat? (aktualizovat, změnit heslo, vypnout funkci)
- Do kdy? (kritické opravy hned, doporučení postupně)
- Jak poznám, že je to v pořádku? (kontrola verze, nastavení, zpráva od poskytovatele)
Pokud se varování netýká vás, uložte si ho jako poučení. Pokud ano, proveďte kroky ihned a poznamenejte si datum.
Jak si hlídat zdroje
- Nastavte si pravidelnou připomínku (například jednou měsíčně) k prohlédnutí aktualit NÚKIB a CSIRT.CZ. Na webu NÚKIB jsme v dostupném textu nenašli popis odběru novinek, proto případné RSS či newsletter ověřte přímo u něj.
- Sledujte zpravodajství o technologiích, které používáte (výrobce routeru, telefonu, hostingu).
- Zapněte automatické aktualizace všude, kde to jde, aby vám část varování „vyřešila“ aktualizace sama.
- Domluvte se v rodině: kdo upozorní ostatní, když se objeví varování týkající se používaných zařízení.
- U firmy určete osobu odpovědnou za sledování varování.
Další informace o bezpečném chování najdete na E-Bezpečí a Policie ČR.
Pozor na falešná „varování“
Podvodníci rádi zneužívají důvěru v úřady. Falešný e-mail může vypadat jako varování NÚKIB či CSIRT.CZ a vybízet vás k instalaci „bezpečnostní aktualizace“ nebo k vyplnění údajů. Oficiální varování nenutí k instalaci programu z odkazu v e-mailu a vždy je můžete ověřit na webu úřadu zadáním adresy ručně. Viz Jak ověřit pravost webu a Podvody ve jménu ČSSZ a státních institucí.
Příklad: jak projít jedno varování
Vezměme varování k routerům TP-Link z dubna 2026. Nejprve si přečtěte krátké shrnutí a zjistěte, zda máte router této značky. Pokud ano, otočte zařízení a z popisného štítku opište model a číslo revize. Porovnejte je se seznamem ohrožených modelů v aktualitě. Pokud se shodují, změňte heslo správce, aktualizujte firmware a vypněte vzdálenou správu, případně zvažte výměnu zařízení, které už nemá podporu. Teprve potom čtěte zbytek zprávy o tom, kdo za útokem stojí. Takto postupujte u každého varování: nejdříve praktické kroky, pak souvislosti.
Co dělat, když nerozumím technickému textu
Nic se neděje, pokud některým výrazům nerozumíte. Hledejte v textu části s názvy jako „doporučení“, „mitigace“ či „opatření“ a řiďte se jimi. Pokud je jazyk příliš odborný, požádejte o pomoc zkušeného známého, správce IT nebo ověřený zdroj zpráv, který varování srozumitelně vysvětlí. Nikdy ale nepoužívejte pokyny z neověřených zdrojů, které vás vedou k instalaci programu nebo vypnutí ochrany. A u firmy nebo provozu webu je rozumné mít jednu osobu, která odpovídá za sledování a vyhodnocování varování, aby se na ně nezapomnělo.
Praktický příklad (smyšlený)
Jirka si každý první den v měsíci otevře aktuality NÚKIB. Najde varování k routerům a zjistí, že jeho model je na seznamu. Změní heslo správce, aktualizuje firmware a vypne vzdálenou správu. Zbytek varování si přečte jako poučení. Příklad je smyšlený.
NÚKIB zveřejňuje varování v Aktualitách a čtvrtletní přehledy hrozeb; dokumenty TLP:CLEAR jsou volně šiřitelné. Podvodné weby nahlaste na STOPonline.
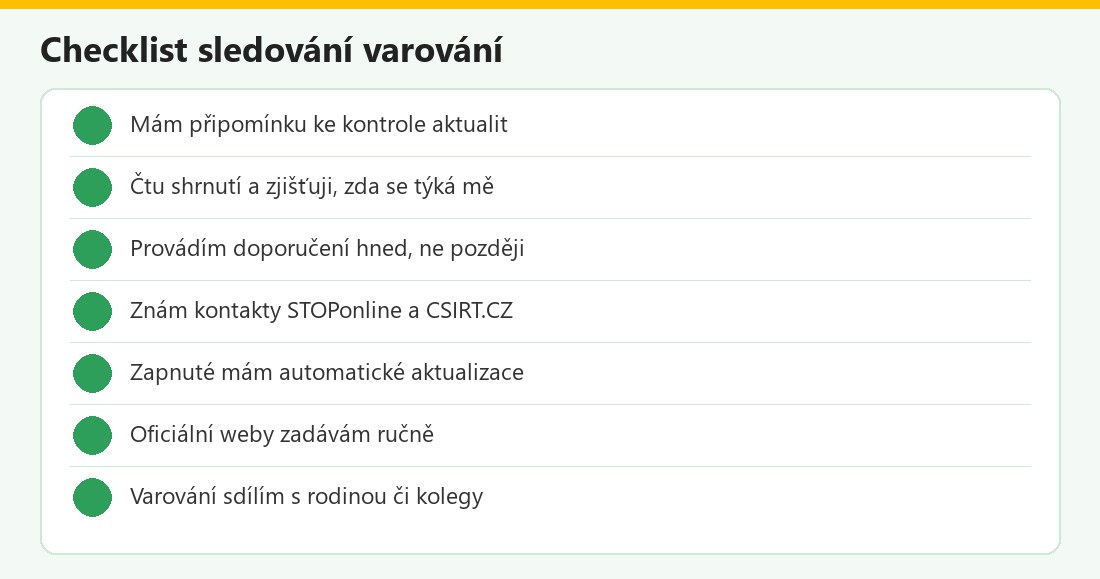 Kontrolní seznam – vlastní infografika
Kde hledat v kostce
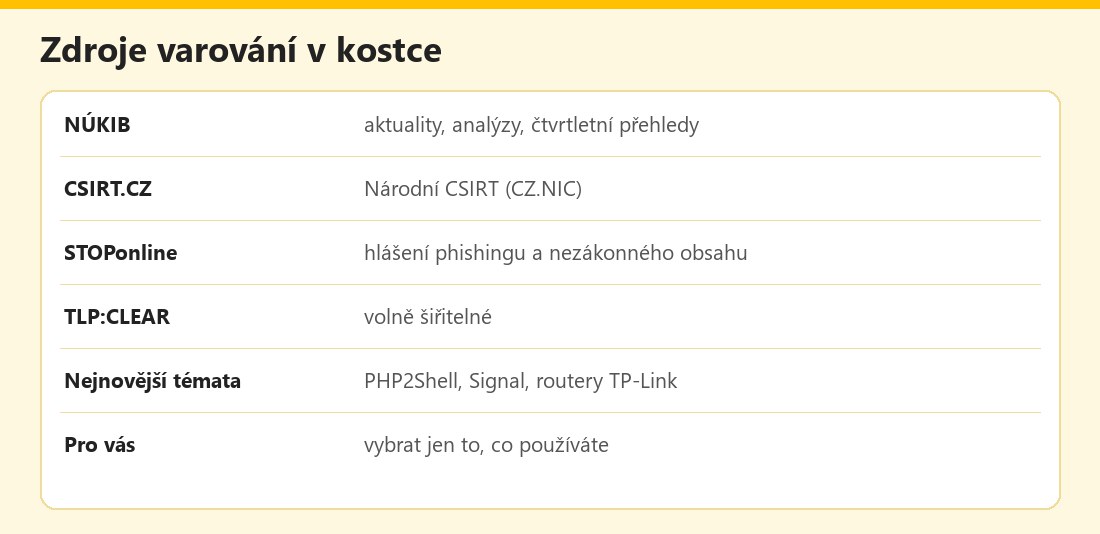 Základní údaje – vlastní infografika
Výhody a nevýhody
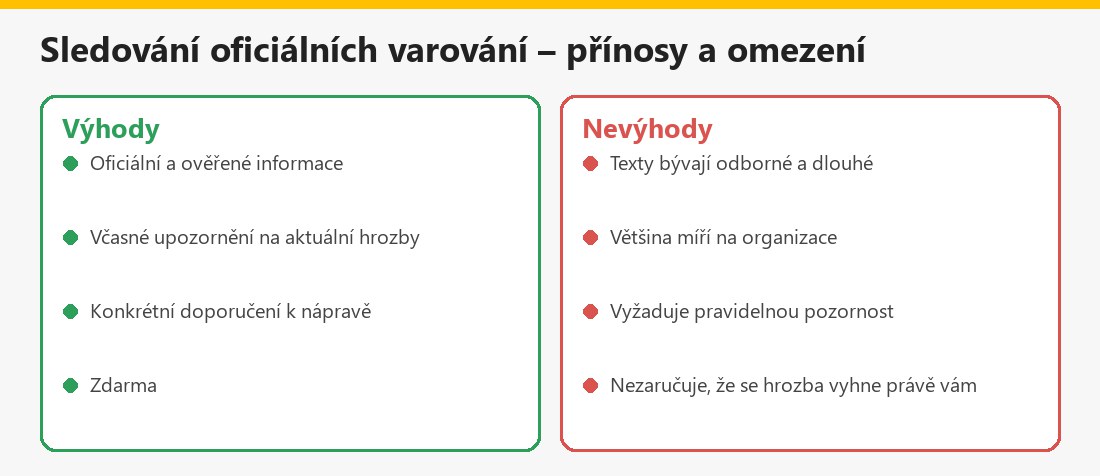 Souhrn – vlastní infografika
Související články
V kategorii Malware a kybernetické útoky najdete také Zero-day zranitelnosti a záplaty a Dark web.
Shrnutí
Oficiální varování před hrozbami v ČR najdete na NÚKIB (aktuality a čtvrtletní přehledy), u CSIRT.CZ (Národní CSIRT provozovaný CZ.NIC) a pro hlášení phishingu na STOPonline. Při čtení si položte čtyři otázky: týká se mě to, co mám udělat, do kdy a jak ověřím, že je to hotovo. Dokumenty TLP:CLEAR jsou volně šiřitelné. Oficiální weby zadávejte ručně a pozor na falešná „varování“.
Často kladené otázky ke sledování varování
Kde najdu varování NÚKIB?
Na stránce Aktuality v sekci Infoservis na webu NÚKIB a ve čtvrtletních přehledech hrozeb.
Co je CSIRT.CZ?
Národní CSIRT České republiky provozovaný sdružením CZ.NIC.
Kam nahlásit phishing?
Na STOPonline (CZ.NIC) a případně policii; viz tel. +420 910 101 010, stoponline@nic.cz.
Co znamená TLP:CLEAR?
Informaci lze dále šířit bez omezení.
Týkají se varování běžných lidí?
Některá ano (routery, messengery, weby), většina míří na organizace; vybírejte podle toho, co používáte.
Jak často kontrolovat?
Například jednou měsíčně a při každé zprávě o kritické zranitelnosti v technologii, kterou používáte.
Může být varování falešné?
Ano, podvodníci zneužívají jména úřadů; oficiální weby zadávejte ručně.
Co dělat po varování?
Zjistit, zda se týká vás, provést doporučení (aktualizace, změna nastavení) a poznamenat si datum.
