
Have I Been Pwned – jak zjistit, zda váš e-mail či heslo uniklo, a co dělat po úniku dat
Have I Been Pwned (zkráceně HIBP) je bezplatná služba, kterou provozuje bezpečnostní odborník Troy Hunt a která umožňuje zjistit, zda se vaše e-mailová adresa či heslo objevily při některém ze známých úniků dat (data breach). Mnoho lidí se s ní setkalo poprvé ve chvíli, kdy je správce hesel či prohlížeč upozornil: „Toto heslo se objevilo v úniku.“ Za těmito upozorněními stojí často právě databáze HIBP. Jde o jeden z nejužitečnějších nástrojů pro posouzení, zda a kde jsou vaše přihlašovací údaje v ohrožení.
V tomto článku vysvětlujeme, co HIBP je a jak funguje, jak bezpečně zkontrolovat e-mail a heslo, co znamená k-anonymita, jak zapnout upozornění na budoucí úniky, jak číst výsledky a co dělat, pokud najdete nález, jak se chránit před falešnými stránkami, které se HIBP tváří a proč samotný nález neznamená, že je „vše ztraceno“. Informace vycházejí z oficiálního webu Have I Been Pwned, z jeho stránky Pwned Passwords, z prohlášení o ochraně soukromí a z vysvětlení autora Understanding Have I Been Pwned’s Use of SHA-1 and k-Anonymity (anglicky). Funkce a podmínky služby se mohou měnit, proto vždy ověřte aktuální stav na jejím webu.
Další návody najdete v kategorii Hesla a přihlašování, například Silné heslo, Správce hesel a Bitwarden.
Aktualizováno: listopad 2026.
Co je únik dat a proč je důležitý
Únik dat nastane, když útočník získá databázi služby, například e-shopu, fóra či sociální sítě, a zveřejní ji nebo prodá. Součástí bývá e-mail, jméno, telefon, někdy zahashované heslo a další údaje. I když se heslo nepodaří přímo přečíst, útočníci zkoušejí kombinace e-mail–heslo na dalších službách (tzv. credential stuffing). Pokud používáte stejné heslo na více místech, jediný únik může vést k převzetí vašeho e-mailu či bankovnictví. Proto je kontrola úniků dobrým pravidelným zvykem a důvodem k tomu, aby bylo každé heslo unikátní; viz Silné heslo.
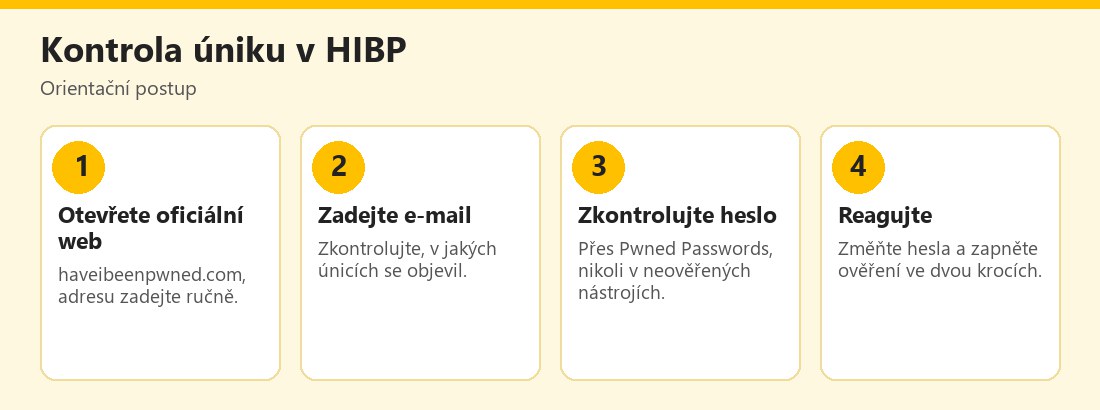 Orientační postup kontroly úniku e-mailu a hesla v HIBP – vlastní infografika
Jak zkontrolovat e-mail
Na webu HIBP zadáte svou e-mailovou adresu a služba vám ukáže seznam úniků, ve kterých se objevila, včetně kategorií uniklých dat (e-maily, hesla, jména, telefonní čísla, adresy). Nález neznamená, že byste udělali chybu: únik vznikl u služby, ne u vás. Důležité je zjistit, o jakou službu šlo a jaké údaje unikly. U služby, kterou stále používáte, změňte heslo; u zaniklé služby se zaměřte na to, zda jste stejné heslo nepoužili jinde. Poté zkontrolujte, zda se v nálezu neobjevují citlivé údaje (telefon, adresa), které mohou sloužit k phishingu či podvodnému telefonátu.
Kontrola hesla: Pwned Passwords a k-anonymita
Služba Pwned Passwords umožňuje zjistit, zda se dané heslo objevilo v známých únicích. Obava je pochopitelná: „Když heslo napíšu do cizí služby, vyzradím ho?“ HIBP používá techniku k-anonymity: heslo se v prohlížeči či aplikaci zahashuje (algoritmem SHA-1) a na server se odešle jen prvních pět znaků hashe. Server vrátí všechny odpovídající zakončení hashů a porovnání probíhá u vás. Podle vysvětlení autora tedy úplné heslo službu neopustí. Přesto platí zásada: nezadávejte skutečná hesla do nástrojů, jejichž původ neznáte. Raději použijte oficiální web nebo funkci ve správci hesel, který kontrolu provede automaticky. Pokud heslo v databázi je, nepoužívejte je nikde, ani když je „dlouhé“; je veřejně známé.
Pokud se heslo objeví v Pwned Passwords, útočníci jej mají v seznamech pro zkoušení. Nahraďte ho novým, unikátním, nejlépe vygenerovaným ve správci hesel, a to i tehdy, když se heslo týká služby, kterou již nepoužíváte, ale mohlo se opakovat jinde.
Upozornění na budoucí úniky
HIBP nabízí upozornění (Notify me): po ověření e-mailové adresy vám pošle zprávu, pokud se objeví v dalším úniku. Ověřovací zpráva se může dostat do spamu, proto ji hledejte i tam. Upozornění vám pomůže zareagovat včas: změnit heslo, zapnout ověření ve dvou krocích a zkontrolovat, zda se kolem vás neobjevují podvodné zprávy. Zvažte, zda chcete oznámení pro více adres (osobní, pracovní, staré), a pravidelně je prohlížejte. Pozor na falešné zprávy, které se tváří jako upozornění z HIBP a nutí vás kliknout na odkaz: skutečné oznámení po vás nepožaduje platbu ani heslo; ověřte jej na oficiálním webu.
Jak číst výsledky a co dělat
Pokud HIBP ukáže nález:
- Zjistěte, o jakou službu šlo a jaké údaje unikly.
- Změňte heslo u této služby a u všech služeb, kde jste jej opakovali.
- Zapněte ověření ve dvou krocích (nejlépe aplikací či klíčem); viz Dvoufaktorová autentizace.
- Použijte správce hesel, aby každé heslo bylo unikátní; viz Správce hesel.
- Zvyšte ostražitost vůči phishingu: útočník může znát vaše jméno a telefon.
- Zkontrolujte bankovní a e-mailové účty na neobvyklou aktivitu.
- Pokud unikly platební údaje, kontaktujte banku.
Pokud je e-mail součástí mnoha úniků, může jít o adresu, kterou používáte dlouho. Zvažte vytvoření nové adresy pro důležité služby (bankovnictví, cloud) a tu starou ponechte pro méně důležité účely.
Falešné stránky a podvody kolem úniků
Téma úniků zneužívají i podvodníci:
- Falešné weby „kontrola úniku“, které po zadání e-mailu a hesla údaje sbírají.
- Falešné e-maily „vaše údaje uniklo, klikněte“ s odkazem na falešné přihlášení.
- Vyděračské zprávy tvrdící, že „znají vaše heslo“ (uvádějí staré uniklé heslo) a požadují platbu v kryptoměně; jde o hromadný podvod, zprávu ignorujte a heslo změňte.
- Telefonáty „z banky“ využívající uniklý telefon či jméno.
- Falešné „služby ochrany identity“ nabízející řešení za poplatek.
Pokud dostanete e-mail s vaším starým heslem a výhrůžkou, nic neplaťte: heslo pravděpodobně pochází ze starého úniku. Změňte hesla a zapněte ověření ve dvou krocích. Viz phishing a sociální inženýrství.
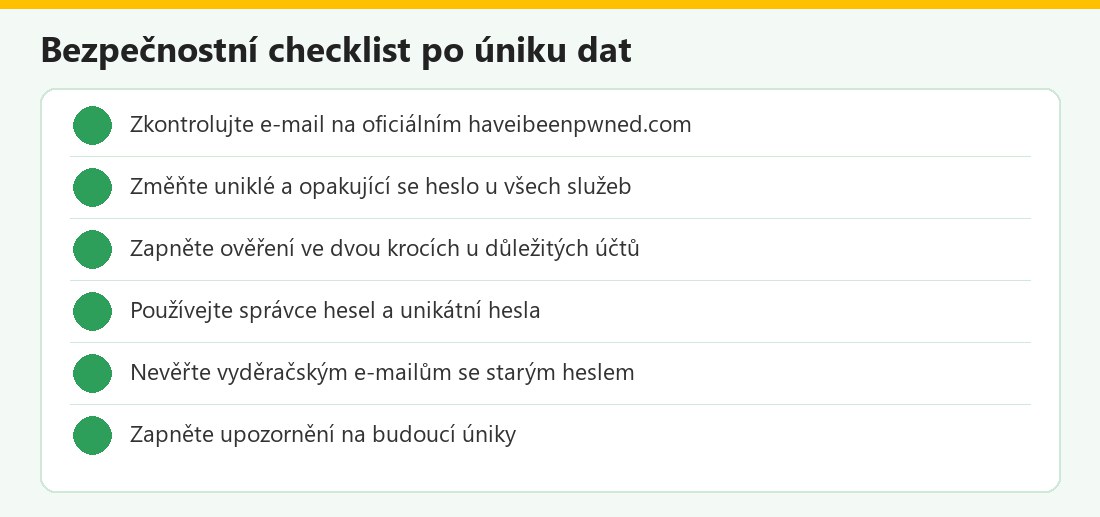 Kontrolní seznam po úniku – vlastní infografika
Soukromí a kdo může vidět výsledky
Podle prohlášení o ochraně soukromí služba uvádí, zda se e-mail či heslo objevily v úniku, ale neukládá informace o tom, jaká hesla patřila ke kterým adresám. U e-mailových kontrol je cílem minimalizovat sdílení údajů. Přesto se vyplatí zvolit opatrnost: nepoužívejte nástroje, které vás žádají o „přihlášení“ k HIBP kvůli kontrole; pro e-mail stačí zadat adresu. Výsledky nikomu neukazujte veřejně na sociálních sítích, protože prozrazují, kde se váš e-mail objevil. V rodině pomozte příbuzným zkontrolovat adresy a vysvětlete jim, co s nálezem dělat.
Pravidelná prevence
Kontrola úniků je jen jedna část ochrany. Základ tvoří unikátní hesla v správci hesel, ověření ve dvou krocích, aktualizace a opatrnost. Doporučujeme zkontrolovat HIBP při každé zprávě o velkém úniku a jednou za několik měsíců. U důležitých služeb zvažte přístupové klíče (passkeys), které nejsou závislé na heslu; viz Passkeys. Pokud jste se zaregistrovali na dočasných či méně důležitých službách, používejte alias e-mailu nebo samostatnou adresu, aby případný únik nezasáhl vaše hlavní účty. U služeb, které již nepoužíváte, účet smažte.
Časté otázky v praxi
Je bezpečné zadat e-mail do HIBP?: ano, na oficiálním webu; ověřte adresu. Mám se bát nálezu?: nález znamená, že údaje unikly u služby, ne u vás; reagujte změnou hesel. Heslo je v databázi, ale změnil jsem ho: pokud jste jej použili jinde, změňte i tam. Přišel mi vyděračský e-mail: ignorujte jej a změňte hesla. Nenašel jsem se vůbec: neznamená to, že nikdy nic neuniklo; databáze nepokrývá vše.
Have I Been Pwned v kostce
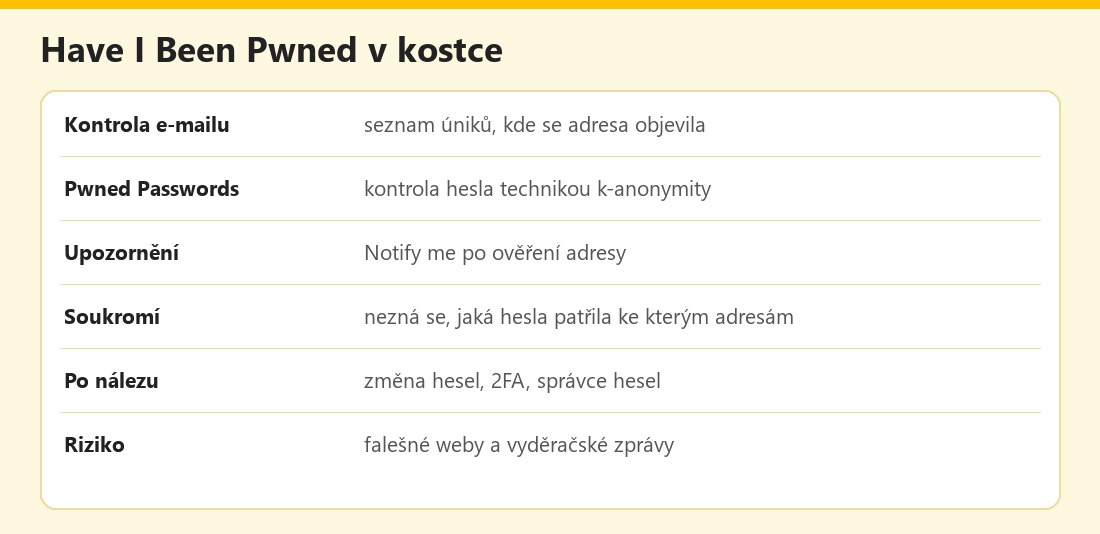 Základní údaje – vlastní infografika
Výhody a nevýhody
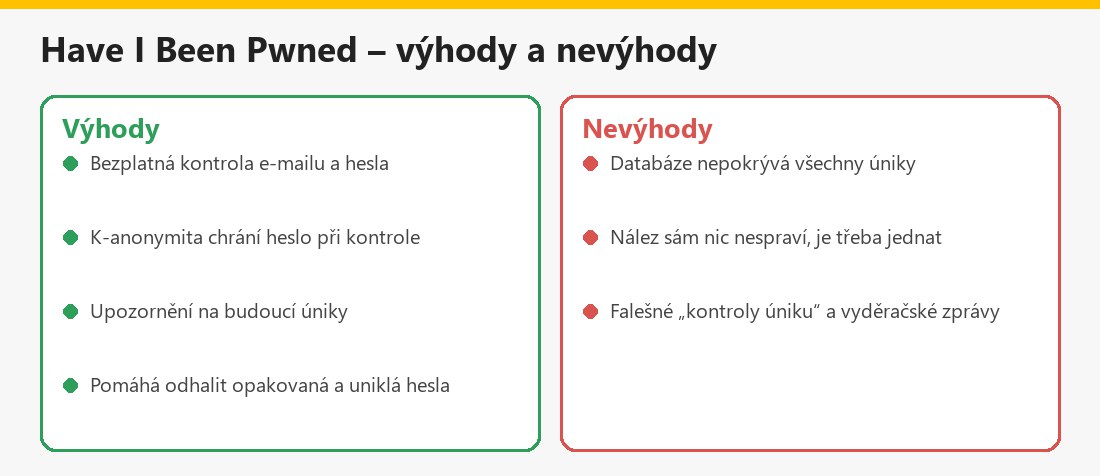 Souhrn pro běžného uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Hesla a přihlašování: Silné heslo, Správce hesel, Bitwarden a Dvoufaktorová autentizace.
Shrnutí
Have I Been Pwned je užitečný a bezpečný nástroj pro kontrolu úniku e-mailu a hesla, pokud jej používáte na oficiální adrese. Po nálezu změňte hesla, zapněte ověření ve dvou krocích a používejte správce hesel; vyděračským zprávám nevěřte. Aktuální informace najdete na haveibeenpwned.com.
Často kladené otázky k Have I Been Pwned
Co je Have I Been Pwned?
Bezplatná služba, která ukazuje, zda se váš e-mail či heslo objevily ve známém úniku dat.
Je bezpečné zadat do ní heslo?
Na oficiálním webu používá k-anonymitu a posílá jen část hashe; přesto zadávejte hesla jen do ověřených nástrojů.
Co dělat, když je můj e-mail v úniku?
Změňte hesla u dané služby a všude, kde jste je opakovali, a zapněte ověření ve dvou krocích.
Co je k-anonymita?
Technika, při které se odešle jen první část hashe hesla a porovnání probíhá u vás.
Jak zapnu upozornění?
V HIBP ověřte e-mail funkcí Notify me; ověřovací zprávu hledejte i ve spamu.
Přišel mi e-mail, že znají moje heslo. Je to pravda?
Zpravidla jde o vyděračský podvod se starým uniklým heslem; neplaťte a změňte hesla.
Znamená nález, že jsem se zachoval špatně?
Ne; únik vznikl u služby. Důležité je reagovat změnou hesel.
Pokrývá HIBP všechny úniky?
Ne; absence nálezu neznamená, že nikdy nic neuniklo.
