
Address poisoning a clipper malware – jak se vyhnout odeslání kryptoměn na podvodnou adresu
U kryptoměn je adresa příjemce vše: jediné nesprávné znaky a prostředky nenávratně odejdou jinam. Adresy jsou dlouhé, nečitelné a lidé je proto téměř nikdy nepíšou ručně, ale kopírují z historie transakcí, z poznámek, z e-mailu či z chatu. Útočníci toho využívají dvěma hlavními způsoby: address poisoning („otrávení adresy“), kdy vám do historie podstrčí adresu vypadající jako ta pravá, a clipper malware, který ve schránce zaměňuje zkopírovanou adresu za adresu útočníka. Žádný z těchto útoků nevyužívá chybu blockchainu ani chytrého kontraktu; stačí jediná neopatrnost při odesílání. Podle zdrojů šlo v jednom z nejznámějších případů o ztrátu desítek milionů dolarů, protože uživatel poslal prostředky na adresu z historie, která byla podvržená. Tento článek se zabývá výhradně bezpečností.
V tomto článku vysvětlujeme, jak address poisoning a clipper malware fungují, proč jsou tak účinné, jak adresy kontrolovat, jak využít adresář kontaktů a displej hardwarové peněženky, jak předcházet malwaru, co dělat po omylu a jak se chránit jako firma. Čerpáme z přehledů Trezor: What are address poisoning attacks and how to avoid them, CoinMarketCap Academy: Address poisoning attack, Halborn: Massive $68 million address poisoning hack, Trust Wallet: What is an address poisoning scam, Unchained: Address poisoning attacks a Ryder: How address poisoning scams work (anglicky). Část zdrojů pochází od výrobců peněženek; berte je jako orientační.
Další návody najdete v kategorii Kryptoměny, například Základní bezpečnost kryptoměnové peněženky, Hardwarové peněženky a DeFi, smart kontrakty a oprávnění.
Aktualizováno: listopad 2026.
Address poisoning: jak funguje
- Útočník sleduje blockchain a hledá peněženky, které provádějí transakce.
- Vytvoří adresu, která se podobá cílové adrese: má stejné první a poslední znaky (protože uživatelé a rozhraní často zobrazují jen začátek a konec adresy), a zbytek se liší. Generování takové adresy je výpočetně dostupné.
- Pošle oběti drobnou transakci (často nulové či velmi malé částky nebo „prachové“ tokeny) z této podobné adresy, případně vyvolá transakci, která se v historii oběti zobrazí.
- Podvržená adresa se objeví v historii transakcí oběti vedle skutečné adresy.
- Oběť při příští platbě zkopíruje adresu z historie a ověří jen první a poslední znaky; omylem vybere podvržený záznam a pošle prostředky útočníkovi.
- Transakce je nevratná. Útok je zvlášť nebezpečný při převodech větších částek mezi vlastními peněženkami či pravidelným příjemcům.
Důležité pozorování z analýz: podvržená adresa se v historii často objeví jako odesílatel, nikoli příjemce transakce (příchozí „přívlastek“), což může být vodítkem. A ani adresář kontaktů v peněžence nemusí útok vždy odhalit, zejména u velmi čerstvých transakcí.
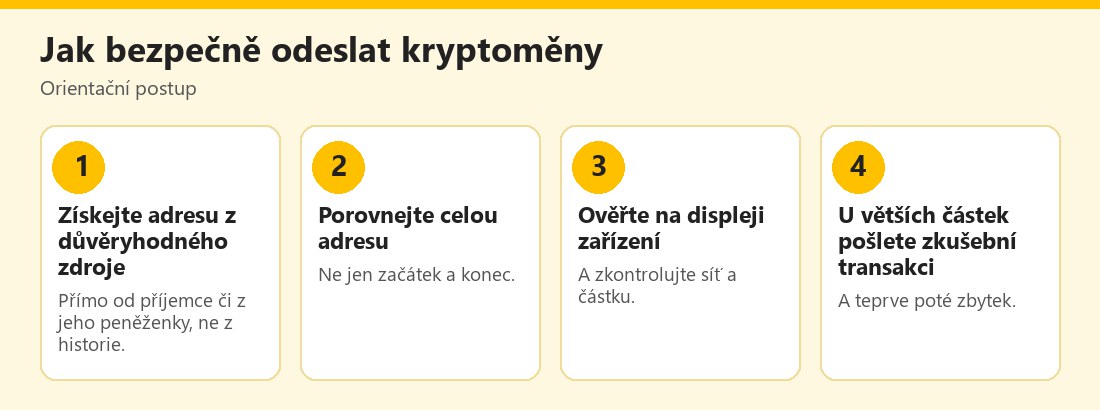 Orientační postup bezpečného odeslání kryptoměn – vlastní infografika
Clipper malware: jak funguje
Clipper je škodlivý program, který sleduje obsah schránky (clipboard). Jakmile detekuje zkopírovaný text ve tvaru kryptoměnové adresy, tiše jej nahradí adresou útočníka. Uživatel adresu zkopíruje z důvěryhodného zdroje, vloží ji do peněženky či burzy a nevšimne si, že je jiná, protože porovnává pouze několik znaků na začátku. Může jít o:
- Malware v počítači či telefonu, instalovaný s pirátským softwarem, falešnými aplikacemi, „crackem“, škodlivým rozšířením prohlížeče či přílohou; viz Malware a Falešné kryptoměnové weby a peněženky.
- Škodlivé rozšíření prohlížeče, které mění adresy na webových stránkách či ve formulářích (útok „man-in-the-browser“).
- Škodlivý kód na webu či v aplikaci, který změní cílovou adresu před odesláním.
- Napadená mobilní klávesnice či aplikace.
Obecná ochrana proti clipperu (z odborných doporučení): po vložení adresy ji vždy porovnat s originálem a u hardwarových peněženek ověřit celou adresu na displeji zařízení, ne jen v počítači; ten může být napaden. Clipper často mění adresu „na poslední chvíli“ a rozhraní počítače ji pak zobrazuje už změněnou.
Útočníci vytvářejí adresy se shodným začátkem a koncem. Porovnejte alespoň začátek, střed a konec adresy, a u větších částek ji ověřte na displeji hardwarové peněženky či druhým kanálem.
Jak adresy kontrolovat
- Nikdy nekopírujte adresu z historie transakcí. Podle bezpečnostních zdrojů je to základ úspěchu address poisoningu. Zdrojem má být vždy příjemce: adresa zobrazená přímo v jeho peněžence či aplikaci, případně uložený kontakt.
- Porovnejte celou adresu znak po znaku (nebo v několika skupinách: začátek, střed, konec). Blockchain explorery často zkracují zobrazení, takže zkontrolujte skutečně všechny viditelné znaky.
- Ověřte síť a formát adresy: správná kryptoměna a síť (chain); adresy se liší podle sítě.
- Zkušební transakce: u větších částek pošlete nejprve malou částku, ověřte přijetí příjemcem a teprve poté odešlete zbytek (zvažte poplatky).
- Požádejte příjemce o potvrzení druhým kanálem (telefon, osobně), pokud jde o důležitou platbu.
- Používejte adresář kontaktů v peněžence či burze pro adresy, které pravidelně používáte (po jejich pečlivém ověření); adresář snižuje potřebu kopírovat z historie, ale není stoprocentní ochranou.
- Zkontrolujte směr transakce: podvržená adresa se často objeví jako odesílatel; ověřte, zda je záznam skutečně odchozí a patří vám.
- Whitelist na burzách: povolujte výběry jen na předem schválené, ověřené adresy; viz Bezpečnost kryptoměnové burzy.
- Displej hardwarové peněženky: zkontrolujte adresu a částku na displeji zařízení; viz Hardwarové peněženky.
- Nepoužívejte zkrácené „vizuální“ ověření (první a poslední 4 znaky) jako jediné; zdroje varují, že útočníci mohou takové shody vygenerovat.
- Skrývejte podezřelé transakce: některé peněženky umožňují označit „prachové“ transakce od neznámých adres jako spam.
- Ignorujte drobné neznámé transakce (malé částky z neznámých adres) a nic na ně neodpovídejte; neklikejte na odkazy v poznámkách k transakci.
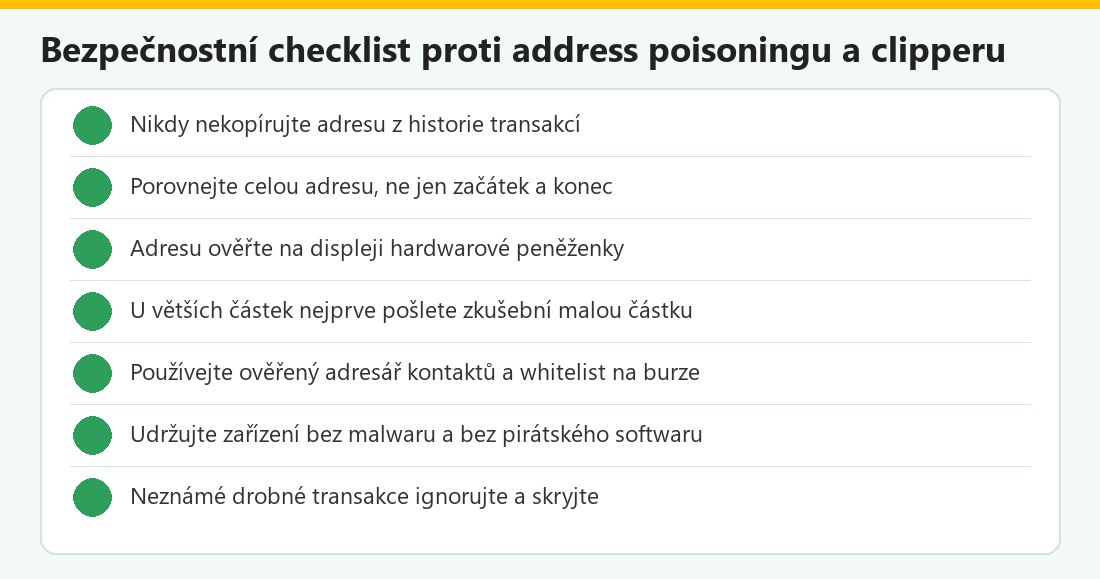 Kontrolní seznam – vlastní infografika
Ochrana proti clipper malware
- Žádný pirátský software, „cracky“, nelegální hry a „aktivátory“: nejčastější zdroje malwaru.
- Oficiální zdroje aplikací a rozšíření; zkontrolujte vydavatele; viz Falešné bankovní aplikace pro obecné zásady.
- Aktualizace systému a prohlížeče a spolehlivý antivirus; viz Antivirové programy.
- Minimum rozšíření prohlížeče; pro kryptoměny používejte samostatný profil či prohlížeč bez dalších rozšíření.
- Neotevírejte podezřelé přílohy a odkazy; viz Phishing.
- Samostatné zařízení pro kryptoměny (čistý počítač či telefon) pro větší částky.
- Hardwarová peněženka a kontrola na jejím displeji: i napadený počítač nemůže změnit to, co displej zařízení zobrazuje.
- Kontrola po vložení: po vložení adresy do pole neodesílejte okamžitě; porovnejte ji s originálem (například s adresou zobrazenou u příjemce).
- Podezřelé chování schránky: pokud se vložená adresa liší od zkopírované, zařízení je pravděpodobně napadeno; zastavte transakci, odpojte zařízení od sítě a skenujte.
- Neposílejte adresy v chatu a e-mailu bez ověření: i příjemcův e-mail může být napaden; ověřte druhým kanálem.
- Zabezpečení účtů a sítě: silná hesla, 2FA; viz Silné heslo.
Jak podvodníci útočí na nové uživatele
- Vydávání se za známého: „pošli mi to na novou adresu“; ověřte telefonem.
- Falešné faktury a změna adresy: dodavatel „změnil peněženku“; viz Okamžité platby a podvodné převody pro obdobný princip BEC.
- Falešná podpora žádá „ověřovací“ platbu na jinou adresu.
- Falešné QR kódy s adresou útočníka; viz QR platby a bezpečnost.
- Napadená sociální síť: účet „přítele“ zveřejní novou adresu pro dary.
- Zneužití pravidelných plateb a automatizovaných skriptů.
Co dělat po omylu
Transakce na blockchainu nelze zrušit, ale můžete zkusit omezit škody:
- Okamžitě zjistěte, kam prostředky odešly (ID transakce na blockchain exploreru) a zda cílová adresa patří burze (kde lze zkusit zablokování).
- Pokud adresa patří burze či službě, ihned kontaktujte její podporu oficiální cestou a nahlaste podvodnou transakci s ID a důkazy; burza může účet zablokovat, pokud prostředky ještě nejsou vybrány. Úspěch nelze zaručit.
- Zajistěte důkazy: ID transakce, adresy, historie, snímky obrazovky.
- Podejte oznámení policii; viz Krádež kryptoměn: co dělat.
- Zkontrolujte zařízení antivirem; pokud je podezření na clipper, zařízení vyčistěte či přeinstalujte a změňte hesla z čistého zařízení.
- Zkontrolujte peněženku na další škodlivá oprávnění; viz DeFi, smart kontrakty a oprávnění.
- Pozor na „vymahače“, kteří slibují vrácení kryptoměn za poplatek či prosí o seed frázi; jde o další podvod.
- Poučte se: změňte postup (adresář, zkušební transakce, displej).
Pokud byla příčinou chyba uživatele (zkopírovaná adresa z historie), prostředky se obvykle nevracejí; prevence je proto zásadní.
Firmy a organizace
Firmy by měly používat dvojí schvalování plateb, seznamy povolených adres (whitelist), oddělení rolí, zkušební platby u větších částek, kontrolu adresy druhou osobou a na displeji hardwarových peněženek, bezpečné pracovní stanice a školení o address poisoningu a clipperu. Změnu adresy dodavatele je nutné ověřit jiným kanálem (telefonicky na známé číslo). Viz Zabezpečení firemního účtu a 2FA pro týmy a Kybernetický incident v malé firmě.
Časté otázky v praxi
Co je address poisoning?: útok, který vám do historie podstrčí podobnou adresu, abyste ji omylem použili. Co je clipper?: malware, který při kopírování změní adresu ve schránce. Jak se bránit?: nekopírovat z historie, kontrolovat celou adresu a ověřit na displeji. Pomůže adresář?: snižuje riziko, ale není zárukou. Dají se peníze vrátit?: obvykle ne.
Address poisoning v kostce
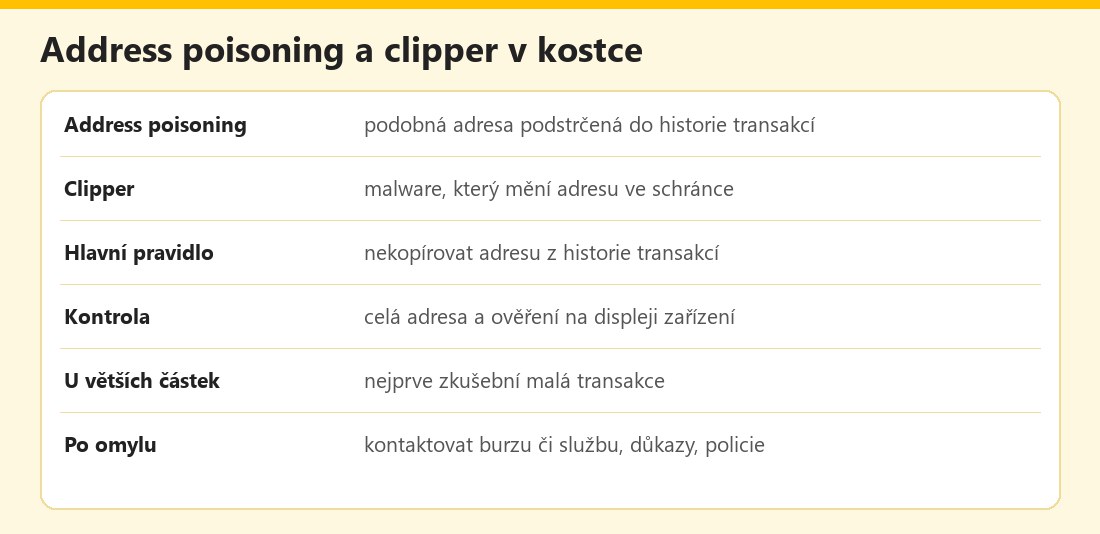 Základní údaje – vlastní infografika
Výhody a nevýhody
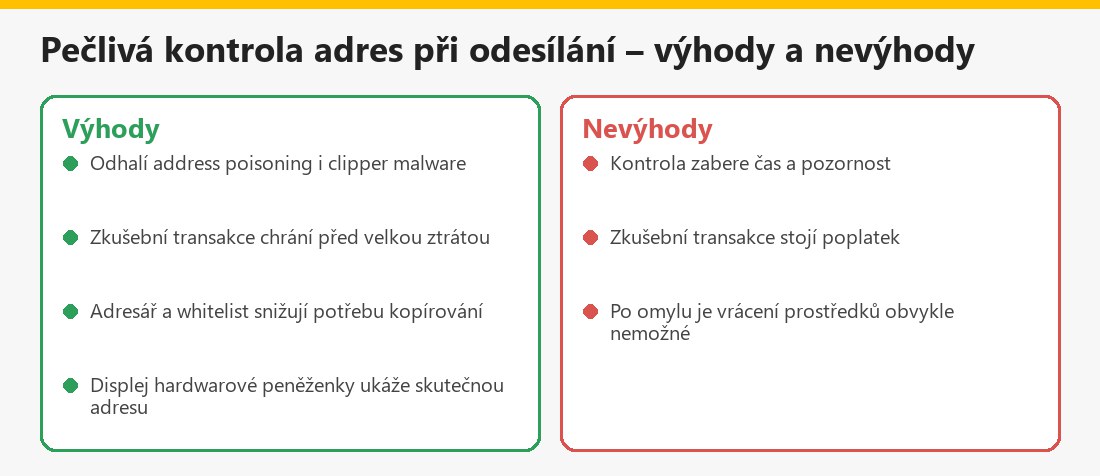 Souhrn pro uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Kryptoměny: Krádež kryptoměn: co dělat, Pozůstalost a dědictví kryptoměn, Rug pull a falešné tokeny a Bezpečnost kryptoměnové burzy.
Shrnutí
Address poisoning a clipper malware využívají vaši neopatrnost při kopírování adres. Nikdy nekopírujte adresu z historie transakcí, kontrolujte celou adresu, u větších částek pošlete nejprve zkušební platbu a adresu ověřte na displeji hardwarové peněženky. Zařízení udržujte bez malwaru. Více najdete v návodu Trezoru.
Často kladené otázky k address poisoning a clipper malware
Co je address poisoning?
Útok, který vám do historie transakcí podstrčí adresu podobnou skutečné, abyste ji omylem použili.
Co je clipper malware?
Škodlivý program, který při kopírování adresy ve schránce nahradí adresu adresou útočníka.
Odkud kopírovat adresu?
Přímo z peněženky či aplikace příjemce, ne z historie transakcí.
Stačí zkontrolovat začátek a konec?
Ne; útočníci vytvářejí adresy se shodným začátkem a koncem, kontrolujte celou adresu.
Jak pomůže displej zařízení?
Ukáže skutečnou adresu a částku i při napadeném počítači.
Co dělat po omylu?
Zjistit, kam prostředky odešly, kontaktovat burzu či službu, zajistit důkazy a nahlásit policii; vrácení nelze zaručit.
Kdy poslat zkušební platbu?
U větších částek a nových příjemců, než odešlete zbytek.
Jak předejít malwaru?
Aktualizace, antivirus, žádný pirátský software a oficiální zdroje aplikací a rozšíření.
