
Microsoft Copilot a firemní data – přístup přes Microsoft Graph, oprávnění a riziko oversharingu
Firemní AI asistent, který umí shrnout vaše e-maily, najít dokument ze schůzky a připravit odpověď, je lákavý. Zároveň ale vyvolává otázku: co všechno vidí? U Microsoft Copilot je odpověď jednoduchá a zároveň zrádná: vidí to, k čemu má přístup uživatel, který se ptá. Pokud má organizace v oprávněních nepořádek, Copilot může vyhledat a shrnout i dokumenty, o jejichž dostupnosti nikdo nevěděl. Tento článek vysvětluje, jak Copilot s daty pracuje, co se ukládá, co s trénováním a proč je důležité uklidit oprávnění dřív, než AI zapnete.
Informace vycházejí z dokumentace Microsoft Learn Data, Privacy, and Security for Microsoft Copilot (aktualizováno 2026) a z přehledu OWASP Top 10 for LLM Applications; k řízení rizik viz NIST AI RMF (stav k 14. 11. 2026). Dokumentace se týká komerčních zákazníků Microsoft 365; osobní a spotřebitelské verze mohou mít jiné podmínky. Nejde o právní poradenství ani o doporučení konkrétního produktu.
Související články: Microsoft Copilot – návod, Slabiny vektorů a embeddingů (OWASP LLM08) a Firemní politika používání AI.
Aktualizováno: listopad 2026.
Z čeho se Copilot skládá
Podle dokumentace je Microsoft Copilot orchestrační a zpracovatelský „motor“, který spojuje:
- velké jazykové modely (LLM),
- obsah v Microsoft Graph, například e-maily, chaty a dokumenty, ke kterým máte oprávnění,
- aplikace Microsoft 365, které denně používáte (Word, PowerPoint a další).
Odpovědi jsou „ukotveny“ v datech organizace: dokumentech, e-mailech, kalendáři, chatech, schůzkách a kontaktech, ve spojení s pracovním kontextem uživatele (například schůzka, na které právě je).
Klíčový princip: jen to, co uživatel smí vidět
Podle dokumentace Copilot zobrazuje jen organizační data, k nimž má konkrétní uživatel alespoň oprávnění ke čtení. Permission model v Microsoft 365 (například SharePoint) proto rozhoduje o tom, co Copilot najde. To platí i pro přístup externích uživatelů v rámci spolupráce mezi tenanty (například sdílené kanály v Teams). Semantický index respektuje hranici podle identity uživatele: ukotvení vychází jen z obsahu, k jehož přístupu je přihlášený uživatel oprávněn.
Z toho plyne praktická věc: Copilot sám nic „nehackuje“, ale zviditelňuje to, co už lidé technicky mohli otevřít. Pokud je citlivý dokument sdílen „všem v organizaci“ a nikdo o něm neví, Copilot jej na dotaz vyhledá a shrne.
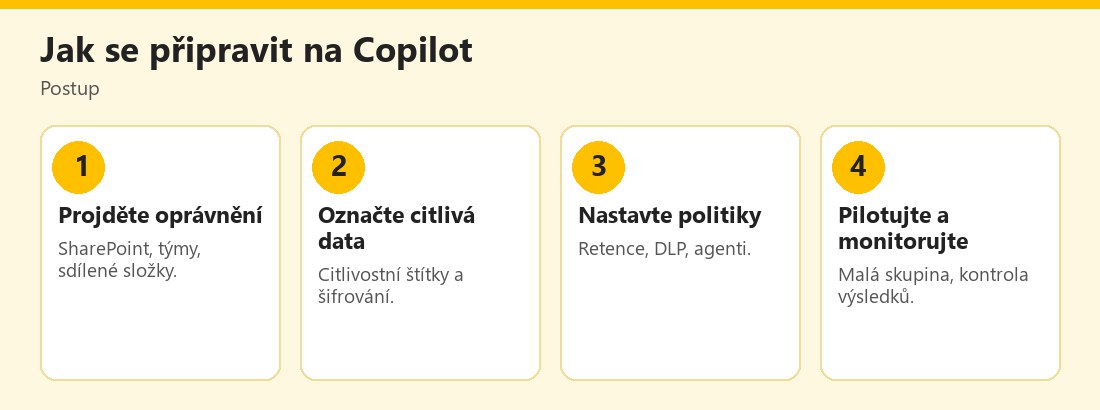 Postup přípravy organizace na nasazení Copilotu – vlastní infografika
Riziko „oversharingu“
Oversharing znamená, že lidé mají přístup k mnohem většímu množství obsahu, než by měli. Dokumentace vyzývá využít permission modely v Microsoft 365 (SharePoint), aby správní uživatelé či skupiny měli správný přístup ke správnému obsahu. Před nasazením AI je proto důležité:
- zkontrolovat sdílení „všem v organizaci“ a veřejné odkazy,
- zrušit zastaralé přístupy (bývalí zaměstnanci, ukončené projekty),
- rozdělit citlivý obsah (personální, finanční, právní) do složek s omezeným přístupem,
- zkontrolovat sdílené kanály a externí hosty.
Je to totéž, co obecně radí OWASP u systémů s vyhledáváním (RAG): oprávnění musí platit i při vyhledávání; viz Slabiny vektorů a embeddingů.
Citlivostní štítky a šifrování
Dokumentace uvádí, že pokud jsou data šifrována Microsoft Purview Information Protection (například pomocí citlivostních štítků či omezených oprávnění IRM), Copilot respektuje uživatelská práva k použití. U obsahu zpřístupněného agenty může šifrování vyloučit programový přístup, čímž agenta omezí. To je účinný nástroj: označte nejcitlivější dokumenty štítkem, který omezí práva, a Copilot je nepřekročí.
Trénování modelů a soukromí
Dokumentace opakovaně zdůrazňuje:
- Prompty, odpovědi a data zpřístupněná přes Microsoft Graph se nepoužívají k trénování základních LLM, včetně těch, které Copilot používá.
- Copilot je podle dokumentace v souladu se stávajícími závazky v oblasti soukromí, bezpečnosti a souladu pro komerční zákazníky, včetně GDPR a EU Data Boundary.
- Monitorování zneužití s lidskou kontrolou obsahu, které je dostupné v Azure OpenAI, Copilot služby odmítly.
- Zpětná vazba je volitelná a může se používat ke zlepšení služby, ale ne k trénování základních modelů.
Pro uživatele to znamená, že firemní Copilot má jiné podmínky než veřejné chatboty; i tak ale platí, že si organizace musí ověřit smlouvu a nastavení. Rozdíl oproti spotřebitelským službám viz Gemini a soukromí.
Co se ukládá o interakcích
Při práci s Copilotem v aplikacích (Word, PowerPoint, Excel a další) se ukládají prompt a odpověď včetně citací zdrojů, označované jako „obsah interakcí“ a jejich záznam jako historie aktivity Copilotu. Podle dokumentace se tato data zpracovávají a ukládají v souladu s dohodami pro ostatní obsah v Microsoft 365, jsou šifrována a nepoužívají se k trénování. Administrátoři je mohou vyhledat a spravovat přes Content search či Microsoft Purview a nastavit retenční politiky; pro Teams chaty lze použít exportní API. Uživatelé mohou historii aktivity smazat v portálu Můj účet.
Pro zaměstnance je důležité: konverzace s firemním Copilotem nejsou soukromé vůči organizaci; správci k nim mohou mít přístup podle pravidel. Nevkládejte do něj osobní věci, které nechcete, aby organizace uchovávala.
Web, agenti a rozšíření
Pokud Copilot používá vyhledávání na webu, z promptu vybere výrazy a vygeneruje dotaz pro službu Bing. Při použití agentů je třeba zkontrolovat jejich podmínky a zásady, protože určují, jak naloží s daty organizace. Administrátoři mohou v administrátorském centru zobrazit oprávnění a přístup k datům, které agent vyžaduje, a rozhodnout, které agenty povolí. Více viz Copilot – EU Data Boundary, poddodavatelé a agenti.
Co z toho plyne pro zaměstnance
- Ptejte se Copilotu jen na to, na co potřebujete odpověď a čtěte citace.
- Nepředpokládejte, že co Copilot najde, je určeno vám. Pokud se objeví dokument, který by neměl být přístupný, nahlaste to správci.
- Ověřujte odpovědi. Dokumentace uvádí, že odpovědi generativní AI nejsou zaručeně 100% pravdivé a uživatelé mají zkontrolovat výstup před odesláním dalším lidem.
- Neposílejte důvěrná data mimo schválené nástroje; viz Firemní politika používání AI.
- Vězte, že historie je uložena. Smazání je možné přes portál účtu, ale organizace může mít retenční pravidla.
Co z toho plyne pro správce a vedení
- Audit oprávnění před nasazením (oversharing je nejčastější problém).
- Citlivostní štítky pro nejcitlivější obsah.
- Retenční a DLP politiky pro interakce s Copilotem.
- Pilotní nasazení u malé skupiny a kontrola, co AI najde.
- Správa agentů a konektorů (schvalování).
- Školení zaměstnanců o rizicích a o tom, co zadávat.
- Dokumentace a analýza rizik podle rámce; viz NIST AI RMF.
- Sledování změn modelů a funkcí. Dokumentace uvádí, že aktualizace modelů nemění bezpečnostní, soukromí a compliance nastavení, ale chování se může lišit.
Kde najít další informace
Dokumentace uvádí, že uživatelé mohou smazat historii aktivity Copilotu v portálu Můj účet Microsoft a že administrátoři mohou ke správě dat využít Content search a Microsoft Purview (včetně retenčních politik). Doporučení Anthropic k agentním systémům připomíná, že tam, kde AI používá nástroje a data, je třeba počítat s kumulací chyb a testovat v izolovaném prostředí (Building effective agents); britské NCSC doporučuje u systémů s LLM předpokládat, že model lze zmást, a spoléhat na pojistky mimo model (NCSC). U Copilotu to znamená: kontrola oprávnění, štítky a politiky jsou důležitější než vlastnosti samotného modelu.
Jak poznat oversharing v praxi
Zkuste v pilotu zadat „záměrně nepříjemné“ dotazy: „Jaké jsou platy v oddělení X?“, „Ukaž smlouvy s klientem Y“, „Najdi dokumenty s heslem“. Pokud Copilot vrátí obsah, který by neměl být dostupný, je to důkaz, že oprávnění nejsou v pořádku. Kontrolujte také sdílení „anyone with the link“, týmy s nesprávným členstvím a staré projekty. Výsledky prohlížejte společně s vlastníky dat. Opravy provádějte u zdroje (omezit sdílení, odebrat přístup), ne jen pomocí pravidel v promptu; viz Únik systémového promptu.
Zaměstnanecké soukromí
Protože se interakce ukládají a správce k nim může mít přístup, je vhodné zaměstnance jasně informovat, co se ukládá, jak dlouho a kdo k tomu má přístup. Zákoník práce chrání soukromí zaměstnance před neoprávněným sledováním a ukládá informační povinnost při kontrolních mechanismech; viz Sledování zaměstnanců a soukromí v práci. Vyvarujte se využívání záznamů o interakcích k hodnocení zaměstnanců bez jasných pravidel.
Praktický příklad (smyšlený)
Firma pilotuje Copilot. Zaměstnanec se zeptá „Jak vypadá plán prémií na příští rok?“ a dostane shrnutí dokumentu z personálního týmu, který byl omylem sdílen „všem“. IT oddělení problém objeví, sdílení omezí, označí dokumenty štítkem a před plošným nasazením provede audit oprávnění. Zaměstnance poučí, aby podobné nálezy nahlašovali. Příklad je smyšlený.
Microsoft Copilot zobrazuje jen data, ke kterým má uživatel oprávnění; proto špatná oprávnění (oversharing) znamenají, že AI najde víc, než by měla. Prompty a data z Graphu se podle dokumentace netrénují do základních modelů; interakce se ukládají a správce je může spravovat.
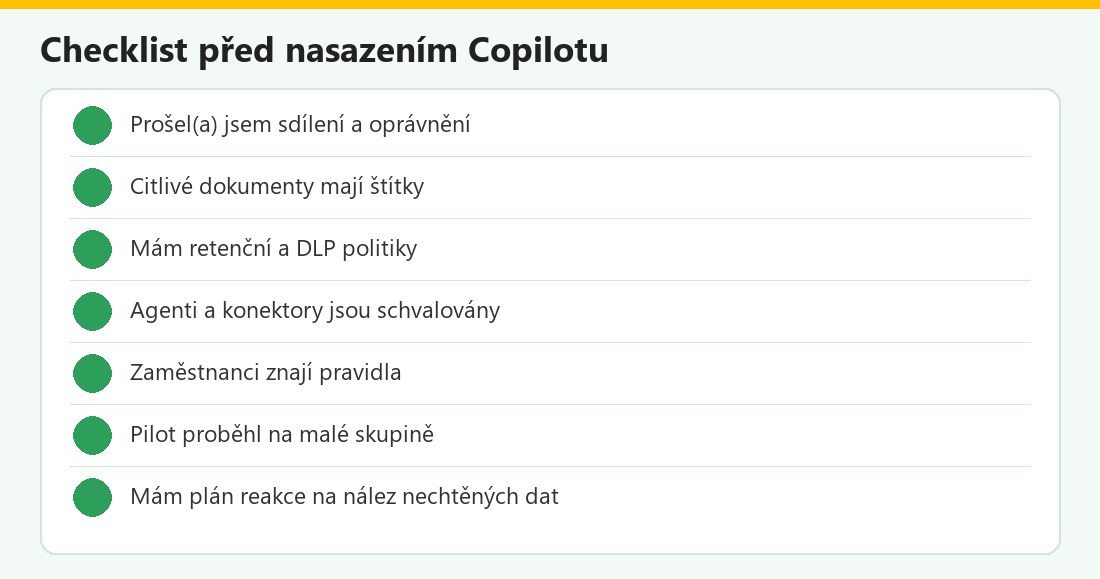 Kontrolní seznam – vlastní infografika
Copilot v kostce
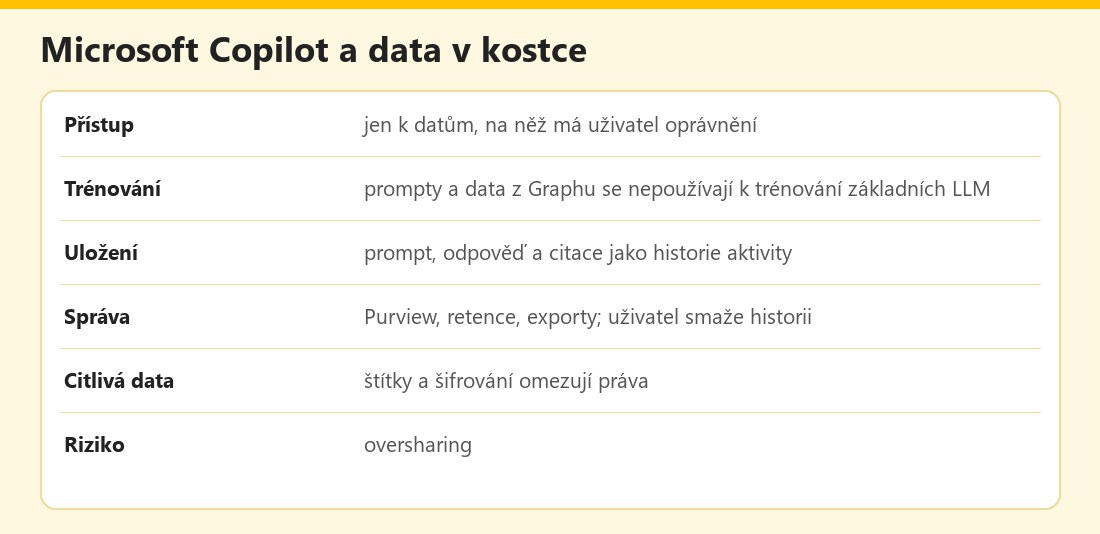 Základní údaje – vlastní infografika
Výhody a nevýhody
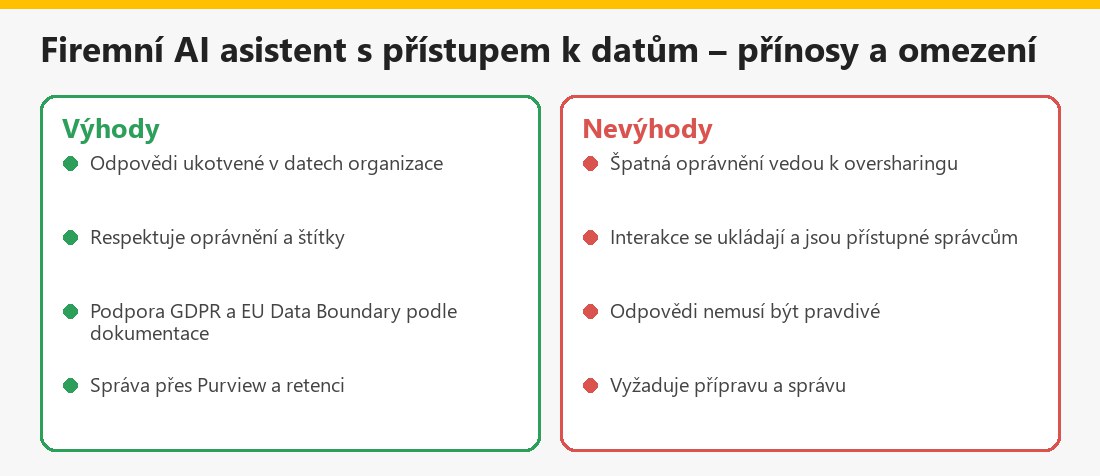 Souhrn – vlastní infografika
Související články
V kategorii AI v práci, byznysu a programování najdete také AI pro e-maily a schůzky a MCP – bezpečnost propojení.
Shrnutí
Microsoft Copilot zobrazuje jen data, k nimž má uživatel oprávnění, takže špatná oprávnění (oversharing) znamenají, že AI najde i to, co nikdo nechtěl odhalit. Podle dokumentace se prompty a data z Graphu netrénují do základních modelů, interakce se ukládají (správce je spravuje, uživatel může historii smazat) a citlivostní štítky omezují práva. Před nasazením uklidit oprávnění, označit citlivé údaje a poučit zaměstnance. Nejde o právní poradenství.
Často kladené otázky k Microsoft Copilot a datům
K čemu má Copilot přístup?
K datům v Microsoft Graph, na něž má přihlášený uživatel alespoň oprávnění ke čtení.
Používají se moje data k trénování?
Podle dokumentace prompty, odpovědi a data z Microsoft Graph k trénování základních LLM nejsou používány.
Co je oversharing?
Situace, kdy mají lidé přístup k mnohem většímu obsahu, než by měli; Copilot jej pak může najít a shrnout.
Co se ukládá?
Prompt, odpověď a citace jako historie aktivity Copilotu; ukládání podléhá pravidlům organizace.
Mohu historii smazat?
Ano, v portálu Můj účet, ale organizace může mít retenční politiky.
Jak ochránit citlivé dokumenty?
Označit je citlivostními štítky či šifrováním, které Copilot respektuje.
Jsou odpovědi vždy pravdivé?
Ne, dokumentace uvádí, že nejsou zaručeně 100% pravdivé; ověřujte je.
Je to právní poradenství?
Ne, jde o obecné shrnutí.
