
macOS – ochrana před malwarem: Gatekeeper, notarizace, XProtect a denní aktualizace
Mac nemá reputaci počítače, který „nemůže chytit virus“, ale vestavěná ochrana macOS je poměrně rozsáhlá. Skládá se z několika vrstev, které pracují bez vašeho zásahu: Gatekeeper, notarizace a XProtect. Tento článek vysvětluje, co jednotlivé součásti dělají, jak jsou aktualizované a kde jejich ochrana končí.
Informace vycházejí z dokumentace Apple Platform Security – ochrana před malwarem v macOS (stav k 13. 11. 2026). Dokument popisuje architekturu; konkrétní výsledky ochrany v testech sledujte u nezávislých laboratoří. Nejde o odborné poradenství.
Související články: Jak číst výsledky testů antivirů, Antivirus vs. vestavěná ochrana a iCloud – pokročilá ochrana dat.
Aktualizováno: listopad 2026.
Tři vrstvy ochrany
Apple podle dokumentace provozuje proces threat intelligence, který má malware rychle identifikovat a blokovat. Obrana má tři vrstvy:
- Prevence spuštění malwaru: aplikace z App Store, nebo Gatekeeper v kombinaci s notarizací.
- Blokování malwaru na zařízeních zákazníků: Gatekeeper, notarizace a XProtect.
- Odstranění malwaru, který už se spustil: XProtect.
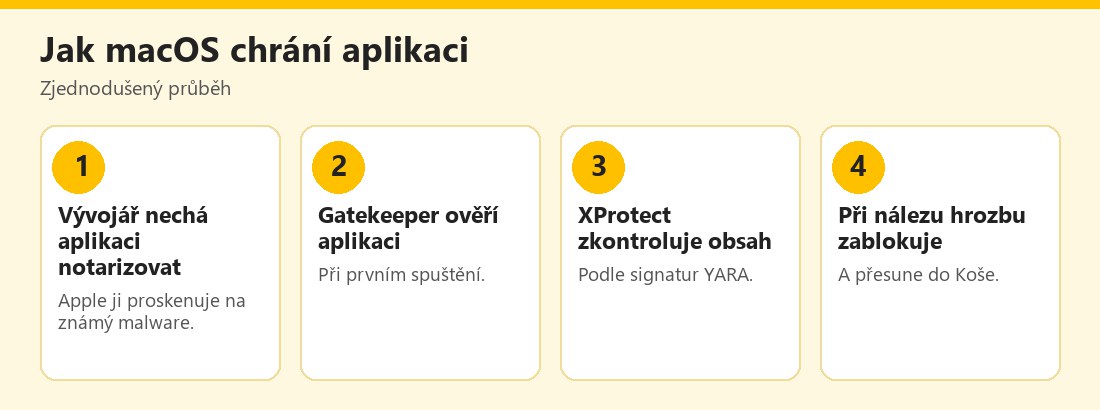 Zjednodušený průběh kontroly aplikace v macOS – vlastní infografika
Notarizace
Je to skenovací služba, kterou Apple nabízí vývojářům aplikací distribuovaných mimo App Store. Apple aplikaci proskenuje na známý malware. Pokud nic nenajde, vydá notarizační ticket, který vývojář obvykle k aplikaci připojí (tzv. stapling), aby ji Gatekeeper mohl ověřit i offline.
Apple může vydat i revokační ticket pro škodlivé aplikace, a to i pro ty, které už byly notarizovány. macOS tyto revokační tickety kontroluje na pozadí častěji než aktualizace signatur XProtect, takže lze blokovat i aplikace, které notarizovány nebyly.
XProtect
XProtect je vestavěná antivirová technologie pro detekci a odstraňování malwaru na základě signatur. Používá signatury YARA, které Apple pravidelně aktualizuje nezávisle na systémových aktualizacích. Signatury jsou obecnější než konkrétní hash souboru, takže mohou zachytit i varianty, které Apple dosud neviděl; notarizace naopak funguje proti známým souborům či hashům.
Od macOS 10.15 XProtect kontroluje známý škodlivý obsah:
- při prvním spuštění aplikace,
- při změně aplikace v souborovém systému,
- při aktualizaci signatur XProtect.
Co dělá při nálezu
Malware zablokuje, přesune do Koše a upozorní vás ve Finderu. Můžete být požádáni o sdílení vzorku s Applem; podle dokumentace se při souhlasu odešle jen spustitelný soubor malwaru, případně celý balíček aplikace, pokud je malware uvnitř. Nic dalšího se nesdílí.
Odstranění již spuštěného malwaru
Pokud je malware na Macu už přítomen, XProtect obsahuje engine pro nápravu (remediaci), který jej odstraňuje na základě informací doručených automaticky od Applu. Pravidelně kontroluje infekce, ale Mac automaticky nerestartuje. XProtect má také behaviorální analýzu pro detekci neznámého malwaru podle chování.
Aktualizace a reakce Applu
Aktualizace XProtect vydává Apple automaticky a macOS je ve výchozím nastavení kontroluje denně. Aktualizace notarizace jsou ještě častější a distribuují se přes CloudKit sync. Po objevení nového malwaru může Apple:
- revokovat certifikáty Developer ID,
- vydat revokační tickety pro soubory (aplikace a související soubory),
- vyvinout a vydat signatury XProtect.
Signatury se aplikují i zpětně na dříve notarizovaný software. Reakce se podle dokumentace odehrává v rozmezí sekund, hodin až dnů.
Obcházení Gatekeeperu
Gatekeeper je možné obejít (uživatel může povolit spuštění aplikace). Pro macOS 15 a novější mohou bezpečnostní nástroje třetích stran přes Endpoint Security API dostávat události, když uživatel obejde Gatekeeper a program spustí, i informace o detekcích XProtect. To využívají zejména firemní bezpečnostní nástroje.
Co dokumentace nezmiňuje
Dokument neobsahuje samostatné informace o nástrojích pojmenovaných Remediator či MRT, o karanténě ani o obecné kontrole podpisu jako samostatném mechanismu; podpisy zmiňuje jen v souvislosti s certifikáty Developer ID a notarizačními tickety. Proto tyto pojmy zde nepopisujeme.
Stačí vestavěná ochrana na Macu?
Odpověď závisí na tom, jak Mac používáte. Hlavní zásada je jednoduchá: instalujte software z App Store nebo od ověřených vývojářů a nepřetlačujte varování Gatekeeperu. Hrozby, které vestavěná ochrana těžko zastaví, jsou:
- sociální inženýrství: ten, kdo vás přesvědčí, abyste sami aplikaci povolili, obchází technická opatření,
- phishing a podvodné weby; viz Co je to phishing,
- slabá hesla a uniklé účty,
- pirátský software a „crackované“ aplikace.
Nezávislé testy (například AV-TEST) hodnotí i produkty pro macOS v kategoriích ochrana, použitelnost a výkon. Jak je číst, viz Jak číst výsledky testů antivirů.
Praktické tipy
- Aktualizujte macOS a ponechte zapnuté automatické aktualizace.
- Neobcházejte Gatekeeper u aplikací, které neznáte.
- Stahujte jen z oficiálních stránek a z App Store.
- Používejte standardní účet pro běžnou práci, administrátorský jen pro instalace.
- Zálohujte (Time Machine nebo jiné řešení).
- Zapněte FileVault a zámek obrazovky.
- Při varování o malwaru soubor nechte v Koši a změňte hesla z jiného zařízení, pokud šlo o podezřelou aplikaci.
Další informace o podvodech najdete na E-Bezpečí, Stop online a u Policie ČR.
Co dělat při varování macOS
Pokud macOS zobrazí upozornění, že aplikace „by poškodila počítač“, neklikejte na obcházení. Soubor přesuňte do Koše a vyprázdněte jej. Ověřte, odkud jste ho stáhli, a pokud šlo o odkaz z e-mailu či zprávy, smažte i ji. Zvažte kontrolu nainstalovaných aplikací a spouštěných položek v nastavení systému; vše, co neznáte, odstraňte. Máte-li podezření na infekci, změňte hesla (e-mail, banka, Apple ID) z jiného zařízení a zapněte dvoufázové ověření.
Mýty o malwaru na Macu
- „Mac virus nechytí.“ Malware pro macOS existuje; právě proto Apple provozuje notarizaci, revokace a XProtect. Menší rozšíření platformy neznamená nulové riziko.
- „Stačí App Store, ostatní je nebezpečné.“ Software mimo App Store může být zcela legitimní, pokud je od ověřeného vývojáře a notarizovaný. Důležité je, odkud ho stahujete a zda ho systém ověřil.
- „Varování Gatekeeperu je zbytečná otrava.“ Je to právě chvíle, kdy se rozhoduje o bezpečí. Pokud aplikaci neznáte, nepovolujte ji.
- „Antivirus třetí strany je vždy nutný.“ Pro řadu lidí vestavěná ochrana stačí, ale pro firemní prostředí, rodinné sdílení či pokročilé funkce mohou dávat smysl i další nástroje. Rozhodnutí podložte testy a vlastními potřebami.
Firemní a rodinné počítače
Na pracovních Macích často běží správa zařízení (MDM) a bezpečnostní nástroje, které využívají zmíněné Endpoint Security API. Takový počítač nepoužívejte pro osobní instalace programů z neověřených zdrojů a řiďte se pravidly zaměstnavatele. U rodinného Macu vytvořte pro děti samostatné účty bez administrátorských práv, aby nemohly instalovat software bez vašeho vědomí, a využijte rodičovské nástroje systému. Při předávání či prodeji počítače jej řádně odhlaste z Apple účtu a obnovte do továrního nastavení.
Kdy ověřit stav systému
Jednou za čas otevřete nastavení systému a zkontrolujte, zda je dostupná aktualizace, zda jsou zapnuty automatické aktualizace zabezpečení a zda v seznamu spouštěných položek nejsou aplikace, které jste neinstalovali. Po každé větší instalaci nového programu si ověřte, jaká oprávnění vyžaduje, například přístup k souborům, kameře nebo záznamu obrazovky, a nepotřebná oprávnění odeberte.
Praktický příklad (smyšlený)
Tomáš si stáhne „bezplatnou verzi“ placeného programu z neznámého webu. macOS při spuštění zobrazí, že aplikaci nelze otevřít, protože nebyla ověřena. Tomáš místo obcházení varování program smaže a koupí si legální verzi z oficiálního zdroje. Příklad je smyšlený a ukazuje, proč varování nepřetlačovat.
Gatekeeper, notarizace a XProtect pracují automaticky; XProtect se podle Applu ve výchozím nastavení aktualizuje denně. Největším rizikem zůstává uživatel, který povolí nebezpečnou aplikaci.
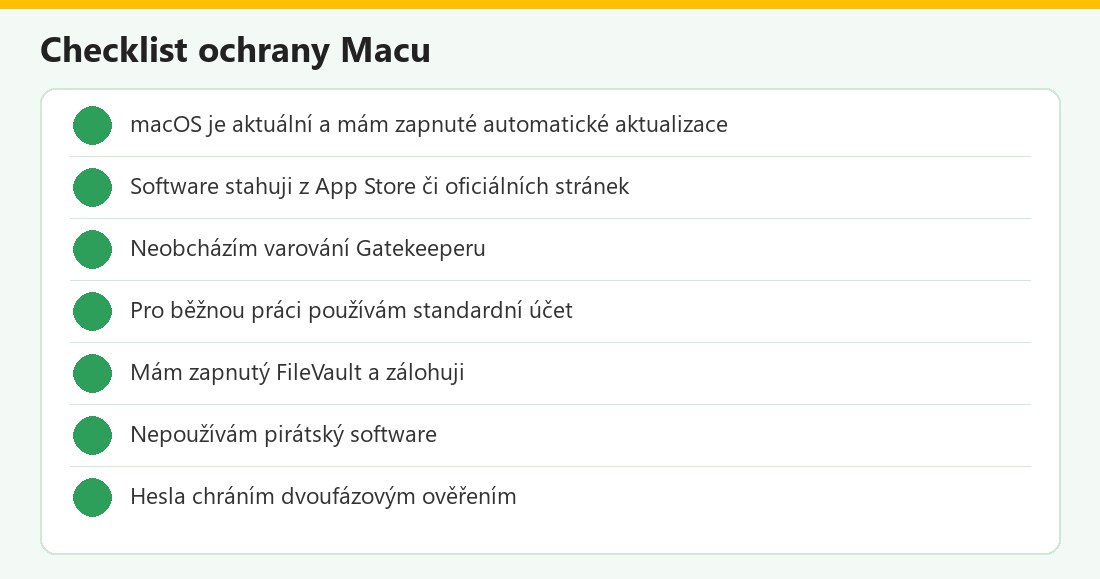 Kontrolní seznam – vlastní infografika
macOS ochrana v kostce
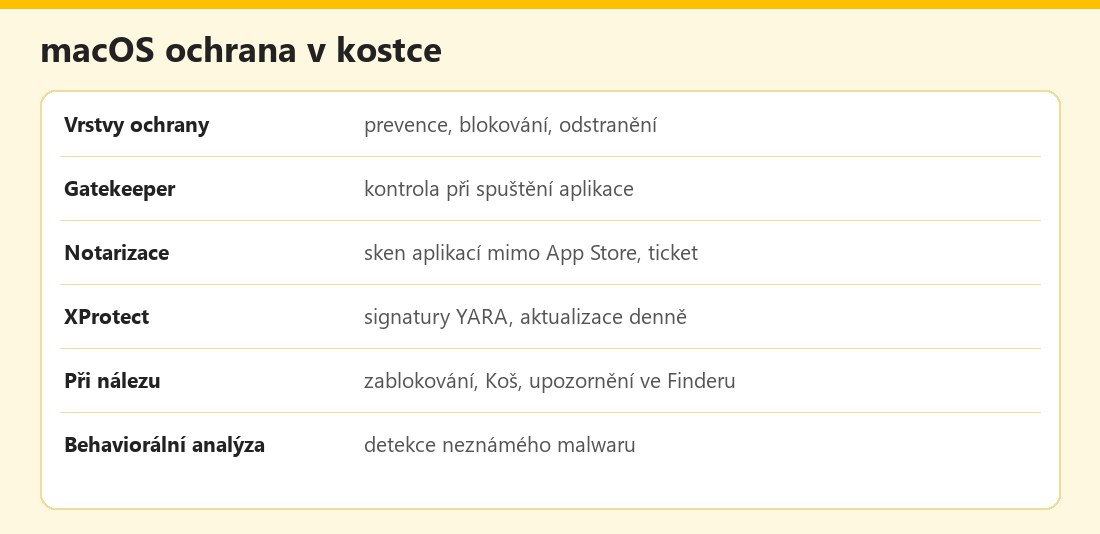 Základní údaje – vlastní infografika
Výhody a nevýhody
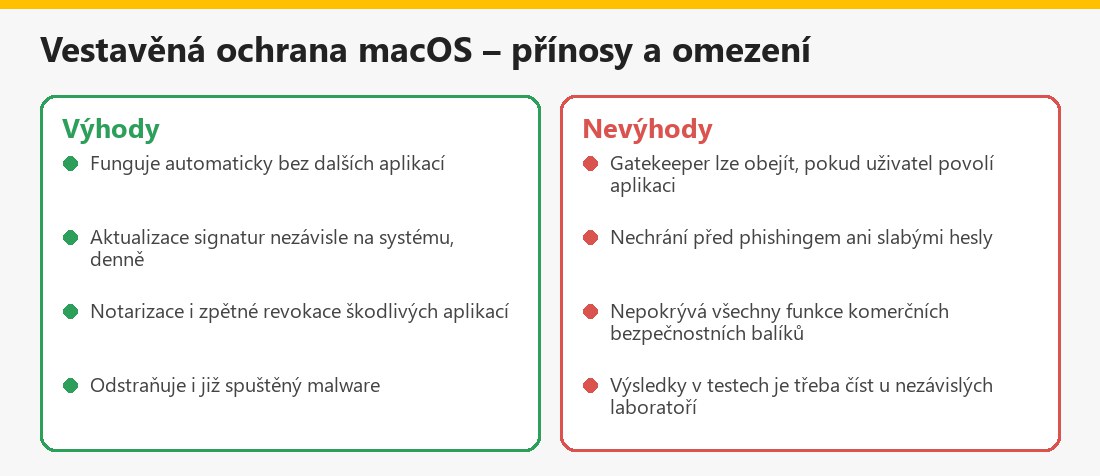 Souhrn – vlastní infografika
Související články
V kategorii Antivirové programy najdete také Microsoft Defender a Google Play Protect.
Shrnutí
macOS chrání před malwarem ve třech vrstvách: prevence (App Store, Gatekeeper a notarizace), blokování (XProtect a Gatekeeper) a odstranění již spuštěného malwaru (XProtect). XProtect používá signatury YARA a macOS jej ve výchozím nastavení kontroluje denně. Největší slabinou zůstává uživatel, který povolí nebezpečnou aplikaci. Instalujte z ověřených zdrojů, aktualizujte a nepřetlačujte varování.
Často kladené otázky k ochraně macOS před malwarem
Má Mac vestavěný antivirus?
Ano, součástí macOS je XProtect, který detekuje a odstraňuje malware na základě signatur.
Co je Gatekeeper?
Mechanismus, který při spuštění aplikace ověřuje, zda je z App Store nebo notarizovaná.
Co je notarizace?
Skenovací služba Applu pro aplikace mimo App Store; po kontrole vydá ticket.
Jak často se XProtect aktualizuje?
Podle Applu macOS ve výchozím nastavení kontroluje aktualizace denně.
Co XProtect udělá s nalezeným malwarem?
Zablokuje ho, přesune do Koše a upozorní vás ve Finderu.
Sdílí se můj soubor s Applem?
Jen se souhlasem, a to pouze spustitelný soubor malwaru nebo balíček aplikace.
Lze Gatekeeper obejít?
Ano, uživatel může spuštění povolit; proto neobcházejte varování u neznámých aplikací.
Potřebuji na Macu další antivirus?
Záleží na tom, jak počítač používáte; vestavěná ochrana je základ, ale nechrání před phishingem a slabými hesly.
