
Firemní politika používání AI – obsah, AI gramotnost podle AI Act, školení a vzorová pravidla
Zaměstnanci používají AI už dnes, ať o tom firma ví, nebo ne: píší e-maily, shrnují dokumenty, generují kód, překládají smlouvy, analyzují tabulky. Často to dělají ze soukromých účtů a s firemními daty, protože je to pohodlné a rychlé (tzv. shadow AI). Firmy tak riskují únik dat, porušení GDPR a smluvní mlčenlivosti, nepřesná rozhodnutí a spory o autorská práva. Zákaz sám obvykle nefunguje; spolehlivější je jasná, krátká a srozumitelná politika, kterou doprovází schválené nástroje a školení.
V článku vysvětlujeme proč politiku potřebujete, co by měla obsahovat, jak souvisí s AI Act a AI gramotností, jak ji zavést v malé firmě i ve větší organizaci, jak řešit dodavatele, data a incidenty a jak ji udržovat aktuální. Čerpáme z textu čl. 4 AI Act o gramotnosti v oblasti AI, právních přehledů ePravo: Povinnost zajištění gramotnosti dle AI aktu a EY: Akt o AI – zaměstnavatelé musí proškolit své zaměstnance, článku Forbes: Firmy musí naučit zaměstnance používat AI, šablony Regulation AI: Programme na AI gramotnost, rámce NIST AI Risk Management Framework a praktických pravidel pro státní správu (eAkademie DIA, Průvodce etickým a odpovědným využíváním AI ve veřejné správě). Legislativa o AI se vyvíjí (včetně návrhů na zjednodušení povinností), proto aktuální stav ověřte u právníka. Nejde o právní poradenství.
Související články: Bezpečné používání AI: checklist, Únik dat do AI chatbotů a Kdo nese odpovědnost za chyby AI.
Aktualizováno: listopad 2026.
Proč potřebujete politiku
- Shadow AI: zaměstnanci používají neschválené nástroje; firma nezná, kam data odcházejí.
- Ochrana dat: zákaznická a osobní data, obchodní tajemství a kód mohou skončit u třetích stran; viz Únik dat do AI chatbotů.
- GDPR a smlouvy: zpracování osobních údajů vyžaduje právní základ a smlouvy; viz AI a ochrana osobních údajů (GDPR).
- Kvalita a odpovědnost: chyby AI jdou za firmou; viz Kdo nese odpovědnost za chyby AI.
- Autorská práva a reputace: obsah vytvořený AI má nejistou ochranu a může porušit cizí práva; viz Etika AI a autorská práva.
- Bezpečnost: prompt injection, agenti s oprávněními, falešné aplikace; viz AI agenti: bezpečnostní rizika.
- Regulace: AI Act zavádí povinnosti včetně podpory AI gramotnosti; viz níže.
- Konkurenční výhoda: jasná pravidla umožňují AI využít rychleji a s menším rizikem.
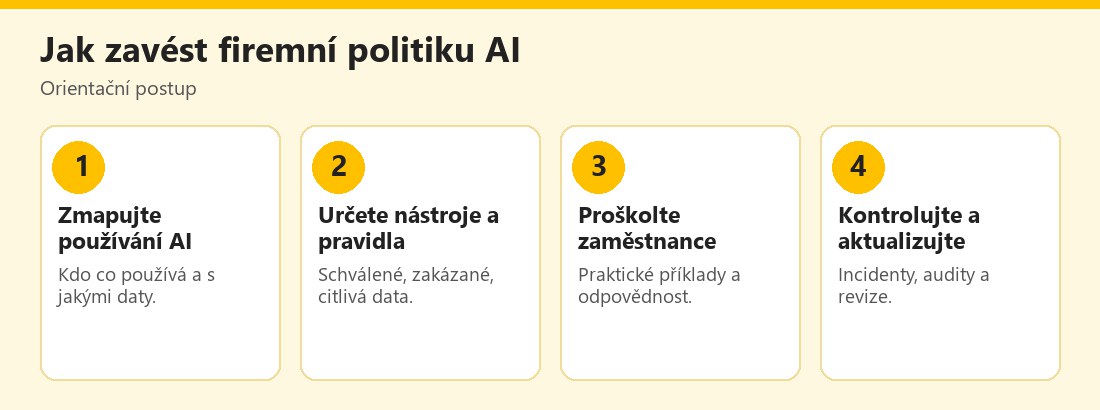 Orientační postup zavedení firemní politiky používání AI – vlastní infografika
AI Act a AI gramotnost
- Čl. 4 AI Act (znění) zavazuje poskytovatele a zavádějící subjekty systémů AI, aby přijaly opatření na podporu gramotnosti v oblasti AI u svých zaměstnanců a dalších osob, které systémy AI provozují či používají jejich jménem. Opatření mají zohlednit technické znalosti, zkušenosti, vzdělání a odbornou přípravu těchto osob, prostředí, v němž se AI používá, a osoby, na které se použije. Text výslovně nevyžaduje zaručit konkrétní úroveň gramotnosti u jednotlivců, ale usilovat o co nejlepší úroveň.
- Praktický výklad: české přehledy (ePravo, EY) uvádějí, že nejde o jednorázovou povinnost: školení je třeba opakovat a aktualizovat, doporučuje se vést záznamy (prezenční listiny, materiály) a aktualizovat interní předpisy; certifikát podle ePravo není vyžadován.
- Stav povinnosti: právní komentáře se liší v tom, jak se na tuto povinnost vztahují diskutované změny (návrhy na zjednodušení či přesun odpovědnosti na orgány). Před rozhodnutím ověřte aktuální znění nařízení a výklad u právníka.
- Další povinnosti AI Actu (zakázané praktiky, vysoce rizikové systémy, transparentnost) se uplatňují postupně a závisí na tom, jaké AI používáte a k čemu; viz Podvody s AI pro související souvislosti o označování obsahu.
- Šablony: například Regulation AI nabízí pracovní šablonu programu AI gramotnosti; vždy ji přizpůsobte své firmě.
Dobré školení ukazuje konkrétní situace: co nevkládat, jak ověřit odpověď, jak rozpoznat podvod, komu hlásit incident. Čím konkrétnější příklady z vaší práce, tím lépe zaměstnanci pravidla použijí.
Co by politika měla obsahovat
- Účel a rozsah: kdo se jí řídí (zaměstnanci, externisté), které nástroje a činnosti pokrývá.
- Schválené nástroje: seznam povolených nástrojů a tarifů, způsob schvalování nových; zákaz soukromých účtů pro firemní data.
- Klasifikace dat: co je veřejné, interní, důvěrné a citlivé; co lze vkládat do jakých nástrojů.
- Zakázaná data: hesla a klíče, osobní a zdravotní údaje, obchodní tajemství, neveřejné finanční údaje a smlouvy, zdrojový kód bez schválení.
- Ověřování výstupů: povinná kontrola faktů, čísel, citací a práv třetích osob; lidský dohled u rozhodnutí s dopadem na lidi.
- Transparentnost: kdy a jak informovat zákazníky a kolegy, že komunikují s AI či že obsah vznikl s pomocí AI; viz Značení AI obsahu a C2PA.
- Odpovědnost: kdo schvaluje použití, kdo nese odpovědnost za výstupy a kdo je kontaktní osobou.
- Ochrana osobních údajů a smlouvy: právní základ, smlouvy se zpracovateli, umístění dat; spolupráce s pověřencem.
- Autorská práva a licence: pravidla pro obsah a kód vytvořený s AI; viz Umělá inteligence a autorský zákon v ČR.
- Bezpečnost: účty s dvoufázovým ověřením, omezená oprávnění agentů, kontrola rozšíření a pluginů; viz Falešné AI aplikace a rozšíření a MCP a propojení AI s nástroji.
- Specifická pravidla: marketing, zákaznický servis, HR a nábor, vývoj softwaru, právní a finanční oddělení; viz AI v náboru a pracovních pohovorech a AI pro zákaznický servis ve firmě.
- Školení a podpora: kdy a jak se školí, kde najít pomoc.
- Incidenty: co dělat při úniku dat nebo chybě (komu hlásit, jak postupovat).
- Kontrola a sankce: jak se dodržování sleduje a co hrozí při porušení (v souladu s pracovním právem).
- Revize: jak často se politika aktualizuje a kdo ji vlastní.
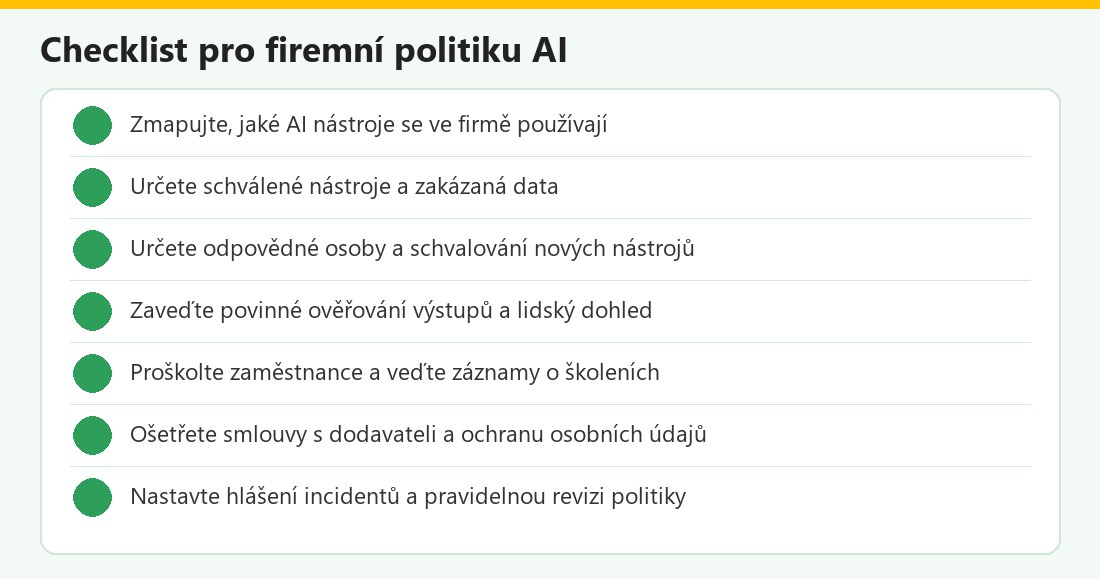 Kontrolní seznam – vlastní infografika
Jak politiku zavést v malé firmě
- Začněte jednou stránkou: 10–15 jednoduchých pravidel bez právnického žargonu.
- Nabídněte schválený nástroj (firemní účet s vhodnými podmínkami), aby zaměstnanci neměli důvod používat soukromé.
- Zavolejte zaměstnance k diskusi: zjistíte, co skutečně používají a proč.
- Krátké školení (30–60 minut) s příklady z firmy.
- Jasné kontakty: kdo odpoví na otázky „můžu to vložit?“.
- Pravidelná revize (například jednou za půl roku), protože nástroje i právo se mění.
- Zachovejte pragmatismus: cílem je bezpečné využití, ne zákaz.
Větší organizace: governance a rámce
- Inventář AI systémů: seznam všech používaných i vyvíjených systémů, účelů a dat.
- Posuzování rizik před nasazením: dopad na lidi, data, bezpečnost, právní soulad.
- Role a odpovědnosti: vlastník AI systému, bezpečnostní tým, pověřenec, právní oddělení, vedení.
- Rámce: například NIST AI Risk Management Framework (dobrovolný rámec pro řízení rizik AI; podle přehledů se opírá o funkce řízení, mapování, měření a zvládání rizik) a norma ISO/IEC 42001 pro systém řízení AI; zdroje upozorňují, že certifikace sama není důkazem souladu s AI Actem. Přehledy srovnání jsou často od poskytovatelů certifikací.
- Dodavatelé: bezpečnostní a právní prověrka, smlouvy (zpracování dat, zákaz trénování na vašich datech, odškodnění, umístění dat).
- Monitoring a audit: logování, kontrola využití, testování zaujatosti a chyb; viz Rizika AI: bias a diskriminace.
- Veřejná správa: příklady pravidel najdete v materiálech eAkademie DIA (například nevkládat jména, rodná čísla, adresy ani zdravotní údaje do bezplatných nástrojů a v případě pochybností údaj nevkládat) a Průvodce pro veřejnou správu.
Časté chyby při zavádění
- Pouhý zákaz bez nabídky alternativy: vede k tajnému používání.
- Příliš dlouhý dokument, který nikdo nečte.
- Bez školení: pravidla bez příkladů se nedodržují.
- Neurčená odpovědnost: nikdo neví, koho se zeptat.
- Ignorování smluv a GDPR: nástroj je schválen bez kontroly podmínek.
- Statická politika: nezohledňuje nové nástroje a funkce (agenti, hlasové režimy, integrace).
- Nejasná pravidla pro externisty a dodavatele.
- Absence plánu pro incidenty.
- Přehnaná důvěra v AI bez lidského dohledu.
- Nesledování dodržování: bez kontrol pravidla ztrácejí význam.
Kostra politiky (příklad struktury)
- 1. Účel a rozsah
- 2. Schválené a zakázané nástroje
- 3. Data: co smím a nesmím vkládat
- 4. Ověřování a lidský dohled
- 5. Odpovědnost a schvalování
- 6. Ochrana osobních údajů a bezpečnost
- 7. Autorská práva a označování
- 8. Školení a podpora
- 9. Incidenty a kontakty
- 10. Platnost a revize
Kostru přizpůsobte oboru a velikosti firmy a nechte ji zkontrolovat právníkem.
Firemní politika AI v kostce
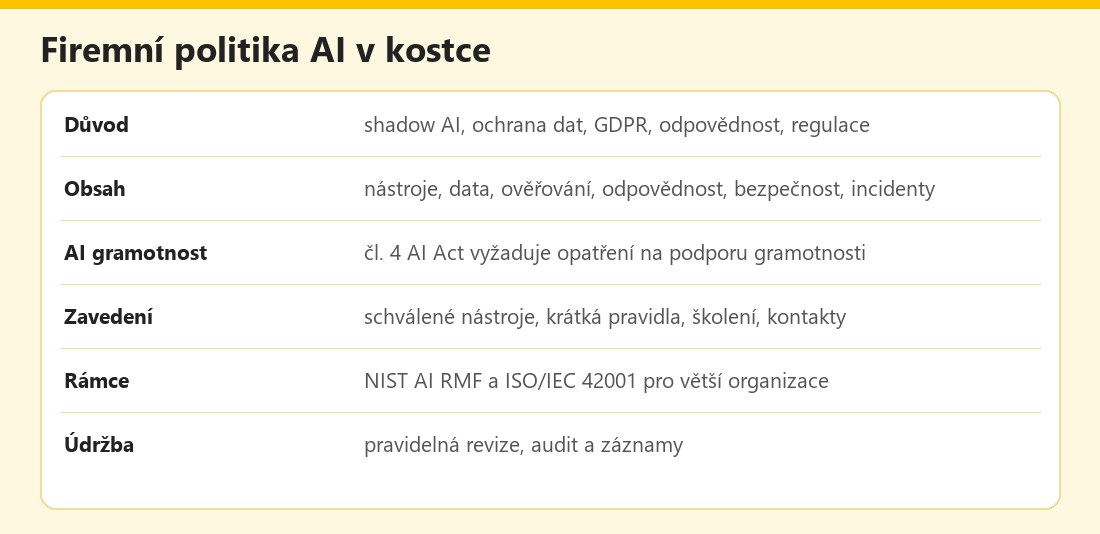 Základní údaje – vlastní infografika
Výhody a nevýhody
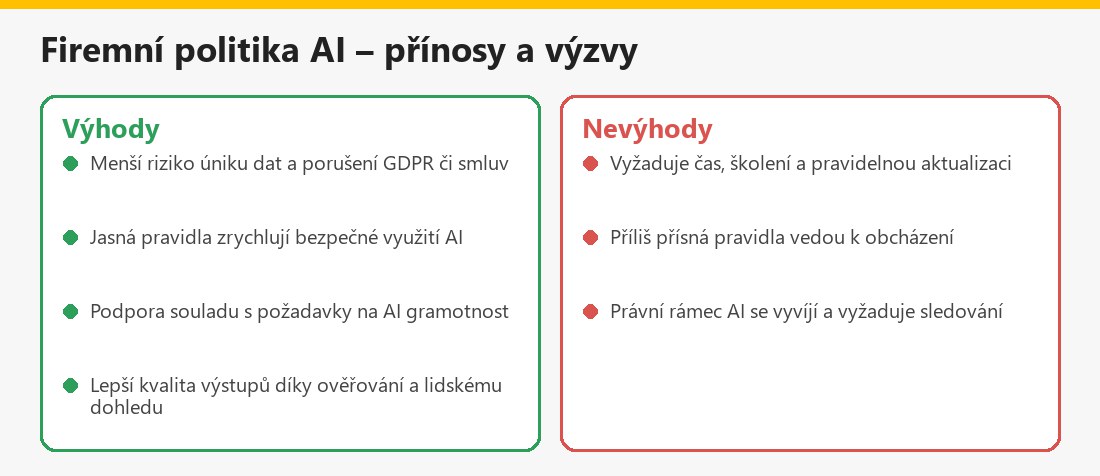 Souhrn pro uživatele – vlastní infografika
Související články
V kategorii AI v práci, byznysu a programování najdete také AI v práci: jak využít ChatGPT, AI pro e-maily a schůzky a AI pro freelancery.
Shrnutí
Firemní politika používání AI vymezuje schválené nástroje, zakázaná data, ověřování výstupů, odpovědnost, ochranu osobních údajů, bezpečnost, školení a řešení incidentů. Čl. 4 AI Act vyžaduje opatření na podporu AI gramotnosti; školení by mělo být opakované a zdokumentované, stav povinnosti ale ověřte u právníka. Začněte krátkým dokumentem a schváleným nástrojem, proškolte zaměstnance a politiku pravidelně aktualizujte.
Často kladené otázky k firemní politice AI
Proč potřebuje firma politiku AI?
Zaměstnanci AI už používají; politika omezuje únik dat, porušení GDPR a smluv, chyby a právní rizika.
Co je shadow AI?
Používání neschválených AI nástrojů zaměstnanci, často ze soukromých účtů s firemními daty.
Co říká AI Act o školení?
Čl. 4 vyžaduje, aby poskytovatelé a zavádějící subjekty přijali opatření na podporu AI gramotnosti svých lidí; konkrétní úroveň nezaručuje, ale usiluje o co nejlepší. Aktuální stav povinnosti ověřte.
Stačí AI používání zakázat?
Obvykle ne; lepší je nabídnout schválený nástroj, jasná pravidla a školení.
Co do AI nevkládat?
Hesla, osobní a zdravotní údaje, obchodní tajemství, neveřejné finanční údaje a citlivý kód.
Kdo je odpovědný?
Politika by měla určit, kdo schvaluje nástroje a nese odpovědnost za výstupy; navenek odpovídá firma.
Jak často aktualizovat politiku?
Alespoň pololetně a při zavedení nového nástroje či změně legislativy.
Kde začít v malé firmě?
Jednostránková pravidla, schválený nástroj, krátké školení a kontaktní osoba.
