
DeFi, smart kontrakty a oprávnění tokenů – jak se chránit před drainery a škodlivými podpisy
Decentralizované finance (DeFi) umožňují používat kryptoměny bez centrální burzy: výměnu tokenů, půjčky, stakování, NFT či hlasování se provádí přes smart kontrakty (programy na blockchainu), s nimiž komunikuje vaše peněženka. Zní to svobodně, ale odpovědnost za bezpečnost je celá na vás: žádná podpora nevrátí transakci a žádná banka nezablokuje podvodný převod. U DeFi proto nejčastěji nejde o „prolomení“ peněženky, ale o to, že sami podepíšete transakci či oprávnění, které útočníkovi dovolí vaše prostředky odvést. Taková oprávnění (token approvals) zůstávají na blockchainu aktivní i po odpojení od aplikace, dokud je neodvoláte. Tento článek se zabývá výhradně bezpečností, nikoli doporučením konkrétních produktů či investic.
V tomto článku vysvětlujeme, co jsou smart kontrakty a oprávnění tokenů, jak fungují drainery a phishing na podpisy, proč je nebezpečné neomezené oprávnění, jak číst transakci před podpisem, jak oprávnění zkontrolovat a odvolat, jak oddělit peněženky, jak se chránit technicky a co dělat při škodlivém podpisu. Čerpáme z přehledů Trust Wallet: Token approvals and wallet drainers, DEV: Token approvals – the silent way wallets get drained, Zealynx: Approval phishing explained, Ava Protocol: Revoke risky approvals a nástroje Revoke.cash (anglicky). Zdroje pocházejí zčásti od výrobců peněženek a bezpečnostních firem; nástroje a názvy se mění, proto je ověřte u svého poskytovatele.
Další návody najdete v kategorii Kryptoměny, například Základní bezpečnost kryptoměnové peněženky, Hardwarové peněženky a Falešné kryptoměnové weby a peněženky.
Aktualizováno: listopad 2026.
Smart kontrakty a oprávnění
- Smart kontrakt je program uložený na blockchainu, který automaticky provádí pravidla (například výměnu tokenů či půjčku). Po nasazení jej obvykle nelze snadno změnit a vykonává se tak, jak je napsán, včetně případných chyb či škodlivých funkcí.
- Oprávnění tokenu (approval, allowance): aby smart kontrakt mohl utrácet vaše tokeny (například při výměně), musíte mu udělit oprávnění až do určité částky. Aplikace ve vaší peněžence zobrazí žádost o podpis „Approve“. Oprávnění se zapisuje na blockchain a platí, dokud jej neodvoláte.
- Neomezené (unlimited) oprávnění: mnoho aplikací žádá o „maximální“ částku, aby uživatel nemusel potvrzovat při každé výměně. Pokud je kontrakt později napaden či škodlivý, může vzít všechny tokeny daného druhu.
- Podpis zprávy a oprávnění bez poplatku (off-chain): některá oprávnění lze udělit podpisem zprávy bez transakce; útočníci je také zneužívají.
- Připojení peněženky k aplikaci (connect) samo o sobě nepřevede prostředky, ale umožní aplikaci zobrazit adresu a žádat o podpisy. Teprve podpis je nebezpečný.
Z toho plyne zásadní poučení: každý podpis je právně i technicky závazný krok; pokud podepíšete škodlivé oprávnění či transakci, nelze ji vrátit.
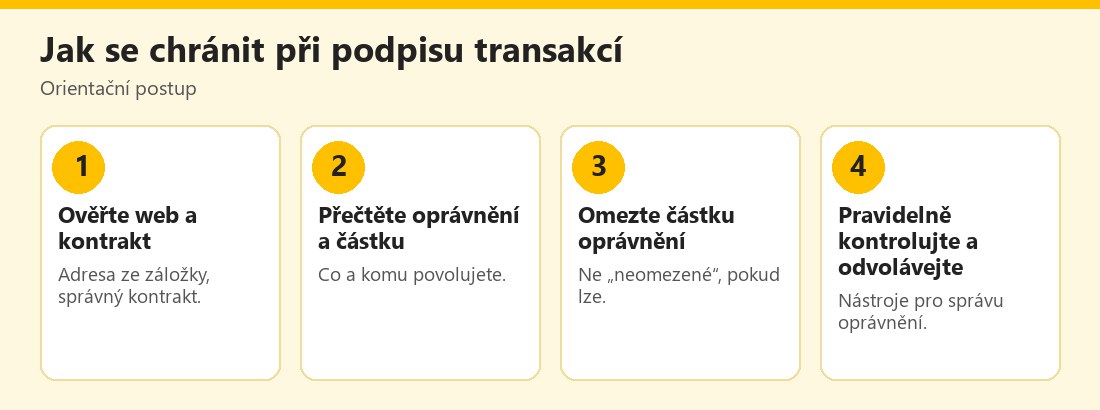 Orientační postup ochrany při podpisu transakcí v DeFi – vlastní infografika
Jak fungují drainery a phishing na podpisy
Drainer je škodlivý skript či kontrakt, který vyprázdní peněženku po získání oprávnění. Útok bývá takto jednoduchý:
- Uživatel je přesměrován na podvodnou stránku (falešný airdrop, mint, soutěž, „claim“, falešné DeFi, klon známé aplikace), často z reklamy, zprávy či napadeného účtu.
- Stránka vyzve k připojení peněženky a poté k podpisu („Approve“, „Claim“, „Verify“, „Sign“).
- Podpis udělí oprávnění adrese útočníka (nebo kontraktu, který kontroluje).
- Drainer odvede tokeny, někdy okamžitě, někdy později, což ztěžuje zpětné dohledání příčiny. Podle bezpečnostních popisů peněženky často „vyprázdní“ nikoli ukradený klíč, ale zapomenuté či slepě udělené oprávnění.
Varianty:
- Falešná „ověření“ a „synchronizace“ peněženky, které žádají seed frázi; to je zcela jiný podvod (nikdy nezadávejte); viz Falešné kryptoměnové weby a peněženky.
- Falešné airdropy a NFT zaslané do peněženky: „zajímavý“ token, jehož odkaz vede na drainer.
- Falešné „podpory“ v diskusních skupinách, které žádají podpis.
- Napadené profily projektů a „oficiální“ odkazy zveřejněné útočníkem.
- Škodlivé smart kontrakty („honeypot“, token, který nelze prodat), které si vynucují oprávnění; viz Rug pull a falešné tokeny.
- Slepé podepisování zpráv („Sign message“), které se tváří nevinně, ale nesou oprávnění.
Oprávnění zůstává na blockchainu aktivní, dokud jej výslovně neodvoláte transakcí. Odpojení peněženky od webu pouze ukončí spojení; kontrakt s oprávněním stále může utrácet vaše tokeny.
Jak číst transakci před podpisem
- Zjistěte, co podepisujete: typ operace (Approve, Transfer, Swap, Sign), token, částku a adresu příjemce či kontraktu (spender).
- Pozor na „neomezenou“ částku (obrovské číslo, „Unlimited“, „Max“): pokud to jde, nastavte konkrétní částku potřebnou pro danou operaci.
- Ověřte adresu kontraktu podle oficiálních zdrojů projektu (nikoli podle odkazu v e-mailu či reklamě).
- Nepodepisujte transakce, kterým nerozumíte: pokud peněženka zobrazuje jen nečitelná data či varování, zastavte se.
- Použijte simulaci transakce (některé peněženky a rozšíření ukazují, jak se změní zůstatky) a varování před podezřelými kontrakty; berte je jako pomůcku, nikoli záruku.
- Na hardwarové peněžence kontrolujte údaje na displeji; viz Hardwarové peněženky. Pokud displej nezobrazuje srozumitelně detail, zvažte riziko.
- Zkontrolujte síť (chain) a adresu: podvodníci využívají podobné adresy; viz Address poisoning a clipper malware.
- Nepodepisujte pod tlakem („jen dnes“, „zbývá 5 minut“).
- Pokud je nabídka „příliš dobrá“, je pravděpodobně podvod; viz Investiční podvody a pig butchering.
Jak oprávnění zkontrolovat a odvolat
Odborné zdroje doporučují pravidelně kontrolovat udělená oprávnění (například jednou měsíčně) a odvolávat ta, která nepoužíváte:
- Použijte důvěryhodný nástroj pro správu oprávnění (například web Revoke.cash, správce oprávnění v blockchain exploreru či funkci ve vaší peněžence). Adresu zadejte ručně či ze záložky, neotvírejte nástroj z odkazu ve zprávě (existují falešné kopie).
- Připojte peněženku (nebo zadejte adresu pro prohlížení) a zobrazte aktivní oprávnění v jednotlivých sítích.
- Seřaďte podle rizika: nejprve neomezená oprávnění, oprávnění neznámým kontraktům a ta, která už nepoužíváte.
- Odvolejte (Revoke) vybraná oprávnění. Odvolání je transakce, kterou podepisujete a za kterou zaplatíte poplatek v dané síti.
- Zkontrolujte výsledek a zopakujte pro další sítě.
- Pokud je podezření na škodlivé oprávnění, přesuňte prostředky na novou peněženku: zejména pokud jste zadali seed frázi; viz níže.
- Používejte oprávnění s omezenou částkou a po dokončení operace je odvolávejte.
Mnoho moderních peněženek dnes umožňuje zobrazit a odvolat oprávnění přímo; dostupnost se liší. Podrobnější postup naleznete v nápovědě Trust Wallet a návodu DEV.
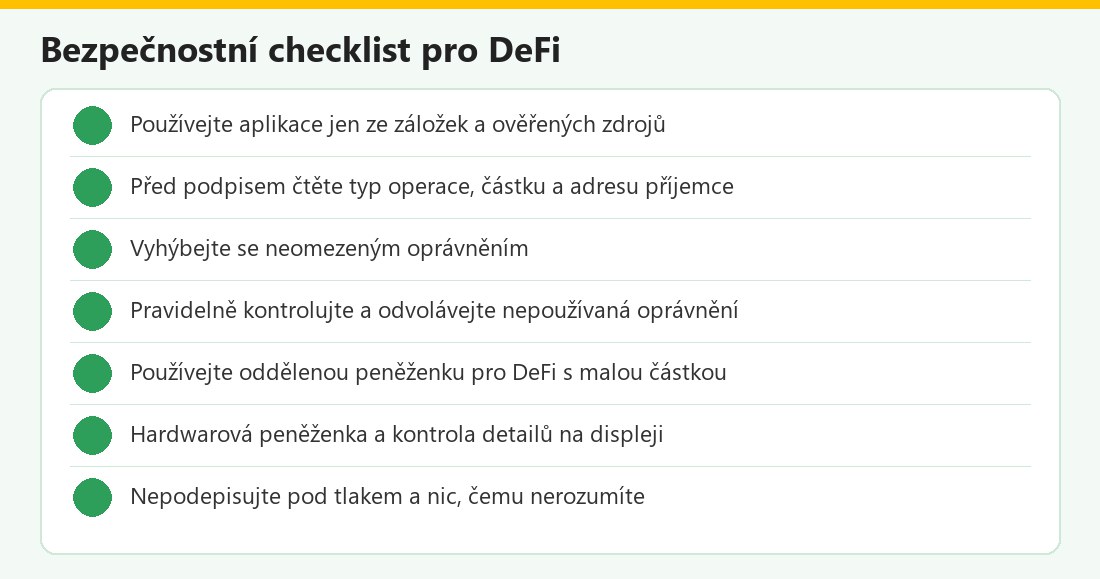 Kontrolní seznam – vlastní infografika
Oddělení peněženek
Dobrým bezpečnostním principem je oddělit rizika:
- Peněženka pro dlouhodobé uložení (ideálně hardwarová): používáte ji minimálně, nepřipojujete ji k experimentálním aplikacím.
- Peněženka pro DeFi a experimenty („horká“): obsahuje jen takovou částku, kterou jste ochotni riskovat; připojujete ji k novým aplikacím.
- Samostatná peněženka pro airdropy a nové projekty, aby případná škoda byla omezena.
- Oddělený počítač či profil prohlížeče bez zbytečných rozšíření pro kryptoměny.
- Hardwarová peněženka s „skrytými“ účty či passphrase je pokročilá možnost; viz Zálohování seed fráze.
- Rozdělení účelů zjednodušuje kontrolu oprávnění a omezuje škodu při chybě.
Audity, reputace a rizika kontraktů
Smart kontrakty mohou obsahovat chyby či záměrně škodlivé funkce. Faktory, které riziko snižují (ale nevylučují):
- Nezávislý audit zveřejněný a dohledatelný; ale audit neznamená bezpečí (může zahrnovat jen část kódu a nepokrývá všechny rizika).
- Dlouhodobý provoz a zkušenost: starší, široce používané protokoly mají obvykle více „bojových zkušeností“.
- Otevřený zdrojový kód a ověření kontraktu na exploreru.
- Pojištění a bounty programy (odměny pro nálezce chyb).
- Transparentní tým a komunikace; naopak anonymní týmy a nátlak na rychlé vklady zvyšují riziko.
- Omezení oprávnění: protokoly, které nevyžadují neomezená oprávnění.
- Ukazatele rizika: struktura tokenu (kdo může upravit kontrakt, kdo drží velké množství), možnost „vypnout“ prodej; viz Rug pull a falešné tokeny.
- Nepoužívejte nové a neověřené protokoly s velkými částkami: i nejlepší audit nezaručuje bezpečí.
Tento článek není doporučením konkrétních protokolů; hodnocení rizika je vaší odpovědností.
Co dělat po škodlivém podpisu
Čas rozhoduje:
- Okamžitě přesuňte (pokud je to možné) zbylé prostředky na novou peněženku s novou seed frází vygenerovanou na čistém zařízení, nejdříve nejcennější tokeny.
- Odvolejte škodlivá oprávnění (nástrojem pro správu oprávnění), ale pamatujte, že útočník může mít rychlejší reakci; přesun prostředků má obvykle přednost.
- Pokud jste zadali seed frázi či klíč, považujte starou peněženku za kompromitovanou a nepoužívejte ji; viz Falešné kryptoměnové weby a peněženky.
- Zkontrolujte zařízení antivirem; změňte hesla k burzám a e-mailu z čistého zařízení.
- Zajistěte důkazy: adresu útočníka, ID transakcí, odkaz na podvodnou stránku, snímky obrazovky.
- Nahlaste incident: policii, burze (pokud tam útočník posílá prostředky), projektu; viz Krádež kryptoměn: co dělat. Blockchain je veřejný, ale vrácení transakce není možné; v některých případech lze úspěšně zablokovat prostředky na burze.
- Nevěřte „zachráncům“ a „hackerům“, kteří za poplatek slibují vrácení.
- Poučte se: zkontrolujte, kde k chybě došlo, a upravte zvyklosti.
Firmy a týmy
Firmy a týmy provozující DeFi či držící tokeny by měly používat multisig peněženky, role a limity, kontroly transakcí před schválením (druhá osoba), seznam povolených kontraktů, pravidelné audity oprávnění, oddělené peněženky a plán reakce; viz Zabezpečení firemního účtu a 2FA pro týmy. Zaměstnance je třeba proškolit o phishingu a podpisech.
Časté otázky v praxi
Co je token approval?: oprávnění, které umožní kontraktu utrácet vaše tokeny. Proč je „unlimited“ riziko?: kontrakt může vzít všechny tokeny daného druhu, dokud jej neodvoláte. Zruší odpojení oprávnění?: ne. Jak odvolat?: v nástroji pro správu oprávnění či v peněžence; je to transakce. Pomůže hardwarová peněženka?: pomůže zobrazit detaily, ale slepé potvrzení nezabrání.
DeFi v kostce
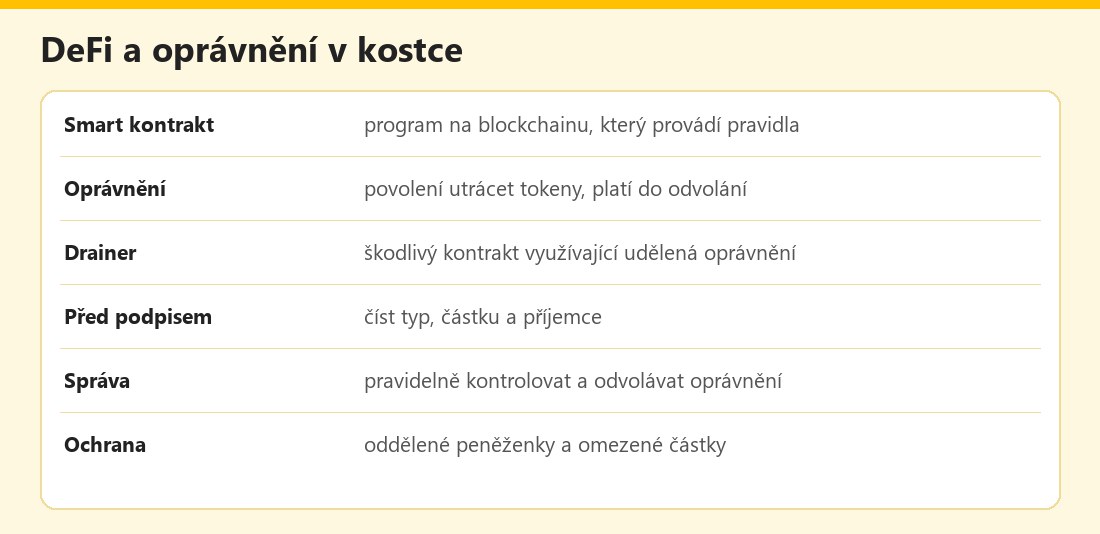 Základní údaje – vlastní infografika
Výhody a nevýhody
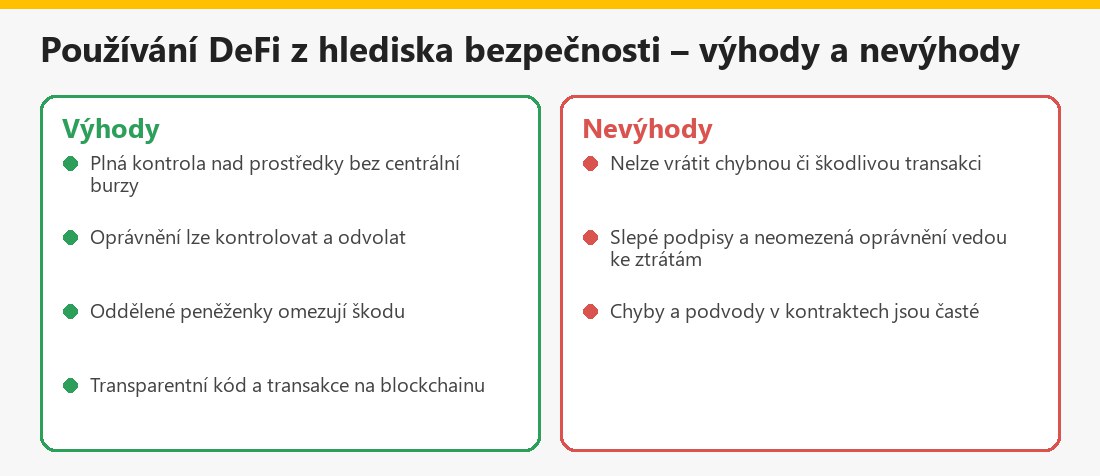 Souhrn pro uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Kryptoměny: Rug pull a falešné tokeny, Address poisoning a clipper malware, Bezpečnost kryptoměnové burzy a Krádež kryptoměn: co dělat.
Shrnutí
V DeFi je největším rizikem to, co sami podepíšete. Čtěte typ operace, částku a příjemce, vyhýbejte se neomezeným oprávněním, aplikace otevírejte jen ze záložek, oprávnění pravidelně kontrolujte a odvolávejte a používejte oddělenou peněženku s malou částkou. Po škodlivém podpisu přesuňte prostředky na novou peněženku. Více najdete v přehledu Trust Wallet.
Často kladené otázky k DeFi a oprávněním tokenů
Co je oprávnění tokenu?
Povolení pro smart kontrakt utrácet vaše tokeny do určité částky; platí do odvolání.
Proč je nebezpečné neomezené oprávnění?
Kontrakt může při zneužití vzít všechny tokeny daného druhu.
Zruší odpojení peněženky oprávnění?
Ne; oprávnění zůstává aktivní, dokud jej neodvoláte transakcí.
Jak oprávnění odvolat?
Nástrojem pro správu oprávnění či v peněžence; odvolání je transakce s poplatkem.
Co je drainer?
Škodlivý skript či kontrakt, který vyprázdní peněženku po udělení oprávnění.
Jak číst transakci?
Zjistit typ operace, token, částku a adresu příjemce či kontraktu a nepodepisovat, čemu nerozumíte.
Pomůže audit kontraktu?
Pomáhá, ale nezaručuje bezpečí; nepoužívejte neověřené protokoly s velkými částkami.
Co po škodlivém podpisu?
Přesunout prostředky na novou peněženku, odvolat oprávnění, zajistit důkazy a nahlásit.
