
MCP – bezpečné propojení AI s nástroji: zmatený zástupce, token passthrough, SSRF, lokální servery
MCP (Model Context Protocol) je otevřený standard, který umožňuje propojit AI aplikace s externími systémy: soubory, databázemi, vyhledávači, kalendáři či interními nástroji. Oficiální dokumentace jej přirovnává k „USB-C portu pro AI aplikace“: jednotný způsob připojení. Pohodlí má ale cenu. Každé propojení znamená, že AI získává přístup k datům a může provádět akce. Projekt MCP proto vydal samostatný dokument Security Best Practices, který popisuje útoky a doporučení. Tento článek je shrnuje srozumitelně pro uživatele, administrátory i vývojáře.
Informace vycházejí z dokumentace MCP: Co je MCP a Security Best Practices (stav k 14. 11. 2026), z přehledu OWASP Top 10 for LLM Applications a z doporučení NCSC. Dokument MCP je určen především vývojářům a provozovatelům serverů; zde jej zjednodušujeme. Nejde o technický návod.
Související články: MCP a propojení AI s nástroji, Nadměrná pravomoc AI agentů a AI agent, nebo workflow?.
Aktualizováno: listopad 2026.
Co je MCP a proč je důležité
Podle dokumentace umožňuje MCP AI aplikacím (například Claude či ChatGPT) připojit se k datovým zdrojům (soubory, databáze), nástrojům (vyhledávače, kalkulačky) a pracovním postupům (specializované prompty). Příklady z dokumentace: agent s přístupem ke kalendáři a poznámkám, kódovací asistent generující web podle návrhu, firemní chatbot napojený na více databází. Podporuje jej řada klientů (AI asistenti, vývojářské nástroje).
Pro uživatele to znamená více možností, ale také více rizika: kdo kontroluje to, co se k AI připojuje, může ovlivnit, co AI ví a dělá.
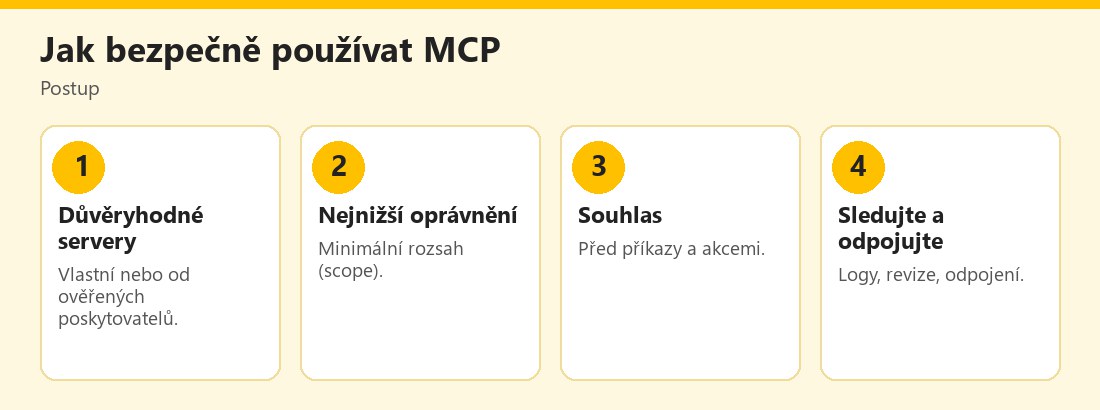 Postup bezpečného používání MCP – vlastní infografika
Zmatený zástupce u proxy serverů
MCP proxy server propojuje klienty s API třetích stran a vystupuje jako jediný OAuth klient vůči této službě. Dokument popisuje útok confused deputy (zmatený zástupce), který může útočník využít, když zároveň platí:
- proxy používá statické ID klienta u autorizačního serveru třetí strany,
- proxy dovoluje klientům dynamickou registraci (každý dostane vlastní ID),
- autorizační server třetí strany po prvním souhlasu nastaví souhlasovou cookie,
- proxy neprovádí správný souhlas pro každého klienta.
Útok: uživatel se normálně přihlásí, cookie zapamatuje souhlas; později mu útočník pošle škodlivý odkaz s vlastním přesměrováním. Prohlížeč pošle cookie, souhlasová obrazovka se přeskočí a autorizační kód skončí u útočníka, který tak získá přístup k API jako uživatel.
Ochrana (povinná pro MCP proxy): ukládat souhlas pro každého klienta a ověřit jej před přesměrováním ke třetí straně; souhlasová stránka musí jasně uvést jméno klienta, požadované scope a přesměrovací adresu, mít ochranu proti CSRF a clickjackingu; cookie musí být zabezpečené; přesměrovací URI se kontroluje přesnou shodou; parametr `state` musí být náhodný, jednorázový a s krátkou platností.
Token passthrough
„Token passthrough“ je antivzor, kdy MCP server přijme token od klienta a bez ověření ho předá dál downstream API. Dokument jej výslovně zakazuje. Rizika: obcházení bezpečnostních kontrol (limity, validace, monitoring navázané na publikum tokenu), problémy s odpovědností a auditem (logy ukazují jiný zdroj), narušení hranic důvěry (token přijatý více službami umožní útočníkovi pohyb mezi nimi) a horší budoucí vývoj. Zásada: MCP server nesmí přijímat tokeny, které nebyly výslovně vydány pro něj.
SSRF
Server-Side Request Forgery (SSRF) znamená, že útočník přiměje klienta k HTTP požadavkům na nezamýšlené cíle: vnitřní síť, metadata cloudu, lokální služby. Škodlivý MCP server může v OAuth metadatech uvést adresy směřující například na `169.254.169.254` či `localhost`. Rizika: únik cloudových přístupových údajů, mapování vnitřní sítě, obejití firewallu. Ochrana: vyžadovat HTTPS, blokovat privátní a rezervované IP rozsahy, kontrolovat přesměrování, používat výstupní proxy a mít na paměti DNS rebinding. Dokument upozorňuje, aby se IP validace nepsala ručně, protože útočníci využívají kódovací triky.
Únos relace
Pokud server používá session ID, může je útočník získat či uhodnout a vydávat se za klienta nebo vložit škodlivou událost (prompt injection přes sdílenou frontu). Ochrana: servery musí ověřovat všechny příchozí požadavky, nesmí používat relace k autentizaci, používat bezpečná náhodná ID a vázat je na uživatele (například klíč ve tvaru `<id_uživatele>:<id_relace>`).
Kompromitace lokálního serveru
Lokální MCP servery běží na vašem počítači a mohou mít přímý přístup k systému. Útoky: škodlivý „startovací“ příkaz v konfiguraci klienta, škodlivý kód v samotném serveru, přístup k nezabezpečenému serveru na localhostu přes DNS rebinding. Důsledky: spuštění libovolných příkazů s právy klienta, nulový přehled o tom, co se spouští, zakrývání příkazů, únik dat a ztráta dat.
Ochrana: pokud klient nabízí „jednoklikové“ přidání lokálního serveru, musí před spuštěním vyžádat souhlas a zobrazit celý příkaz bez zkrácení, označit jej za potenciálně nebezpečnou operaci a umožnit zrušení. Doporučuje se zvýrazňovat nebezpečné vzory (`sudo`, `rm -rf`, síťové operace), varovat před přístupem k citlivým místům (domovský adresář, klíče SSH), spouštět servery v sandboxu s minimálními právy a omezit přístup k souborům a síti. Servery určené pro lokální provoz mají omezit přístup škodlivých procesů, například použitím transportu `stdio`.
Validace autorizačních URL
Škodlivý server může poskytnout autorizační adresu se schématem `javascript:` či obsahem pro shell. Klient musí povolit jen http a https, odmítnout `javascript:`, `data:`, `file:` a podobné, neotevírat URL přes shell, používat CSP a sanitizaci, a podezřelé adresy logovat.
Minimalizace oprávnění (scope)
Špatný návrh oprávnění zvyšuje dopad úniku tokenu. Dokument doporučuje progresivní model nejnižších oprávnění: začít minimální sadou (nízce riziková čtecí operace), zvyšovat oprávnění až při prvním pokusu o privilegovanou operaci a přijímat snížená oprávnění. Časté chyby: publikování všech scope najednou, zástupné či „všemocné“ scope (`*`, `all`, `full-access`), slučování nesouvisejících práv nebo nepoužívání serverové autorizace.
Co to znamená pro běžné uživatele
- Připojujte jen důvěryhodné servery a konektory. Anthropic v dokumentaci k Claude Code doporučuje psát vlastní MCP servery nebo používat servery od důvěryhodných poskytovatelů a uvádí, že konektory z adresáře sice kontroluje podle kritérií, ale nebezpečnost jednotlivých serverů neauditují.
- Nespouštějte neznámé příkazy z návodů („zkopíruj tuto konfiguraci“). Spouštějí se s právy vašeho účtu.
- Čtěte souhlasné obrazovky. Kdo žádá o přístup a k čemu?
- Odpojujte nepoužívané konektory. Viz Gemini – připojené aplikace.
- Pozor na „odkaz s autorizací“ z e-mailu či zprávy; může jít o útok typu zmatený zástupce.
- Zabezpečte účty (2FA); viz Hesla a přihlašování.
Co to znamená pro firmy
- Inventář MCP serverů a konektorů, včetně těch, které si zaměstnanci zavedli sami.
- Schvalování serverů a správa konfigurace centrálně (administrátorské nástroje).
- Nejnižší oprávnění a progresivní scope.
- Izolace lokálních serverů (kontejnery, sandbox).
- Zákaz token passthrough a ověřování publika tokenů.
- Ochrana proti SSRF (výstupní proxy, blokování privátních adres).
- Logování a monitoring volání nástrojů; viz NCSC: prompt injection není SQL injection.
- Školení: uživatelé a vývojáři musí vědět, co konektory znamenají.
Praktický příklad (smyšlený)
Vývojář si podle blogu přidá „užitečný“ lokální MCP server jedním příkazem. Klient před spuštěním zobrazí celý příkaz včetně `curl` na neznámou adresu a odkazu na klíče SSH. Vývojář pozná riziko, přidání zruší a server nahradí vlastním, běžícím v kontejneru s přístupem jen k jedné složce. Příklad je smyšlený.
MCP propojuje AI s daty a nástroji. Rizika: zmatený zástupce, token passthrough, SSRF, únos relace, spuštění příkazů lokálním serverem. Používejte důvěryhodné servery, nejnižší oprávnění, souhlas před akcemi a sandbox.
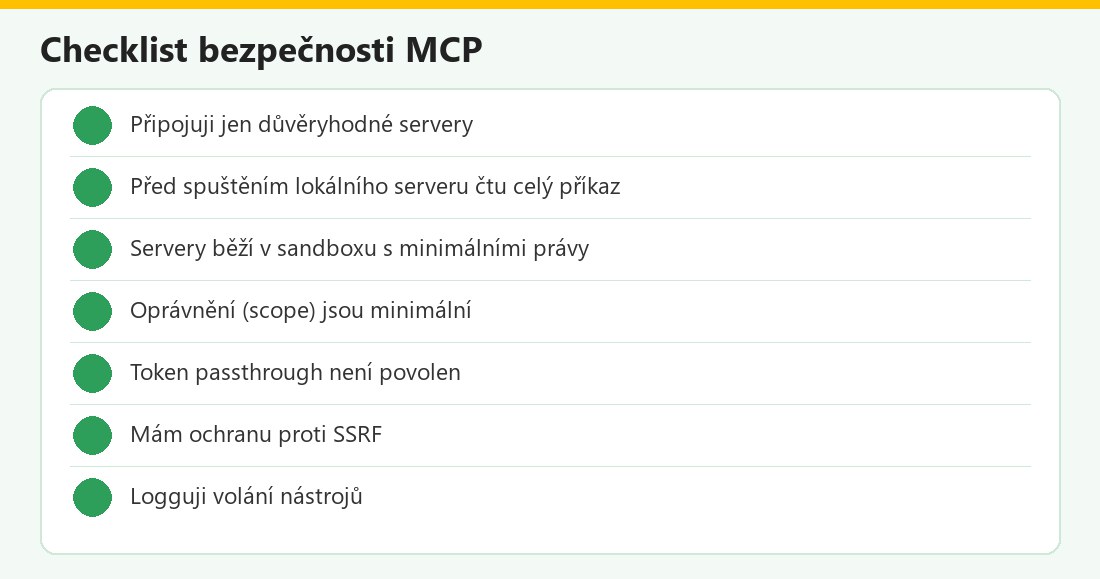 Kontrolní seznam – vlastní infografika
MCP bezpečnost v kostce
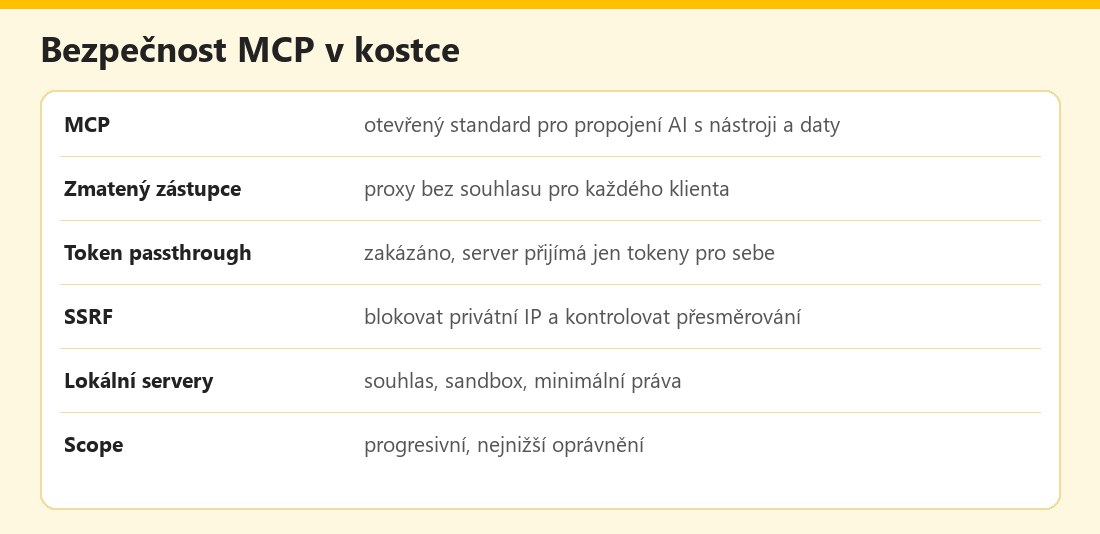 Základní údaje – vlastní infografika
Výhody a nevýhody
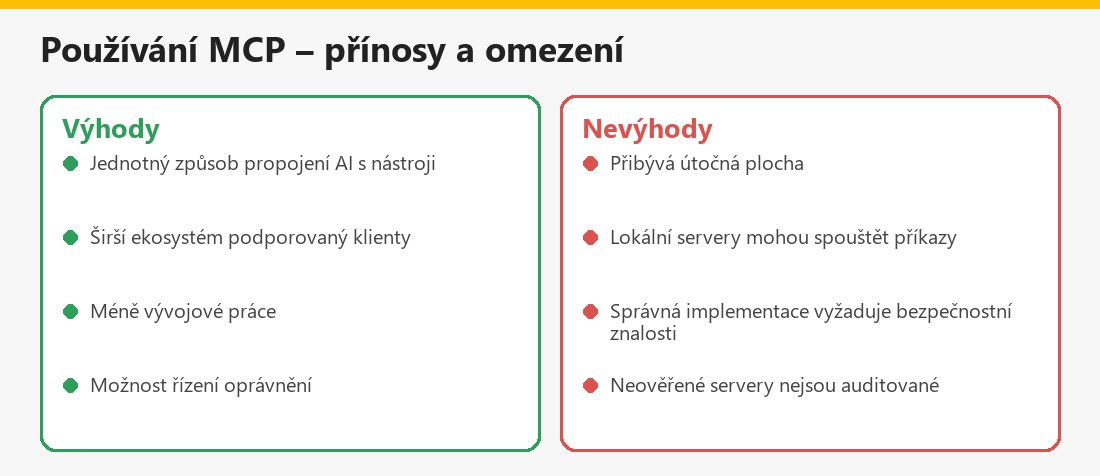 Souhrn – vlastní infografika
Související články
V kategorii AI v práci, byznysu a programování najdete také Firemní politika používání AI a AI IDE – Cursor a Claude Code.
Shrnutí
MCP propojuje AI s nástroji a daty; dokument Security Best Practices popisuje hrozby: zmatený zástupce (povinný souhlas pro každého klienta), token passthrough (zakázáno), SSRF, únos relace, kompromitaci lokálního serveru a příliš široká oprávnění. Používejte důvěryhodné servery, nejnižší oprávnění, souhlas před akcemi, sandbox a logování. Nejde o technický návod.
Často kladené otázky k bezpečnosti MCP
Co je MCP?
Otevřený standard pro propojení AI aplikací s externími systémy, přirovnávaný k USB-C portu pro AI.
Co je zmatený zástupce?
Útok, při kterém proxy server nechtěně předá autorizaci útočníkovi, protože přeskočí souhlas klienta.
Co je token passthrough?
Předávání cizích tokenů dál bez ověření; MCP jej zakazuje.
Co je SSRF?
Přimění klienta k požadavkům na vnitřní či chráněné adresy, například metadata cloudu.
Proč jsou rizikové lokální servery?
Běží s právy uživatele a mohou spouštět libovolné příkazy.
Co je minimalizace scope?
Začít s nejnižšími oprávněními a zvyšovat je až při potřebě.
Mám věřit serverům v adresářích?
Ne automaticky; kontrola konektorů neznamená bezpečnostní audit každého serveru.
Je to technický návod?
Ne, jde o obecné shrnutí.
