
Spear phishing a zranitelnost Office – kampaň Neusploit (APT28) podle NÚKIB
Přijde e-mail od „kolegy“ či „úřadu“, napsaný v naší řeči a o tématu, které řešíte. K němu je připojen dokument. Otevřete ho a nic zvláštního se nestane. Jenže přitom se na pozadí spustí škodlivý kód. Přesně tak podle NÚKIB probíhala kampaň Neusploit: cílený phishing (spear phishing) v kombinaci se zranitelností v Microsoft Office. Kampaň mířila na státní instituce, ale poučení platí pro každého, kdo otevírá dokumenty.
Údaje vycházejí z publikace NÚKIB – Čtvrtletní přehled hrozeb Q1 2026 (označeno TLP:CLEAR; stav k 13. 11. 2026). NÚKIB se odvolává na zjištění ukrajinského CERT a společností Zscaler a Trellix. Technické detaily zde zjednodušujeme. Nejde o odborné poradenství.
Související články: Jak rozpoznat podvodný e-mail, Zero-day zranitelnosti a záplaty a SmartScreen a ochrana na základě reputace.
Aktualizováno: listopad 2026.
Co se stalo
Podle přehledu NÚKIB ukrajinský CERT a společnosti Zscaler a Trellix odhalily kyberšpionážní kampaň v Evropě. Za operací nazvanou Neusploit má stát ruský státem sponzorovaný aktér APT28, spadající pod ruskou vojenskou zpravodajskou službu GRU. Kampaň stála na zneužití zranitelnosti CVE-2026-21509 v softwaru Microsoft Office, která útočníkovi umožnila obejít ochranné mechanismy, odeslat upravené dokumenty a spustit škodlivé příkazy. Šlo o malware Covenant a MiniDoor, které umožňovaly exfiltrovat data, zejména e-mailovou komunikaci.
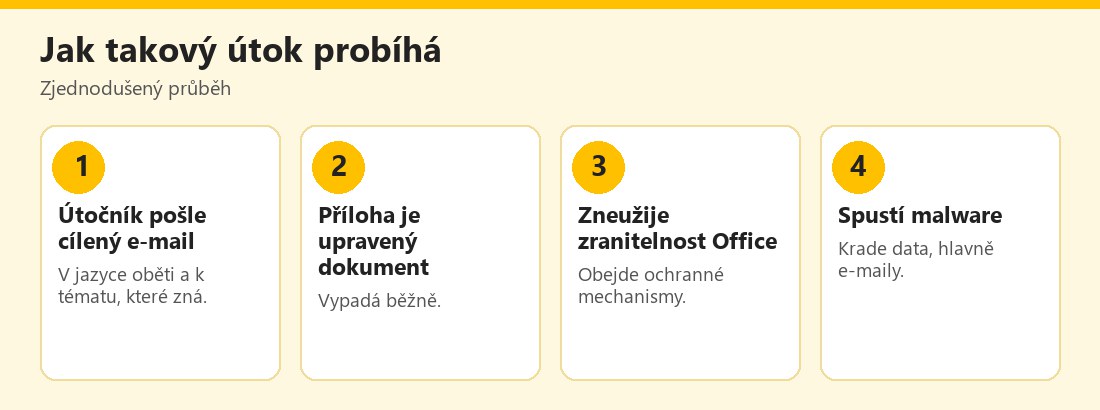 Zjednodušený průběh spear phishingu s upraveným dokumentem – vlastní infografika
Spear phishing: cílený, ne hromadný
Běžný phishing se rozesílá tisícům lidí. Spear phishing míří na konkrétní osobu nebo organizaci a zneužívá informace, které o ní útočník zná (funkce, projekty, aktuální události). Podle NÚKIB součástí útoku bylo i sociální inženýrství, kdy byly zprávy psány v angličtině i v národních jazycích cílových subjektů. Čím lépe zpráva zapadá do vašich zájmů a práce, tím snáze ji otevřete. Proto je cílený phishing nebezpečnější než „nigerijský princ“.
Kdo byl cílem
NÚKIB uvádí, že nejdříve byly odhaleny útoky mířící na státní instituce na Ukrajině, v Rumunsku a na Slovensku, později útoky na námořní dopravu a diplomatické subjekty v Polsku, Slovinsku, Turecku a Řecku. Na první pohled jde o státní špionáž, ale techniky se rychle šíří k běžným kyberzločincům: co se osvědčí proti ministerstvům, brzy se objeví i proti firmám a jednotlivcům. Proto je vhodné vzít to jako příklad toho, co dokážou i obyčejní útočníci.
Co je zranitelnost a proč záleží na aktualizacích
Zranitelnost je chyba v programu, kterou lze zneužít. Výrobce ji opraví aktualizací. Dokud ji neinstalujete, jste vystaveni útokům, které chybu používají. V kampani Neusploit útočníci využívali chybu, která jim umožnila obejít ochranné mechanismy Office. Pro vás z toho plyne praktická zásada: instalujte aktualizace Office i Windows co nejdříve, nejlépe automaticky. Viz Zero-day zranitelnosti a záplaty.
Jak se chránit
Z kampaně plynou praktická doporučení (nejde o doslovný výčet NÚKIB, ale o obecné zásady):
- Aktualizujte Office, Windows a prohlížeč automaticky.
- Používejte vestavěnou ochranu: Microsoft Defender a SmartScreen; viz Microsoft Defender a SmartScreen.
- Nepovolujte úpravy a obsah v dokumentech z nečekaných zdrojů; nejdříve ověřte odesílatele jiným kanálem.
- Ověřte odesílatele: zavolejte nebo napište na známý kontakt, ne odpovědí na podezřelý e-mail.
- Všímejte si neobvyklostí: naléhavost, nečekaný dokument, neobvyklá žádost, drobné chyby v jazyce nebo adrese.
- Oddělte důležité účty: pro e-mail a bankovnictví používejte silná hesla a dvoufázové ověření; viz SMS kód, aplikace, nebo klíč.
- Zálohujte a testujte obnovu.
- Pracujte pod běžným účtem, ne s administrátorskými právy.
O podvodech, které využívají naléhavé zprávy a falešnou technickou podporu, se dočtete v nápovědě Microsoftu a v článku Falešná technická podpora.
Krádež e-mailů: proč na tom záleží
NÚKIB uvádí, že malware v kampani umožňoval exfiltrovat zejména e-mailovou komunikaci. E-mail je pro útočníka zlatý důl: obsahuje reset hesel, faktury, interní komunikaci i údaje o kontaktech. Kdo ovládne e-mailovou schránku, dokáže převzít další účty. Proto je ochrana e-mailu klíčová: silné heslo, dvoufázové ověření, kontrola přihlášených zařízení; viz Kontrola přihlášených zařízení v účtu Google.
Co dělat při podezření
- Neotvírejte dokument znovu; pokud jste ho otevřeli, odpojte počítač od sítě.
- Spusťte kontrolu a případně offline kontrolu; viz Odstranění malwaru z Windows.
- Změňte hesla z jiného zařízení a zapněte dvoufázové ověření.
- Zkontrolujte e-mail: přeposílání, pravidla, přihlášená zařízení.
- Informujte správce IT (u pracovního počítače) a kolegy.
- Nahlaste incident: u firem CSIRT.CZ či NÚKIB, jinak policii; viz Jak nahlásit kybernetickou kriminalitu v ČR.
Další informace o rozpoznání podvodů najdete na E-Bezpečí, Stop online a u Policie ČR.
Pro koho je cílený phishing nejnebezpečnější
Nejvíce jsou ohroženi lidé s přístupem k citlivým datům: úředníci, manažeři, administrátoři, novináři, právníci, lékaři, ale i účetní a asistentky, které komunikují s mnoha lidmi. Pokud pracujete s dokumenty z vnějšku, mějte jasná pravidla: otevírat jen očekávané přílohy, ověřovat nečekané žádosti a v případě pochybností se zeptat kolegy či IT. Pro organizace je užitečné školit zaměstnance a mít jednoduchý způsob, jak podezřelou zprávu nahlásit.
Jak číst přílohy opatrněji
Před otevřením přílohy si ověřte tři věci: že ji očekáváte, že odesílatel je skutečně ten, za koho se vydává, a že obsah odpovídá tomu, co zpráva popisuje. U kancelářských dokumentů se vyhněte povolování úprav a obsahu, pokud k tomu nemáte jasný důvod. Pokud dokument vyžaduje „povolit makra“ nebo „povolit obsah“ jen proto, aby se zobrazil, je to varovný signál. Neznámé dokumenty můžete zkusit otevřít v prohlížeči nebo v cloudovém náhledu, kde je riziko nižší, ale i tak počítejte s opatrností. U pracovních počítačů se řiďte pravidly zaměstnavatele a nahlaste podezřelé e-maily správci IT.
Co se z kampaně naučit
Kampaň ukazuje tři věci. Za prvé, i velcí a dobře chránění cíle jsou zranitelní, pokud útočník najde chybu a přesvědčivou zprávu. Za druhé, aktualizace jsou nejlevnější a nejúčinnější ochrana, protože uzavírají známé cesty. Za třetí, lidský faktor zůstává rozhodující: nikdy nespoléhejte jen na technické prostředky, vždy si ověřte, co otevíráte. Tato poučení platí stejně pro domácí uživatele, malé firmy i velké organizace.
Jak si nastavit automatické aktualizace
Zapněte automatické aktualizace Windows a Office a jednou za čas ověřte, že proběhly. V nastavení systému zkontrolujte, zda nejsou odložené nebo pozastavené. U aplikací z obchodu povolte automatickou aktualizaci. U pracovních počítačů aktualizace obvykle spravuje IT; nenechávejte počítač měsíce bez restartu, protože některé opravy se aplikují až po něm. Aktualizace nejsou nepříjemnost, ale základní pojistka.
Praktický příklad (smyšlený)
Michaela z účtárny dostane e-mail od „dodavatele“ s dokumentem k fakturaci, přesně o projektu, který řeší. Něco se jí nezdá: dodavatel obvykle píše jinak a zpráva působí naléhavě. Zavolá mu na číslo ze smlouvy a zjistí, že nic neposílal. Dokument neotevře a e-mail nahlásí správci IT. Příklad je smyšlený.
NÚKIB popisuje kampaň Neusploit: spear phishing s upravenými dokumenty a zneužití zranitelnosti CVE-2026-21509 v Microsoft Office. Aktualizujte Office a neotevírejte nečekané přílohy bez ověření.
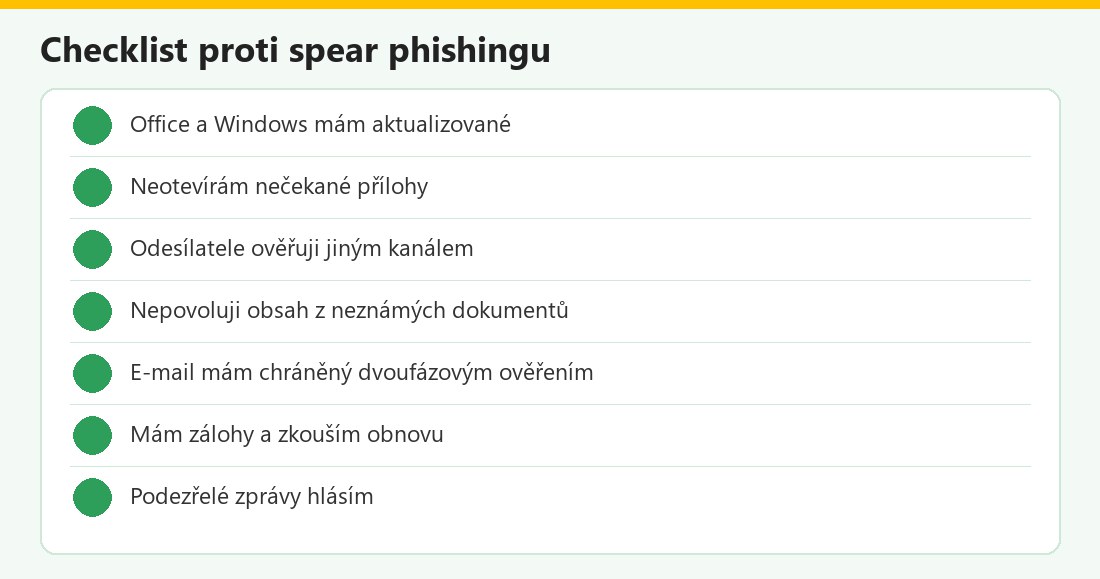 Kontrolní seznam – vlastní infografika
Neusploit v kostce
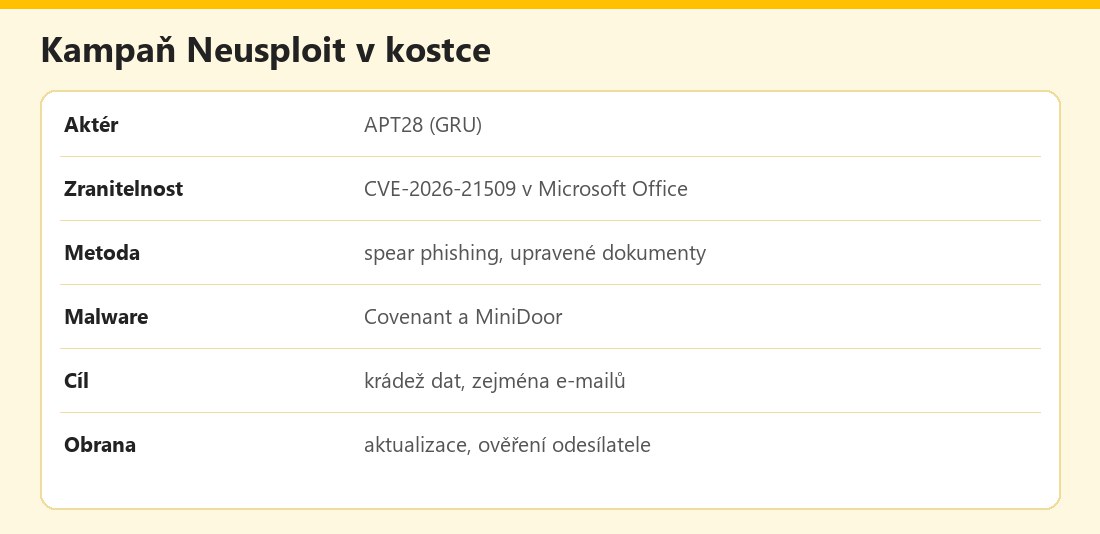 Základní údaje – vlastní infografika
Výhody a nevýhody
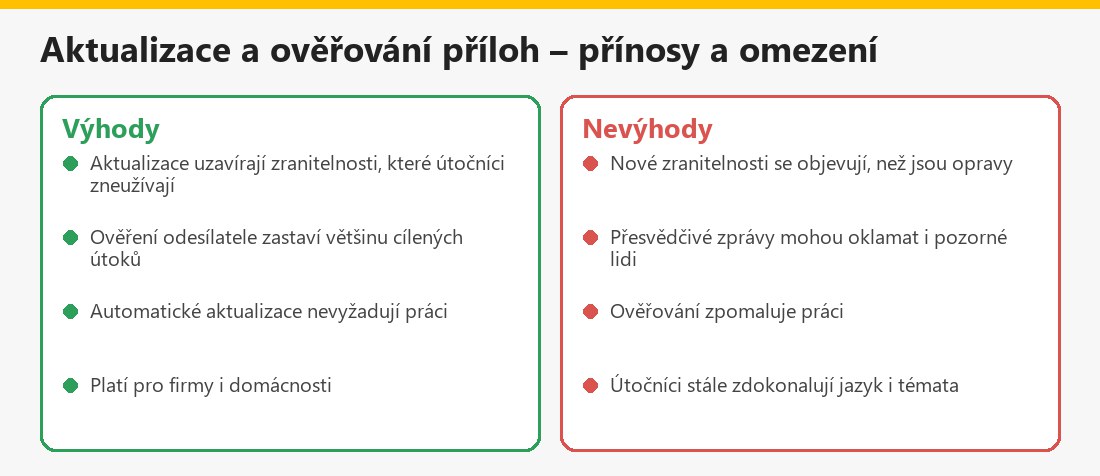 Souhrn – vlastní infografika
Související články
V kategorii Malware a kybernetické útoky najdete také Infostealery a Útoky man-in-the-middle.
Shrnutí
Podle NÚKIB kampaň Neusploit (APT28) kombinovala spear phishing s upravenými dokumenty a zranitelností CVE-2026-21509 v Microsoft Office; malware Covenant a MiniDoor kradl hlavně e-maily. Cílem byly státní, námořní a diplomatické subjekty v Evropě. Chraňte se aktualizacemi, vestavěnou ochranou, ověřováním odesílatele jiným kanálem a dvoufázovým ověřením e-mailu.
Často kladené otázky ke kampani Neusploit
Co je Neusploit?
Podle NÚKIB kyberšpionážní kampaň ruského aktéra APT28 zneužívající zranitelnost CVE-2026-21509 v Microsoft Office.
Co je spear phishing?
Cílený phishing, který míří na konkrétní osobu či organizaci a používá znalosti o ní.
Co útočníci ukradli?
Malware umožňoval exfiltrovat data, zejména e-mailovou komunikaci.
Kdo byl cílem?
Státní instituce na Ukrajině, v Rumunsku a na Slovensku, později námořní doprava a diplomatické subjekty v dalších zemích.
Pomůže aktualizace?
Ano, uzavírá zranitelnosti, které útočníci zneužívají; instalujte ji co nejdříve.
Jak ověřit odesílatele?
Jiným kanálem, například zavoláním na známé číslo, ne odpovědí na podezřelý e-mail.
Týká se to běžných uživatelů?
Techniky se šíří i k běžným útočníkům, proto platí stejná pravidla.
Co dělat po otevření podezřelého dokumentu?
Odpojit počítač, spustit kontrolu, změnit hesla z jiného zařízení a informovat správce.
