
Apple Private Cloud Compute – soukromí AI v cloudu: pět požadavků, mazání dat a nezávislá kontrola
Chytré telefony stále častěji nabízejí funkce umělé inteligence. Jednoduché úlohy zvládne přímo zařízení, náročnější se ale musí poslat do cloudu, tedy do datového centra. A tady vzniká otázka: co se s vašimi daty stane, když opustí telefon? Společnost Apple v červnu 2024 představila architekturu Private Cloud Compute (PCC), která má podle ní zajistit, aby „soukromá AI v cloudu“ zůstala soukromá. Tento článek shrnuje, co Apple o PCC tvrdí, jak to má fungovat, co může zkoumat nezávislá komunita a jak posuzovat podobná tvrzení i u jiných firem. Jde o popis tvrzení výrobce; nejde o nezávislé ověření ani o doporučení koupě.
Zdroj: Apple Security Engineering and Architecture: Private Cloud Compute – A new frontier for AI privacy in the cloud (10. 6. 2024). Podrobnosti a nastavení se mohou měnit; ověřte aktuální dokumentaci. Související: AI asistent v telefonu a Apple Intelligence a rozšíření ChatGPT.
Aktualizováno: listopad 2026.
K čemu PCC slouží
Podle Applu je PCC cloudový systém pro soukromé zpracování AI. Zpracovává požadavky, které jsou příliš složité pro modely běžící přímo v zařízení (v rámci Apple Intelligence). Apple ho označuje za „nejpokročilejší bezpečnostní architekturu, jaká byla kdy nasazena pro cloudovou AI ve velkém měřítku“. Je to vyjádření výrobce, které nelze brát jako nezávislý závěr; důležité jsou konkrétní technické záruky, které popisuje.
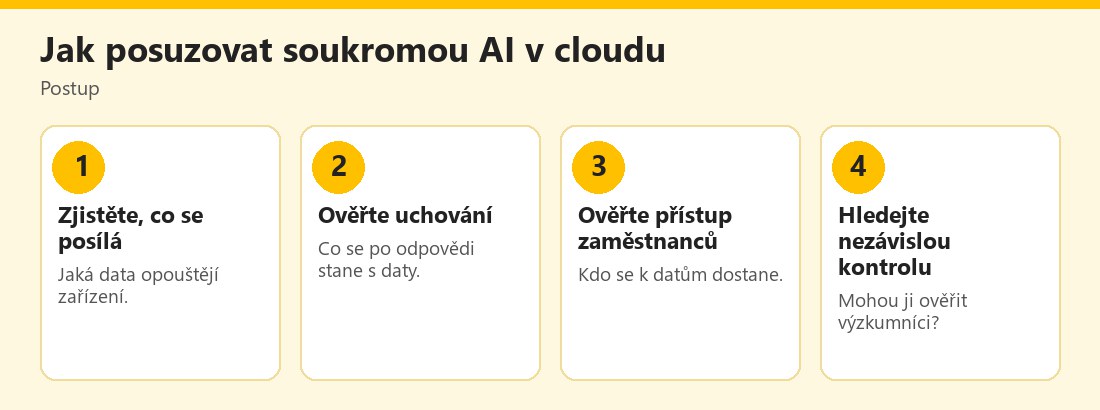 Postup posuzování tvrzení o soukromí AI v cloudu – vlastní infografika
Pět požadavků
Apple formuluje pět základních požadavků na PCC:
- Bezstavové zpracování (stateless computation). Osobní data se používají jen k vyřízení požadavku a po jeho dokončení nezůstává žádná stopa.
- Vynutitelné záruky. Ochrana soukromí a bezpečnosti je technicky vynucena a nespoléhá na vnější součásti, jako jsou například load balancery.
- Žádný privilegovaný přístup za běhu. Provozní pracovníci nemají zadní vrátka, která by obešla ochranu soukromí, ani při výpadcích.
- Nemožnost cílení (non-targetability). Útočník nemůže zaměřit data konkrétního uživatele bez rozsáhlého a odhalitelného napadení celého systému.
- Ověřitelná transparentnost. Výzkumníci mohou ověřit, že produkční software odpovídá tomu, který zkoumali.
Jak se s daty nakládá
Podle Applu:
- požadavky jsou šifrovány od zařízení uživatele až po ověřené uzly PCC,
- po vrácení odpovědi jsou data smazána a datový svazek je kryptograficky vymazán při každém restartu,
- „data uživatele nejsou nikdy dostupná Applu“, včetně zaměstnanců s administrátorským přístupem,
- systém nemá vzdálený shell ani obecné logování; z uzlu mohou odejít jen předem určené a auditované záznamy a metriky.
Jde o technická opatření, jejichž účelem je omezit riziko zneužití či úniku. Nejsou zárukou, že k problému nikdy nedojde, a v praxi je třeba sledovat nezávislé analýzy.
Kontrola nezávislými výzkumníky
Zajímavou částí je ověřitelnost. Apple uvedl, že:
- bude zveřejňovat softwarové obrazy každé produkční verze PCC pro bezpečnostní výzkum,
- obrazy budou uvedeny v transparentním logu, který lze pouze doplňovat a nelze v něm nic upravit zpětně,
- software bude zveřejněn do 90 dnů od zařazení do logu, případně dříve po vydání příslušných aktualizací,
- vydá virtuální výzkumné prostředí (PCC Virtual Research Environment), tedy nástroje a obrazy, které simulují uzel PCC na počítači Mac s čipem Apple,
- obrazy PCC budou obsahovat firmware sepOS a iBoot v čitelné podobě.
Součástí je také bug bounty: program Apple Security Bounty má odměňovat zjištění v celém softwarovém zásobníku PCC, zvlášť vysoce pak problémy, které narušují tvrzení o soukromí.
Co to znamená pro uživatele
Následující body jsou úvahy autora článku:
- Zpracování v zařízení je soukromější než v cloudu, protože data neopouštějí telefon. Pokud to funkce umožňuje, má smysl dávat přednost lokálním řešením.
- U cloudu záleží na architektuře a kontrole. Šifrování a mazání jsou důležité, ale stejně důležité je, kdo a jak to ověřuje.
- Tvrzení výrobce není certifikace. Pro důvěru jsou užitečné nezávislé analýzy a transparentnost.
- Číst nastavení. Zjistěte, které funkce posílají data mimo zařízení a zda to můžete omezit.
- Nepředávejte nadbytečné údaje. Co do AI nezadáte, to nemůže uniknout.
Obecný kontrolní seznam pro „soukromou AI“
Při posuzování podobných tvrzení u jiných výrobců (chytré telefony, asistenti, cloudové služby) si můžete položit otázky odvozené z popsaných požadavků:
- Co přesně opouští zařízení? Celý dotaz, přílohy, metadata?
- Jak dlouho se data uchovávají? Mažou se po odpovědi, nebo se používají k vylepšování?
- Kdo k nim má přístup? Zaměstnanci, poddodavatelé, úřady?
- Lze tvrzení ověřit? Existují nezávislé audity, zveřejněný kód nebo bug bounty?
- Co když se něco stane? Jak je řešena odpovědnost a oznamování incidentů?
Omezení a kritický pohled
Apple popisuje své záměry a technická řešení; závěry o tom, jak dobře fungují v praxi, mohou učinit až nezávislí odborníci a regulátoři. Je také třeba rozlišovat dvě roviny: soukromí vůči poskytovateli (zda data vidí Apple) a soukromí vůči okolí (kdo má přístup k zařízení a účtu). Ani nejlepší architektura nechrání před tím, že uživatel do AI sám vloží citlivé údaje, nebo před phishingem a infikovaným zařízením. Pro bezpečné používání je tedy nutná kombinace technických záruk a rozumných návyků.
Kde najít další informace
Původní článek Applu najdete na security.apple.com, obecné informace o přístupu Applu k soukromí na stránce Apple Privacy. Zásady ochrany osobních údajů při používání AI popisuje stanovisko EDPB 28/2024, v českém prostředí Úřad pro ochranu osobních údajů. K obecnému řízení rizik AI slouží NIST AI Risk Management Framework. Podmínky a funkce se mění, proto vždy ověřte aktuální dokumentaci výrobce.
Proč je ověřitelnost důležitější než slib
V oblasti soukromí je snadné napsat, že jsou data „v bezpečí“. Důležité je, zda to lze zkontrolovat. Ověřitelný systém umožňuje nezávislým odborníkům zjistit, zda software, který běží v datovém centru, skutečně odpovídá tomu, co výrobce popisuje. Pokud to možné není, uživatelé musejí věřit na slovo. Zveřejněné obrazy softwaru, transparentní záznamy a odměny za nalezené chyby jsou jedním ze způsobů, jak důvěru podpořit důkazy. Žádný z těchto prvků ale sám nestačí: důležité je také, aby bezpečnostní komunita skutečně systém zkoumala a výsledky zveřejňovala. Pro běžného uživatele z toho plyne praktický závěr: u citlivých informací volte opatrnost bez ohledu na to, jak přesvědčivě zní marketing.
Lokální a cloudová AI: jak rozhodnout
Obecné pravidlo zní: čím citlivější data, tím víc dává smysl zpracování na vlastním zařízení nebo v prostředí, které plně kontrolujete. Cloud je výhodný pro náročné úlohy a velké modely, ale vyžaduje důvěru v poskytovatele. Rozhodovat můžete podle několika otázek: Jak citlivý je dokument? Musí vůbec opustit zařízení? Existuje lokální alternativa? Jaké podmínky poskytovatel slibuje a lze je ověřit? Pro běžné úlohy, jako je shrnutí nekritického textu, je riziko malé. U lékařských, právních či finančních údajů je rozumné být konzervativní.
Praktický příklad (smyšlený)
Uživatelka si nechá AI shrnout dlouhý e-mail. Funkce většinou běží přímo v telefonu, u složitějšího požadavku se zpracování přesune do cloudu. Uživatelka si v nastavení přečte, co se posílá, a rozhodne, že citlivé dokumenty, například lékařské zprávy, do AI vkládat nebude. Zajímají ji také nezávislé analýzy odborníků, které ověřují tvrzení výrobce. Příklad je smyšlený.
Apple popisuje PCC jako systém, kde se data zpracovávají bez trvalého uložení, bez privilegovaného přístupu a s možností nezávislé kontroly softwaru. Jde o tvrzení výrobce; pro důvěru je důležité nezávislé ověření.
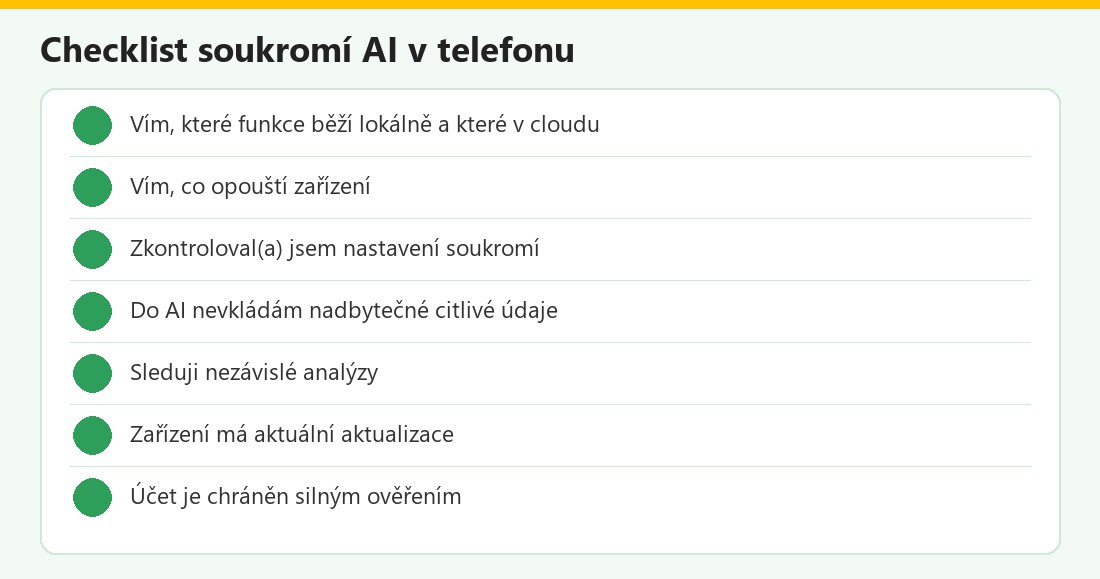 Kontrolní seznam – vlastní infografika
PCC v kostce
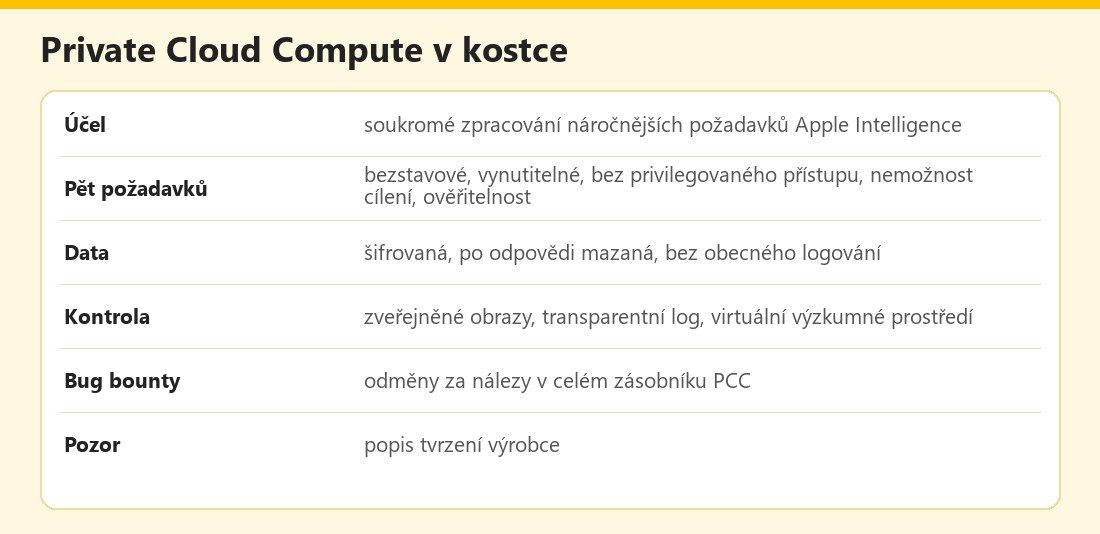 Základní údaje – vlastní infografika
Výhody a nevýhody
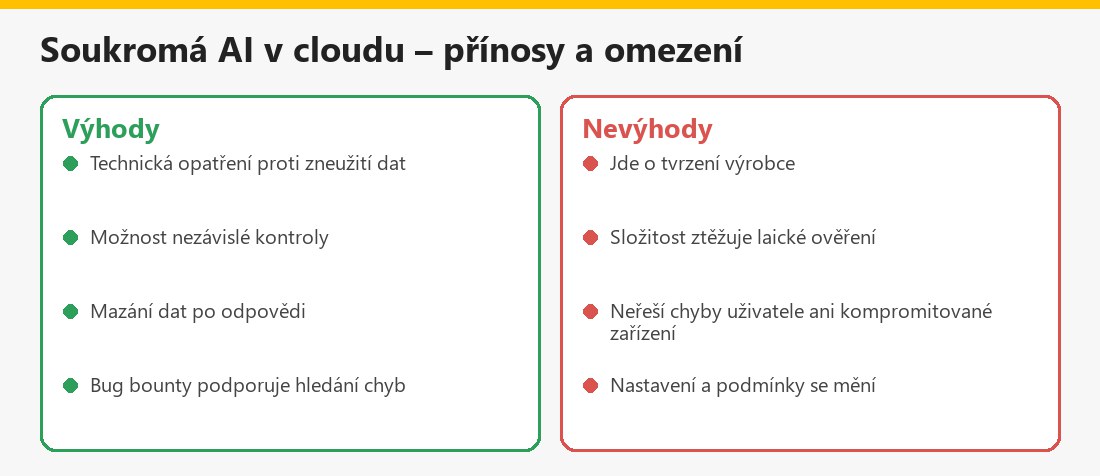 Souhrn – vlastní infografika
Související články
V kategorii AI v každodenním životě najdete také AI asistent v telefonu.
Shrnutí
Apple popisuje Private Cloud Compute jako cloudový systém pro AI s pěti požadavky: bezstavové zpracování, vynutitelné záruky, žádný privilegovaný přístup, nemožnost cílení a ověřitelná transparentnost. Data mají být šifrovaná a po odpovědi smazaná, software má být zveřejněn výzkumníkům a podpořen programem bug bounty. Jde o tvrzení výrobce, jehož spolehlivost mají ověřovat nezávislí odborníci. Pro uživatele platí: dávat přednost zpracování v zařízení, číst nastavení a nevkládat do AI nadbytečné údaje. Nejde o doporučení koupě.
Často kladené otázky k Private Cloud Compute
Co je Private Cloud Compute?
Cloudový systém Applu pro soukromé zpracování náročnějších požadavků Apple Intelligence.
Uchovává Apple moje data?
Podle Applu se data používají jen k vyřízení požadavku, po odpovědi se mažou a nejsou dostupná Applu; jde o tvrzení výrobce.
Může se do dat dostat zaměstnanec?
Podle Applu systém nemá privilegovaný přístup, vzdálený shell ani obecné logování.
Kdo to kontroluje?
Apple slibuje zveřejnění softwarových obrazů, transparentní log, virtuální výzkumné prostředí a bug bounty pro nezávislé výzkumníky.
Je to bezpečné na 100 %?
Žádný systém není dokonalý; nezávislé analýzy a vlastní opatrnost uživatele zůstávají důležité.
Je lepší AI v zařízení?
Zpracování lokálně je z hlediska soukromí obecně výhodnější, pokud ho funkce umožňuje.
Platí to i pro jiné firmy?
Kontrolní seznam otázek lze použít i u jiných výrobců.
Je to doporučení koupě?
Ne, jde o popis tvrzení výrobce.
