
RAT trojan – malware pro vzdálený přístup k počítači: jak funguje, jak ho poznat a odstranit
RAT (Remote Access Trojan, česky „trojský kůň se vzdáleným přístupem“) je škodlivý program, který dává útočníkovi plnou kontrolu nad vaším zařízením na dálku. Útočník pak vidí obrazovku, ovládá myš a klávesnici, čte a stahuje soubory, spouští programy, zapíná webkameru a mikrofon, zaznamenává stisky kláves a využívá váš počítač k dalším útokům. Podle ESET se RAT od legitimních programů pro vzdálenou správu liší tím, že se instaluje bez vědomí uživatele; termín bývá považován za synonymum pro „backdoor“ (zadní vrátka), ale obvykle označuje celý balík s klientskou a serverovou částí. Známým příkladem je AsyncRAT, který se podle českých médií opakovaně objevuje i v kampaních zaměřených na české uživatele.
V tomto článku vysvětlujeme, co RAT je a jak funguje, jak se šíří, jak útočníci zneužívají legitimní nástroje (AnyDesk, TeamViewer), co všechno dokážou, jak RAT poznat, jak jej odstranit, jak se bránit a co dělat po cizím vzdáleném přístupu. Informace vycházejí z českých zdrojů, například z ESET Glossary: Trojské koně, z tiskové zprávy ESET: AsyncRAT, z článků médií AsyncRAT opět útočí v Česku a 10 virů, které útočí na Windows nejčastěji a z výzkumu ESET Research: AsyncRAT (anglicky). Konkrétní rodiny se rychle mění, ale principy zůstávají.
Další návody najdete v kategorii Malware a kybernetické útoky, například Keylogger, Botnet a Falešné antiviry a scareware.
Aktualizováno: listopad 2026.
Jak RAT funguje
Po instalaci naváže RAT spojení s řídicím serverem útočníka (C2), přes který přijímá příkazy a odesílá data. Útočník potom může:
- sledovat obrazovku v reálném čase a ovládat počítač,
- zapnout webkameru a mikrofon,
- zaznamenávat stisky kláves a snímky obrazovky,
- procházet, stahovat, nahrávat a mazat soubory,
- spouštět a instalovat další programy (ransomware, infostealery),
- ukrást hesla, cookies a data prohlížeče,
- využít počítač jako součást botnetu, například k DDoS útokům,
- pohybovat se po firemní síti a hledat další cíle.
RAT se často maskuje, spouští se při startu systému, mění názvy procesů a vypíná ochranu. Některé varianty se po infekci aktualizují a jsou modulární: útočník přidá funkce podle toho, co se mu hodí.
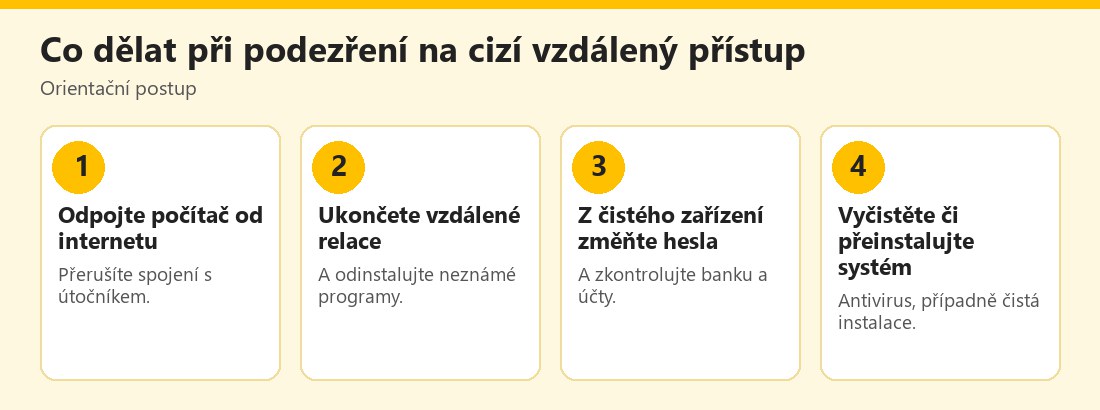 Orientační postup při podezření na RAT či cizí vzdálený přístup – vlastní infografika
Jak se RAT šíří
Nejčastější cesty:
- Phishingové e-maily s přílohami (dokumenty, archivy, zástupci, .exe) či odkazy; ESET upozorňuje zejména na zprávy od neznámých odesílatelů se strohým obsahem.
- Cracky a pirátský software; viz Infostealery.
- Falešné webové stránky napodobující oblíbené programy; podle bezpečnostních zpráv se zneužívají i falešné stránky nástrojů pro vzdálený přístup.
- Škodlivé reklamy; viz Malvertising.
- Sociální inženýrství: „technik“, který vás přesvědčí, abyste nástroj nainstalovali sami.
- USB zařízení; viz Útok přes USB.
- Zranitelnosti v neaktualizovaném softwaru.
- Firemní sítě: vstup přes jedno napadené zařízení.
Média upozorňují, že kampaně s AsyncRAT se v Česku objevují opakovaně a že pro útočníky jde o univerzální nástroj („švýcarský nůž“), který lze nasadit různými způsoby.
Žádná skutečná podpora (banky, Microsoftu ani operátora) nezavolá s tím, že máte infikovaný počítač, a nevyžaduje instalaci programu pro vzdálený přístup. Pokud vás někdo žádá, abyste nainstalovali AnyDesk či TeamViewer, hovor ukončete. Viz Falešné antiviry a scareware.
Zneužití legitimních nástrojů (AnyDesk, TeamViewer)
Útočníci nemusí vždy používat vlastní škodlivý kód. Často zneužívají legitimní programy pro vzdálenou správu, například AnyDesk, TeamViewer či TightVNC: přesvědčí oběť, aby program nainstalovala, spustila a sdělila jim přístupový kód. Výmluvy bývají „technická podpora“, „kontrola vašeho účtu“, „vrácení přeplatku“ či „pomoc s investicí“. Po získání přístupu mohou přihlásit se do vašeho bankovnictví, převést peníze nebo nainstalovat další škodlivé programy. Zprávy bezpečnostních firem popisují i kampaně, které využívají falešné webové stránky legitimních nástrojů a infikují oběť upraveným instalátorem. Proto platí: nástroje pro vzdálený přístup instalujte jen sami, z oficiálního webu a jen když to skutečně potřebujete, a nikdy kód nesdělujte cizím osobám.
Jak RAT poznat
Příznaky mohou být nenápadné, ale někdy se projeví:
- Pohyb kurzoru či otevírání oken bez vašeho zásahu.
- Aktivita webkamery či mikrofonu (kontrolka svítí, když ji nepoužíváte).
- Zpomalení počítače, vysoké zatížení sítě či procesoru.
- Neznámé programy či procesy, zejména s názvy podobnými systémovým.
- Vypnutý antivirus či firewall, který jste nevypínali.
- Neznámé přihlášení k účtům, změny hesel a platby.
- Odchozí spojení na neznámé servery (ve firewallu či monitoru sítě).
- Uživatelé či programy pro vzdálenou plochu, které jste neinstalovali.
- Neznámé soubory a složky na ploše či v systémových adresářích.
Pokud se objeví podezřelé chování bez legitimní podpůrné relace, může jít o RAT. Protože se RAT skrývá, spolehněte se na antivirus s ochranou před spywarem, případně offline kontrolu. Pro jistotu proveďte kontrolu i druhým nástrojem; viz Malwarebytes.
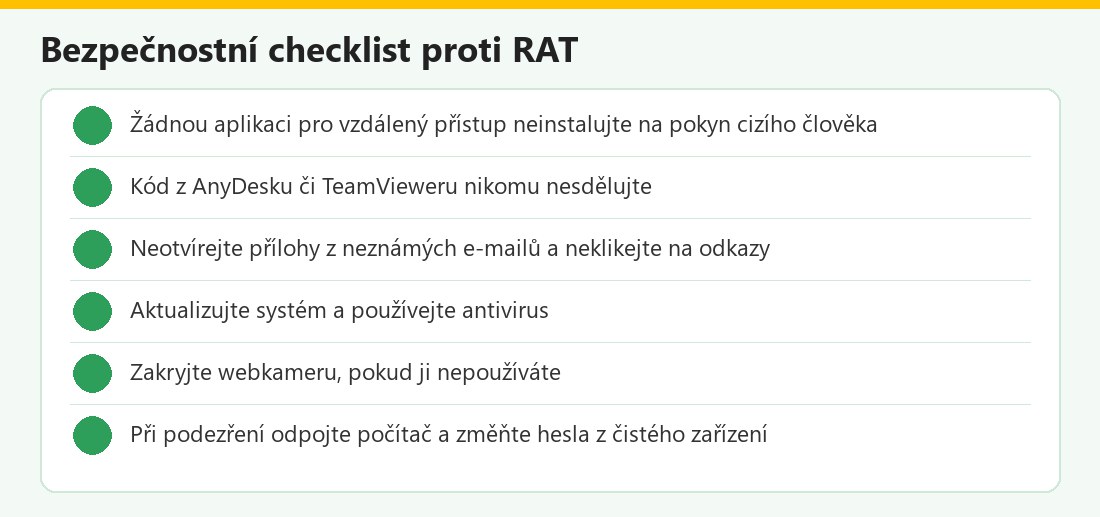 Kontrolní seznam – vlastní infografika
Jak RAT odstranit
- Odpojte počítač od internetu (kabel i Wi-Fi), aby se přerušilo spojení s útočníkem.
- Ukončete vzdálené relace a odinstalujte programy pro vzdálenou správu, které jste neinstalovali (AnyDesk, TeamViewer, TightVNC apod.).
- Z jiného, čistého zařízení změňte hesla k e-mailu, bankovnictví, cloudu a dalším účtům; zapněte ověření ve dvou krocích; viz Hacknutý účet.
- Zavolejte do banky, pokud útočník mohl vidět bankovnictví; zkontrolujte platby a zablokujte karty.
- Spusťte úplnou kontrolu antivirem a případně offline kontrolu; odstraňte nálezy; viz Microsoft Defender.
- Zkontrolujte spouštěcí položky, plánované úlohy a služby; odstraňte neznámé.
- Nejspolehlivější řešení: zálohovat data (jen dokumenty a fotografie, ne programy) a provést čistou instalaci systému; RAT mohl nainstalovat další škodlivé programy.
- Po obnovení nastavte nová hesla, ověření a zkontrolujte, zda nedošlo k úniku údajů.
- U firemního zařízení okamžitě informujte IT správce; mohlo dojít ke kompromitaci sítě.
- Nahlaste incident policii, pokud vznikla škoda.
Po odstranění zvažte kontrolu úniku údajů pomocí služby jako Have I Been Pwned a sledujte účty několik týdnů.
Jak se bránit
Základem jsou jednoduché zásady:
- Aktualizujte systém, prohlížeč a aplikace; zapněte automatické aktualizace.
- Používejte antivirus s ochranou před spywarem a pravidelně kontrolujte.
- Nespouštějte přílohy z neznámých či neočekávaných zpráv a ověřujte odesílatele; viz Jak rozpoznat podvodný e-mail.
- Nestahujte cracky a programy z neoficiálních zdrojů.
- Nástroje pro vzdálený přístup instalujte jen, když je skutečně potřebujete, z oficiálních webů, a zapněte jim heslo a ověření; po použití je odinstalujte či vypněte.
- Nikdy nesdělujte přístupový kód cizím osobám a nevěřte „technikům“.
- Používejte omezený uživatelský účet pro běžnou práci.
- Zapněte firewall a sledujte neobvyklá odchozí spojení.
- Zakryjte webkameru a vypněte nepotřebný mikrofon.
- Používejte správce hesel a ověření ve dvou krocích, aby ukradená hesla neotevřela vše.
- Zálohujte na odpojené médium.
Pro firmy platí navíc segmentace sítě, omezení vzdálených přístupů (VPN, ověření), monitoring a školení zaměstnanců o sociálním inženýrství.
Firemní prostředí a vzdálená práce
Při práci na dálku jsou nástroje pro vzdálený přístup běžné a legitimní, což útočníkům usnadňuje maskování. Firmy by měly povolit jen schválené nástroje, zakázat instalaci ostatních, vyžadovat ověření ve dvou krocích, vést log přihlášení a omezit přístupy podle rolí. Zaměstnanci by měli vědět, že IT oddělení nikdy nevyžaduje sdílení hesla ani kódu po telefonu bez ověření. Pokud pracujete z domova, oddělte pracovní zařízení od osobního a nesdílejte pracovní počítač s rodinou. Pokud zaměstnanec zjistí podezřelý vzdálený přístup, má ihned informovat IT. Viz Zabezpečení firemního účtu a 2FA pro týmy.
Časté otázky v praxi
Může mě někdo sledovat přes webkameru?: pokud je počítač infikován RAT, ano; zakryjte kameru a zkontrolujte počítač. Je AnyDesk bezpečný?: legitimní program ano, ale jeho zneužití podvodníky je častým problémem; kód nesdělujte. Poznám RAT podle antiviru?: často, ale nevím jistě; proveďte kontrolu a při pochybnostech čistou instalaci. Stačí odinstalovat podezřelý program?: nemusí; změňte hesla a zkontrolujte systém. Co když volal „technik“?: ukončete hovor, odpojte počítač a změňte hesla.
RAT v kostce
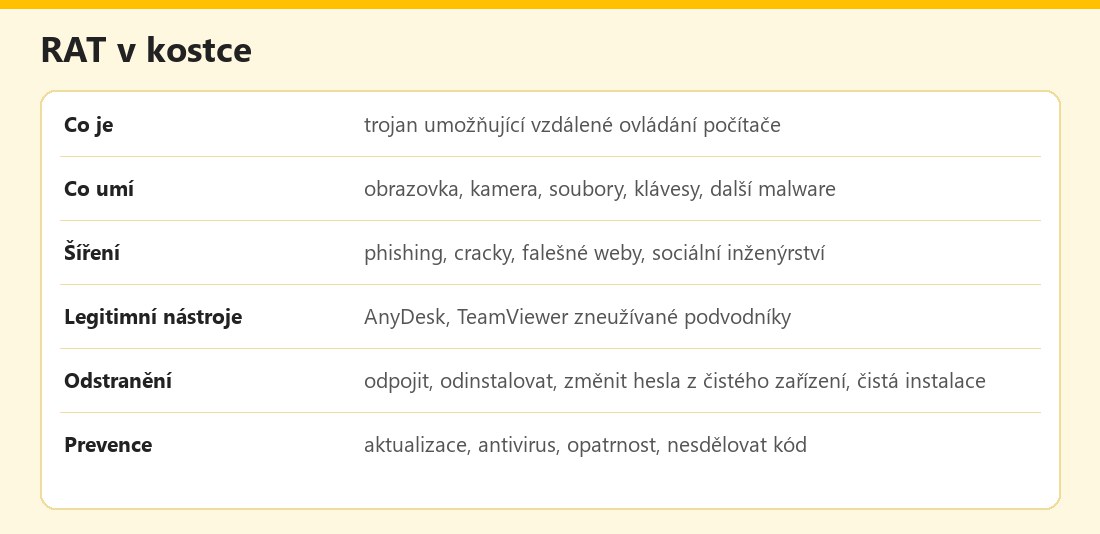 Základní údaje – vlastní infografika
Výhody a nevýhody
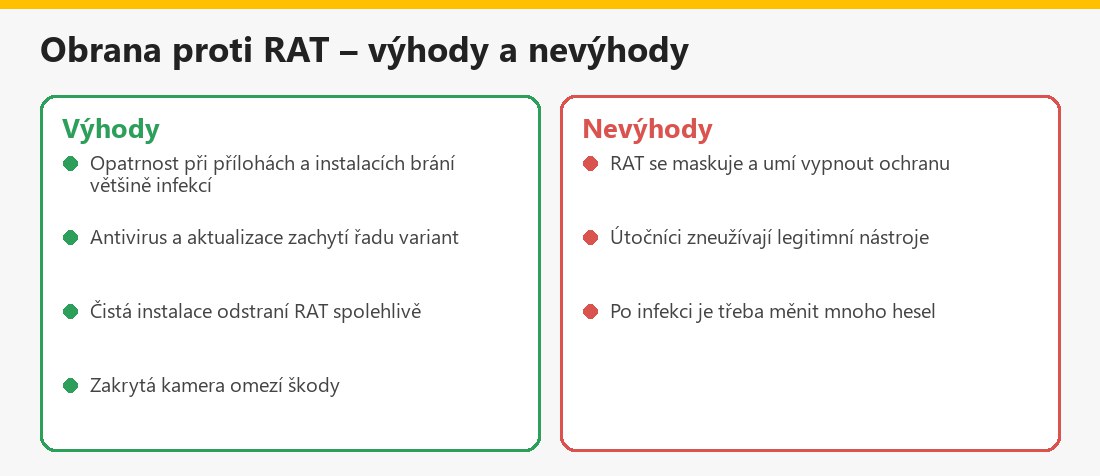 Souhrn pro běžného uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Malware a kybernetické útoky: Keylogger, Botnet, Infostealery a Malware – typy.
Shrnutí
RAT dává útočníkovi kontrolu nad vaším počítačem. Neinstalujte nic na pokyn cizího člověka, nesdělujte kód z nástrojů pro vzdálený přístup, aktualizujte a používejte antivirus. Po podezření počítač odpojte, hesla změňte z čistého zařízení a zvažte čistou instalaci. Aktuální informace najdete v ESET Glossary.
Často kladené otázky k RAT trojanům
Co je RAT?
Trojský kůň, který útočníkovi umožňuje vzdáleně ovládat váš počítač.
Co dokáže?
Sledovat obrazovku, zapnout kameru a mikrofon, zaznamenávat klávesy, stahovat soubory a instalovat další malware.
Jak se šíří?
Přes phishing, cracky, falešné weby, reklamy a sociální inženýrství.
Jak poznám vzdálený přístup?
Pohyb kurzoru bez vašeho zásahu, aktivita kamery, neznámé programy, vypnutý antivirus.
Co dělat po cizím přístupu?
Odpojit počítač, odinstalovat programy, změnit hesla z čistého zařízení, zavolat do banky a zvážit čistou instalaci.
Smím sdělit kód AnyDesk?
Nikdy cizí osobě; je to klíč k vašemu počítači.
Pomůže antivirus?
Často ano; při pochybnostech zvažte offline kontrolu a čistou instalaci.
Týká se to i firem?
Ano; RAT může sloužit jako vstup do sítě, proto je třeba omezit vzdálené přístupy.
