
Botnet – síť infikovaných zařízení (zombie, Mirai): jak vzniká, jak ho poznat a jak se chránit
Botnet je rozsáhlá síť infikovaných zařízení, která na dálku ovládá útočník (tzv. „bot herder“). Každé jednotlivé zařízení – počítač, telefon, router, IP kamera, chytrá televize či záznamové zařízení – se označuje jako bot nebo zombie. Majitel většinou vůbec neví, že jeho zařízení pracuje pro někoho jiného. Z botnetu pak útočník vytvoří „armádu“, která dokáže zahltit weby a služby (DDoS), rozesílat spam a phishing, těžit kryptoměny, zkoušet hesla na dalších službách či sloužit jako průchod pro další útoky. Právě proto jsou botnety jedním z pilířů současné kybernetické kriminality.
V tomto článku vysvětlujeme, co je botnet, jak vzniká (nakažení zařízení, výchozí hesla, nezáplatované chyby), k čemu slouží, proč jsou nejvíce zranitelná chytrá zařízení (IoT), jak poznat, že je vaše zařízení zapojeno, jak se chránit a co dělat po zjištění infekce. Informace vycházejí z vysvětlení bezpečnostních firem a výzkumných prací, například z ESET: Botnet, z odborné práce Understanding the Mirai Botnet a z přehledů médií o botnetu Mirai, například IoT botnet zdůrazňuje nebezpečí výchozích hesel (anglicky). Konkrétní rodiny botnetů se mění, ale základní princip i obrana zůstávají.
Další návody najdete v kategorii Malware a kybernetické útoky, například DDoS útok, Malware – typy a jak se chránit a Bezpečnost chytrých zařízení (IoT).
Aktualizováno: listopad 2026.
Jak botnet vzniká
Útočník potřebuje získat kontrolu nad velkým množstvím zařízení. Používá k tomu několik cest:
- Malware v počítačích a telefonech: infekce přes phishing, přílohy, cracky, škodlivé reklamy či odkazy; viz Malvertising.
- Zneužití výchozích a slabých hesel: automatické programy prohledávají internet a zkouší přihlašovací údaje typu „admin/admin“ u routerů, kamer a záznamových zařízení.
- Zneužití zranitelností v neaktualizovaném firmwaru zařízení.
- Samošířící se červ: infikované zařízení samo hledá další oběti a infikuje je.
- Zakoupení přístupu od jiných zločinců.
Po infekci se zařízení připojí k řídicímu serveru (C2) a čeká na příkazy. Mezitím může běžet jako dosud, takže majitel nic nepozná. Útočník poté zařízení „pronajímá“ jiným zločincům či jej využije k vlastním útokům.
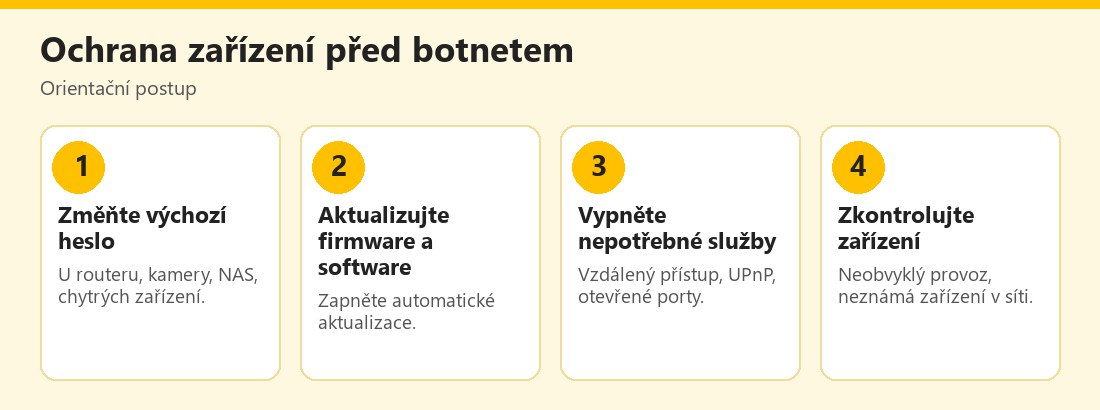 Orientační postup ochrany zařízení před zapojením do botnetu – vlastní infografika
Mirai a chytrá zařízení
Nejznámější ukázkou je botnet Mirai, který se objevil v roce 2016. Podle odborných analýz cílil na zařízení s Linuxem, jako jsou domácí routery, IP kamery a záznamová zařízení (DVR), a získával přístup téměř výhradně pomocí výchozích přihlašovacích údajů. Zdrojový kód byl později zveřejněn, proto vzniklo mnoho variant. Mirai podporoval několik typů DDoS útoků, fungoval jako samošířící se červ a vytvořil síť, která dokázala zahltit významné internetové služby. Další varianty se podle zpráv podílely i na rekordních útocích o síle terabitů za sekundu. Ponaučení je jednoduché: chytrá zařízení s továrním heslem a bez aktualizací jsou ideálním cílem. Viz Bezpečnost chytrých zařízení (IoT).
Mirai využíval především výchozí hesla, ale některé varianty zneužívají i zranitelnosti firmwaru. Proto změňte výchozí heslo u každého zařízení s přístupem k síti a zároveň aktualizujte firmware. Pokud výrobce zařízení již aktualizace nevydává, zvažte jeho výměnu.
K čemu botnet slouží
Útočníci botnety využívají především k:
- DDoS útokům: současné zahlcení webu či služby požadavky, aby přestal fungovat; viz DDoS útok.
- Rozesílání spamu a phishingu z cizích zařízení.
- Těžbě kryptoměn na cizí náklady; viz Cryptojacking.
- Credential stuffing: zkoušení uniklých hesel na tisících služeb z různých IP adres.
- Skrytí identity: využití cizích zařízení jako „proxy“ pro další útoky.
- Šíření malwaru a instalaci dalších škodlivých programů (ransomware, infostealery).
- Podvodům s kliknutím (click fraud) na reklamy.
Pro majitele zařízení to znamená zpomalení, vyšší spotřebu dat a elektřiny, riziko, že jeho IP adresa bude zařazena na černou listinu, a hlavně ztrátu kontroly nad vlastním zařízením.
Jak poznat, že je zařízení zapojeno
Zařízení v botnetu často nijak nesignalizuje, ale mohou se objevit varovné znaky:
- Zpomalení počítače, routeru či internetu bez důvodu.
- Zvýšený datový provoz (odchozí) a neobvyklá aktivita zařízení v noci.
- Přehřívání či vysoká spotřeba procesoru u zařízení, které nic nedělá.
- Neznámé procesy či programy; u routeru změněné nastavení DNS či otevřené porty.
- Vaše e-mailová adresa či IP je na černé listině, vaše e-maily končí ve spamu, nebo služby hlásí podezřelou aktivitu z vaší sítě.
- Upozornění od poskytovatele internetu či výrobce.
- Antivirus hlásí nález.
- Zařízení restartuje samo či přestalo reagovat na vzdálenou správu.
Pokud máte podezření, zkontrolujte router (přihlaste se do jeho rozhraní, ověřte nastavení, seznam připojených zařízení, otevřené porty a vzdálenou správu), kamery a chytrá zařízení a počítače antivirem. Při nejasnostech kontaktujte poskytovatele internetu.
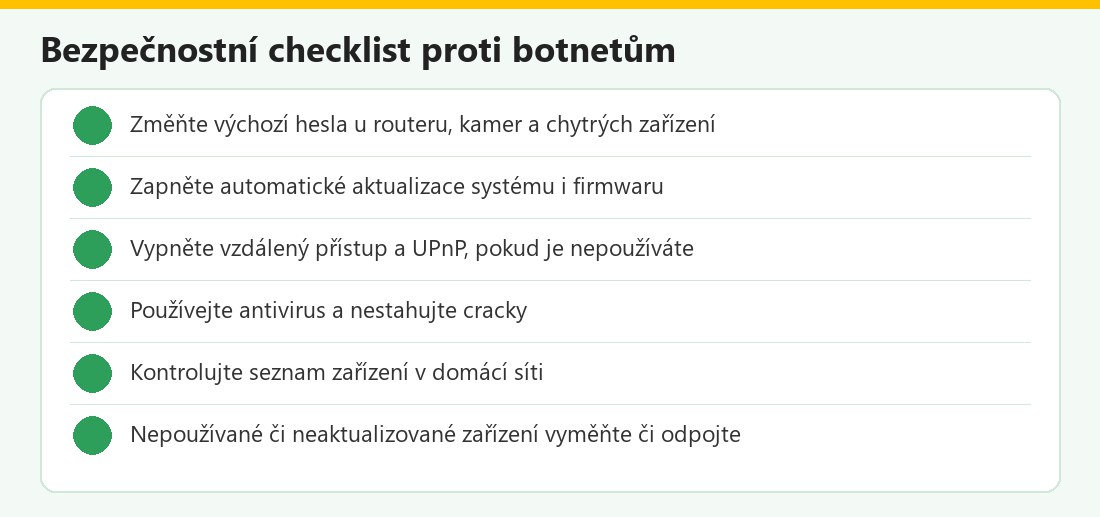 Kontrolní seznam – vlastní infografika
Jak se chránit
Základní zásady:
- Změňte výchozí přihlašovací údaje u routeru, IP kamer, NAS, tiskáren, chytrých zásuvek a všech zařízení s webovým rozhraním. Používejte unikátní silná hesla; viz Silné heslo.
- Aktualizujte firmware a software: operační systém, router, kamery, aplikace. Zapněte automatické aktualizace, kde je to možné.
- Vypněte nepotřebné služby: vzdálenou správu z internetu, UPnP, telnet, nepotřebné porty a cloudové funkce.
- Oddělte chytrá zařízení do samostatné (hostovské) sítě, aby infikované zařízení nemělo přístup k počítačům a datům.
- Používejte firewall a antivirus a nestahujte pirátský software; viz Microsoft Defender.
- Nekupujte zařízení bez podpory a bez možnosti změnit heslo; preferujte renomované výrobce.
- Vyřazená zařízení resetujte a odpojte, případně vyměňte.
- Používejte ověření ve dvou krocích u účtů výrobců.
- Pravidelně kontrolujte síť: počet a názvy připojených zařízení.
- Dbejte na stahování a nespouštějte neznámé přílohy.
Pro firmy platí navíc segmentace sítě, správa zařízení, monitoring provozu a plán reakce na incidenty.
Co dělat po zjištění infekce
- Odpojte zařízení od sítě (kabel či Wi-Fi).
- Proveďte obnovu továrního nastavení u routeru či chytrého zařízení; u počítačů spusťte antivirus a případně čistou instalaci systému.
- Změňte hesla (zařízení, účtů výrobců, Wi-Fi) z čistého zařízení.
- Aktualizujte firmware a zkontrolujte nastavení před opětovným připojením.
- Vypněte vzdálený přístup a nepotřebné služby.
- Zkontrolujte ostatní zařízení v síti, zda nejsou infikována.
- Kontaktujte výrobce či poskytovatele internetu, pokud problém přetrvává; neaktualizované zařízení zvažte vyřadit.
- U firemních zařízení informujte IT správce.
Pokud k infekci došlo přes uniklé heslo, zkontrolujte, zda není kompromitován také účet výrobce či e-mail; viz Hacknutý účet.
Botnety a zásahy orgánů
Bezpečnostní firmy a orgány činné v trestním řízení narušují botnety (odpojováním řídicích serverů, zabavováním domén a dalšími kroky). Takové zásahy mohou botnet dočasně vyřadit, ale infikovaná zařízení často zůstávají nakažená a mohou být využita znovu, pokud majitelé nezasáhnou. Proto je odpovědnost majitele zařízení klíčová: po zveřejnění zásahu zkontrolujte, zda nejsou vaše zařízení v seznamech postižených, a proveďte kroky z výše uvedeného seznamu. Nástupnické botnety se objevují s novými variantami, často založenými na zveřejněném kódu. Konkrétní doporučení pro Česko sledujte u národních orgánů kybernetické bezpečnosti a poskytovatele internetu.
Domácnost: router jako brána
Nejdůležitějším zařízením v domácí síti je router: pokud je kompromitován, mohou útočníci měnit nastavení DNS, přesměrovávat provoz na falešné stránky a využít všechna zařízení za ním. Doporučení: změňte heslo správce routeru i heslo Wi-Fi, vypněte WPS a vzdálenou správu, aktualizujte firmware a používejte šifrování WPA2/WPA3. Pokud jde o router od poskytovatele, informujte se o aktualizacích a bezpečnostním nastavení. Viz také Síť, Wi-Fi a připojení.
Časté otázky v praxi
Je můj počítač v botnetu?: můžete to zjistit antivirem a kontrolou provozu; někdy to neposkytuje žádné příznaky. Stačí změnit heslo routeru?: základ je, ale aktualizujte i firmware. Může být zapojena kamera?: ano, IP kamery s továrním heslem jsou častým cílem. Je botnet nebezpečný pro mě?: může zpomalovat, zhoršit reputaci vaší IP a poskytnout útočníkům cestu do sítě. Co když výrobce aktualizace nevydává?: zvažte výměnu zařízení.
Botnet v kostce
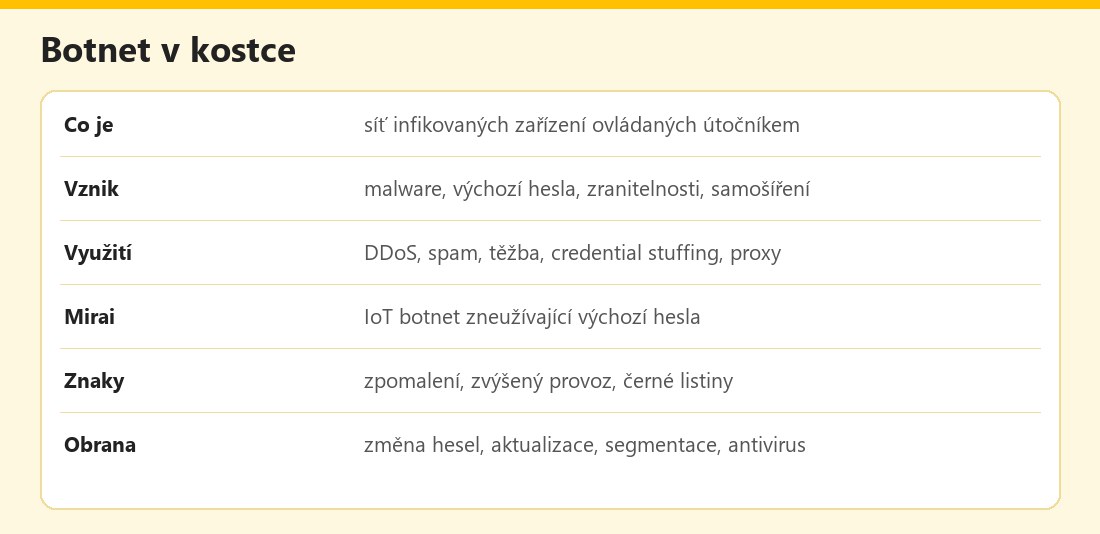 Základní údaje – vlastní infografika
Výhody a nevýhody
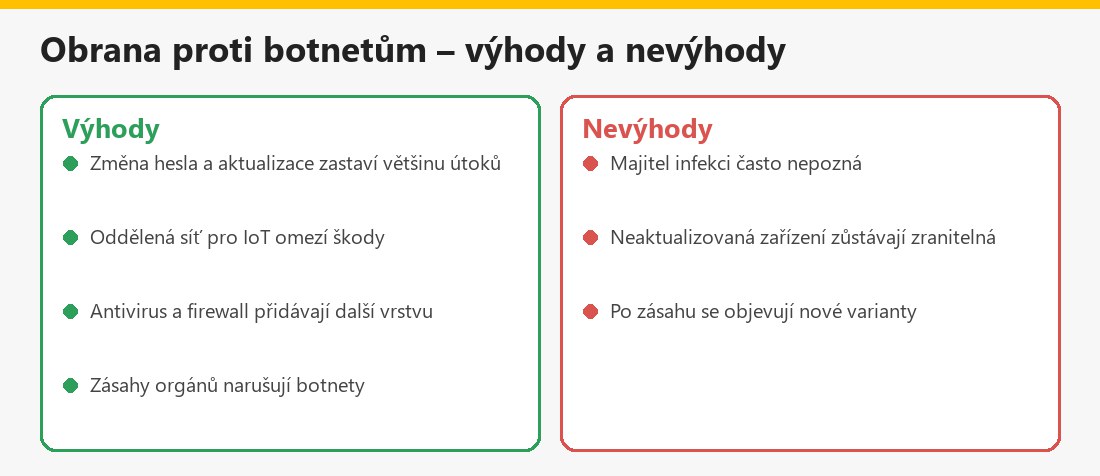 Souhrn pro běžného uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Malware a kybernetické útoky: DDoS útok, Cryptojacking, Malware – typy a Ransomware.
Shrnutí
Botnet je síť infikovaných zařízení ovládaných útočníkem, který ji využívá k DDoS útokům, spamu či těžbě. Bráníte se změnou výchozích hesel, aktualizacemi, vypnutím nepotřebných služeb a oddělením chytrých zařízení v síti. Aktuální informace najdete na stránce ESET: Botnet.
Často kladené otázky k botnetům
Co je botnet?
Síť infikovaných zařízení (zombie), která na dálku ovládá útočník.
Jak vzniká?
Infekcí malwarem, zneužitím výchozích hesel a zranitelností a samošířením.
Co je Mirai?
Botnet z roku 2016, který zneužíval výchozí hesla u routerů, kamer a DVR.
Jak poznám, že je zařízení zapojeno?
Často bez příznaků; zpomalení, zvýšený provoz, černá listina či nález antiviru mohou naznačovat.
Jak se chránit?
Změnit výchozí hesla, aktualizovat firmware, vypnout vzdálený přístup a oddělit chytrá zařízení.
Co dělat po zjištění?
Odpojit zařízení, provést továrního nastavení, změnit hesla a aktualizovat.
Mohou být zapojena i chytrá zařízení v domácnosti?
Ano, zejména kamery a routery s továrním heslem.
Pomůže zásah orgánů?
Narušení botnetu pomáhá, ale infikovaná zařízení je nutné vyčistit.
