
Falešná Wi-Fi (evil twin) – jak útočníci napodobují sítě, jak ji poznat a jak se chránit na cestách
Falešná Wi-Fi (odborně evil twin, „zlé dvojče“) je útok, při kterém útočník vytvoří bezdrátovou síť, která napodobuje legitimní: má stejný nebo velmi podobný název (SSID), například „Hotel-Guest“, „Letiště-Free-WiFi“ či název kavárny. Zařízení, která se tuto síť dříve připojovala, se mohou k falešné automaticky připojit, zejména pokud má silnější signál. Oběť si často ničeho nevšimne a běžně používá internet, zatímco útočník sleduje provoz, přesměrovává ji na falešné stránky a sbírá hesla či platební údaje. Protože zařízení většinou nedokážou rozlišit pravou a falešnou síť (mají stejný název), je ochrana postavena především na opatrnosti uživatele.
V tomto článku vysvětlujeme, jak evil twin funguje, co útočník může dělat, jak vypadá falešný přihlašovací portál, jak se na veřejné Wi-Fi chovat, jak se bránit (mobilní hotspot, VPN, vypnutí automatického připojení, HTTPS), co dělat po podezření a jak postupovat jako provozovatel Wi-Fi (hotel, kavárna, firma). Informace vycházejí z bezpečnostních přehledů, například Kaspersky: Evil twin, Panda Security: Co je útok evil twin, Norton: Útok evil twin, CyberGhost: Varovné příznaky evil twin a TechTarget: Co je útok evil twin (anglicky). Konkrétní techniky se vyvíjejí, ale principy ochrany zůstávají.
Další návody najdete v kategorii Síť, Wi-Fi a připojení, například Rizika veřejné Wi-Fi sítě, VPN a Mobilní hotspot.
Aktualizováno: listopad 2026.
Jak evil twin funguje
Typický průběh:
- Útočník zjistí název sítě na daném místě (hotel, letiště, kavárna, firma) nebo vytvoří lákavý název („Free WiFi“, „Airport Free“).
- Vytvoří falešný přístupový bod (stačí notebook či malé zařízení) se stejným SSID a silnějším signálem.
- Zařízení se připojí: telefony a notebooky si pamatují známé sítě a automaticky se připojují k té nejsilnější s daným názvem.
- Útočník přeposílá provoz na internet (aby vše fungovalo) a sleduje či upravuje jej, případně oběť přesměruje na falešný přihlašovací portál (captive portal).
- U některých útoků útočník vyřadí původní přístupový bod (například zahlcením), aby se uživatelé připojili k falešnému.
Podle bezpečnostních zdrojů se takové útoky vyskytují zejména na místech s hodně lidmi a veřejnou Wi-Fi: letiště, hotely, konference, kavárny, nákupní centra, ale i firemní prostředí.
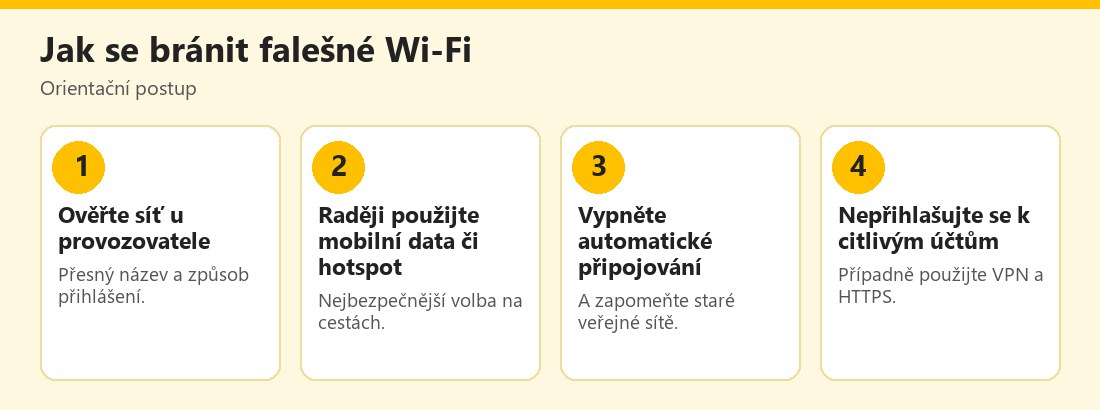 Orientační postup ochrany před falešnou Wi-Fi – vlastní infografika
Co útočník dokáže
Pokud se k falešné síti připojíte, útočník může:
- Zaznamenávat nešifrovaný provoz a metadata (navštívené weby, DNS dotazy).
- Podsunout falešné přihlašovací stránky (banky, e-mail, sociální sítě, hotelový portál) a sbírat hesla a údaje z karet.
- Přesměrovávat na škodlivé weby a instalovat malware (falešné „aktualizace“).
- Provádět útoky typu man-in-the-middle (zachycení a úprava komunikace); viz Útoky man-in-the-middle.
- Odstranit či degradovat zabezpečení u nešifrovaných spojení.
- Využít zachycené relace (cookies) u spojení, která nejsou správně chráněna.
- Zjistit zařízení v síti a pokusit se o dalšího útoku.
Dnes je většina webů chráněna HTTPS, které obsah komunikace šifruje, takže odposlech samotných dat bývá obtížnější; i tak zůstávají rizika: falešné přihlašovací stránky, přesměrování, ukradené údaje zadané do podvodného formuláře a metadata. Proto platí zásada: veřejné Wi-Fi nikdy nepovažujte za důvěryhodnou; viz Rizika veřejné Wi-Fi sítě a HTTPS zámek.
Falešná síť často zobrazí portál, který žádá e-mail, heslo či platební údaje „pro připojení“. Skutečná veřejná Wi-Fi obvykle vyžaduje jen souhlas s podmínkami či jednoduchou registraci. Pokud portál požaduje přihlášení k Googlu, bankovnictví či údaje z karty, zavřete jej.
Falešný přihlašovací portál (captive portal)
Mnoho veřejných sítí používá přihlašovací stránku (captive portal): zobrazí se po připojení a vyžaduje souhlas, kód, číslo pokoje či registraci. Útočník ji napodobí. Varovné znaky:
- Žádost o neobvyklé údaje: heslo k e-mailu či účtu na sociální síti, údaje z platební karty, kopie dokladů.
- Tlačítko „Přihlásit přes Google/Facebook/Apple“, které po kliknutí vyžaduje zadání hesla na stránce, kterou nemůžete ověřit.
- Adresa v prohlížeči neodpovídá provozovateli, je zahraniční nebo podezřelá.
- Chyby, nízká kvalita stránky, jiný jazyk či odlišný vzhled než u provozovatele.
- Nestandardní požadavky: instalace „certifikátu“, „aplikace“ či „aktualizace“ pro připojení.
- Síť bez hesla, která žádá citlivé údaje, nebo naopak síť s heslem, které nikdo předtím nesdělil.
- Opakované odhlašování a nutnost nového přihlášení.
Pokud je jakýkoli signál podezřelý, stránku nepodepisujte ani neodesílejte a od sítě se odpojte. Pro případné ověření se zeptejte personálu, jak se síť jmenuje a jak se přihlašuje.
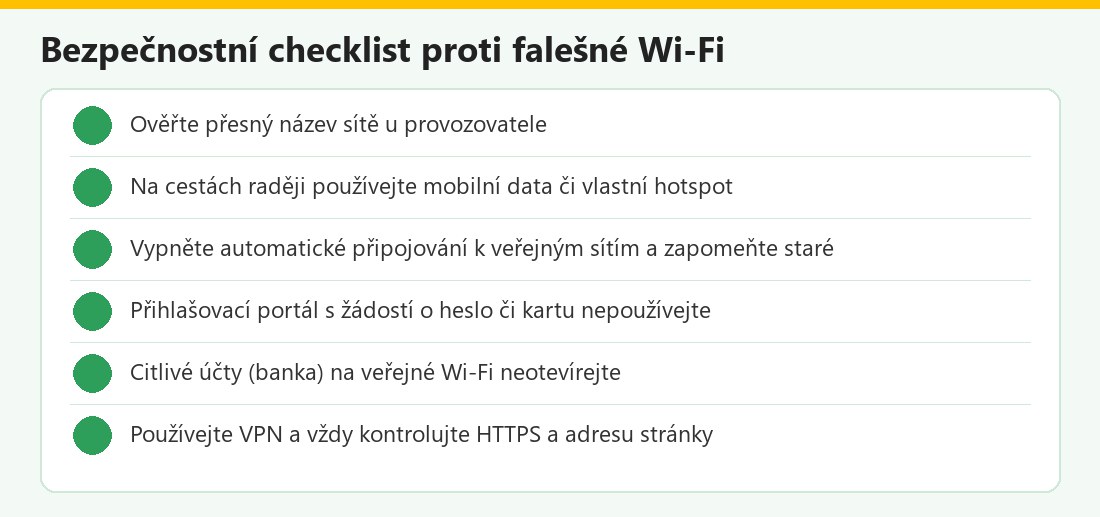 Kontrolní seznam – vlastní infografika
Jak se bránit
Praktické zásady podle bezpečnostních zdrojů:
- Preferujte mobilní data či vlastní hotspot: nejbezpečnější volba na veřejnosti; viz Mobilní hotspot.
- Ověřujte název sítě u provozovatele (hotel, kavárna) a pozor na sítě s podobnými názvy či bez hesla, které se objevily „najednou“.
- Vypněte automatické připojování k otevřeným a veřejným sítím a zapomeňte sítě, které už nepotřebujete (zařízení si je pamatují a automaticky připojují).
- Vypněte Wi-Fi, když ji nepoužíváte, a také funkce sdílení a automatického objevování zařízení.
- Používejte VPN (důvěryhodnou službu), která šifruje provoz; pomůže proti odposlechu, ale nechrání před zadáním údajů na phishingové stránce; viz VPN.
- Sledujte HTTPS a adresu: u přihlášení kontrolujte správnou doménu a zámek (a nespoléhejte jen na něj); upozornění prohlížeče o certifikátu neignorujte.
- Nepřihlašujte se k citlivým účtům (banka, e-mail) a nenakupujte na neověřené síti; odhlaste se po použití.
- Aktualizujte zařízení a používejte antivirus.
- Používejte ověření ve dvou krocích u důležitých účtů, aby ukradené heslo nestačilo; ideálně passkeys; viz Passkeys.
- Zakažte sdílení souborů a nastavte síť jako veřejnou (v systému Windows), aby zařízení nebylo viditelné.
Pokud musíte použít veřejnou Wi-Fi, omezte se na nezbytné činnosti a vyhněte se přihlašování.
Co dělat po připojení k podezřelé síti
Pokud máte podezření, že jste se připojili k falešné síti či zadali údaje na falešném portálu:
- Okamžitě se odpojte a vypněte Wi-Fi; síť zapomeňte v nastavení.
- Změňte hesla k účtům, která jste použili, z jiného zařízení či důvěryhodné sítě; zapněte ověření ve dvou krocích; viz Hacknutý účet.
- Odhlaste všechna zařízení a relace u důležitých služeb.
- Pokud jste zadali údaje z karty, kontaktujte banku, zablokujte kartu a zkontrolujte platby.
- Spusťte antivirovou kontrolu a zkontrolujte, zda se nenainstalovaly neznámé aplikace či certifikáty.
- Odeberte neznámé certifikáty a profily, které zařízení nainstalovalo.
- Informujte provozovatele sítě (hotel, letiště), pokud jde o veřejnou síť.
- U firemního zařízení informujte IT oddělení.
Pokud došlo k platbě, postupujte podle článků o podvodech; viz Podvody a sociální inženýrství.
Jak postupovat jako provozovatel Wi-Fi
Hotely, kavárny, firmy a školy by měly myslet na ochranu návštěvníků: používat zabezpečenou síť (WPA2/WPA3), jasně sdělovat přesný název sítě a způsob přihlášení, sledovat okolí (neznámé přístupové body se stejným názvem), používat firemní ověřování (certifikáty, WPA-Enterprise) a monitorovat bezdrátové prostředí. Zaměstnance je vhodné proškolit, aby se nepřipojovali k veřejným sítím pro práci a používali VPN či mobilní data. Pro hosty zvažte zřetelné označení sítě u recepce a oddělení hostů od interní sítě; viz Hostovská Wi-Fi. Technická řešení pro detekci neautorizovaných přístupových bodů nabízejí profesionální systémy.
Cestování a práce na veřejnosti
Pro cestovatele a lidi pracující mimo kancelář je užitečné mít plán: datový tarif s dostatkem dat (včetně roamingu v EU), hotspot v telefonu, VPN, powerbanku a zásady pro citlivou práci (nepřihlašovat se k firemním systémům z veřejných sítí bez VPN). Při roamingu mimo EU sledujte cenu dat. V hotelech a na konferencích ověřujte název sítě a pokud je k dispozici, použijte kabelové připojení. Citlivé činnosti (bankovnictví) odložte, pokud nemáte důvěryhodné připojení. Viz také Rizika veřejných počítačů.
Časté otázky v praxi
Poznám falešnou síť podle názvu?: ne vždy; název může být stejný. Pomůže VPN?: proti odposlechu ano, proti phishingu nikoli. Je bezpečná síť s heslem?: bezpečnější, ale heslo znají i další; útočník ji může napodobit. Mohu se bránit automaticky?: vypněte automatické připojování. Co když potřebuji internet?: použijte hotspot v telefonu.
Falešná Wi-Fi v kostce
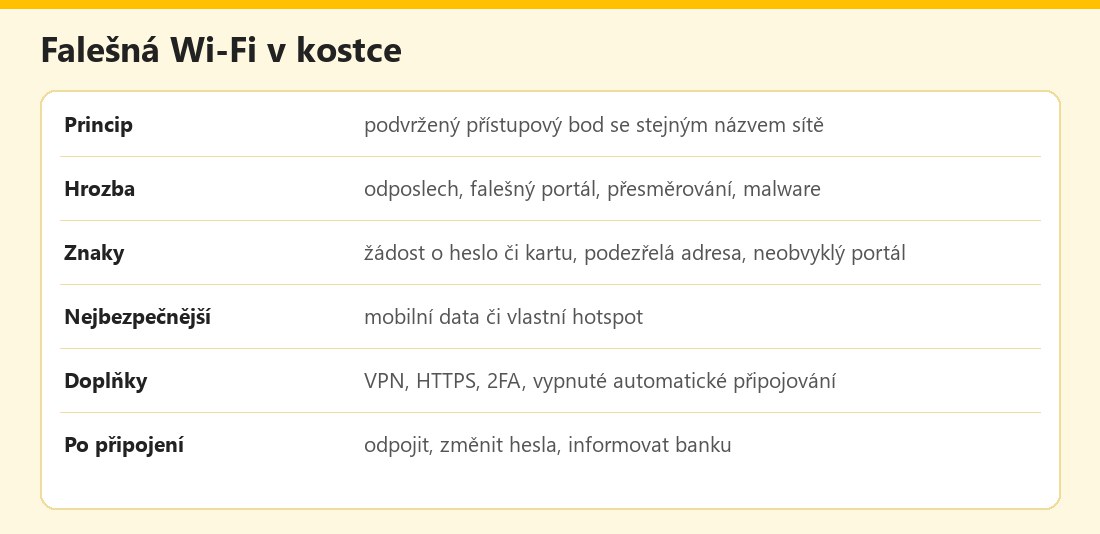 Základní údaje – vlastní infografika
Výhody a nevýhody
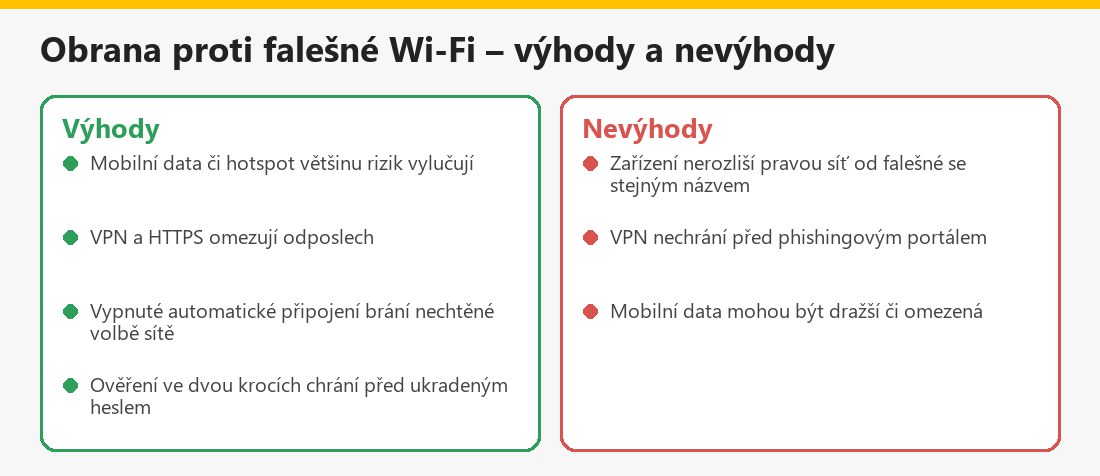 Souhrn pro běžného uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Síť, Wi-Fi a připojení: Rizika veřejné Wi-Fi sítě, Mobilní hotspot, HTTPS zámek a Útoky man-in-the-middle.
Shrnutí
Falešná Wi-Fi (evil twin) napodobuje legitimní síť a sbírá hesla a údaje. Na cestách preferujte mobilní data či vlastní hotspot, vypněte automatické připojování, nepoužívejte přihlašovací portály žádající heslo či kartu a doplňte VPN a ověření ve dvou krocích. Aktuální informace najdete u Kaspersky.
Často kladené otázky k falešné Wi-Fi
Co je evil twin?
Podvržená Wi-Fi síť, která napodobuje legitimní (stejný název), aby se k ní oběti připojily.
Co útočník dokáže?
Sledovat provoz, podsunout falešné přihlašovací stránky, sbírat hesla a údaje a přesměrovávat na škodlivé weby.
Jak se bránit?
Používat mobilní data či hotspot, vypnout automatické připojování, využít VPN a nepřihlašovat se k citlivým účtům.
Pomůže VPN?
Šifruje provoz, ale nechrání před zadáním údajů na falešné stránce.
Jak poznám falešný portál?
Žádá heslo k účtu či údaje z karty, má podezřelou adresu a nestandardní požadavky.
Co po podezření?
Odpojit, síť zapomenout, změnit hesla, informovat banku a zkontrolovat zařízení.
Je síť s heslem bezpečná?
Bezpečnější, ale heslo znají i další a útočník ji může napodobit.
Mohu si ověřit název sítě?
Zeptejte se provozovatele na přesný název a způsob přihlášení.
