
Povinnosti investičních firem při AI podle ESMA a MiFID II – governance, data, školení a záznamy
Když investiční firma nasadí AI, nemění se její povinnosti vůči klientům. Evropský orgán pro cenné papíry a trhy (ESMA) v prohlášení z 30. května 2024 shrnul, jak se tyto povinnosti podle směrnice MiFID II vztahují na použití AI při poskytování retailových investičních služeb. Tento článek se věnuje povinnostem firem: vedení, řízení rizik, datům, externím dodavatelům, školení, vhodnosti produktů a záznamům. Pohled klienta najdete v článku ESMA k AI v investičních službách. Nejde o právní poradenství; firmy by měly konzultovat konkrétní povinnosti s odborníky a svým dohledovým orgánem.
Zdroj: ESMA – Public Statement on the use of AI in the provision of retail investment services (PDF). ESMA uvádí, že prohlášení je úvodním vodítkem a nejde nad rámec širšího evropského rámce (nařízení o AI, DORA), který se uplatňuje souběžně. Související: AI v bankovnictví a NIST AI RMF – řízení rizik AI.
Aktualizováno: listopad 2026.
Tři okruhy požadavků MiFID II
ESMA uvádí, že se zaměřuje na existující požadavky MiFID II, zejména na:
- organizační požadavky (řízení, řízení rizik, znalosti a kompetence, školení),
- pravidla jednání s klienty (conduct of business),
- obecnou povinnost jednat v nejlepším zájmu klienta.
Prohlášení se vztahuje také na situace, kdy zaměstnanci používají nástroje třetích stran bez vědomí vedení; firma musí mít opatření pro kontrolu používání AI „v jakékoli formě“.
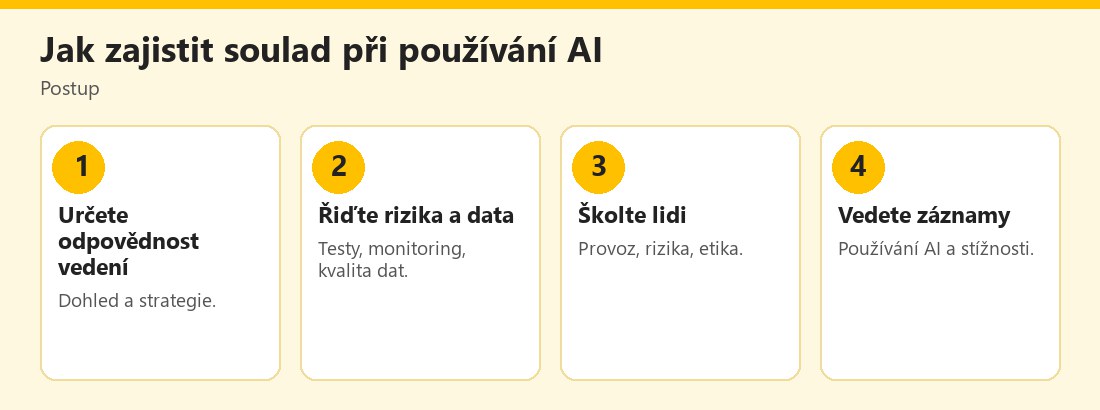 Postup zajištění souladu s MiFID II při používání AI – vlastní infografika
Zájem klienta a informace pro klienty
Podle ESMA je jádrem použití AI v investičních službách závazek jednat v nejlepším zájmu klienta, bez ohledu na zvolené nástroje. Firmy mají být transparentní o roli AI v rozhodování a informace o používání AI mají klientům podávat jasně, férově a nezavádějícím způsobem. Pokud firma používá AI při komunikaci s klienty, například v chatbotech, má používání takové technologie klientům oznámit.
Vedení firmy a governance
ESMA zdůrazňuje roli řídícího orgánu:
- Musí mít odpovídající porozumění tomu, jak se AI ve firmě používá, a zajistit přiměřený dohled.
- Má vytvořit robustní struktury řízení, které sledují výkon a dopad nástrojů AI na služby firmy.
- Vedení má podporovat kulturu odpovědnosti za rizika, transparentnosti a zodpovědnosti, v níž se důsledky nasazení AI pravidelně hodnotí a podle změn trhu a regulace se upravují.
Řízení rizik a testování
Prohlášení požaduje rámec řízení rizik specifický pro AI: pravidelné testování modelů, monitoring systémů a odhalování a zmírňování rizik a zkreslení. Při odhadu rizik se uplatňuje zásada přiměřenosti: rozsah a přísnost testování a monitoringu mají odpovídat rozsahu, složitosti a možným rizikům systémů, s důrazem na oblasti, kde AI nejvíce ovlivňuje procesy firmy a služby klientům. Procesy mají být dynamické, tedy umožňovat včasné úpravy při změně výstupů AI, vzorců rozhodování či tržních podmínek, a podložené dokumentací a zprávami pro transparentnost a odpovědnost.
Kvalita dat
Pokud se AI používá v procesu investičního rozhodování, mají firmy zajistit, aby vstupní data byla relevantní, dostatečná a reprezentativní a aby byly algoritmy trénovány a validovány na přesných, úplných a dostatečně širokých souborech dat. To platí pro data získaná interně i od třetích stran. Vytváření, trénování, testování, validace a průběžná analýza dat vyžadují důkladný dohled.
Externí dodavatelé
Mnohé nástroje AI firmy nakupují od třetích stran. ESMA připomíná, že v takovém případě platí pravidla MiFID II o outsourcingu kritických a důležitých funkcí: je třeba náležitá prověrka (due diligence) při výběru dodavatelů a přiměřené kontroly v celém dodavatelském řetězci.
Znalosti, kompetence a školení
MiFID II klade důraz na znalosti a kompetence zaměstnanců, kteří poskytují informace o produktech. Firmy, které k tomu používají AI, musejí činit se zvýšenou ostražitostí a zachovat stejné standardy kvality. ESMA uvádí:
- Kontroly předem (ex ante) přesnosti informací, které systémy AI dostávají a používají, aby se zabránilo šíření chybných informací nebo zavádějících investičních rad.
- Dostatečně časté kontroly následně (ex post) všech procesů, v nichž se informace klientům předávají přímo či nepřímo prostřednictvím AI.
- Školení zaměstnanců, zejména v kontrolních funkcích: nejen o provozní stránce AI, ale i o rizicích, etice a regulačních dopadech; zaměstnanci mají umět rozpoznat problémy s integritou dat, algoritmickým zkreslením a nezamýšlenými důsledky rozhodování AI.
Pravidla jednání s klienty: vhodnost
Pro investiční poradenství a správu portfolia ESMA požaduje zvýšenou pečlivost při zajišťování vhodnosti služeb a nástrojů pro každého klienta. Kontroly mají zajistit, že systémy AI jsou navrženy a sledovány tak, aby například distribuce produktů odpovídala cílovému trhu a doporučení finanční situaci klienta, investičním cílům (včetně preferencí udržitelnosti a tolerance k riziku) a znalostem a zkušenostem. Firmy mají zavést přísné procesy zajištění kvality nástrojů AI: důkladné testování algoritmů a jejich výsledků z hlediska přesnosti, férovosti a spolehlivosti v různých tržních scénářích a pravidelné zátěžové testy při extrémních podmínkách. ESMA odkazuje též na své směrnice o požadavcích na vhodnost pro automatizované či poloautomatizované poradenství (robo-advice). Zároveň musí firmy dodržovat pravidla ochrany osobních údajů.
Záznamy
ESMA očekává komplexní záznamy o využívání AI a o souvisejících stížnostech klientů a potenciálních klientů. Záznamy mají zahrnovat aspekty nasazení AI: rozhodovací procesy, použité zdroje dat, implementované algoritmy a změny provedené v čase.
Co z toho plyne pro české firmy
Následující body jsou obecné úvahy, nikoli právní rady:
- Zmapujte, kde se AI používá, včetně nástrojů, které zaměstnanci používají „na vlastní pěst“.
- Určete odpovědné osoby ve vedení a zajistěte, že rozumí tomu, co AI dělá.
- Nastavte testování a monitoring podle rizika: čím větší vliv AI na klienty, tím přísněji.
- Zdokumentujte data a modely (zdroje, změny, validace).
- Prověřte dodavatele a smlouvy o outsourcingu.
- Proškolte zaměstnance včetně kontrolních funkcí.
- Vedete záznamy a stížnosti a pravidelně je vyhodnocujte.
- Konzultujte se dohledovým orgánem. ESMA firmám výslovně doporučuje komunikaci s dohledovými orgány a uvádí, že spolu s národními orgány bude vývoj sledovat; v ČR je to zejména Česká národní banka.
Kde najít další informace
Základní informace o evropské regulaci trhů s cennými papíry nabízí ESMA, o dohledu v České republice Česká národní banka a o evropském rámci pro AI přehled Evropské komise. K obecnému řízení rizik AI slouží NIST AI Risk Management Framework, které rozlišuje čtyři funkce: řízení, mapování, měření a zvládání rizik. Konkrétní povinnosti vždy ověřte v aktuálním znění předpisů a u svého dohledového orgánu.
Jak začít s řízením rizik AI
Pro menší firmu může být rozsáhlý rámec řízení rizik zpočátku odrazující. Praktický začátek je jednoduchý. Nejprve sestavte seznam všech nástrojů AI, které se ve firmě používají, včetně těch, které zaměstnanci zavedli sami. U každého nástroje si zapište účel, zdroj dat, odpovědnou osobu a dopad na klienty. Poté nástroje roztřiďte podle rizika: nástroj, který jen pomáhá s interním textem, vyžaduje jiné kontroly než nástroj, který komunikuje s klienty nebo ovlivňuje doporučení. U rizikovějších nástrojů nastavte pravidelné vzorkové kontroly výstupů a definujte, kdo a kdy je oprávněn nástroj zastavit. Teprve poté má smysl budovat podrobnější dokumentaci. Zásada přiměřenosti, kterou ESMA zdůrazňuje, znamená, že rozsah kontrol má odpovídat rozsahu, složitosti a rizikům používaných systémů.
Na co si dát pozor
Rizikové je například spoléhání na dodavatele bez vlastní kontroly (odpovědnost zůstává firmě), nedostatečná dokumentace změn modelů a dat, zanedbání zaměstnanců, kteří používají veřejné nástroje, a neexistující postup pro situaci, kdy AI vydá chybný výstup. Rizikové je i odkládání školení na dobu, kdy už je nástroj zavedený. Podle ESMA je přitom povědomí uvnitř organizace, zejména u kontrolních funkcí, klíčové pro zvládání složitosti, kterou AI přináší.
Praktický příklad (smyšlený)
Investiční společnost zavede chatbot, který odpovídá na dotazy klientů o produktech. Před spuštěním ověří, že chatbot čerpá jen z aktualizovaných podkladů, nastaví kontroly přesnosti odpovědí a pravidelně vzorkově zkoumá konverzace. Klientům na začátku sdělí, že komunikují s automatickým asistentem, a při dotazech na doporučení je předá poradci. Zaměstnance proškolí, vede záznamy o změnách a eviduje stížnosti. Příklad je smyšlený.
Podle ESMA platí při použití AI všechny povinnosti MiFID II: nejlepší zájem klienta, odpovědnost vedení, řízení rizik, kvalita dat, kontrola dodavatelů, školení, vhodnost a záznamy. Rozhodnutí zůstávají odpovědností vedení, ať je činí člověk, nebo AI.
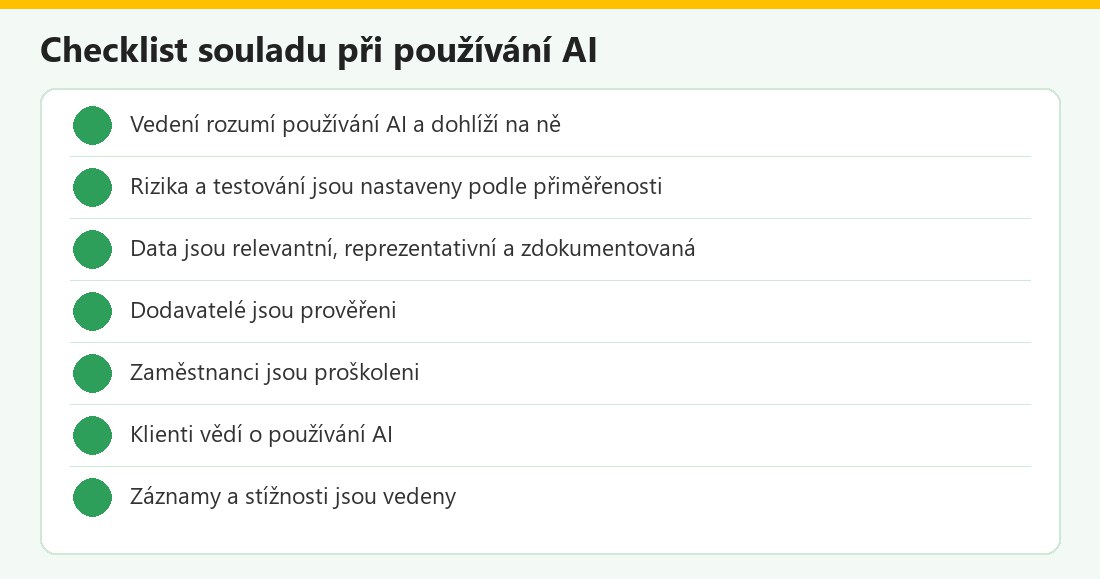 Kontrolní seznam – vlastní infografika
Povinnosti firem v kostce
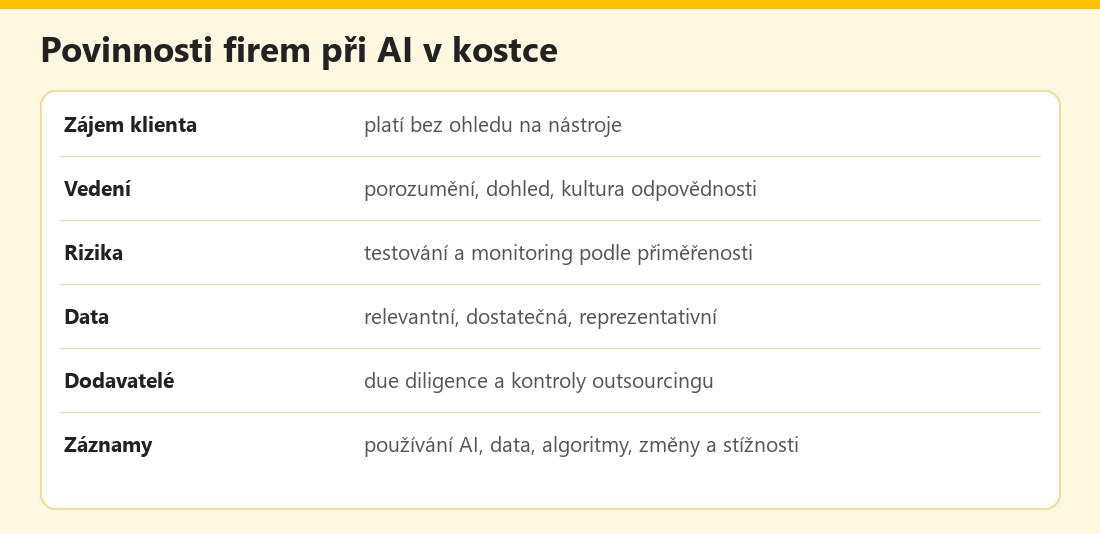 Základní údaje – vlastní infografika
Výhody a nevýhody
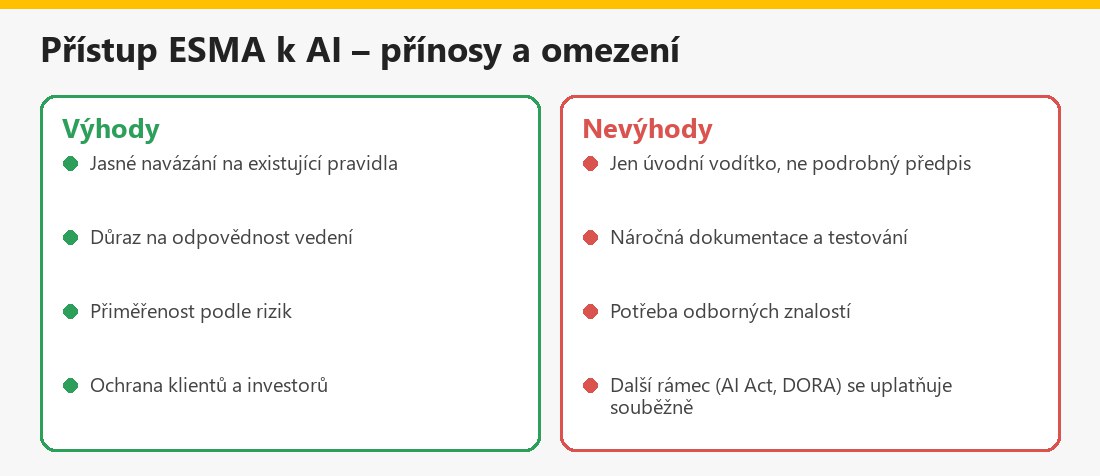 Souhrn – vlastní infografika
Související články
V kategorii AI v oborech najdete také AI v pojišťovnictví.
Shrnutí
ESMA v prohlášení z 30. 5. 2024 ukázala, že použití AI nemění povinnosti investičních firem podle MiFID II: jednat v nejlepším zájmu klienta, být transparentní, mít zodpovědné vedení, řízení rizik a testování podle přiměřenosti, kvalitní data, prověřené dodavatele, proškolené zaměstnance, vhodnost služeb a záznamy o AI a stížnostech. Firmy mají pamatovat také na nástroje, které zaměstnanci používají bez vědomí vedení. Nejde o právní poradenství.
Často kladené otázky k povinnostem firem při AI
Mění AI povinnosti firem podle MiFID II?
Ne, podle ESMA platí všechny povinnosti nezávisle na tom, zda rozhodnutí činí člověk, nebo AI.
Co se očekává od vedení?
Porozumění používání AI, přiměřený dohled, robustní struktury řízení a kultura odpovědnosti.
Jak se testuje AI?
Pravidelně, s monitoringem a podle zásady přiměřenosti; včetně zátěžových testů při extrémních podmínkách.
Co data?
Mají být relevantní, dostatečná a reprezentativní a algoritmy trénovány a validovány na přesných a širokých souborech dat.
Co dodavatelé?
Platí pravidla o outsourcingu kritických funkcí a prověrka dodavatelů.
Je nutné školení?
Ano, zaměstnanci včetně kontrolních funkcí mají rozumět provozu, rizikům, etice a regulaci AI.
Co se zaznamenává?
Používání AI, rozhodovací procesy, zdroje dat, algoritmy, změny a stížnosti klientů.
Je to právní poradenství?
Ne, jde o shrnutí regulatorního prohlášení.
