
Historie interakcí s Copilotem – co se ukládá, retence ve Purview, mazání a eDiscovery
Když zaměstnanec napíše dotaz do Microsoft Copilot, vzniká záznam. Kde se uloží, kdo jej vidí, jak dlouho přežije a co znamená „smazat historii“? Odpovědi jsou důležité pro ochranu soukromí zaměstnanců, pro pověřence i pro správce IT, protože Copilot je spojen s firemními daty a jeho dotazy mohou obsahovat citlivé informace. Dokumentace Microsoftu popisuje ukládání historie aktivity (Copilot activity history), retenční politiky Microsoft Purview a mechanismus trvalého mazání poměrně podrobně; tento článek ji shrnuje srozumitelně.
Informace vycházejí z dokumentace Microsoft Learn: Data, Privacy, and Security for Microsoft Copilot, Learn about retention for Copilot and AI apps a Microsoft Purview data security and compliance protections for generative AI apps (stav k 14. 11. 2026). Funkce a názvy se mění; ověřte aktuální verzi. Nejde o právní poradenství. Související: Microsoft Copilot – data, oprávnění a sdílení a AI na pracovišti – co smí zaměstnavatel.
Aktualizováno: listopad 2026.
Co se ukládá
Podle dokumentace se při práci s Copilotem v aplikacích jako Word, PowerPoint, Excel, OneNote, Loop či Whiteboard ukládají data o interakcích: dotaz uživatele a odpověď Copilotu včetně citací informací, o které se odpověď opírá. Dokumentace tomu říká „obsah interakcí“ a jejich záznam je historie aktivity Copilotu. Ta uživatelům umožňuje například zobrazit dřívější konverzace v Copilot Chatu nebo v schůzkách v Microsoft Teams. Data jsou zpracována a uložena v souladu se smluvními závazky vůči organizaci, jsou šifrována při uložení a nepoužívají se k trénování základních jazykových modelů.
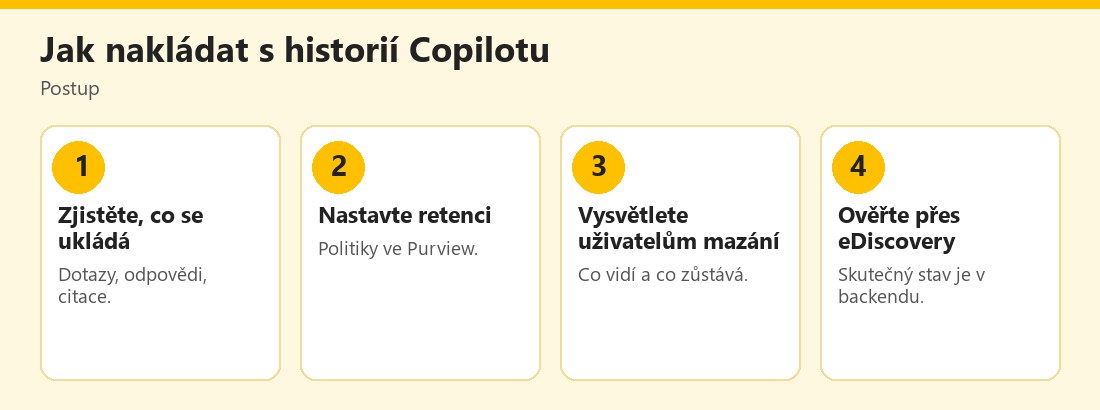 Postup správy historie interakcí s Copilotem – vlastní infografika
Kde záznamy leží
Retenční dokumentace popisuje, že v pozadí se k ukládání používají poštovní schránky Exchange. Data z generativních AI zpráv jsou uložena v skryté složce ve schránce uživatele, který aplikaci používá. Tato složka není určena k přímému přístupu uživatelů ani administrátorů, slouží k uložení dat, která mohou compliance správci prohledávat nástroji eDiscovery. Z toho plyne důležité pravidlo: to, co vidíte v aplikaci, neodpovídá nutně tomu, co je uloženo pro účely compliance. Dokumentace to říká přímo: zprávy viditelné v AI aplikacích nejsou přesným odrazem toho, zda jsou pro účely compliance zachovány, nebo trvale smazány.
Kdo může záznamy zobrazit a spravovat
Administrátoři mohou k zobrazení a správě uložených dat použít Content search nebo Microsoft Purview; ve Purview lze nastavit retenční politiky pro data o chatových interakcích s Copilotem. U chatů s Copilotem v Teams mohou admini využít také Teams Export API. Purview dále podporuje:
- audit (prompty a odpovědi se zachycují do sjednoceného auditního logu, včetně odkazů na soubory, ke kterým se přistupovalo, a případného štítku citlivosti),
- communication compliance (detekce nevhodné komunikace včetně promptů a odpovědí),
- eDiscovery (hledání ve schránce uživatele podmínkou „Copilot activity“),
- správu životního cyklu dat (retence a mazání).
Pro zaměstnance je to důležité vědět: dotazy do firemního Copilotu nejsou soukromá poznámka. Organizace k nim může mít přístup v rámci compliance. Zákonná omezení sledování zaměstnanců přitom platí i tady; viz Sledování zaměstnanců a soukromí v práci.
Jak uživatel smaže svou historii
Podle dokumentace mohou uživatelé smazat historii aktivity Copilotu (své dotazy a odpovědi) v portálu My Account. Je třeba ale vědět, že u organizací s retenčními politikami a zámky (hold) mazání v aplikaci neznamená okamžité trvalé smazání všude.
Jak fungují retenční politiky
Retenční politiky se podle dokumentace nově vztahují na samostatné lokace pro Microsoft Copilot zážitky (Microsoft 365 Copilot, Security Copilot, Copilot ve Fabric, Copilot Studio), podnikové AI aplikace a ostatní AI aplikace (například ChatGPT, Google Gemini, spotřebitelský Microsoft Copilot či DeepSeek, pokud mají politiku sběru obsahu). Do retence patří uživatelské dotazy a odpovědi (text, odkazy a reference); zprávy typu „odpověď se připravuje“ se nezachycují.
Průběh: po nastavení politiky časovač služby Exchange periodicky vyhodnocuje položky ve skryté složce; běh trvá typicky 1–7 dní. Po vypršení retence se položky přesunou do složky SubstrateHolds (skrytá složka pro „měkce smazané“ položky), kde zůstanou nejméně 1 den, a při dalším běhu časovače jsou trvale smazány.
Proč „smazat po 1 dni“ může trvat 16 dní
Dokumentace uvádí názorný příklad: při politice „pouze smazat po 1 dni“ může služba kvůli vícekrokovým procesům trvat až 16 dní, než je zpráva trvale smazána a přestane se zobrazovat ve výsledcích eDiscovery. Do té doby je prohledávatelná. Pokud je schránka pod jinou retenční politikou, Litigation Hold, delay hold nebo eDiscovery hold, je trvalé smazání pozastaveno. Platí zásada, že se uplatní nejdelší ochrana. U odešlého zaměstnance zůstávají zprávy v neaktivní schránce a podléhají původním politikám.
Co z toho plyne pro organizace
- Zdokumentujte, co se ukládá a proč; zahrňte to do záznamů o činnostech zpracování.
- Nastavte retenci vědomě. Příliš krátká může narušit povinnosti, příliš dlouhá nahromadí citlivá data.
- Informujte zaměstnance, že dotazy mohou podléhat compliance, auditu či eDiscovery.
- Nespoléhejte na mazání v aplikaci jako důkaz trvalého smazání; ověřujte přes eDiscovery.
- Zapojte pověřence a právníka u citlivých prostředí.
- Rozlište role: kdo smí hledat a exportovat záznamy a na základě jakého důvodu.
- Pravidelně ověřujte dokumentaci; názvy lokací a funkce se mění.
Co z toho plyne pro zaměstnance
- Nezadávejte do Copilotu to, co nechcete, aby se dostalo do firemní evidence.
- Počítejte s tím, že mazání historie nemusí okamžitě znamenat trvalé smazání v compliance systému.
- Ptejte se pověřence, jak dlouho se záznamy uchovávají a kdo k nim má přístup.
- Neodesílejte osobní věci přes pracovní AI nástroje.
Odešlý zaměstnanec a neaktivní schránka
Zvláštní situace nastává, když zaměstnanec odejde a jeho účet je smazán. Podle dokumentace Purview zůstávají zprávy z Copilotu, které podléhají retenci, uložené v neaktivní schránce a dál se na ně vztahují retenční politiky, které platily před jejím zneaktivněním. Obsah je dostupný pro vyhledávání v eDiscovery. Organizace by proto měla předem rozhodnout, jak dlouho neaktivní schránky uchovává, kdo k nim smí přistupovat a jak o tom zaměstnance informuje, například v pracovních pravidlech nebo při ukončení pracovního poměru.
Jak vysvětlit pravidla zaměstnancům
Srozumitelné vysvětlení zvyšuje důvěru. Stačí krátký dokument, který odpoví na pět otázek: co se o interakcích ukládá, kdo a za jakým účelem může záznamy hledat, jak dlouho se uchovávají, jak lze historii smazat a co když je záznam pod zámkem. Doplňte kontakt na pověřence pro ochranu osobních údajů a příklad toho, co do firemního AI nástroje nepatří (zdravotní údaje, osobní korespondence, cizí hesla). Obecné rámce řízení rizik AI, například NIST AI Risk Management Framework, doporučují transparentnost a zodpovědnost jako součást správy systému; k ochraně osobních údajů se vyjadřuje také Úřad pro ochranu osobních údajů.
Praktický příklad (smyšlený)
Zaměstnankyně si v pracovním Copilotu nechá poradit s osobním dopisem a pak historii smaže. O týden později se při interní kontrole ukáže, že dotaz je stále dohledatelný v eDiscovery, protože firma má retenční politiku s uchováním 90 dní. Pověřenec vysvětlí, že pracovní nástroje nejsou určeny pro osobní účely, a firma doplní do pravidel jasné upozornění. Příklad je smyšlený.
Historie aktivity Copilotu leží ve skryté složce schránky uživatele a spravuje ji retence ve Purview. To, co vidíte v aplikaci, neodpovídá nutně stavu pro compliance; trvalé smazání může trvat dny až týdny a při zámku se pozastaví.
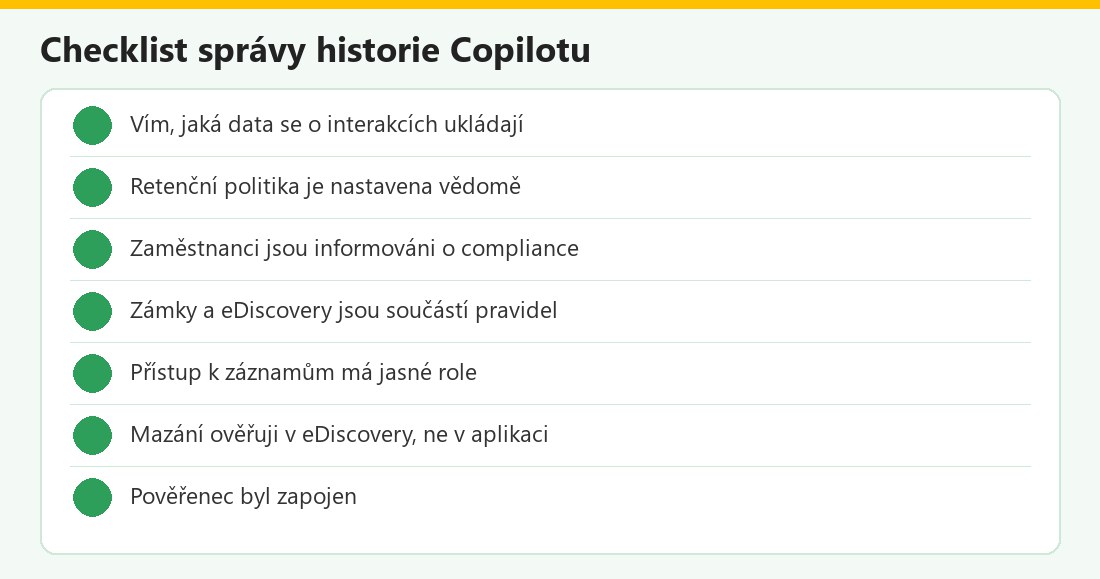 Kontrolní seznam – vlastní infografika
Historie Copilotu v kostce
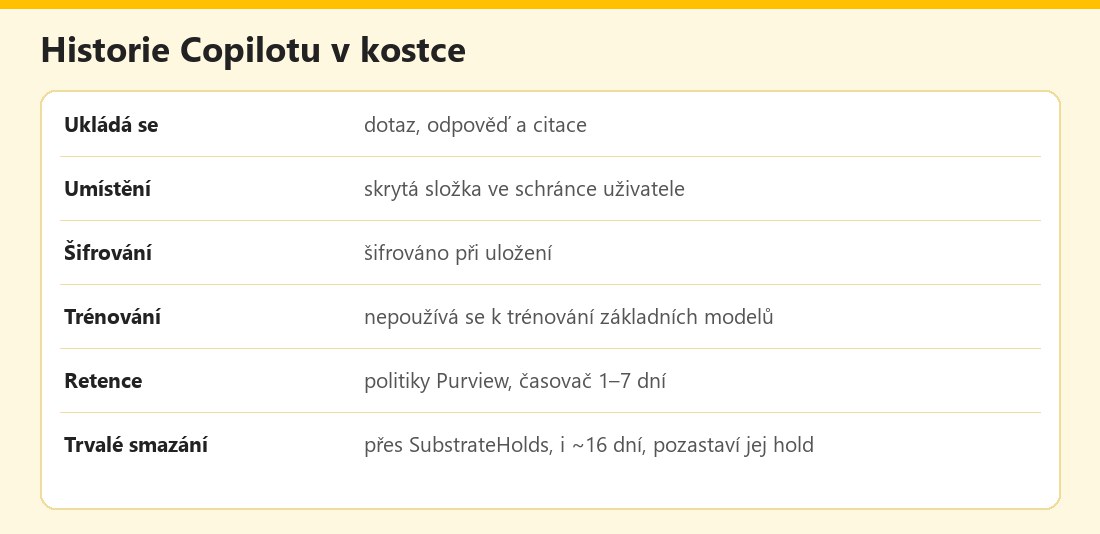 Základní údaje – vlastní infografika
Výhody a nevýhody
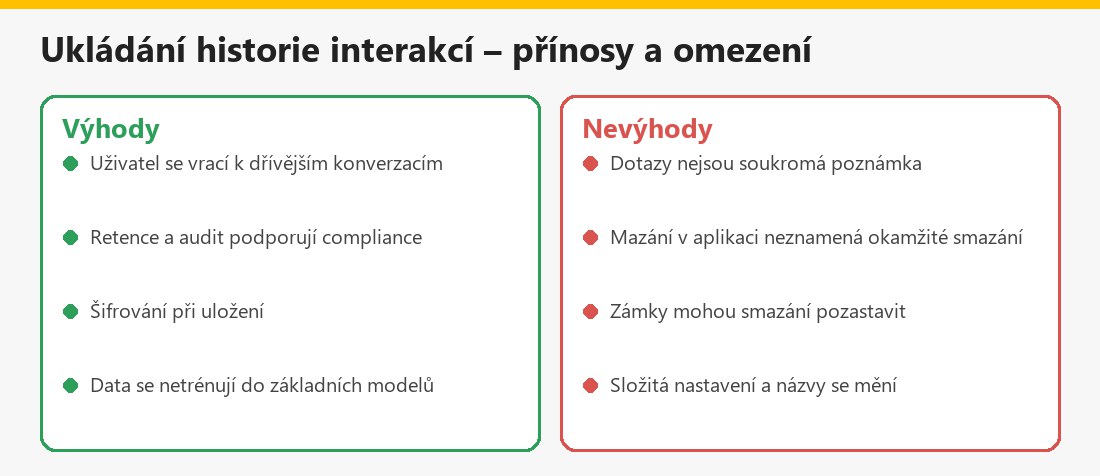 Souhrn – vlastní infografika
Související články
V kategorii AI v práci, byznysu a programování najdete také Firemní politika používání AI.
Shrnutí
Copilot ukládá dotazy, odpovědi a citace jako historii aktivity, šifrovaně a bez použití k trénování základních modelů. Záznamy leží ve skryté složce schránky uživatele a spravují je retenční politiky Purview, audit, communication compliance a eDiscovery. Smazání v aplikaci neznamená okamžité trvalé smazání; při retenčních politikách či zámcích se může protáhnout nebo pozastavit. Zaměstnanci by měli vědět, že firemní AI není soukromá poznámka. Nejde o právní poradenství.
Často kladené otázky k historii interakcí s Copilotem
Co Copilot ukládá?
Dotaz uživatele, odpověď Copilotu včetně citací zdrojů; tomu se říká historie aktivity Copilotu.
Kde jsou záznamy uloženy?
Podle dokumentace ve skryté složce ve schránce uživatele, kterou mohou compliance správci prohledávat nástroji eDiscovery.
Může uživatel historii smazat?
Ano, v portálu My Account; u organizací s retencí či zámky to ale neznamená okamžité trvalé smazání.
Používá se historie k trénování modelů?
Podle dokumentace ne; data nejsou používána k trénování základních jazykových modelů.
Jak dlouho trvá trvalé smazání?
Časovač běží typicky 1–7 dní a položka zůstává v SubstrateHolds nejméně den; při kratších politikách to může trvat až 16 dní.
Co může smazání pozastavit?
Jiná retenční politika, Litigation Hold, delay hold nebo eDiscovery hold.
Vidí zaměstnavatel mé dotazy?
Administrátoři mohou záznamy prohledávat compliance nástroji; zákonná omezení sledování zaměstnanců přitom platí dál.
Je to právní poradenství?
Ne, jde o obecné shrnutí.
