
Copilot a štítky citlivosti – šifrování, právo EXTRACT, IRM a ochrana před únikem dat (DLP)
Generativní AI umí rychle najít a shrnout obsah, který by člověk ručně hledal hodiny. To je užitečné, ale zároveň to zesiluje riziko přílišného sdílení (oversharing): pokud má zaměstnanec technicky přístup k dokumentu, který mu nikdy nebyl určen, může jej Copilot zpřístupnit snadněji než klasické vyhledávání. Odpovědí jsou štítky citlivosti a šifrování v Microsoft Purview a prevence ztráty dat (DLP). Tento článek vysvětluje, jak s nimi Copilot podle dokumentace Microsoftu zachází.
Informace vycházejí z dokumentace Microsoft Learn: Microsoft Purview data security and compliance protections for generative AI apps a Data, Privacy, and Security for Microsoft Copilot (stav k 14. 11. 2026). Funkce, licence a názvy se mění; ověřte aktuální dokumentaci. Nejde o právní poradenství. Související: Microsoft Copilot – data, oprávnění a sdílení a Historie interakcí s Copilotem.
Aktualizováno: listopad 2026.
Základ: Copilot vidí jen to, k čemu máte přístup
Podle dokumentace Copilot zobrazuje jen organizační data, ke kterým má uživatel alespoň oprávnění k zobrazení, a využívá stejné řízení přístupu jako ostatní služby Microsoft 365. Sémantický index respektuje identitu uživatele. Proto je zásadní správně nastavit oprávnění v SharePointu a dalších službách. Štítky citlivosti a šifrování pak přidávají další vrstvu ochrany, která funguje i tam, kde jsou oprávnění příliš široká.
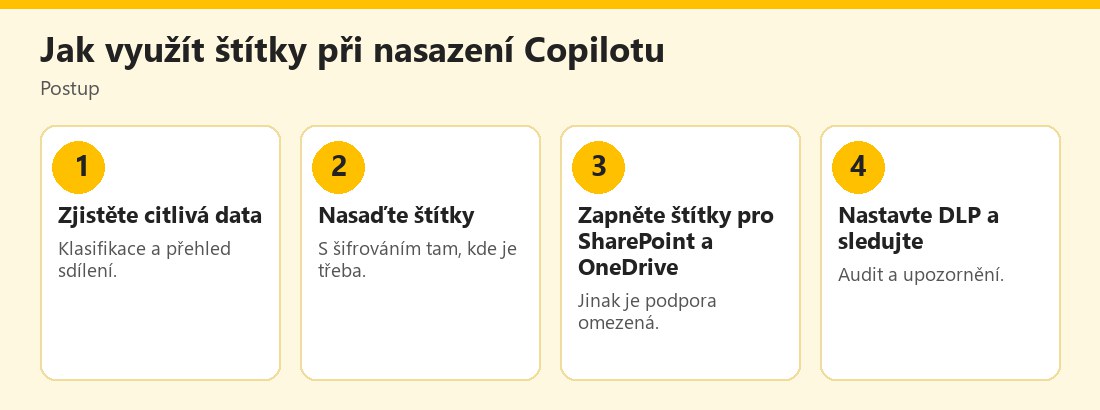 Postup ochrany obsahu před nasazením Copilotu – vlastní infografika
Štítky citlivosti a Copilot
Podle dokumentace Purview, pokud je na obsahu uplatněn štítek citlivosti vaší organizace, platí navíc:
- Když je otevřen soubor ve Wordu, Excelu či PowerPointu nebo e-mail či událost v Outlooku, uživatel vidí název štítku a značení obsahu (například záhlaví či zápatí).
- Pokud štítek používá šifrování, musí mít uživatel nejen právo zobrazit (VIEW), ale i právo EXTRACT, aby mu AI aplikace obsah vrátila.
- Ochrana se vztahuje i na data uložená mimo vaše prostředí Microsoft 365, pokud jsou otevřena v aplikaci Office (data in use), například z lokálního disku, síťových sdílení či cloudových úložišť.
Praktický smysl: pokud má dokument štítek, který nedovoluje vyjmutí obsahu (EXTRACT), Copilot jej uživateli nevrátí, i když ho smí otevřít a číst.
Důležité upozornění k SharePointu a OneDrivu
Dokumentace doporučuje zapnout štítky citlivosti pro SharePoint a OneDrive a seznámit se s typy souborů a konfiguracemi, které tyto služby zvládají. Pokud štítky pro tyto služby zapnuty nejsou, jsou šifrované soubory, ke kterým mohou Copilot a agenti přistupovat, omezeny na data v používání z aplikací Office ve Windows. Jinými slovy: bez této přípravy může být ochrana slabší, než si organizace myslí.
Šifrování bez štítků: IRM a další
I když štítek není uplatněn, produkty a služby mohou využívat šifrování služby Azure Rights Management. Podle dokumentace pak AI aplikace mohou ověřit práva VIEW a EXTRACT před vrácením dat a odkazů uživateli, ale neexistuje automatické dědění ochrany u nových položek. Příklady: Microsoft Purview Message Encryption, Microsoft Information Rights Management (IRM), Rights Management connector či SDK. Nejlepší uživatelskou zkušenost má podle dokumentace trvalé používání štítků, přičemž šifrování aplikuje štítek.
Další metody:
- E-maily chráněné S/MIME Copilot nevrací a v Outlooku není dostupný, když je takový e-mail otevřen.
- Dokumenty chráněné heslem nejsou pro AI aplikace přístupné, pokud je uživatel již neotevřel ve stejné aplikaci; heslo se nedědí do cílové položky.
- Položky šifrované Customer Key nebo vlastním kořenovým klíčem (BYOK) jsou podporovány a Copilot je smí vrátit.
- U obsahu přistupovaného přes agenty může šifrování vylučovat programový přístup, čímž agenta omezuje.
Prevence ztráty dat (DLP)
Podle dokumentace Microsoft Purview DLP pomáhá identifikovat citlivé položky ve službách Microsoft 365 a na koncových zařízeních. Počítače s Windows zaregistrované v Purview mohou mít politiky Endpoint DLP, které uživatele upozorní nebo zablokují při sdílení citlivých informací s veřejnými generativními AI weby přístupnými přes prohlížeč. Příklad z dokumentace: uživatel nemůže vložit čísla platebních karet do ChatGPT, nebo vidí varování, které smí přepsat. Podrobnosti o podporovaných akcích a platformách jsou v dokumentaci DLP.
Insider Risk Management a klasifikace
Insider Risk Management pomáhá odhalovat vnitřní rizika (krádež duševního vlastnictví, únik dat). Dokumentace zmiňuje šablonu Risky AI usage pro detekci rizikového používání AI, včetně útoků typu prompt injection a přístupu k chráněnému materiálu. Klasifikace dat (typy citlivých informací, trénovatelné klasifikátory) umožňuje najít citlivá data v dotazech a odpovědích; výsledky se zobrazují v přehledech a v aktivitách AI ve službě DSPM for AI. Audit zaznamenává i štítek citlivosti souborů, ke kterým se při interakci přistoupilo.
Co z toho plyne pro organizace
- Nejdřív oprávnění, pak štítky. Štítky nenahradí špatně nastavené sdílení.
- Zapněte štítky pro SharePoint a OneDrive, jinak je podpora šifrovaných souborů omezená.
- Rozlišujte štítky podle citlivosti a u nejcitlivějších zvažte šifrování bez práva EXTRACT pro širokou skupinu.
- Nasaďte DLP pro vkládání dat do veřejných AI webů.
- Sledujte audit a DSPM a reagujte na zjištění.
- Vzdělávejte zaměstnance – štítek je pravidlo, ne dekorace.
- Neslibujte absolutní ochranu. Štítky snižují riziko, ale nesmějí být jedinou vrstvou.
Co z toho plyne pro zaměstnance
- Štítkujte dokumenty správně; chybně označený dokument je jako dokument bez ochrany.
- Nevkládejte citlivá data do veřejných AI webů; DLP vás může zastavit, ale nespoléhejte jen na něj.
- Hlaste, pokud vám Copilot ukáže něco, co vidět nemáte; je to signál špatně nastavených oprávnění.
- Neobcházejte šifrování kopírováním obsahu do nechráněných souborů.
Kde najít další informace
Podrobnosti o retenci a mazání interakcí popisuje stránka Learn about retention for Copilot and AI apps. K obecnému řízení rizik AI slouží NIST AI Risk Management Framework a k typickým rizikům aplikací s jazykovými modely OWASP Top 10 pro LLM aplikace, kde je mezi riziky uvedeno i zveřejnění citlivých informací. Z českých zdrojů je vhodné sledovat Úřad pro ochranu osobních údajů.
Nejčastější chyby při nasazení
První chybou je spoléhání na štítky bez úpravy oprávnění: dokument bez štítku, který je sdílen celé firmě, zůstane dostupný každému, kdo k němu má přístup. Druhou chybou je příliš velké množství štítků, které uživatelé nechápou a používají náhodně. Třetí je jednorázové nasazení bez dalšího sledování; data i organizační struktura se mění a štítky je třeba pravidelně přezkoumávat. Čtvrtou chybou je nedostatečná komunikace: zaměstnanci musí vědět, proč je některý dokument zašifrován a koho kontaktovat, pokud potřebují přístup. Dobrou praxí je začít u malé skupiny uživatelů a nejcitlivějších dat, výsledky vyhodnotit a teprve potom rozšiřovat nasazení.
Praktický příklad (smyšlený)
Firma před nasazením Copilotu projde sdílení a zjistí, že složka s mzdami je přístupná celému oddělení. Správce nejdřív opraví oprávnění, pak zavede štítek „Důvěrné – personalistika“ s šifrováním a omezeným právem EXTRACT. Pro veřejné AI weby zapne Endpoint DLP. Zaměstnanec se později zeptá Copilotu na mzdy kolegů; odpověď neobsahuje žádné údaje z chráněné složky. Příklad je smyšlený.
Copilot vrací jen data, k nimž má uživatel přístup. Šifrovaný obsah vyžaduje navíc právo EXTRACT; S/MIME e-maily Copilot nevrací a heslem chráněné dokumenty zpřístupní jen v otevřené aplikaci. Štítky pro SharePoint a OneDrive je potřeba zapnout.
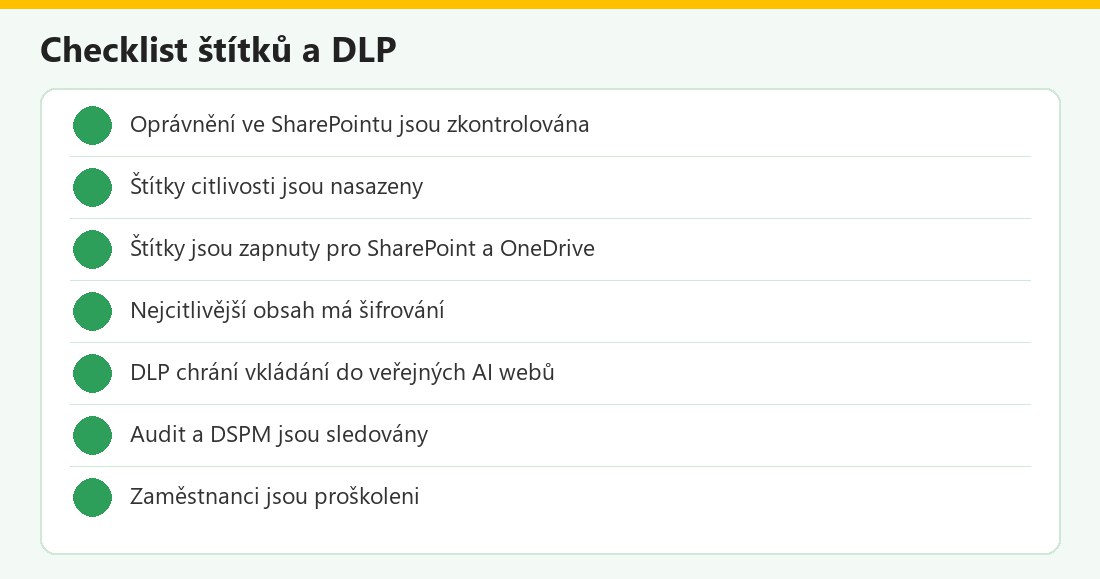 Kontrolní seznam – vlastní infografika
Štítky a Copilot v kostce
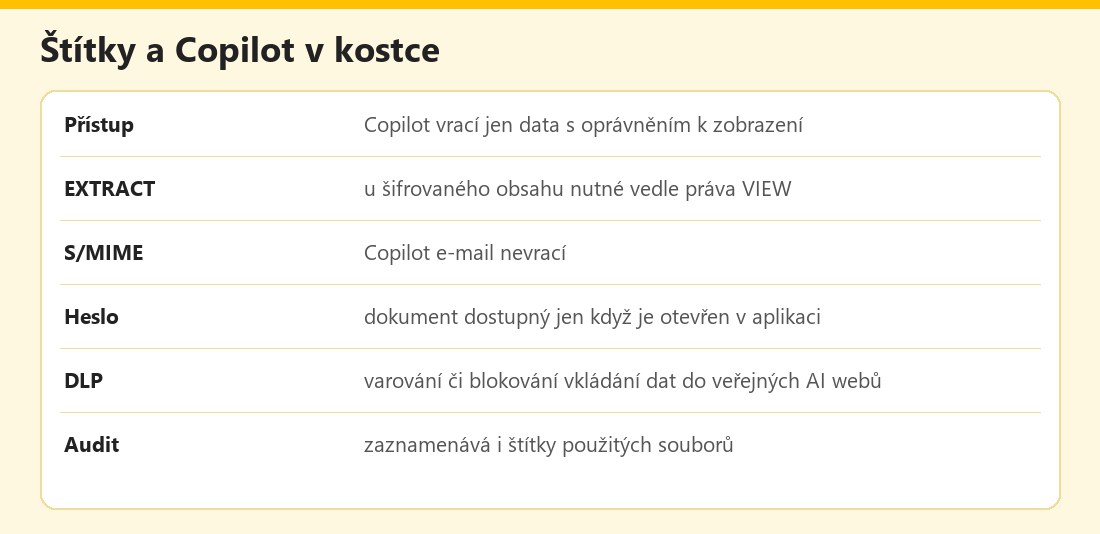 Základní údaje – vlastní infografika
Výhody a nevýhody
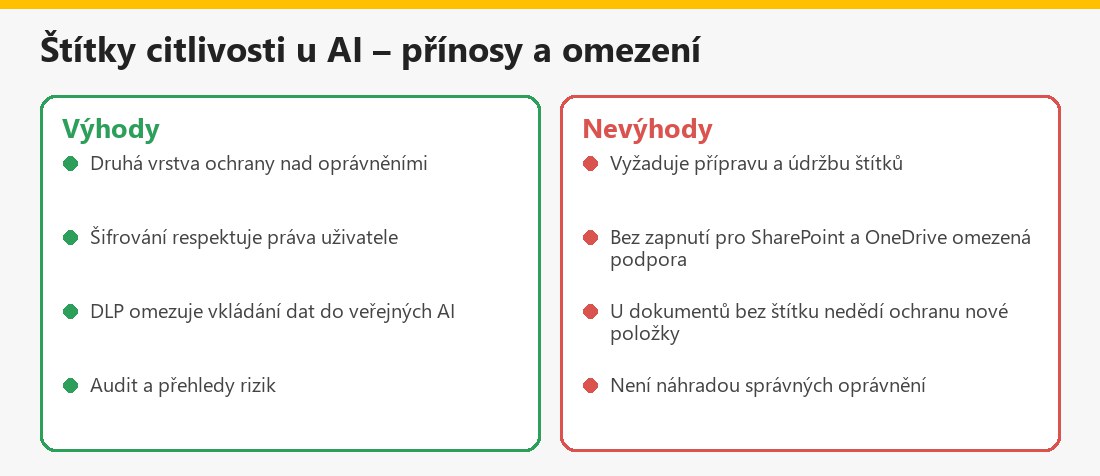 Souhrn – vlastní infografika
Související články
V kategorii AI v práci, byznysu a programování najdete také Microsoft Copilot – EU Data Boundary a poddodavatelé.
Shrnutí
Copilot respektuje oprávnění uživatele a štítky citlivosti: u šifrovaného obsahu vyžaduje právo EXTRACT, S/MIME e-maily nevrací a heslem chráněné dokumenty zpřístupní jen otevřené v aplikaci. DLP může varovat či blokovat vkládání dat do veřejných AI webů, Insider Risk Management a klasifikace pomáhají odhalit rizika. Základem zůstává správné nastavení oprávnění a zapnutí štítků pro SharePoint a OneDrive. Nejde o právní poradenství.
Často kladené otázky ke štítkům citlivosti a Copilotu
Vrátí Copilot obsah, k němuž nemám oprávnění?
Ne, podle dokumentace zobrazuje jen data, k nimž má uživatel alespoň oprávnění k zobrazení.
Co je právo EXTRACT?
Právo vyjmout obsah z šifrované položky; u šifrovaného obsahu je nutné vedle práva VIEW, aby jej AI aplikace vrátila.
Co S/MIME e-maily?
Copilot je nevrací a v Outlooku není dostupný, když je takový e-mail otevřen.
Přečte Copilot dokument chráněný heslem?
Jen pokud jej uživatel již otevřel ve stejné aplikaci; heslo se nedědí do cílové položky.
Co dělá DLP?
Může uživatele upozornit nebo zablokovat při vkládání citlivých údajů do veřejných generativních AI webů.
Je nutné zapnout štítky pro SharePoint a OneDrive?
Dokumentace to doporučuje; bez toho je podpora šifrovaných souborů omezená.
Nahradí štítky oprávnění?
Ne, jsou druhou vrstvou ochrany.
Je to právní poradenství?
Ne, jde o obecné shrnutí.
