
PHP2Shell – kritické zranitelnosti PHP (říjen 2026) a co dělat jako provozovatel webu
Pokud provozujete web, blog, e-shop nebo firemní stránky, velmi pravděpodobně běží na PHP. A 21. října 2026 se kolem PHP strhla poplašná zpráva: byly zveřejněny opravy dvou kritických zranitelností, které útočníkovi na dálku a bez přihlášení umožňují spustit vlastní kód na serveru. Česká vláda dokonce svůj web na čas odstavila. Co se stalo, koho se to týká a co máte udělat vy jako provozovatel malého webu? Tento článek je praktický návod.
Informace vycházejí z článku Lupa.cz – PHP2Shell, který odkazuje na oficiální upozornění NÚKIB (aktualita č. 2470), a ze společného prohlášení Evropské komise, ENISA, CERT-EU, Europolu a sítě CSIRT (stav k 13. 11. 2026). Číslování CVE ve zdrojích je uvedeno tak, jak je zveřejněno; ověřte je v oficiálních zdrojích. Nejde o odborné poradenství; v případě kompromitace kontaktujte správce hostingu či odborníka.
Související články: Zero-day zranitelnosti a záplaty, Útok přes dodavatelský řetězec a Jak číst varování NÚKIB a CSIRT.CZ.
Aktualizováno: listopad 2026.
Co se stalo
Podle Lupy bezpečnostní firma Wiz odhalila dvě kritické chyby v jazyce PHP přezdívané PHP2Shell. Mohou ohrozit většinu webových serverů s PHP od verze 5.4 výše, pokud nejsou aktualizované. Chyby byly podle Wiz v kódu skryty déle než deset let a objevila je analýza pomocí AI modelů. Jde o zranitelnosti CVE-2026-109618 a CVE-2026-109619, které podle NÚKIB umožňují útočníkovi vzdáleně spustit vlastní kód na napadeném serveru bez přihlášení.
Bezpečnostní tým PHP vydal opravy 21. října 2026 ve 13:40 UTC. Podle společného prohlášení EU patří mezi vydavatele prohlášení Evropská komise (GŘ CNECT), ENISA, CERT-EU, Europol EC3 a síť CSIRT.
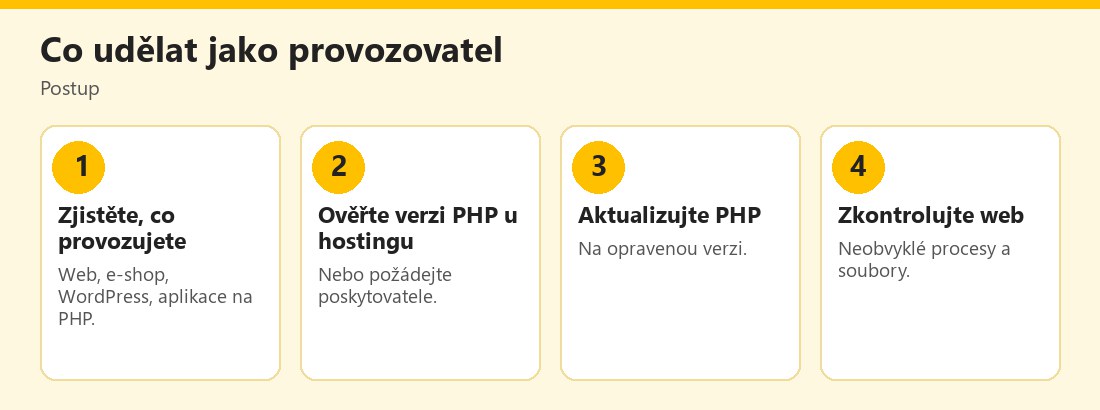 Postup po zveřejnění kritické zranitelnosti PHP – vlastní infografika
Opravené verze
Podle Lupy jsou opraveny verze PHP 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Pro starší verze připravil opravy český vývojář Ondřej Surý (deb.sury.org). Pokud provozujete vlastní server, aktualizujte PHP na opravenou verzi dle distribuce. Pokud jste zákazníkem hostingu, nemusíte (a často ani nemůžete) PHP aktualizovat sami: je třeba, aby to udělal poskytovatel.
Koho se týká
Podle společného prohlášení EU:
- Mnoho komerčních i open-source produktů používá PHP na pozadí, takže může být zasažen i software, u kterého to uživatel nečeká.
- Týká se provozovatelů webů a aplikací založených na PHP, včetně aplikací třetích stran.
Pro běžného majitele webu to znamená: i když nepíšete kód, váš systém pro správu obsahu (např. WordPress), e-shop či zákaznický systém může PHP využívat. Lupa výslovně nezmiňuje WordPress ani hosting; z obecné povahy PHP ale plyne, že se to týká i nich, protože na PHP běží. Aktualizace samotného WordPressu či pluginů zranitelnost v jazyce PHP neopraví; je třeba aktualizovat PHP na serveru.
Doporučení pro provozovatele
Společné prohlášení EU doporučuje:
- Identifikovat aplikace založené na PHP, včetně těch od třetích stran.
- Koordinovat postup s poskytovateli hostingu a dalších služeb.
- Co nejdříve nainstalovat bezpečnostní aktualizace PHP.
- Upřednostnit systémy dostupné z internetu.
- Pokud nelze opravit okamžitě, zvážit oddělení exponovaných aplikací od veřejných sítí, dokud nebudou opravy nasazeny.
- Zkontrolovat informace o ovlivněném software třetích stran.
- Sledovat oficiální kanály národních CSIRT týmů a pokyny CERT-EU.
NÚKIB podle Lupy doporučuje co nejdříve aktualizovat PHP na opravenou verzi.
Co dělat jako zákazník hostingu
- Zjistěte, jakou verzi PHP váš web používá (v administraci hostingu, ve správci webu či v diagnostice CMS).
- Napište poskytovateli a zeptejte se, zda už PHP aktualizoval. Požádejte o písemné potvrzení.
- Přepněte na opravenou verzi, pokud hosting umožňuje volbu verze PHP.
- Zkontrolujte kompatibilitu pluginů a šablon; po změně verze web otestujte.
- Zálohujte web před změnou.
- Pokud hosting verzi nenabízí, zvažte jeho změnu; web s neaktualizovaným PHP je trvalé riziko.
Jak poznat, že se někdo pokusil zneužít
Podle zpráv NÚKIB pro zneužití upozornil na neobvyklé procesy spuštěné službami PHP. Pro běžného majitele webu je praktické:
- neznámé soubory ve složkách webu (zejména s nedávným datem a podivným názvem),
- změněné či nové administrátorské účty,
- nečekané přesměrování návštěvníků nebo reklamy na webu,
- upozornění od hostingu či prohlížeče o škodlivém obsahu,
- neobvyklé zatížení serveru.
Při podezření ihned kontaktujte hosting, změňte hesla (hosting, FTP, administrace webu, databáze), zálohujte aktuální stav pro vyšetření a obnovte web z čisté zálohy po aktualizaci PHP. Pomoc nabízejí poskytovatelé hostingu a odborníci na bezpečnost webů.
Co z toho plyne pro běžné uživatele webů
Pokud jste jen návštěvník, přímo se vás to týká méně: nic neinstalujete. Nepřímo ano: na napadeném webu může útočník ukrást údaje, které tam zadáte, nebo na něj umístit škodlivý obsah. Proto stále platí obecné zásady: neposílejte citlivé údaje na weby, které působí zanedbaně, používejte unikátní hesla a dvoufázové ověření, a pokud o webu, který používáte, zjistíte, že byl napaden, změňte heslo; viz Have I Been Pwned.
Širší poučení: rychlost aktualizací
Případ ukazuje několik věcí. Chyby mohou v kódu „spát“ roky, než je někdo objeví. Jakmile je zveřejněna oprava, útočníci ji analyzují a začnou zranitelné servery hledat během hodin či dnů. A provozovatel odpovídá za aktualizace i tam, kde je nevidí: u hostingu, pluginů, knihoven. Praktická pravidla:
- Mějte seznam, co a kde provozujete.
- Nastavte automatické aktualizace, kde je to možné.
- Sledujte oficiální upozornění (NÚKIB, CSIRT.CZ, výrobce).
- Mějte zálohy a plán obnovy.
- Odpojte nepotřebné služby.
Obecné informace o bezpečném chování: E-Bezpečí, Stop online a Policie ČR.
Zálohy a obnova po kompromitaci
Pokud máte podezření, že se někdo na server dostal, nestačí jen aktualizovat PHP. Útočník mohl zanechat zadní vrátka, upravit soubory nebo vytvořit nové účty, které přežijí aktualizaci. Nejbezpečnější postup bývá obnovit web z čisté zálohy vytvořené před podezřelou dobou, na aktualizovaném PHP, a následně změnit všechna hesla a klíče: hosting, FTP, databázi, administraci webu i API klíče k platebním bránám. Při obnově z dřívější zálohy počítejte s tím, že se mohou ztratit novější objednávky či komentáře, proto je dobré mít pravidelné zálohy a vědět, jak je obnovit. U e-shopů zvažte informování zákazníků, pokud mohlo dojít k úniku jejich údajů; v takovém případě se poraďte s odborníkem, protože mohou platit zákonné povinnosti.
Jak si ověřit, co běží na hostingu
V administraci hostingu obvykle najdete sekci pro nastavení PHP, kde je uvedena aktuální verze a lze ji změnit. U některých poskytovatelů se verze nastavuje pro každý web zvlášť. Pokud takovou volbu nemáte, napište zákaznické podpoře a ptejte se konkrétně: jaká verze PHP je na mém webu a zda obsahuje opravy z 21. října 2026. Neuspokojte se s odpovědí „o všechno se staráme“, požádejte o konkrétní údaj. Zároveň si poznamenejte datum a odpověď, aby bylo možné později ověřit, co poskytovatel tvrdil.
Co neodkládat
Kritické zranitelnosti nejsou téma, které lze odložit na příští měsíc. Pokud nelze aktualizovat ihned, požádejte hosting o dočasná opatření, například omezení přístupu k administraci nebo vypnutí vybraných funkcí, a hlídejte web častěji. Zároveň si naplánujte pravidelnou kontrolu aktualizací: třeba první pondělí v měsíci. Rutina je účinnější než dobré předsevzetí.
Praktický příklad (smyšlený)
Eva provozuje malý e-shop na sdíleném hostingu. Po přečtení varování napíše poskytovateli, ten potvrdí, že PHP už aktualizoval. Eva si zálohuje web, zkontroluje seznam administrátorů a změní hesla. Pro jistotu nastaví připomínku k pravidelné kontrole aktualizací. Příklad je smyšlený.
Opravené verze jsou podle zdrojů PHP 8.5.12, 8.4.27, 8.3.36 a 8.2.35. U hostingu aktualizuje PHP poskytovatel; zeptejte se ho a nechte si potvrdit. Aktualizace pluginů zranitelnost jazyka PHP neopraví.
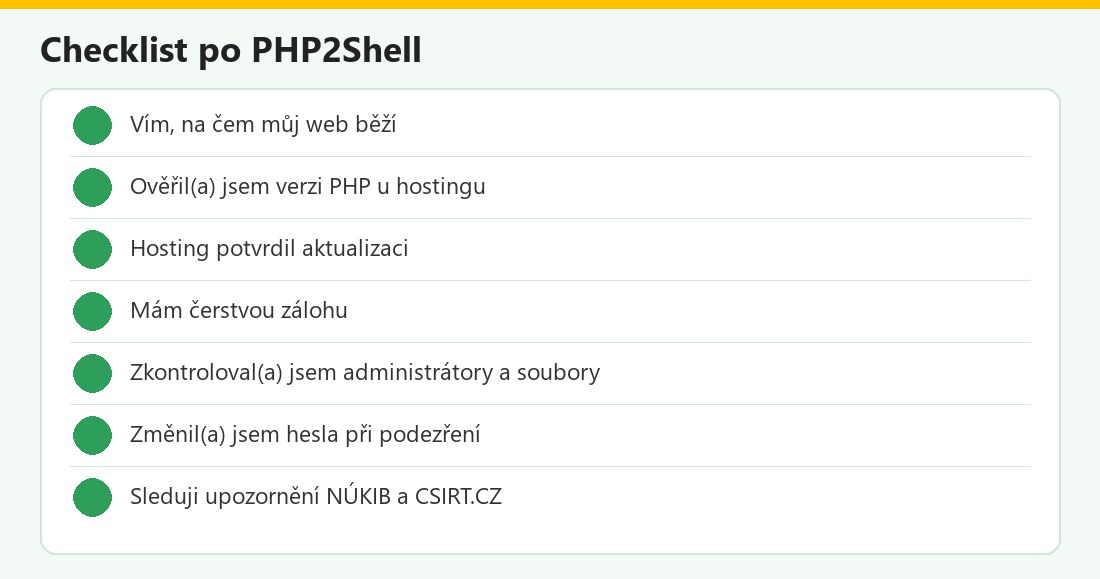 Kontrolní seznam – vlastní infografika
PHP2Shell v kostce
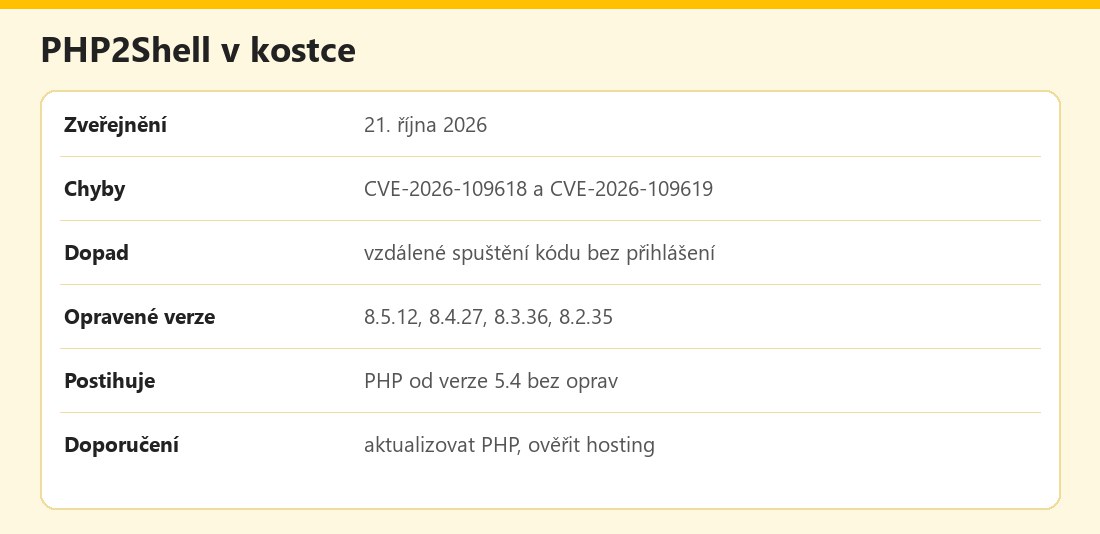 Základní údaje – vlastní infografika
Výhody a nevýhody
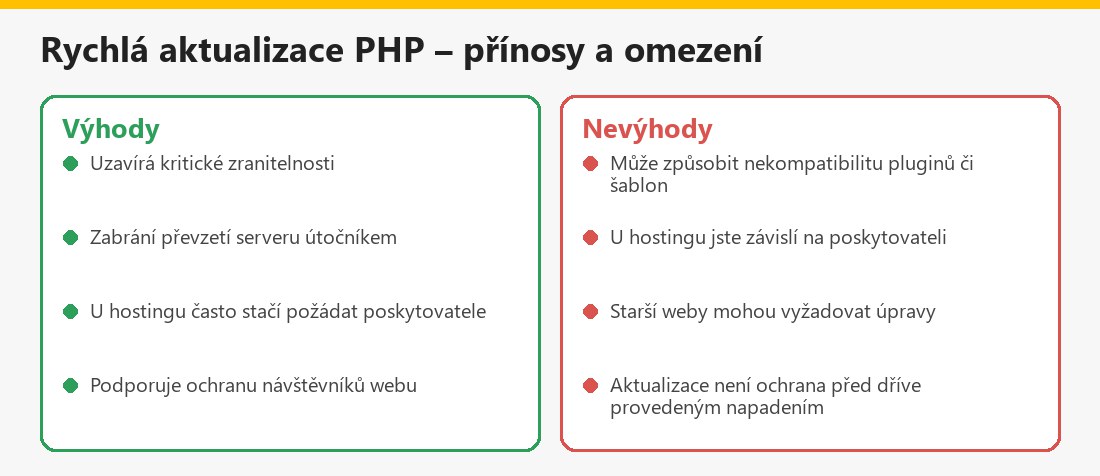 Souhrn – vlastní infografika
Související články
V kategorii Malware a kybernetické útoky najdete také DDoS útok a Botnet.
Shrnutí
V říjnu 2026 byly opraveny dvě kritické zranitelnosti PHP (PHP2Shell), které umožňují vzdálené spuštění kódu bez přihlášení. Opravy jsou v PHP 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Jako provozovatel zjistěte, na čem web běží, ověřte u hostingu aktualizaci PHP, zálohujte, zkontrolujte web a při podezření změňte hesla. Aktualizace pluginů zranitelnost jazyka PHP neřeší.
Často kladené otázky k PHP2Shell
Co je PHP2Shell?
Přezdívka dvou kritických zranitelností v PHP, které umožňují vzdálené spuštění kódu bez přihlášení.
Jaké verze jsou opravené?
Podle zdrojů PHP 8.5.12, 8.4.27, 8.3.36 a 8.2.35; pro starší verze existují opravy od Ondřeje Surého.
Týká se to mého webu?
Pokud běží na PHP (včetně WordPressu a mnoha e-shopů), ano, dokud PHP není aktualizováno.
Stačí aktualizovat WordPress?
Ne, je třeba aktualizovat PHP na serveru; u hostingu to udělá poskytovatel.
Co dělat u hostingu?
Zeptat se poskytovatele, nechat si potvrdit aktualizaci a případně přepnout verzi PHP.
Jak poznám napadení?
Neznámé soubory, nové administrátory, přesměrování, upozornění hostingu a neobvyklé procesy.
Co když nelze aktualizovat hned?
Podle EU zvážit oddělení exponovaných aplikací od veřejných sítí, dokud nebudou opravy nasazeny.
Kdo vydal varování?
NÚKIB a společně Evropská komise, ENISA, CERT-EU, Europol EC3 a síť CSIRT.
