
Phishing přes propojená zařízení v messengerech – varování NÚKIB k útokům na Signal
Šifrované aplikace jako Signal jsou navržené tak, aby komunikaci nikdo nepřečetl. Útočníci to vědí, a proto se nesnaží šifrování prolomit. Místo toho se snaží přimět vás, abyste jim dveře otevřeli sami: naskenujete QR kód, „potvrdíte“ falešné upozornění podpory nebo prozradíte PIN. V září 2026 před takovými kampaněmi varoval NÚKIB. Tento článek vysvětluje, jak útok na propojená zařízení funguje, co NÚKIB doporučuje a jak si zkontrolovat svůj účet.
Informace vycházejí z mediálního zpracování varování a analýzy NÚKIB, zejména článku Lupa.cz – Hackeři jdou po uživatelích Signalu, varuje NÚKIB (4. 9. 2026) a seznamu aktualit na webu NÚKIB (stav k 13. 11. 2026). Původní analýzu NÚKIB (PDF) se nám nepodařilo přečíst, proto vycházíme z publikovaného shrnutí; kompletní znění najdete na webu NÚKIB. Princip se týká i dalších komunikátorů s funkcí propojených zařízení, konkrétní postupy se ale liší a ověřte je v aplikaci. Nejde o odborné poradenství.
Související články: Telegram – dvoufázové ověření, relace a smazání účtu, QR kód podvody (quishing) a Kontrola přihlášených zařízení v účtu Google.
Aktualizováno: listopad 2026.
Co NÚKIB varuje
Podle zpravodajského shrnutí varování ruskem napojení útočníci necílí na prolomení šifrování Signalu. Místo toho se snaží přimět uživatele, aby jim sami umožnili přístup ke svému účtu. Využívají sociální inženýrství a phishing. Dosavadní kampaně podle NÚKIB cílily hlavně na lidi z oblasti kybernetické bezpečnosti, státní správy a politiky; podobné útoky se objevily také na Ukrajině, v Německu, Francii a Nizozemsku. NÚKIB upozorňuje, že skutečný rozsah může být širší a obětí se může stát kdokoli.
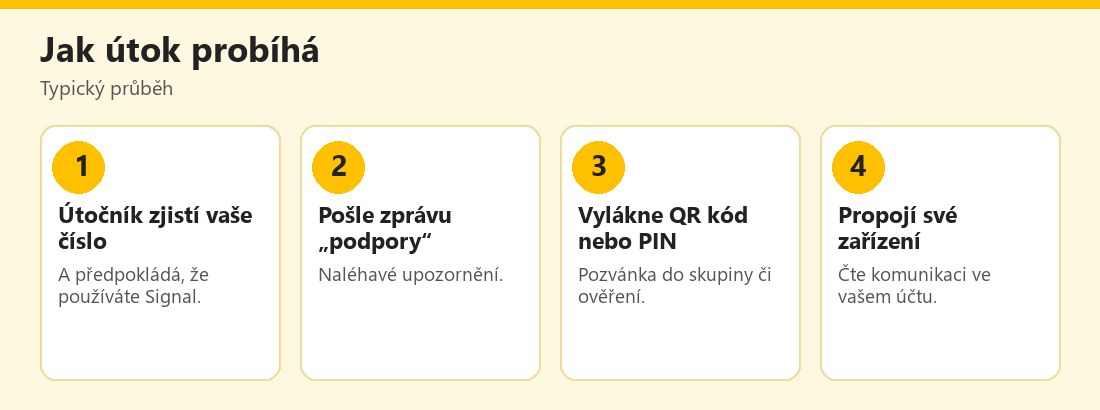 Typický průběh útoku přes propojená zařízení – vlastní infografika
Jak útok funguje
Podle shrnutí varování:
- Linked-device phishing (hlavní metoda). Útočník zjistí telefonní číslo oběti a předpokládá, že používá Signal. Pošle zprávu, která vypadá jako upozornění technické podpory. Cílem je, aby oběť propojila cizí zařízení se svým účtem.
- Falešná technická podpora. Zprávy se vydávají za oficiální podporu a vyvolávají dojem naléhavosti.
- Podvržené odkazy. Vedou na stránky, které mají uživatele přimět k propojení zařízení nebo ke sdělení údajů.
- Škodlivé QR kódy. QR kód se může tvářit jako pozvánka do skupiny. Po naskenování uživatel nevědomky propojí svůj účet s útočníkovým zařízením a útočník získá přístup ke komunikaci.
- PIN a přístupové údaje. Útočníci se snaží vylákat PIN či jiné údaje potřebné k převzetí přístupu.
Klíčové: nejde o „hack“ aplikace, ale o podvod, ve kterém uživatel sám provede klíčový krok. Proto jsou nejúčinnější návyky, ne technické nástroje.
Doporučení NÚKIB
Podle shrnutí varování:
- Pravidelně kontrolujte seznam propojených zařízení a neznámá okamžitě odeberte.
- Aktivujte funkci Zámek registrace (Registration Lock).
- U citlivější komunikace používejte mizející zprávy.
- Omezte možnost dohledání účtu podle telefonního čísla.
- Podezřelou zprávu ověřte přímo u údajného odesílatele jiným komunikačním kanálem.
- Aplikaci stahujte jen z oficiálních stránek (a oficiálních obchodů).
K tomu doporučujeme:
- Nikdy nesdělujte PIN, ověřovací kódy ani záložní kódy nikomu, ani „podpoře“.
- Neskenujte nevyžádané QR kódy, ani když vypadají jako pozvánka do skupiny; skupinu vám může poslat jen člověk, kterého znáte, a ověřte si ji u něj.
- Neotevírejte odkazy z neočekávaných zpráv; viz Jak ověřit pravost webu.
- Seznam propojených zařízení kontrolujte v nastavení aplikace (název položky se liší podle aplikace; obvykle „Propojená zařízení“).
- Zapněte ochranu zařízení: zámek obrazovky, aktuální systém.
Jak zkontrolovat propojená zařízení
Postup se v jednotlivých aplikacích liší, ale princip je podobný:
- V aplikaci otevřete Nastavení.
- Najděte položku Propojená zařízení (či obdobu).
- Projděte seznam a odeberte všechna zařízení, která nepoznáváte nebo nepoužíváte.
- Zkontrolujte, zda nemáte aktivní nové relace.
- Pokud něco nesedí, změňte PIN, zapněte Zámek registrace a odhlaste všechna zařízení.
Pro Telegram a další aplikace je dobré si přečíst postup v samostatném článku; viz Telegram – dvoufázové ověření, relace a smazání účtu.
Co dělat při podezření na propojení cizího zařízení
- Okamžitě odeberte neznámé zařízení ze seznamu propojených.
- Změňte PIN a zapněte Zámek registrace.
- Zkontrolujte konverzace: zda zprávy nebyly přečteny či odeslány bez vašeho vědomí.
- Informujte kontakty, zejména pokud komunikujete citlivé věci.
- Zálohy a bezpečnost telefonu: zkontrolujte, zda zařízení není jinak napadeno; viz Odstranění malwaru.
- Nahlaste útok policii a u firemních či úředních účtů svému správci bezpečnosti; viz Jak nahlásit kybernetickou kriminalitu v ČR.
Proč se tento útok týká i vás
Přestože kampaně dosud mířily hlavně na lidi z bezpečnosti, státní správy a politiky, metoda je levná a snadno použitelná proti komukoli. Podvodníci se rádi „učí“ od státních útočníků: co se osvědčí proti ministerstvům, brzy se objeví v podvodech na obyčejné uživatele, například s QR kódy a falešnými „pozvánkami do skupiny“. Obdobný vzorec jste mohli vidět u podvodů s falešnými zprávami „ahoj mami“; viz Podvod „Ahoj mami“.
Praktické tipy
- Ověřujte každou „pozvánku“ jiným kanálem.
- Nesdělujte PIN ani kódy.
- Jednou měsíčně zkontrolujte propojená zařízení.
- Zapněte Zámek registrace a mizející zprávy tam, kde to dává smysl.
- Omezte viditelnost čísla v nastavení soukromí.
- Aktualizujte aplikaci z oficiálního obchodu.
- Naučte rodinu a kolegy nenaskenovávat QR kódy z nečekaných zpráv.
Další informace o bezpečném chování najdete na E-Bezpečí, Stop online a Policie ČR.
Ochrana soukromí v messengeru
Kromě kontroly propojených zařízení stojí za to projít i nastavení soukromí. Omezte, kdo vás může najít podle telefonního čísla, kdo vás může přidat do skupin a komu se zobrazují informace o profilu. Zapněte mizející zprávy pro konverzace, které obsahují citlivé údaje, a zkontrolujte, zda se obsah nezálohuje do nezabezpečeného cloudu. Pokud komunikujete jako novinář, aktivista, úředník nebo obchodník s citlivými daty, zvažte vyšší úroveň ochrany a konzultaci s odborníkem, protože na vás mohou útočníci cílit systematičtěji.
Jak poznat falešnou podporu
Skutečná podpora aplikace vás nebude oslovovat prostřednictvím soukromé zprávy z neznámého čísla ani požadovat PIN či ověřovací kód. Zprávy bývají psané naléhavě, s hrozbou zablokování účtu, a vedou k odkazu či QR kódu. Podezřelé je i to, že zpráva přichází od kontaktu, který by normálně neposílal oficiální upozornění. Pokud si nejste jistí, otevřete aplikaci sami, zkontrolujte upozornění v nastavení a případně se informujte na oficiálních stránkách. Nikdy nereagujte přes odkaz ze zprávy.
Co když jde o firemní či úřední účet
Pokud používáte messenger pro práci, informujte o podezření správce IT nebo bezpečnostní tým. Firmy mají často interní pravidla pro použití aplikací a postup při incidentu. Nesnažte se věc řešit sami: mohli byste smazat stopy nebo omezit možnost vyšetřování. Zjistěte, jaké konverzace mohly být vystaveny, a nahlaste je podle interních pravidel. Pro osobní účty je dostačující rychlé odebrání zařízení, změna PIN a kontrola bezpečnosti telefonu.
Praktický příklad (smyšlený)
Tereza dostane zprávu „Váš účet bude zablokován, naskenujte QR kód pro ověření“. Neklikne a nic neskenuje. Otevře nastavení aplikace a zkontroluje propojená zařízení; všechna jsou její. Zapne Zámek registrace a nastaví mizející zprávy. Zprávu smaže a upozorní kolegy. Příklad je smyšlený.
Podle NÚKIB kontrolujte propojená zařízení, zapněte Zámek registrace, omezte dohledání podle čísla a nikdy nesdělujte PIN. Neskenujte nevyžádané QR kódy a zprávu ověřte jiným kanálem.
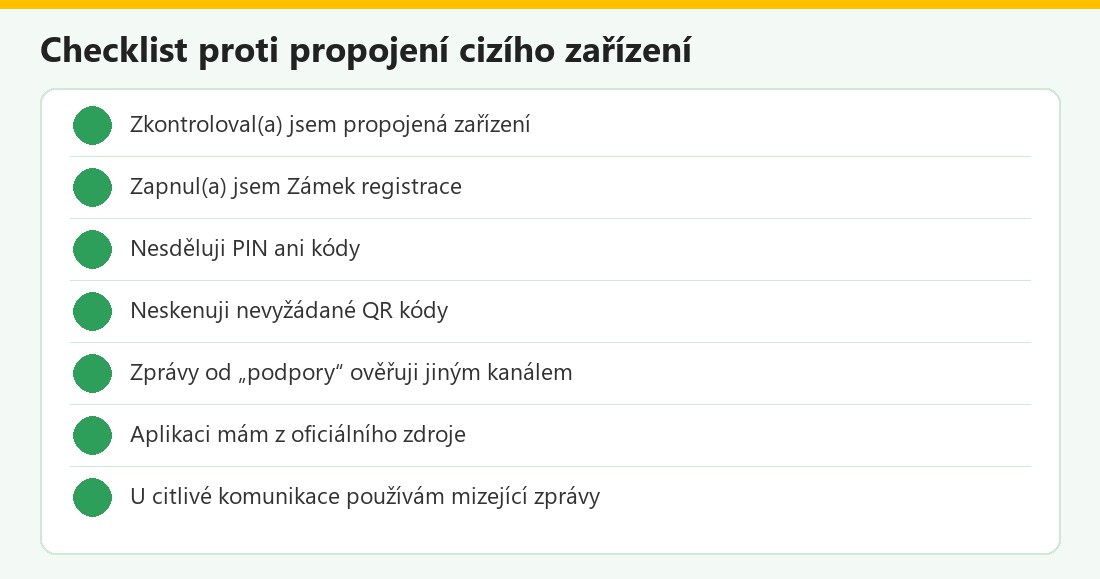 Kontrolní seznam – vlastní infografika
Linked-device phishing v kostce
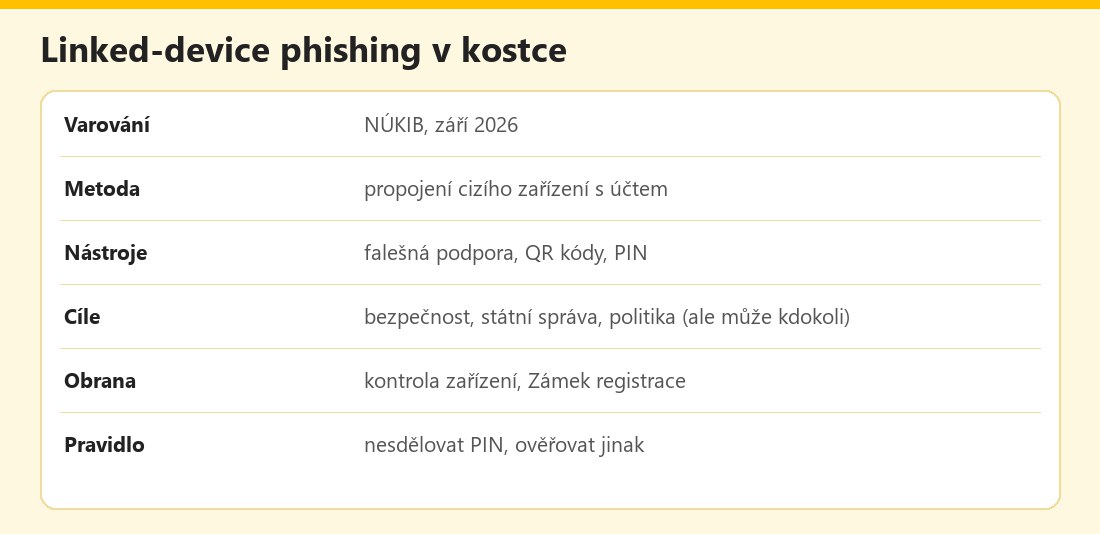 Základní údaje – vlastní infografika
Výhody a nevýhody
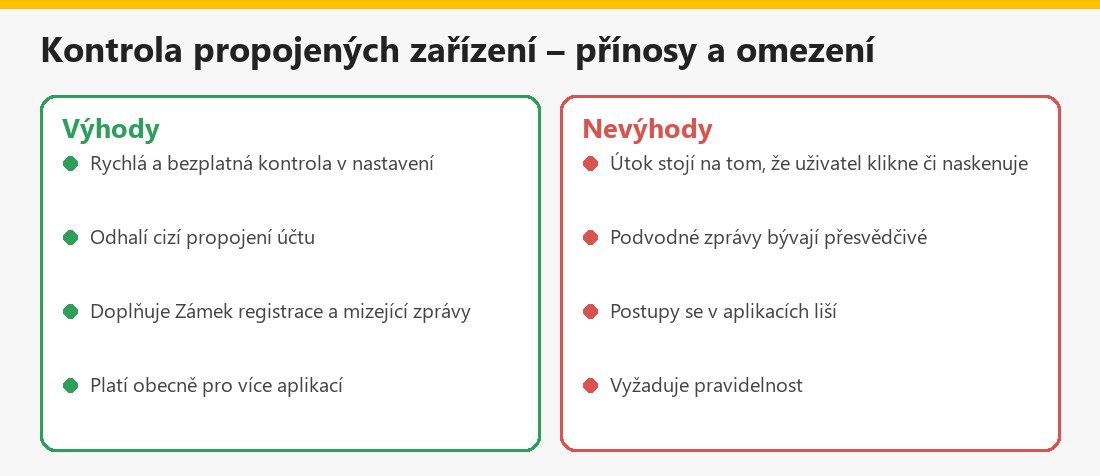 Souhrn – vlastní infografika
Související články
V kategorii Malware a kybernetické útoky najdete také Útoky man-in-the-middle a Stalkerware.
Shrnutí
NÚKIB v září 2026 varoval před kampaněmi, které nelámou šifrování Signalu, ale lákají uživatele k propojení cizího zařízení přes falešnou podporu, podvržené odkazy, QR kódy jako pozvánky do skupin a vylákání PIN. Kontrolujte propojená zařízení, zapněte Zámek registrace, omezte dohledání podle čísla, používejte mizející zprávy a nikdy nesdělujte PIN. Neznámé QR kódy neskenujte a zprávy ověřujte jiným kanálem.
Často kladené otázky k linked-device phishingu
Prolamují útočníci šifrování Signalu?
Podle varování NÚKIB ne, snaží se uživatele přimět, aby jim přístup umožnili sami.
Co je linked-device phishing?
Podvod, při kterém útočník přiměje oběť propojit jeho zařízení s jejím účtem.
Jak vypadá falešná podpora?
Zpráva vydávající se za oficiální podporu s naléhavým upozorněním a odkazem či QR kódem.
Co doporučuje NÚKIB?
Kontrolovat propojená zařízení, zapnout Zámek registrace, omezit dohledání podle čísla, používat mizející zprávy a ověřovat zprávy jinak.
Mám skenovat QR kód od neznámého?
Ne, může jít o pozvánku, která propojí cizí zařízení s vaším účtem.
Komu hrozí útok?
Dosud hlavně lidem z bezpečnosti, státní správy a politiky, ale může kdokoli.
Co když jsem něco propojil?
Odebrat zařízení, změnit PIN, zapnout Zámek registrace a zkontrolovat konverzace.
Týká se to i jiných aplikací?
Princip propojených zařízení ano; postupy ověřte v konkrétní aplikaci.
