
AI v kybernetické obraně – detekce hrozeb, SOC, automatická reakce, rizika a jak s ní začít ve firmě
Kybernetické útoky jsou stále rychlejší, početnější a přesvědčivější: útočníci využívají AI k psaní phishingových zpráv, hledání zranitelností i tvorbě škodlivého kódu; viz AI v kybernetických útocích: jak se chránit. Obránci mají málo lidí a obrovské množství dat: logy, upozornění, e-maily, přihlášení, síťový provoz. Právě v takovém prostředí se AI hodí nejvíc: třídí šum od skutečných hrozeb, rozpoznává neobvyklé chování, shrnuje incidenty a v některých případech sama zasáhne. Zároveň ale AI není „zázračný štít“: má falešné poplachy, může provést špatnou automatickou reakci a sama se stává cílem útoku.
V článku vysvětlujeme co AI v obraně dělá, jak funguje moderní SOC s AI, co k tomu říká NÚKIB a české zdroje, jaká jsou rizika (špatná automatická reakce, prompt injection, závislost na dodavateli), jak AI zapojit ve firmě (od malé po větší) a jak ji řídit. Čerpáme z reportáže Newstream: Přeregulovaná AI nás může ohrozit, útočníci budou rychlejší než obrana, varuje šéf NÚKIB, článku E15: Kybernetická bezpečnost není luxus, ale nezbytnost, textu Unite.AI: Autonomní AI v kybernetické bezpečnosti a pravomoc reagovat, zprávy České noviny, stanoviska britského NCSC k prompt injection a projektu OWASP GenAI. Zdroje částečně pocházejí od dodavatelů bezpečnostních služeb a médií; nejde o nezávislé testy účinnosti.
Související články: AI agenti: bezpečnostní rizika, Prompt injection a Podvody s AI: phishing a vishing.
Aktualizováno: listopad 2026.
Co AI v obraně dělá
Podle českých přehledů (E15, Newstream) AI usnadňuje a zrychluje:
- Analýzu síťového provozu a logů: vyhodnocení anomálií v obrovském objemu dat.
- Detekci neobvyklého chování uživatelů (například přihlášení z neobvyklého místa či času, hromadné stahování dat).
- Prioritizaci incidentů: AI seřadí upozornění podle pravděpodobnosti a dopadu, takže analytici řeší nejdřív to podstatné.
- Dynamické řízení přístupů: omezení oprávnění či vyžádání dalšího ověření při podezřelé aktivitě.
- Izolaci napadených zařízení a blokování škodlivých adres.
- Automatizovanou reakci: spuštění předpřipravených kroků (karanténa souboru, odhlášení účtu).
- Ochranu e-mailů: detekce phishingu, podvržených odesílatelů a podezřelých příloh.
- Shrnutí incidentu a návrh dalšího postupu: jazykové modely vysvětlí upozornění analytikovi a navrhnou kroky.
- Správu zranitelností: určení, které slabiny řešit nejdřív.
- Objevování a klasifikaci aktiv: AI pomáhá zjistit, co firma vlastně má; viz níže.
Ředitel NÚKIB podle zpráv uvedl, že AI bezpečnostním expertům usnadňuje a zrychluje detekci hrozeb i automatizovanou reakci, a varoval, že bez schopnosti AI vyvíjet a používat k vlastní obraně se můžeme stát závislými na tom, co si koupíme.
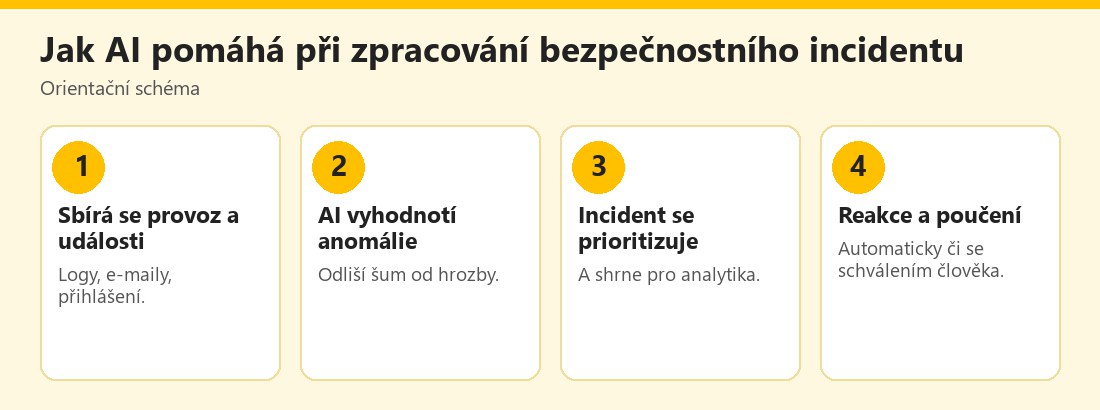 Orientační schéma práce AI při zpracování bezpečnostního incidentu – vlastní infografika
Moderní SOC s AI
- SOC (Security Operations Center) je tým a nástroje, které sledují bezpečnost organizace. Business přehledy (BusinessInfo) uvádějí, že smysl moderních SOC a SIEM není produkovat víc dat, ale pomoci týmům rychle pochopit situaci a správně reagovat, tedy odlišit šum od skutečné hrozby.
- SIEM, XDR, MDR: platformy pro sběr a korelaci událostí; MDR (řízená detekce a reakce) a SOC jako služba jsou externí varianty. E15 uvádí, že externí služby mohou být podle článku výrazně levnější než vlastní bezpečnostní centrum a mění velké investice na předvídatelné měsíční náklady; srovnání nákladů pochází z článku a nezávisle jej nelze potvrdit.
- Rychlost: Unite.AI uvádí, že při rychlosti dnešních útoků tradiční model SOC (člověk schvaluje každý krok) nestačí a že klíčovou otázkou je, zda má obrana pravomoc reagovat.
- Role člověka: analytik ověřuje, rozhoduje o důležitých krocích a řeší složité případy; AI zrychluje rutinu.
- Pozor na „alarmový systém“: pokud AI jen vytváří další upozornění a člověk stále schvaluje všechno, vznikne podle Unite.AI sofistikovaný alarm, ne autonomní obrana.
AI zrychlí detekci, ale bez inventáře aktiv, jasných pravidel reakce a lidí, kteří ji řídí, nepřinese plný užitek. Unite.AI zdůrazňuje potřebu předem schváleného mandátu: kdo smí izolovat stroj, vypnout server či přerušit výrobu.
Rizika AI v obraně
- Falešné poplachy a „únava z upozornění“: příliš citlivý model zahltí tým; příliš málo citlivý přehlédne útok.
- Špatná automatická reakce: technicky správná izolace může být obchodně katastrofální (například zastavení výrobní linky); podle Unite.AI bez znalosti aktiv a obchodního kontextu je autonomní rozhodování „hádání“ a chyby autonomních systémů jsou očekávatelné.
- Útoky na samotnou AI: prompt injection, otrávení dat, obcházení detekce; viz Prompt injection a AI agenti: bezpečnostní rizika. AI nástroj s přístupem k citlivým systémům je sám lákavým cílem.
- Chybné „vysvětlení“: jazykový model může incident popsat nepřesně či si vymyslet souvislosti; viz Proč AI halucinuje.
- Zaujatost a slepá místa: model naučený na minulých útocích může přehlédnout nový typ (útočníci se přizpůsobují).
- Závislost na dodavateli a neprůhlednost („černá skříňka“).
- Soukromí a data: logy a e-maily obsahují osobní údaje; viz AI a ochrana osobních údajů (GDPR).
- Falešný pocit bezpečí: „máme AI, tedy jsme chráněni“; základy (aktualizace, zálohy, dvoufázové ověření) zůstávají klíčové.
- Nedostatek odborníků: E15 uvádí, že hlavní překážkou je nedostatek kvalifikovaných lidí v době, kdy legislativa vyžaduje přísnější opatření.
- Odpovědnost: za rozhodnutí automatizovaného systému odpovídá organizace; viz Kdo nese odpovědnost za chyby AI.
Jak řídit AI v bezpečnosti
Podle doporučení z Unite.AI a obecných zásad řízení AI:
- Určete, co smí AI dělat samostatně (například blokovat adresu, izolovat zařízení z určité kategorie) a kdy musí čekat na člověka (kritické servery, výroba, zdravotnická zařízení).
- Definujte aktiva se zvláštními pravidly a veďte kvalitní inventář aktiv; AI může pomoci aktiva objevovat a klasifikovat.
- Mandát schvalte předem vedením, aby se rozhodnutí nevyjednávala během incidentu.
- Měřte a revidujte: míra falešných poplachů, doba detekce a reakce, chybné zásahy.
- Testujte (cvičení, simulace útoků, red teaming) včetně útoků na samotnou AI.
- Logujte rozhodnutí AI a umožněte zpětné prověření.
- Minimální oprávnění pro AI nástroje, oddělené účty a segmentace.
- Přezkoumejte dodavatele: kde se data zpracovávají, zda se využívají k trénování a jak je to s auditní stopou.
- Pravidla pro zaměstnance: používání AI nástrojů, ochrana dat; viz Firemní politika používání AI.
- Vedení a odpovědnost: kybernetická bezpečnost je téma pro vedení, nejen pro IT, jak zdůrazňuje E15.
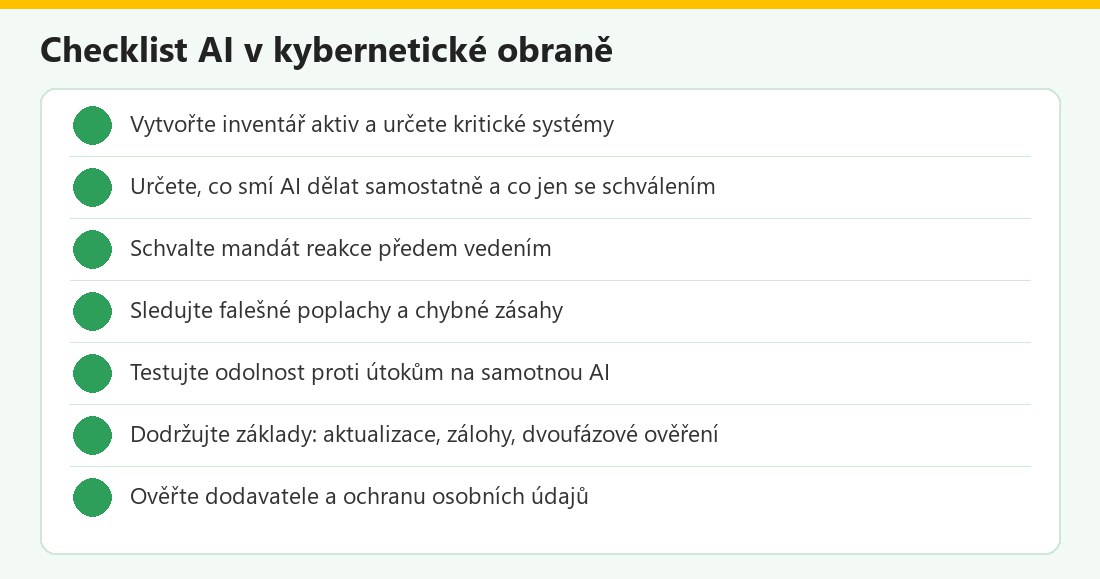 Kontrolní seznam – vlastní infografika
Regulace a prostředí v Česku
- NÚKIB (Národní úřad pro kybernetickou a informační bezpečnost): podle zprávy uvedené v Newstream a české zprávě (České noviny) nereguluje použití AI nástrojů obecně, ale pokud jsou součástí regulovaného systému, vztahují se na ně povinnosti podle zákona o kybernetické bezpečnosti. Úřad zdůrazňuje odolnost státní správy, nemocnic a zdravotnictví a podle zprávy plánuje automatizovat procesy kvůli rostoucímu počtu regulovaných subjektů.
- NIS2 a zákon o kybernetické bezpečnosti: rozšiřují okruh povinných subjektů a požadavky na řízení rizik a hlášení incidentů; podle BusinessInfo samotná legislativa firmy neochrání a slabinou bývá reakce na útok. Zda se na vás vztahuje, ověřte na webu NÚKIB a u odborníka.
- AI Act: u AI v kritických oblastech mohou platit další povinnosti; viz Firemní politika používání AI.
- Nedostatek specialistů: podle zdrojů uvedených v Newstream chybí v EU velký počet odborníků na kybernetickou bezpečnost; AI může část rutiny nahradit, ale ne odpovědnost.
Pro malé firmy a domácnosti
- Základy před AI: aktualizace, silná hesla, dvoufázové ověření, zálohy (včetně offline), zabezpečený e-mail; viz Dvoufaktorová autentizace a Kybernetický incident v malé firmě.
- Využijte AI vestavěnou v produktech: ochrana e-mailu, antivirus s behaviorální detekcí, bezpečnostní funkce poskytovatelů cloudu.
- MDR či SOC jako služba: pro firmy bez vlastního týmu může být vhodná externí řízená detekce a reakce; porovnejte nabídky, smlouvy a zodpovědnost.
- Školení zaměstnanců: phishing a podvody s AI; viz Podvody s AI: phishing a vishing.
- Plán reakce: kdo co dělá při incidentu a komu volat; viz Jak nahlásit kybernetickou kriminalitu v ČR.
- Domácnosti: bezpečnostní nástroje s AI nenahrazují opatrnost; viz Průvodce bezpečným internetem.
AI v kybernetické obraně v kostce
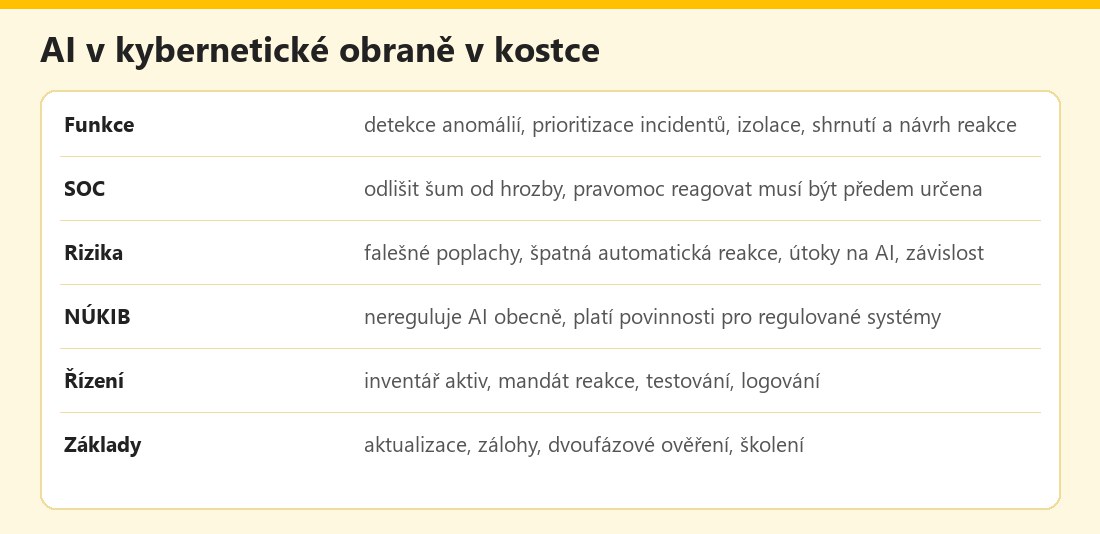 Základní údaje – vlastní infografika
Výhody a nevýhody
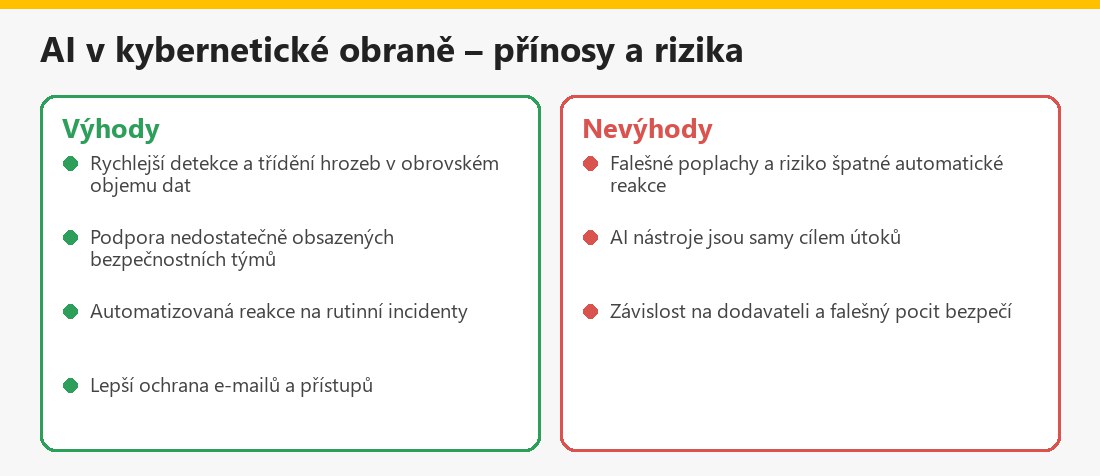 Souhrn pro firmy – vlastní infografika
Související články
V kategorii AI v oborech najdete také AI detekce podvodů a finančních rizik, AI ve zdravotnictví: možnosti a rizika a Zdravotní chatboti: rizika.
Shrnutí
AI v kybernetické obraně pomáhá odlišit šum od skutečných hrozeb, rozpoznat neobvyklé chování a zrychlit reakci, ale přináší falešné poplachy, riziko špatné automatické reakce a sama se stává cílem útoků. Podle NÚKIB se AI nástroje obecně neregulují, ale u regulovaných systémů platí povinnosti zákona. Určete předem, co smí AI dělat samostatně, veďte inventář aktiv, testujte a logujte a nezapomínejte na základy: aktualizace, zálohy, dvoufázové ověření a školení lidí.
Často kladené otázky k AI v kybernetické obraně
K čemu je AI v obraně dobrá?
K rychlejší detekci hrozeb, třídění incidentů, rozpoznání neobvyklého chování a automatizované reakci na rutinní události.
Nahradí AI bezpečnostní tým?
Ne; zrychlí rutinu, ale rozhodnutí, kontext a odpovědnost zůstávají lidem.
Je automatická reakce bezpečná?
Jen s jasně určeným mandátem a pravidly; špatná izolace může způsobit větší škodu než útok, proto některé akce schvaluje člověk.
Reguluje NÚKIB AI?
Podle jeho ředitele nereguluje použití AI nástrojů obecně; pokud jsou součástí regulovaného systému, platí zákon o kybernetické bezpečnosti.
Co je MDR?
Řízená detekce a reakce jako služba; hodí se pro firmy bez vlastního týmu, ověřte smlouvu a odpovědnost.
Může být AI nástroj sám napaden?
Ano, například prompt injection či otrávením dat; proto minimální oprávnění a testování.
Co dělat nejdřív v malé firmě?
Aktualizace, zálohy, dvoufázové ověření, školení a plán reakce; AI využijte jako doplněk vestavěný v produktech.
Kde se hlásí incident?
Podle zákona NÚKIB u regulovaných subjektů a Policie ČR u kriminality; viz článek o hlášení kybernetické kriminality.
