
Domácí router – změna výchozího hesla, firmware a vzdálená správa podle varování NÚKIB
Heslo k Wi-Fi znáte. Ale znáte i heslo správce routeru, tedy to, kterým se přihlašujete do jeho nastavení? Mnoho lidí ho nikdy nezměnilo, takže stále platí výchozí kombinace z krabice či ze štítku. Právě takové routery se v dubnu 2026 staly terčem varování českého NÚKIB. Tento článek shrnuje, co se stalo, a poskytuje praktický postup: změnit heslo správce, aktualizovat firmware a vypnout vzdálenou správu.
Informace o varování vycházejí z aktuality NÚKIB Routery TP-Link kompromitované ruským státním aktérem APT28 z 8. 4. 2026 (stav k 13. 11. 2026). Stránku NÚKIB občas odmítají automatizované nástroje; v prohlížeči by se měla otevřít normálně. Konkrétní postup nastavení se u každého výrobce liší, proto jej hledejte v návodu k vašemu routeru. Nejde o odborné poradenství.
Související články: Heslo z vět (passphrase), Správce hesel – jak funguje a proč ho používat a Antivirus vs. vestavěná ochrana.
Aktualizováno: listopad 2026.
Co NÚKIB oznámil
Podle aktuality NÚKIB (8. 4. 2026) ruská skupina APT28, spadající pod vojenské zpravodajství GRU (známá též jako Fancy Bear, Forest Blizzard či Sofacy Group), vybudovala globální síť kompromitovaných routerů pro malé a domácí kanceláře (SOHO). Informace vycházejí ze zprávy amerického ministerstva spravedlnosti a FBI. Cílem byla kyberšpionáž. Podle FBI kampaň probíhá minimálně od roku 2024. Největší riziko hrozí zařízením, která stále používají výchozí administrátorská hesla.
Útočníci podle NÚKIB zneužili zranitelnost CVE-2023-50224, která umožňuje obejít autentizaci, a upravili konfiguraci routeru. Změnili nastavení DHCP/DNS, takže provoz připojených zařízení směřoval na DNS servery pod kontrolou útočníka. Ty vracely podvržené odpovědi pro vybrané domény (například MS Outlook Web Access). To umožnilo útoky typu „adversary-in-the-middle“ a krádež hesel, autentizačních tokenů a obsahu e-mailů či webové komunikace. Zasaženy byly subjekty v USA i jinde, včetně České republiky, přičemž se skupina zaměřovala na armádní a vládní instituce a organizace kritické infrastruktury. Aktualita výslovně uvádí model TP-Link TL-WR841N.
Pro běžného uživatele z toho plyne poučení nezávislé na značce: router je brána do vaší domácnosti a jeho zabezpečení je stejně důležité jako zámek na dveřích.
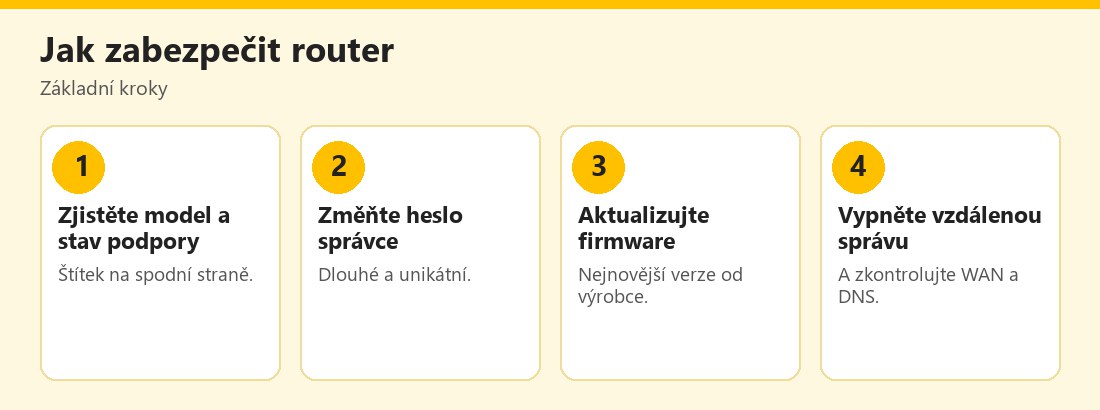 Základní kroky zabezpečení domácího routeru – vlastní infografika
Doporučení NÚKIB
Podle aktuality:
- U routerů na konci životnosti (EOL), které už nedostávají bezpečnostní aktualizace, zvažte výměnu.
- Aktualizujte firmware na nejnovější verzi od výrobce.
- Změňte výchozí přihlašovací údaje administrátorského účtu.
- Vypněte nebo omezte vzdálenou správu routeru z internetu a zkontrolujte kabel od poskytovatele připojený do portu WAN.
- Věnujte pozornost varováním prohlížečů a e-mailových klientů o neplatných certifikátech.
Tyto body jsou jádrem celého článku; zbytek je praktický výklad, jak je v domácnosti provést.
1. Zjistěte, co máte
Na štítku routeru (nejčastěji na spodní straně) najdete přesný model a číslo revize. Zapište si je. Poté na stránkách výrobce zjistěte, zda zařízení stále dostává bezpečnostní aktualizace. Pokud výrobce podporu ukončil (EOL), uvažujte o výměně; aktuální zranitelnosti už se u něj nezáplatují. Pokud je router zapůjčený od poskytovatele, požádejte poskytovatele o informace o aktualizacích a o správě; výměnu či nastavení neprovádějte na vlastní pěst, pokud to smlouva zakazuje.
2. Změňte heslo správce
Heslo, kterým se přihlašujete do administrace routeru, musí být jiné než výchozí a jiné než heslo k Wi-Fi. Zvolte dlouhé a unikátní heslo; vhodná je passphrase; viz Heslo z vět. Uložte ho do správce hesel; viz Správce hesel. Pokud lze změnit i uživatelské jméno správce z výchozího (například „admin“), udělejte to.
3. Aktualizujte firmware
Firmware je software uvnitř routeru. Aktualizace opravují zranitelnosti. Postup bývá: přihlásit se do administrace, najít sekci Aktualizace firmwaru či obdobnou, a aktualizovat podle pokynů výrobce. Pokud router nabízí automatické aktualizace, zvažte jejich zapnutí. Firmware stahujte jen z oficiálních stránek výrobce nebo přímo z administrace; neoficiální verze mohou být škodlivé. Během aktualizace router nevypínejte, aby nedošlo k poškození.
4. Vypněte vzdálenou správu
Vzdálená správa umožňuje otevřít administraci routeru z internetu. Doma ji obvykle nepotřebujete, a pokud ano, ptejte se proč. NÚKIB doporučuje ji vypnout nebo omezit. V nastavení hledejte volby jako „vzdálená správa“, „správa z WAN“, „remote management“ či „web access from internet“ a vypněte je.
5. Zkontrolujte DNS a připojení
Útok popisovaný NÚKIB spočíval ve změně DNS nastavení, takže zařízení posílala dotazy na servery útočníka. V administraci proto zkontrolujte, zda DNS servery odpovídají tomu, co očekáváte (obvykle automaticky od poskytovatele nebo veřejné služby, které jste sami nastavili). Neznámé adresy jsou důvod k obavám. Zkontrolujte také, že kabel od poskytovatele je zapojen do portu WAN a že na routeru nejsou neznámé přesměrování či uživatelé. Pokud si nejste jistí, obraťte se na poskytovatele či na zkušeného technika.
6. Pozor na varování o certifikátech
Pokud prohlížeč nebo e-mailový klient najednou hlásí neplatné certifikáty u webů či služeb, které dříve fungovaly bez problému, může jít o varování, že komunikace je přesměrována. Nepřecházejte přes varování; zkuste jinou síť (například mobilní data) a zkontrolujte router.
Co dělat při podezření na napadení
- Odpojte router od internetu a zálohujte nastavení, pokud je to možné.
- Proveďte tovární reset, nově router nakonfigurujte, nastavte nové heslo správce a Wi-Fi a aktualizujte firmware.
- Změňte hesla k e-mailu, bance a dalším důležitým účtům z jiného (důvěryhodného) zařízení a zapněte dvoufázové ověření; viz SMS kód, aplikace, nebo klíč.
- Zvažte výměnu routeru, pokud už nedostává aktualizace.
- Oznamte věc: poskytovateli připojení, případně Policii ČR; viz Policie ČR – kyberkriminalita.
Wi-Fi heslo je něco jiného
Nezaměňujte heslo správce (do administrace routeru) a heslo k Wi-Fi. Obě by měla být silná a různá. U Wi-Fi zvolte moderní šifrování (podle možností zařízení WPA2 či WPA3; podrobnosti ověřte v návodu routeru), vypněte zbytečné funkce (například WPS) a zvažte oddělenou síť pro hosty. Tyto detaily jsou už nad rámec varování NÚKIB; vždy je ověřte v dokumentaci vašeho zařízení.
Praktické tipy
- Zkontrolujte štítek a zapište si model.
- Změňte heslo správce dnes, ne „někdy“.
- Nastavte si připomínku ke kontrole firmwaru jednou za pár měsíců.
- Nepoužívejte stejné heslo jinde.
- Vypněte vzdálenou správu.
- Zjistěte, zda je router podporovaný; staré zařízení vyměňte.
- Naučte rodinu nepřecházet přes varování o certifikátech.
Další informace o bezpečném chování: E-Bezpečí a Stop online.
Proč se útočníci zaměřují na routery
Router je zařízení, které vidí veškerý provoz domácnosti, běží nepřetržitě a bývá zanedbané: lidé ho nastaví jednou a pak se o něj nestarají. Útočník, který ho ovládne, může přesměrovat dotazy na podvržené servery, zachytávat hesla a tokeny a zůstat dlouho nepovšimnut, protože uživatel obvykle žádné potíže nepozoruje. Proto bezpečnostní úřady doporučují elementární péči: silné heslo správce, aktuální firmware a vypnutí zbytečných služeb. Je to nenápadná práce, která má velký účinek.
Praktický příklad (smyšlený)
Honza si přečte aktualitu NÚKIB, otočí router a přečte na štítku model. Zjistí, že se mu nikdy nezměnilo heslo správce, a že výrobce podporu ukončil. Změní heslo, vypne vzdálenou správu, zkontroluje DNS a rozhodne se router vyměnit za nový s podporou aktualizací. Hesla k e-mailu a bance pro jistotu také změní. Příklad je smyšlený.
NÚKIB (8. 4. 2026) doporučuje u routerů změnit výchozí přihlašovací údaje, aktualizovat firmware, vypnout či omezit vzdálenou správu a zvážit výměnu routerů bez podpory. Aktualita zmiňuje TP-Link TL-WR841N.
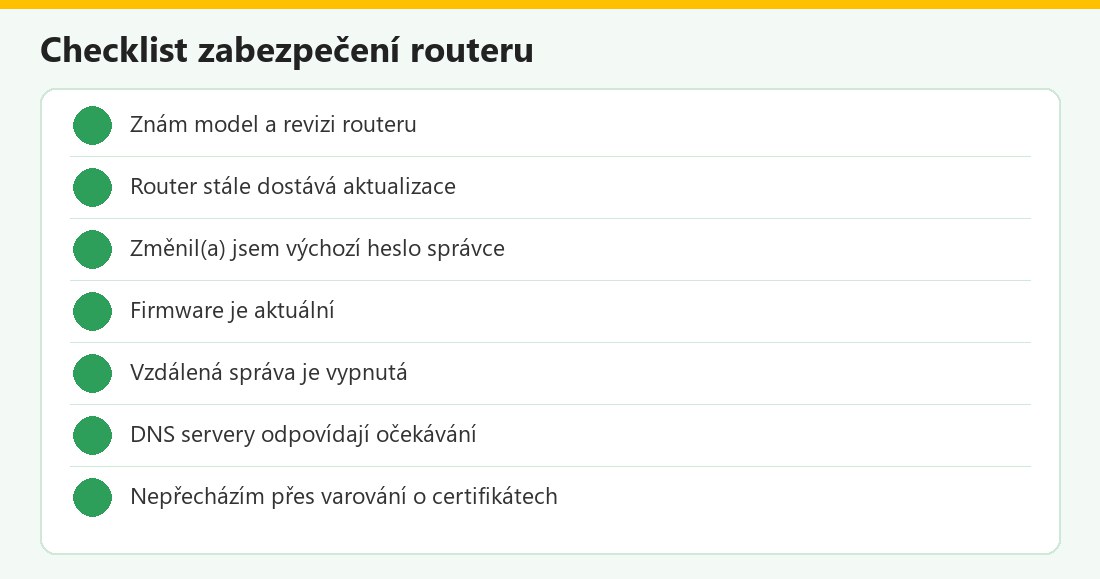 Kontrolní seznam – vlastní infografika
Router v kostce
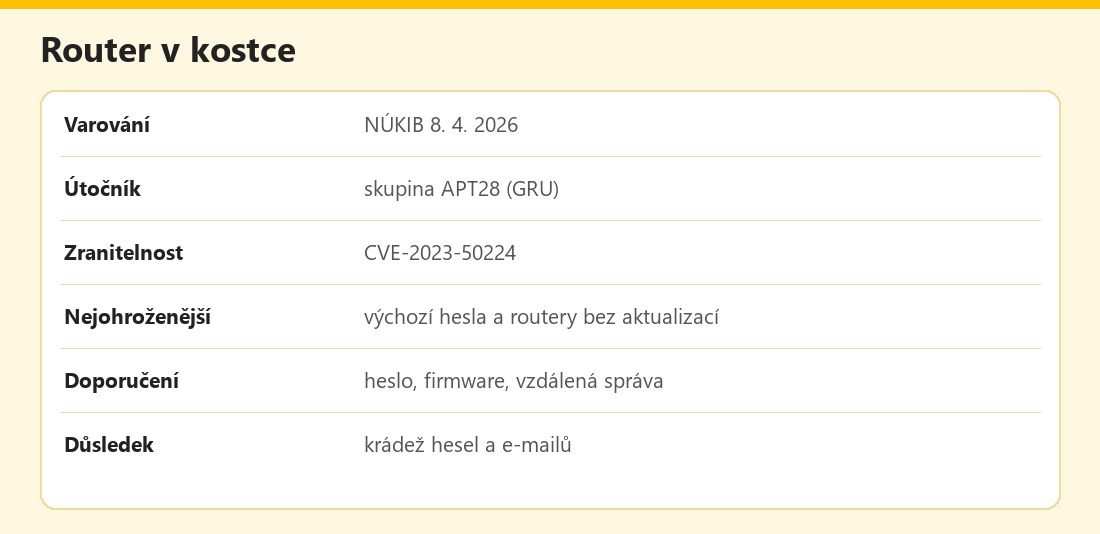 Základní údaje – vlastní infografika
Výhody a nevýhody
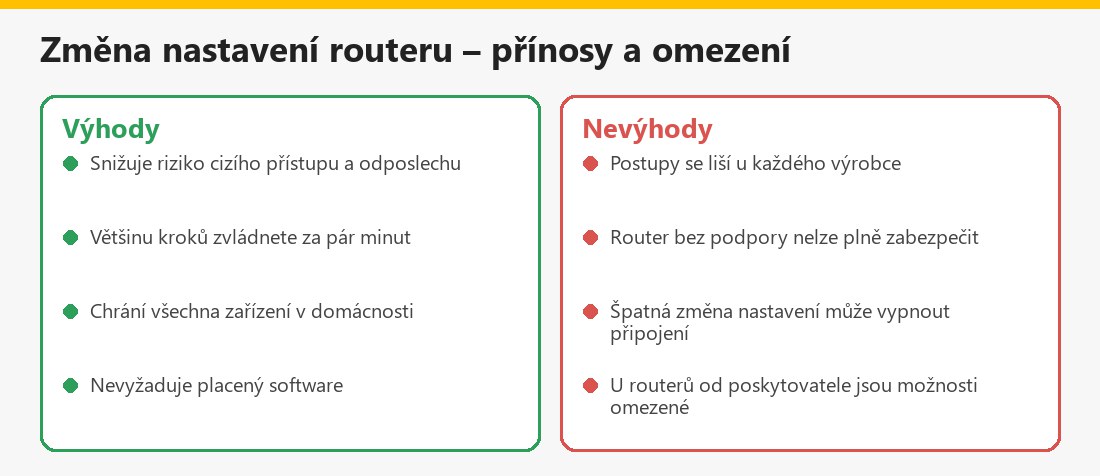 Souhrn – vlastní infografika
Související články
V kategorii Hesla a přihlašování najdete také Dvoufaktorová autentizace a Hacknutý účet – co dělat.
Shrnutí
NÚKIB v dubnu 2026 varoval před kompromitovanými routery využívanými skupinou APT28. Největší riziko hrozí zařízením s výchozím heslem správce a bez aktualizací. Změňte heslo správce, aktualizujte firmware, vypněte nebo omezte vzdálenou správu, zkontrolujte DNS a router bez podpory vyměňte. Při podezření router resetujte, změňte hesla z jiného zařízení a oznamte věc poskytovateli či policii.
Často kladené otázky k zabezpečení domácího routeru
Co varoval NÚKIB?
Že skupina APT28 vybudovala síť kompromitovaných routerů SOHO; největší riziko mají zařízení s výchozími administrátorskými hesly.
Které routery jsou ohroženy?
Aktualita výslovně uvádí TP-Link TL-WR841N; obecně jsou ohroženy zařízení s výchozím heslem a bez aktualizací.
Co je výchozí heslo správce?
Heslo z výroby, kterým se přihlašujete do administrace routeru; je třeba ho změnit.
Jak často aktualizovat firmware?
Pravidelně a vždy při vydání bezpečnostní opravy; zapněte automatické aktualizace, pokud to router umí.
Co je vzdálená správa?
Možnost spravovat router z internetu; NÚKIB doporučuje ji vypnout nebo omezit.
Co když router už nemá podporu?
NÚKIB doporučuje zvážit výměnu.
Jak poznám podezřelé DNS?
Servery v nastavení neodpovídají tomu, co čekáte; zkontrolujte nastavení či požádejte technika.
Co dělat při podezření na napadení?
Reset routeru, nové heslo a firmware, změna důležitých hesel z jiného zařízení a oznámení poskytovateli či policii.
