
Škodlivá rozšíření prohlížeče – jak kradou data a jak je zkontrolovat, omezit a odebrat
Rozšíření prohlížeče (extensions) jsou malé programy, které do prohlížeče přidávají funkce: blokování reklam, správu hesel, překlad, slevové kupóny, nástroje s umělou inteligencí. Pro uživatele jsou pohodlné, ale mají velkou moc: mnohá chtějí oprávnění „číst a měnit všechna vaše data na všech navštívených webech“. Pokud je takové rozšíření škodlivé (nebo bylo po čase škodlivé aktualizací), může krást hesla, cookies, historii prohlížení, obsah formulářů, kryptoměny, e-maily i konverzace s chatboty, přidávat reklamy, přesměrovávat vyhledávání a měnit stránky. Bezpečnostní firmy v posledních letech opakovaně odhalily desítky až stovky takových rozšíření, a to i v oficiálních obchodech.
V tomto článku vysvětlujeme, jak škodlivá rozšíření fungují, jak se dostanou do obchodů (včetně přebírání či aktualizací), jaká data kradou, jak zkontrolovat nainstalovaná rozšíření a jejich oprávnění, jak je odebrat, jak vybírat bezpečná rozšíření a co dělat po nálezu. Informace vycházejí z přehledů bezpečnostních firem a médií, například Bitdefender: Škodlivá rozšíření Chrome kradou data Google a Telegramu, eSecurity Planet: Rozšíření kradou chaty s AI, PCWorld: Rozšíření Chrome tajně kradla data a českého textu Samsung Magazine: Okamžitě smažte těchto 108 rozšíření. Konkrétní seznamy se rychle mění, proto aktuální stav sledujte u výrobce prohlížeče a bezpečnostních firem.
Další návody najdete v kategorii Malware a kybernetické útoky, například Infostealery, Malvertising a Cryptojacking.
Aktualizováno: listopad 2026.
Co všechno mohou rozšíření dělat
Podle oprávnění, která mají, může rozšíření:
- číst a měnit obsah všech stránek, které navštívíte (včetně bankovnictví a e-mailu),
- zaznamenávat, co zadáváte do formulářů (hesla, čísla karet),
- číst cookies a tokeny relací a odeslat je útočníkovi (viz Infostealery),
- sledovat historii prohlížení a prodávat ji,
- přesměrovávat vyhledávání a vkládat reklamy,
- měnit stránky (například adresy kryptoměnových peněženek při platbě),
- přistupovat ke schránce, kartám a otevřeným dokumentům,
- vkládat škodlivé skripty (včetně těžby kryptoměn),
- odesílat obsah konverzací s webovými nástroji, například s chatboty AI.
Proto je důležité mít co nejméně rozšíření a vybírat jen ta, která opravdu potřebujete.
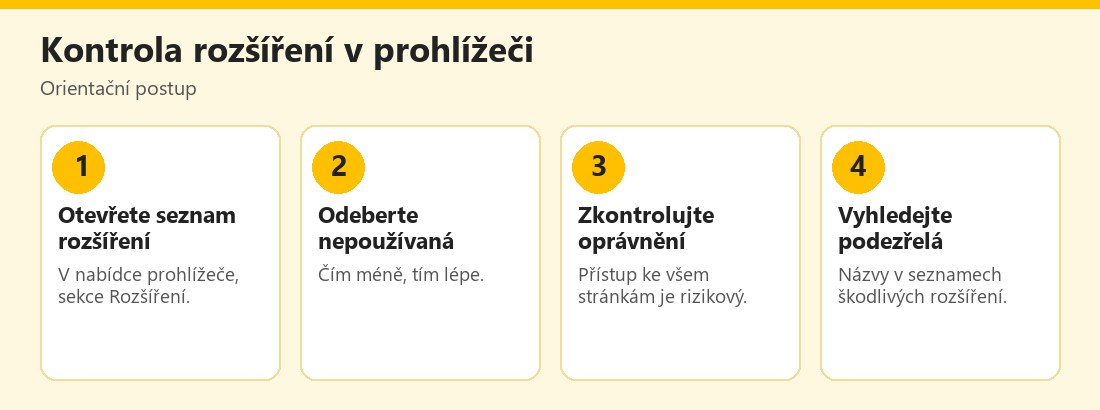 Orientační postup kontroly rozšíření v prohlížeči – vlastní infografika
Jak se škodlivá rozšíření dostanou k uživatelům
Cesty jsou různé:
- Přímo v oficiálním obchodě (Chrome Web Store, obchod Edge, Firefox Add-ons): rozšíření projde kontrolou nebo ji obejde; obchody škodlivá rozšíření průběžně odstraňují, ale podle zpráv se část dostane mezi uživatele a zůstane tam týdny či měsíce.
- Rozšíření, které se později změní: původně legitimní rozšíření je prodáno či předáno novému majiteli (nebo je napadený účet autora), který pak aktualizací doplní škodlivý kód. Podle bezpečnostních zpráv mnohá rozšíření při prvním zveřejnění fungovala tak, jak slibovala, a malware přišel až později.
- Klony oblíbených nástrojů: falešná „AI“ rozšíření, blokátory reklam, správci hesel, slevové nástroje a „VPN“, která napodobují populární značky.
- Instalace přes reklamu či falešný web: odkaz na „bezplatné rozšíření“; viz Malvertising.
- Instalace malwarem: infekce počítače nainstaluje rozšíření bez vašeho vědomí (někdy s vynuceným povolením).
- Přibalení k programu: při instalaci bezplatného software se přidá rozšíření („doporučené“).
Podle PCWorldu se uživatelé po odebrání rozšíření z obchodu nedozvědí, že je v jejich prohlížeči stále aktivní, takže škodlivé rozšíření může pokračovat v činnosti; proto je třeba pravidelně kontrolovat vlastní seznam.
Pokud obchod škodlivé rozšíření stáhne, v již nainstalovaných prohlížečích obvykle zůstane. Neočekávejte upozornění; sami zkontrolujte seznam a odeberte, co nepoužíváte nebo nepoznáváte.
Aktuální kampaně
Zprávy bezpečnostních firem popisují opakované kampaně: desítky až stovky škodlivých rozšíření v oficiálním obchodě, statisíce až miliony instalací, krádež přihlašovacích údajů Google a Telegramu, kryptoměn a historie prohlížení, rozšíření, která tvrdila, že sbírají „anonymní analytiku“, ale ve skutečnosti odesílala celé konverzace s chatboty AI, a falešná „AI“ rozšíření, která si nainstalovaly stovky tisíc uživatelů. Média upozorňují na seznamy konkrétních rozšíření (například v článku o 108 škodlivých rozšířeních) a doporučují je okamžitě odebrat. Konkrétní názvy se rychle mění, proto aktuální seznamy hledejte u bezpečnostních firem a v oznámeních výrobce prohlížeče. Důležitý poznatek: počet stažení ani hodnocení nezaručují bezpečnost, protože je lze uměle navýšit.
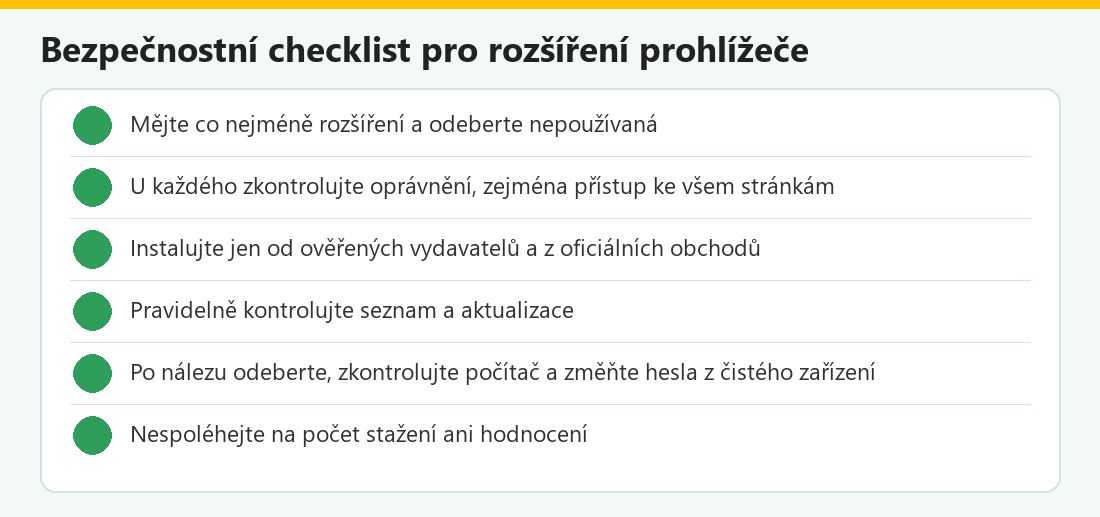 Kontrolní seznam – vlastní infografika
Jak zkontrolovat a odebrat rozšíření
Postup (názvy voleb se liší podle prohlížeče):
- Otevřete správu rozšíření: v prohlížečích založených na Chromu (Chrome, Edge) zadejte do adresního řádku interní adresu pro rozšíření (například chrome://extensions), v nabídce prohlížeče zvolte „Rozšíření“.
- Projděte seznam: každé rozšíření, které nepoznáváte, nepoužíváte či jehož účel nechápete, odeberte.
- Zkontrolujte detail: u rozšíření si prohlédněte oprávnění (přístup k webům, schránce, kartám), vydavatele, verzi a datum poslední aktualizace.
- Porovnejte názvy s aktuálními seznamy škodlivých rozšíření zveřejněnými bezpečnostními firmami.
- Omezte přístup: u rozšíření, která chcete ponechat, zvolte přístup „na kliknutí“ či jen na vybraných webech.
- Zkontrolujte nastavení prohlížeče: domovskou stránku, výchozí vyhledávač a seznam povolených oznámení.
- Spusťte antivirovou kontrolu a případně druhý nástroj; viz Microsoft Defender a Malwarebytes.
- Nepoužívané profily prohlížeče a rozšíření v nich také zkontrolujte.
V případě firemních zařízení se řiďte pravidly správce; často je instalace rozšíření omezena na schválený seznam. Informace o správě rozšíření v prohlížeči Chrome najdete v nápovědě Chrome Web Store.
Po nálezu škodlivého rozšíření
Pokud jste nalezli či podezříváte škodlivé rozšíření:
- Odeberte rozšíření a restartujte prohlížeč.
- Odpojte se od citlivých účtů: z jiného, čistého zařízení změňte hesla (e-mail, bankovnictví, Google, sociální sítě, AI nástroje) a odhlaste všechna zařízení a relace; viz Hacknutý účet.
- Zkontrolujte kryptopeněženky: pokud jste je používali v prohlížeči, přesuňte prostředky do nové peněženky; viz Kryptoměny a bezpečnost.
- Zkontrolujte přesměrování pošty, připojené aplikace a platební karty.
- Spusťte antivirovou kontrolu a případně resetujte prohlížeč či vytvořte nový profil.
- Při podezření na infekci počítače zvažte zálohu a čistou instalaci.
- Zvažte, co rozšíření vidělo: pokud mělo přístup k citlivým konverzacím či dokumentům, informujte dotčené osoby a firmu.
- Nahlaste rozšíření obchodu, aby je odstranil.
Pokud rozšíření sbíralo historii prohlížení či konverzace s AI, zvažte, jaké informace jste do nich zadávali, a v budoucnu nezadávejte do webových chatbotů citlivá data; viz Bezpečnost, etika a rizika AI.
Jak vybírat bezpečná rozšíření
Praktická kritéria:
- Potřebujete ho opravdu? Čím méně rozšíření, tím menší riziko.
- Vydavatel: ověřený vývojář, oficiální web, historie a kontakty; u známých značek ověřte, že jde o oficiální rozšíření.
- Oprávnění: odpovídají funkci? Překladač nepotřebuje přístup k vaší historii; kalkulačka nepotřebuje všechna data.
- Počet uživatelů a recenze: berte je s rezervou; mohou být falešné.
- Datum poslední aktualizace a změny majitele: nedávný prodej či náhlá změna jsou varováním.
- Zásady ochrany soukromí: kdo je provozovatel a co sbírá.
- Otevřený zdrojový kód (u některých nástrojů) usnadňuje kontrolu.
- Raději integrovaná funkce prohlížeče či systému před rozšířením.
- Firemní zařízení: schvalte rozšíření u správce.
- Nepoužívejte „AI“ rozšíření neznámého původu, zejména ta, která slibují bezplatný přístup k placeným nástrojům.
U správců hesel, blokátorů reklam a VPN rozšíření je nutné být opatrný: jde o nástroje s velkými oprávněními, proto instalujte jen oficiální verze od ověřených výrobců; viz Bitwarden a 1Password.
Firmy a správa rozšíření
V organizaci představují rozšíření riziko úniku dat: zaměstnanec si nainstaluje „užitečný“ nástroj, který čte obsah firemních webových aplikací. Doporučení: povolit jen schválený seznam rozšíření (politikou správy prohlížeče), pravidelně auditovat instalovaná rozšíření, školit zaměstnance, omezit používání neschválených AI nástrojů a monitorovat neobvyklý provoz. Při incidentu zablokujte rozšíření centrálně a změňte hesla a tokeny. Pro osobní a pracovní použití používejte oddělené profily prohlížeče, aby soukromá rozšíření neviděla firemní data. Viz Zabezpečení firemního účtu a 2FA pro týmy.
Časté otázky v praxi
Je bezpečné instalovat z oficiálního obchodu?: je to lepší než jinde, ale škodlivá rozšíření se tam občas objeví; kontrolujte. Mohu věřit hodnocení?: ne bez výhrad. Nepotřebuji rozšíření, co s ním?: odeberte. Rozšíření si samo změnilo vyhledávač: odeberte a zkontrolujte nastavení. Co když jsem do rozšíření zadal citlivá data?: považujte je za ohrožená a změňte hesla.
Škodlivá rozšíření v kostce
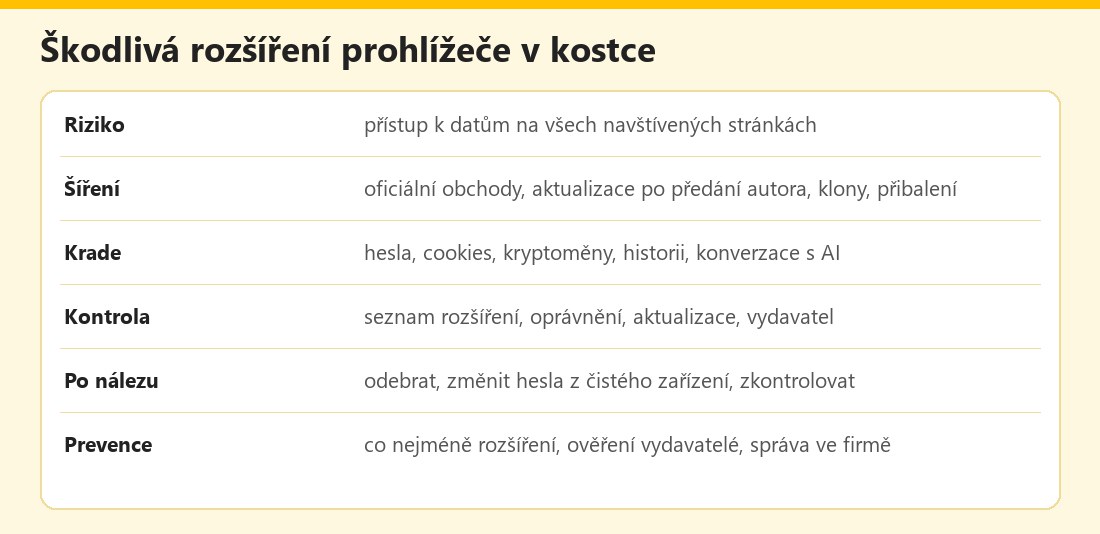 Základní údaje – vlastní infografika
Výhody a nevýhody
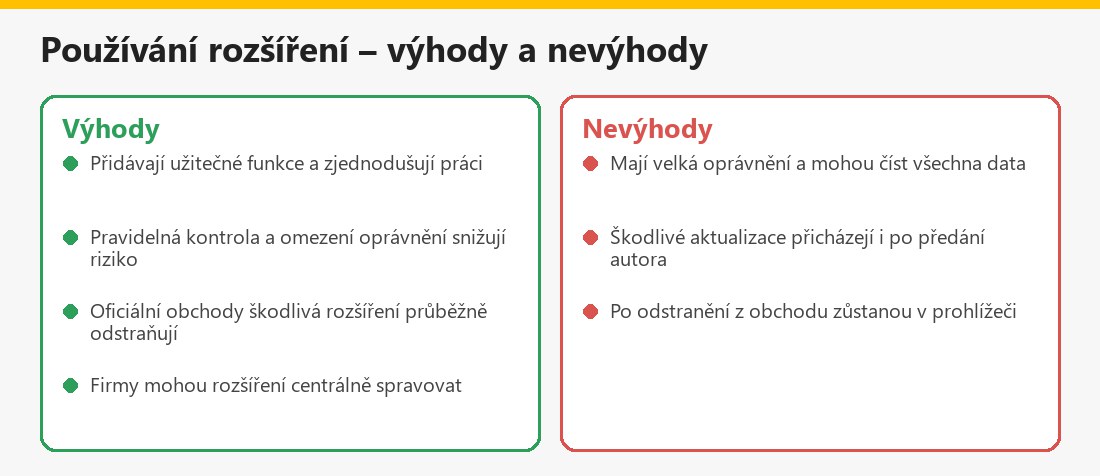 Souhrn pro běžného uživatele – vlastní infografika
Související články
Další návody najdete v kategorii Malware a kybernetické útoky: Infostealery, Malvertising, Cryptojacking a Malware – typy.
Shrnutí
Škodlivá rozšíření prohlížeče mohou číst vše, co děláte na webu. Mějte jich co nejméně, kontrolujte oprávnění a vydavatele, pravidelně procházejte seznam a po nálezu rozšíření odeberte a z čistého zařízení změňte hesla. Aktuální přehledy najdete například v analýzách bezpečnostních firem.
Často kladené otázky ke škodlivým rozšířením
Může být škodlivé rozšíření i v oficiálním obchodě?
Ano; obchody je odstraňují, ale část se dostane k uživatelům a může zůstat měsíce.
Co umí škodlivé rozšíření?
Číst data na webech, krást hesla a cookies, sledovat historii, měnit stránky a odesílat konverzace.
Jak zkontroluji rozšíření?
Otevřete správu rozšíření v prohlížeči, odeberte nepoužívaná a zkontrolujte oprávnění a vydavatele.
Co dělat po nálezu?
Odebrat, z čistého zařízení změnit hesla, odhlásit relace a zkontrolovat počítač antivirem.
Odstraní se rozšíření samo, když je obchod stáhne?
Ne vždy; zkontrolujte seznam sami.
Mohu věřit hodnocení a počtu stažení?
Ne bez výhrad; lze je uměle navýšit.
Kolik rozšíření mám mít?
Co nejméně, jen ta, která skutečně potřebujete.
Jsou rizikové i AI rozšíření?
Ano, zejména od neznámých vydavatelů; mohou odesílat obsah konverzací.
